
 #1
Ferramentas para testar e implementar mecanismos de autenticação (ex. MFA, SSO) e políticas de autorização.
Recomendado pelo Kitploit
 darrocarocatest-sys/pv2-victim
pesquisa authz - cobertura da correção CVE-2026-3306
 cybersentinel321/cve-2023-22515-lab
Laboratório prático de segurança demonstrando CVE-2023-22515 — Bypass de Autenticação no Atlassian Confluence usando um ambiente vulnerável simulado.
 aliyabuz25/cve-2025-49173
Pesquisa de segurança — PoC para escalada local de privilégios para root no macOS Mavericks 10.9.
 kl4v3/axiom-protocol
O objetivo do Axiom é fornecer uma plataforma de mídia social completamente anônima, descentralizada e resistente à censura. Para tornar isso…
 metasploit403/cve-2025-29927-lab
Aplicação Next.js deliberadamente vulnerável demonstrando CVE-2025-29927 (bypass de autenticação baseado em middleware) para aprendizado e prática de…
 xitexploiter96-dot/cve-2025-23419
Teste de exploração de reutilização de sessão TLS baseado em Python que verifica vulnerabilidades de bypass de autenticação em servidores mal…
 sudo-wp/sudowp-crowdsignal-forms
Um fork do Crowdsignal Forms com segurança reforçada. Corrige CVE-2025-69015 (Controle de Acesso Quebrado), moderniza para PHP 8.2+ e impõe…
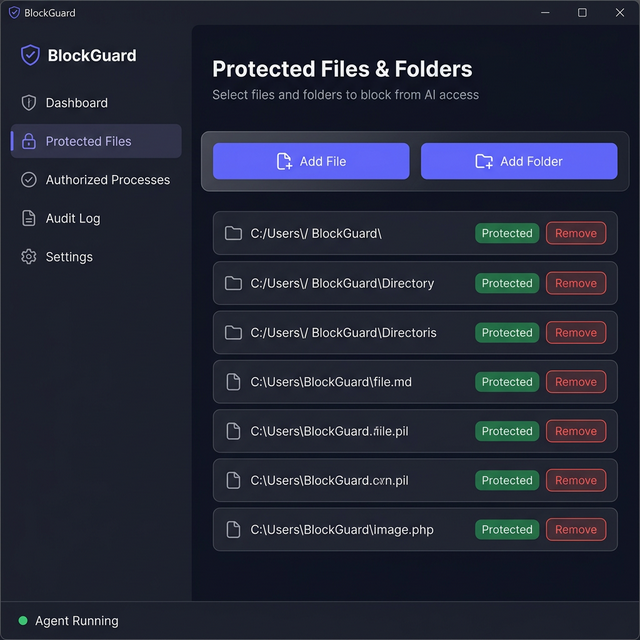 m2l33k/blockguard
BlockGuard é um agente de Prevenção de Perda de Dados (DLP) do Windows que intercepta e controla o acesso a arquivos no nível do processo. Ele…
 zf-tm/cve-2026-29000
PoC do CVE-2026-29000
 eqstlab/cve-2025-26788
Strongkey FIDO Server Bypass de Autorização
 sdrtba/cve-2025-29927
Kit de prova de conceito e varredura em massa para CVE-2025-29927, uma bypass de autorização de middleware Next.js via cabeçalho…
 0xdtc/crushftp-auth-bypass-cve-2025-31161
Exploit para CrushFTP CVE-2025-31161 bypass de autenticação: detecta alvos vulneráveis, enumera usuários e cria contas de administrador não…
 zs1n/cve-2025-29927
PoC | NextJS Middleware 15.2.2 - Bypass de Autorização
 mickhacking/thank-u-next
CVE-2025-29927 PoC | Exploit de Bypass de Autenticação | Ferramenta Python usando httpx | Vulnerabilidade de Middleware | Kit de Hacking Ético
 tansique-17/cve-2025-26198
Divulgação Pública
 blueisbeautiful/cve-2025-54309
Bypass de autenticação AS2 do CrushFTP
 0xsu3ks/cve-2025-29556
PoC para CVE-2025-29556 criando contas de Oficial de Segurança em appliances de backup ExaGrid EX10 via uma sessão de API de baixo privilégio,…
 pandora-research/cve-2018-0114-exploit
Exploit para CVE-2018-0114: re-assina tokens JWT ao incorporar uma chave pública controlada pelo atacante no cabeçalho JWS, contornando a…








