
 #1
Ferramentas para testar e implementar mecanismos de autenticação (ex. MFA, SSO) e políticas de autorização.
Recomendado pelo Kitploit
 liam-worsley/cve-2025-32433-poc-analysis
Esta é uma análise para o CVE-2025-32433 (Erlang OTP SSH Vulnerability). Não escrevi nenhuma parte do código; apenas escrevi comentários descrevendo…
 aj2108/cve-2026-8239
Write-up de segurança sobre um IDOR no Concrete CMS que expõe avaliações de conversas devido à falta de autorização no endpoint get_rating, com causa…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
Security Advisory: Controlos de Acesso Insuficientes Permitem a Eliminação Não Autorizada de Salas (Let's Chat)
 aj2108/cve-2026-8347
CVE-2026-8347 é uma vulnerabilidade de Referência Direta a Objeto Insegura (IDOR) combinada com um nível de autorização incorreto no Concrete CMS…
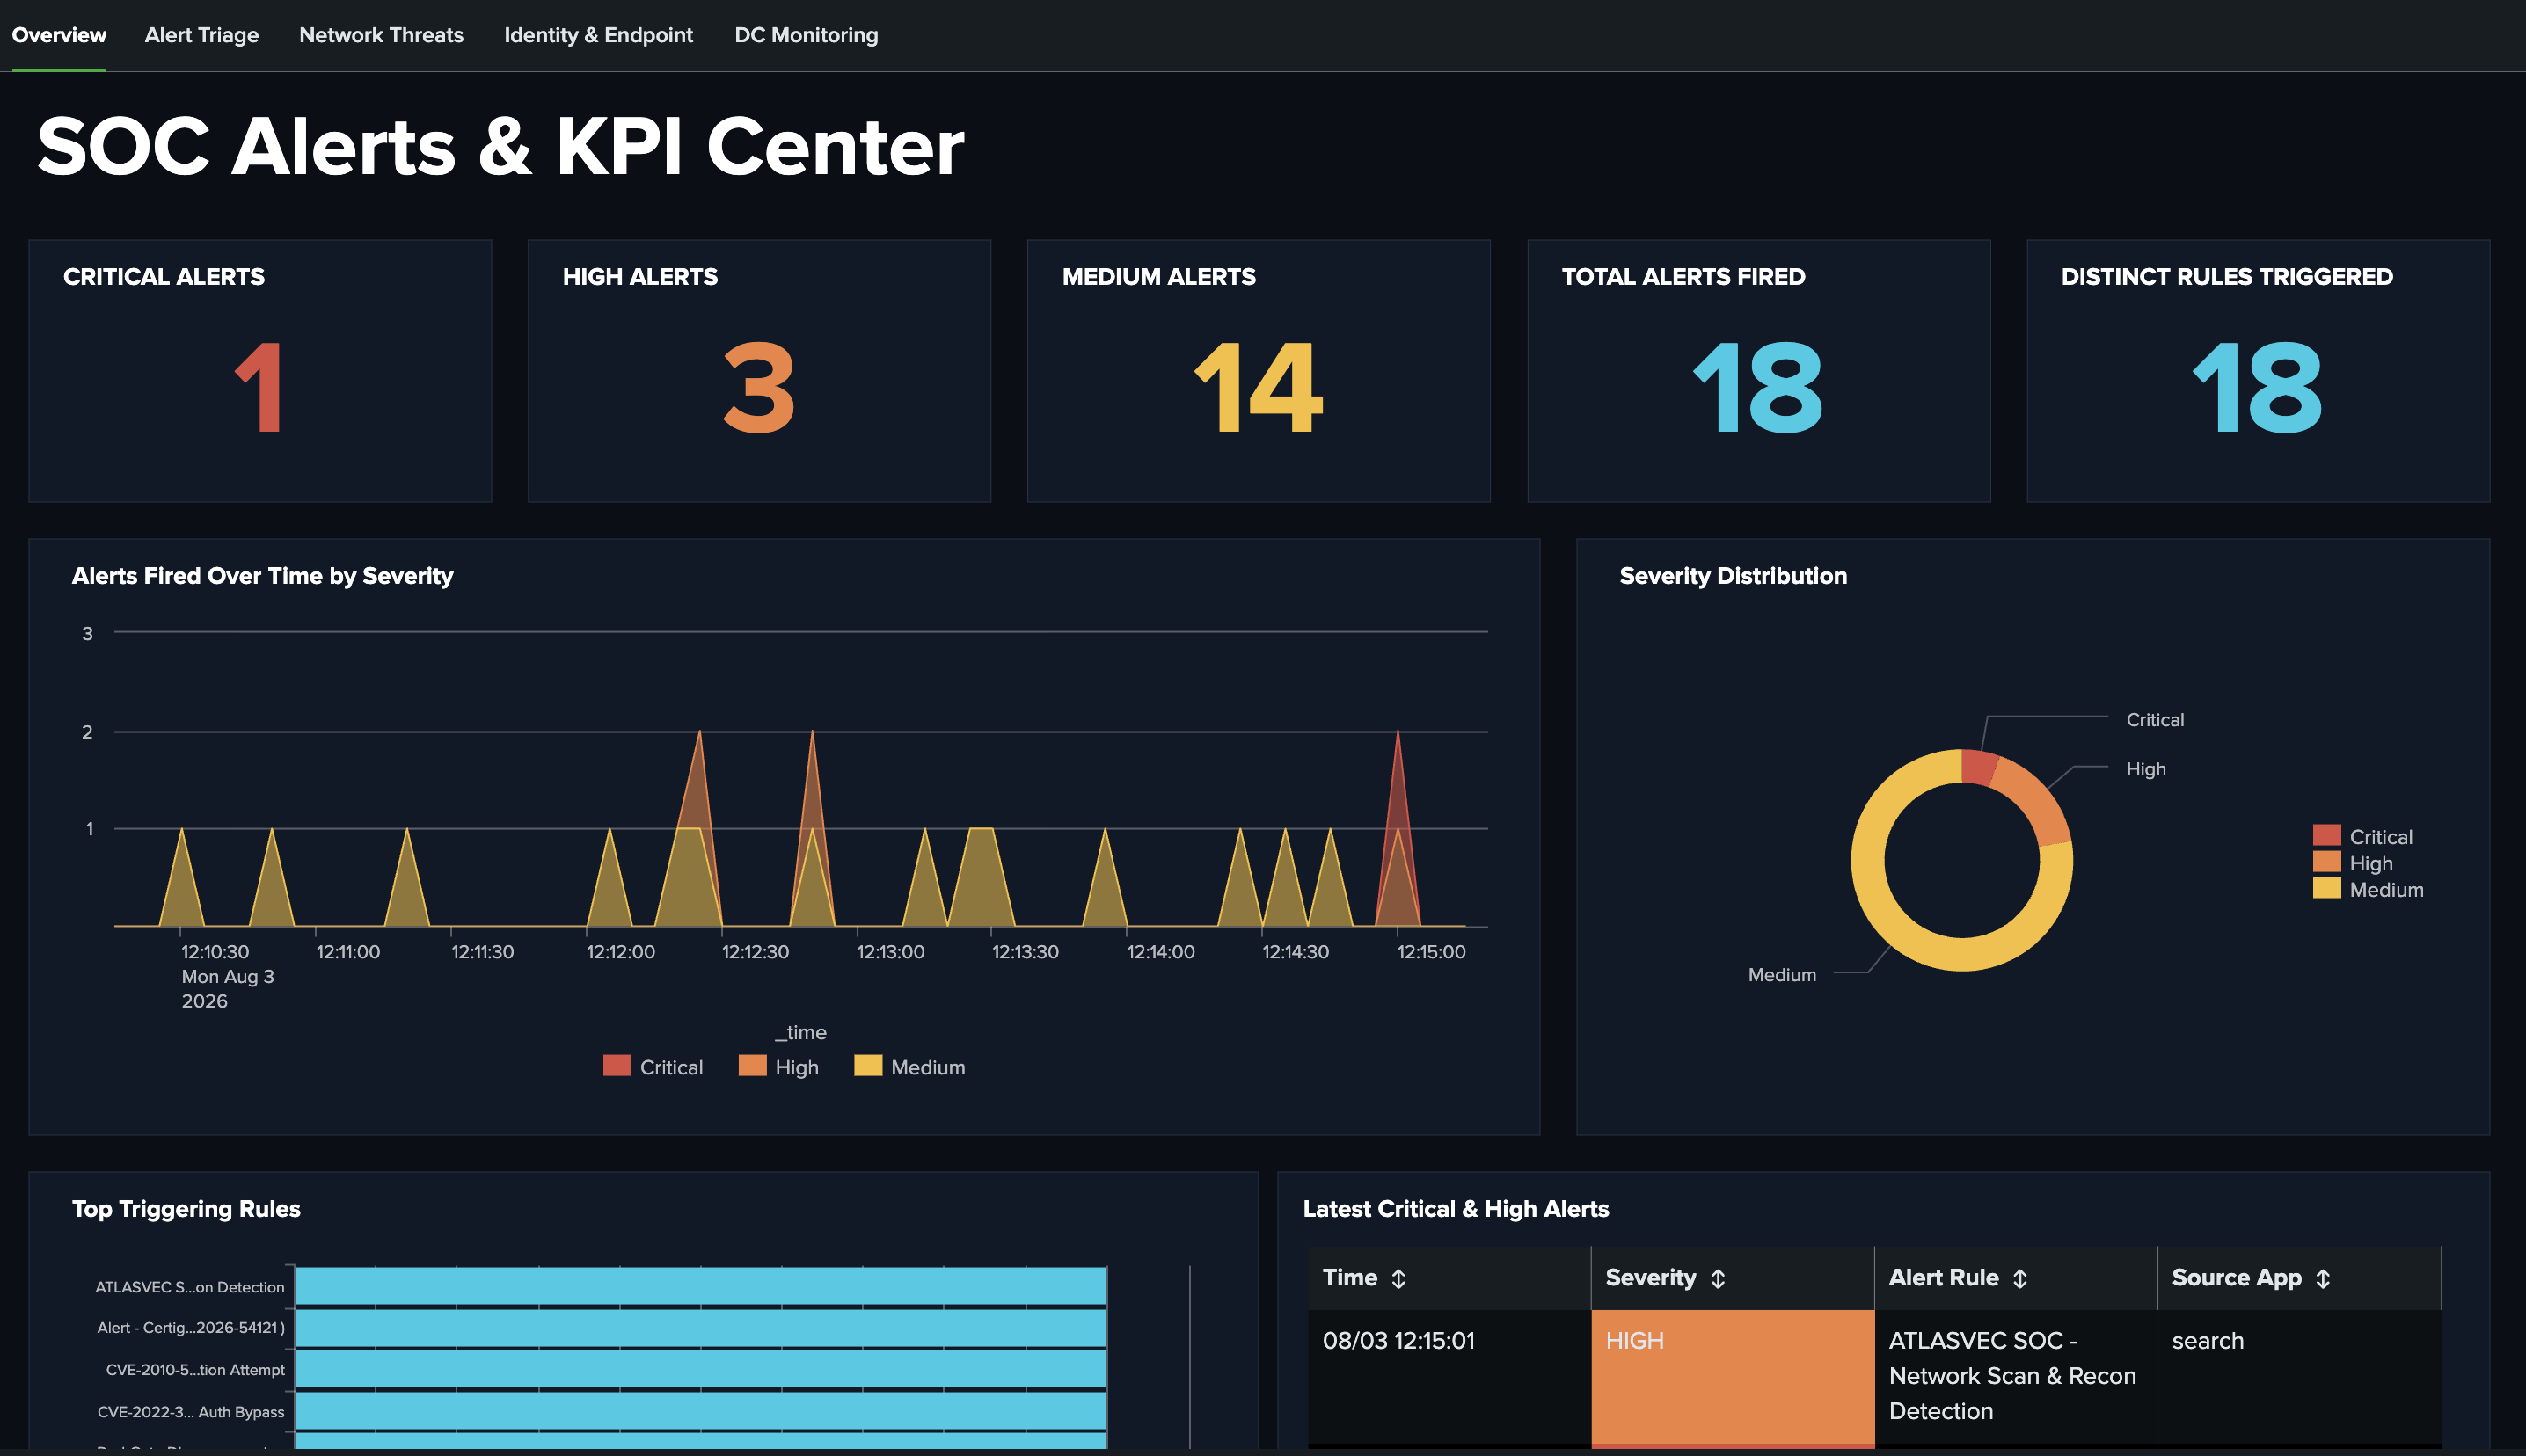 atlasvector/certighost-cve-2026-54121
Writeup de detecção no Splunk para CVE-2026-54121 (CertiGhost): abuso de certificate chase no AD CS levando ao comprometimento total do domínio.…
 h8su/wordpress-cve-2024-10924-exploit
Um exploit de Prova de Conceito (PoC) para CVE-2024-10924, uma vulnerabilidade no plugin Really Simple SSL para WordPress que permite contornar a…
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
 themehackers/cve-2025-29972
CVE-2025-29927 é uma vulnerabilidade de segurança crítica que afeta o Next.js, um framework React popular para construção de aplicações web…
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder repro inspirado na CVE-2026-88861: bypass de MFA AAL1 na fronteira de credenciais privilegiadas
 1mxml/cve-2022-23131
Explora a bypass de autenticação SAML SSO do Zabbix (CVE-2022-23131) e inclui uma consulta FOFA para localizar instâncias vulneráveis do Zabbix.
 focused.hunts/the.vault
Gerenciador de senhas com foco em privacidade, com armazenamento local e sincronização traga sua própria nuvem via Google Drive, Microsoft OneDrive e…
 alash3al/wp-allowed-hosts
um plugin que protege o seu site wp contra a vulnerabilidade CVE-2017-8295
 skelersecurity/wordpress-skelersecurity-core-security-cve-2026-63030
Plugin WordPress temporário que exige autenticação para o endpoint Core REST Batch API para mitigar a cadeia de vulnerabilidade wp2shell…
 fevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit
Vulnerabilidade: Fraqueza no fluxo lógico em Remote Access e Mobile Access
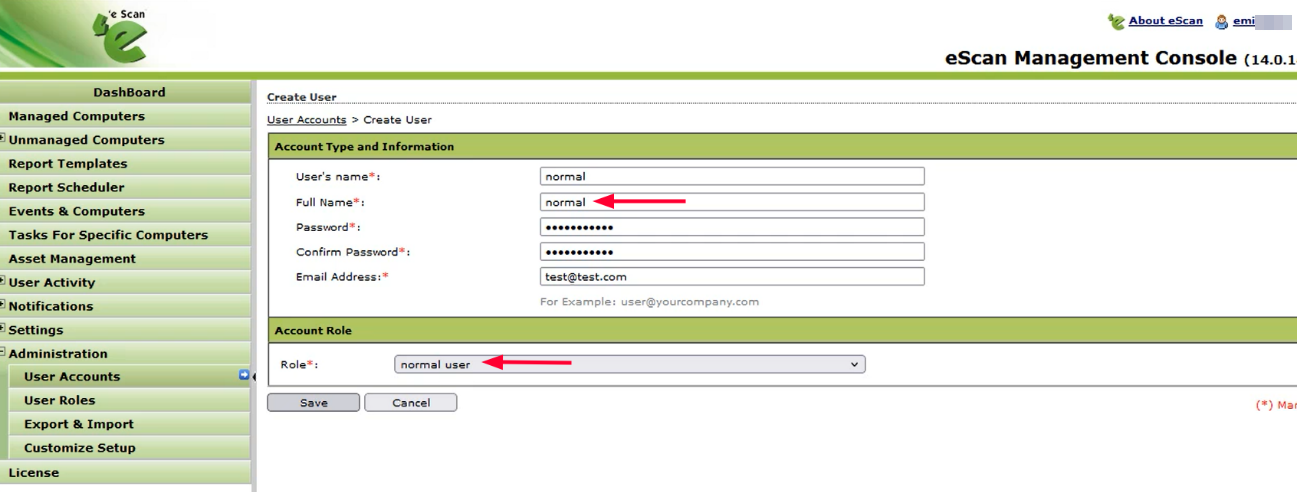 sahiloj/cve-2023-33730
eScan Management Console versão 14.0.1400.2281 contém escalonamento de privilégio via função `GetUserCurrentPwd`, que permite que atacantes obtenham…
 adarsh14734/aegis-releases
Sandbox e proxy MCP que bloqueia agentes de codificação de IA de ler chaves SSH, credenciais AWS e arquivos .env, com política de negação por padrão…
 randomrobbiebf/cve-2023-47840
Qode Essential Addons <= 1.5.2 - Autorização Ausente para Instalação/Ativação Arbitrária de Plugin por Usuário Autenticado (Assinante+)
 rootx111/cve-2026-29000
Exploit para CVE-2026-29000, uma bypass de autenticação JWT no pac4j-jwt via PlainJWT encapsulado em JWE, permitindo falsificação de tokens e…








