
 #1
Ferramentas para testar e implementar mecanismos de autenticação (ex. MFA, SSO) e políticas de autorização.
Recomendado pelo Kitploit

 k4ptor/cve-2023-22515
Script de Exploração de Adição Não Autorizada de Usuário Administrador do Confluence
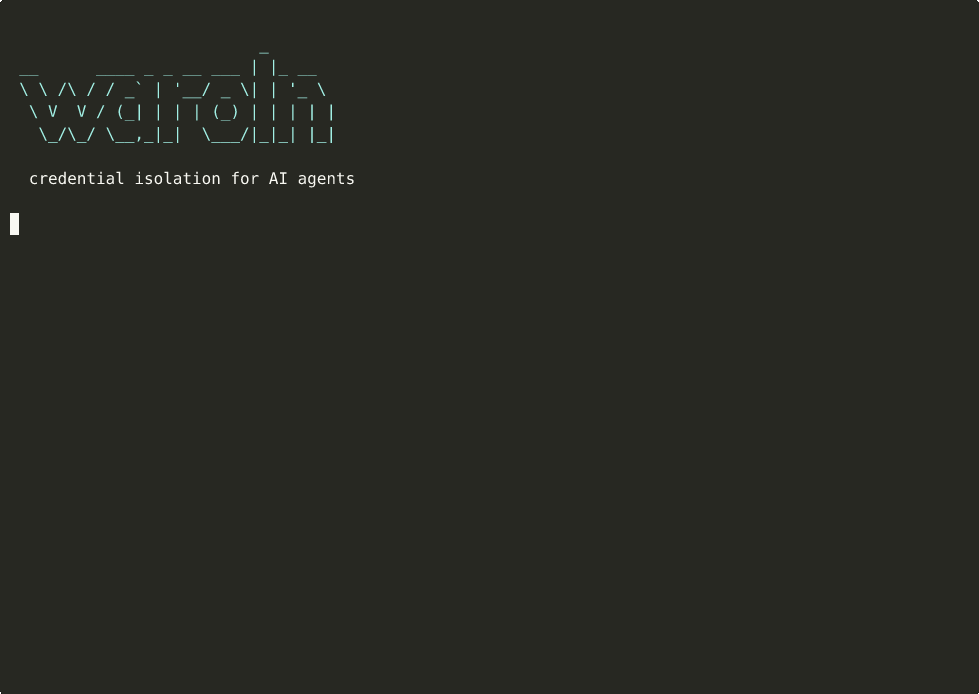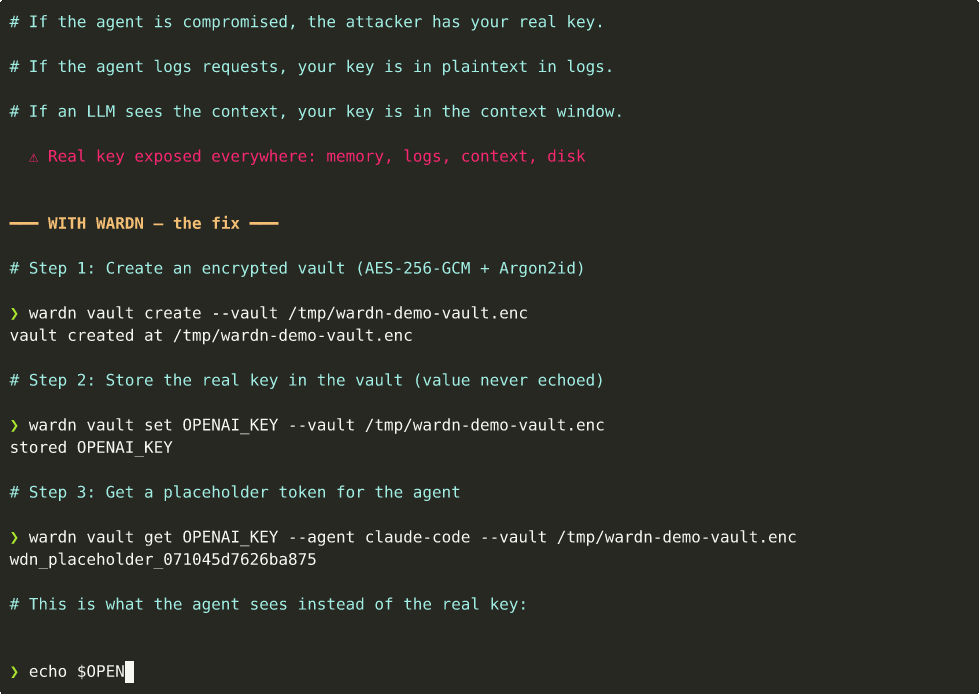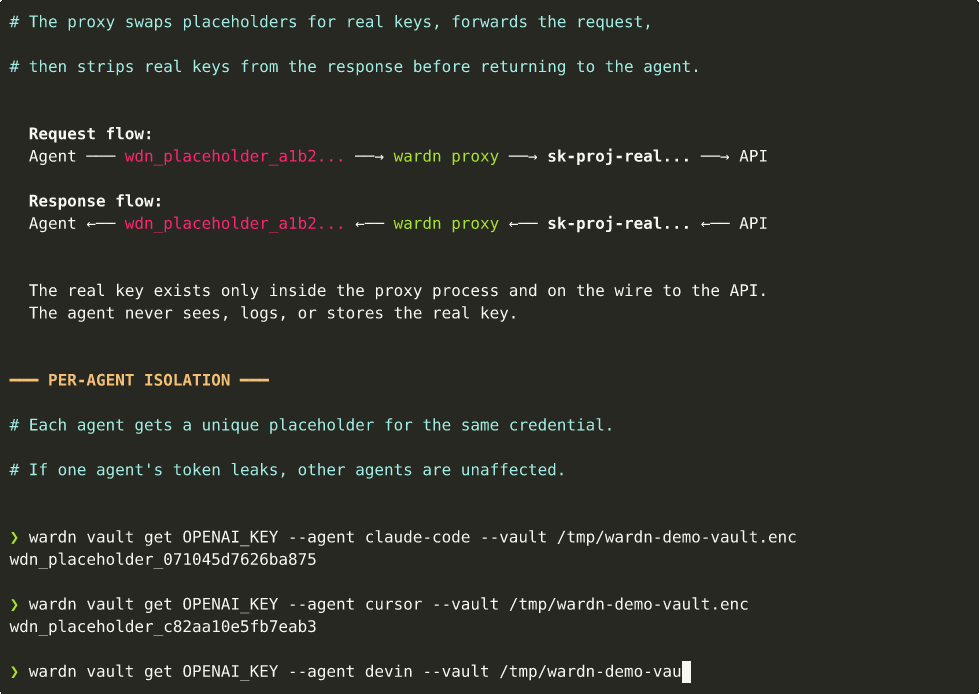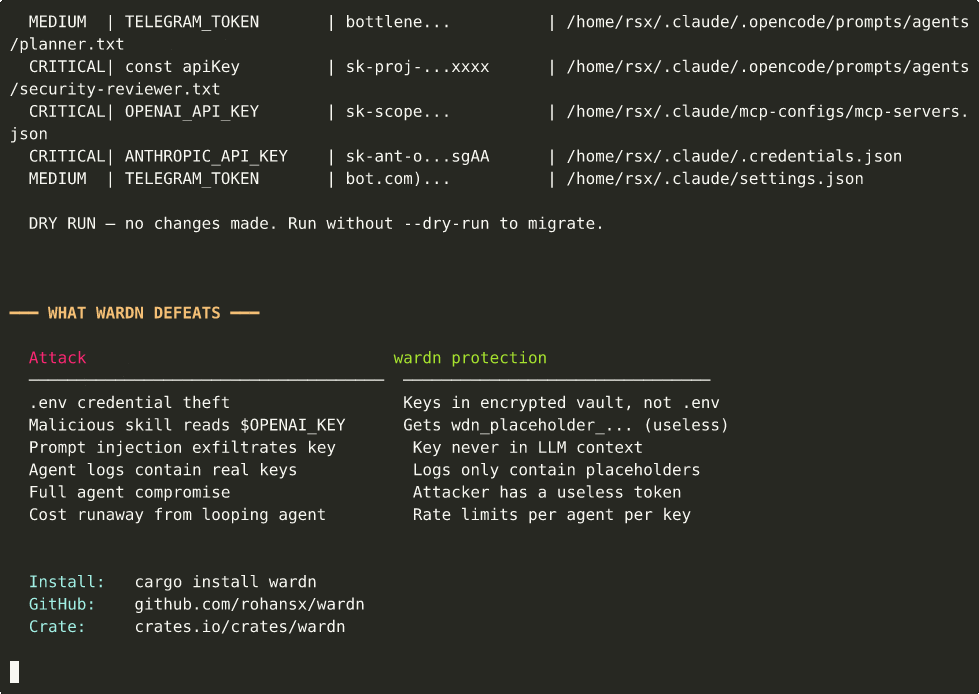 rohansx/wardn
isolamento de credenciais para agentes de IA. Os agentes nunca veem chaves de API reais - garantia estrutural, não política.
 stuub/rcity-cve-2024-27198
CVE-2024-27198 e CVE-2024-27199 Prova de Conceito - Execução Remota de Código (RCE), Criação de Conta de Administrador, Enumeração de Usuários,…
 rootsecdev/secretsstalker
Avaliação somente leitura de credenciais de aplicativo do Entra ID: enumera permissões do Graph, RBAC do Azure e dados de nuvem acessíveis e, em…
 hakivvi/cve-2025-23369
Exploit para CVE-2025-23369: bypass de autenticação SAML no GitHub Enterprise Server por meio de peculiaridades do libxml2, permitindo acesso não…
 gitlab-org/ruby/gems/declarative-policy
Biblioteca declarativa de autorização com uma DSL para escrever regras de política, condições e cache. Permite gerenciamento de permissões escalável…
 pigeonlabshq/pigeon
Aplique delegação de privilégio mínimo para agentes de IA com credenciais assinadas e com escopo. Conceda aos subagentes capacidades e recursos…
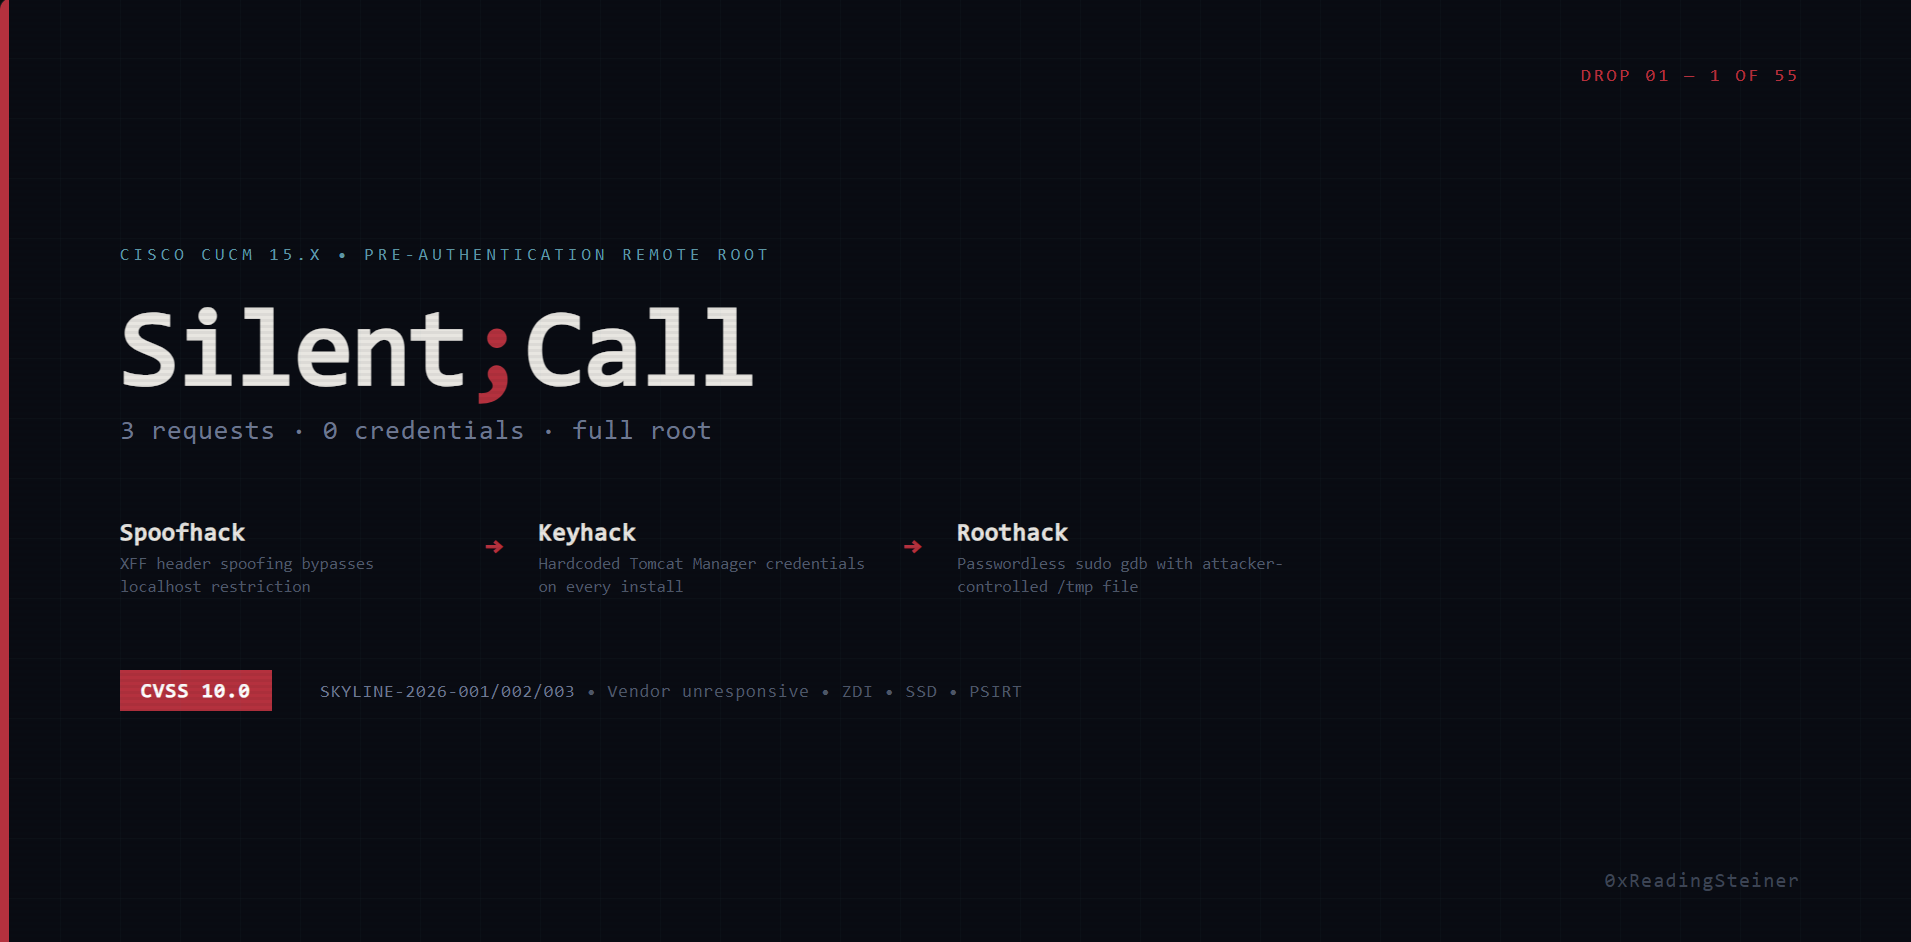 0xreadingsteiner/silent-call
Silent;Call — Root remoto de pré-autenticação no Cisco CUCM 15.x (CVSS 10.0)
 zeropathai/proftpd-cve-2026-42167-poc
POCs para demonstrar CVE-2026-42167 no ProFTPD
 h4x0r-dz/cve-2024-3656
A API de administração do Keycloak permite que usuários com privilégios baixos usem funções administrativas
 malwareman007/cve-2022-36537
PoC do CVE-2022-36537
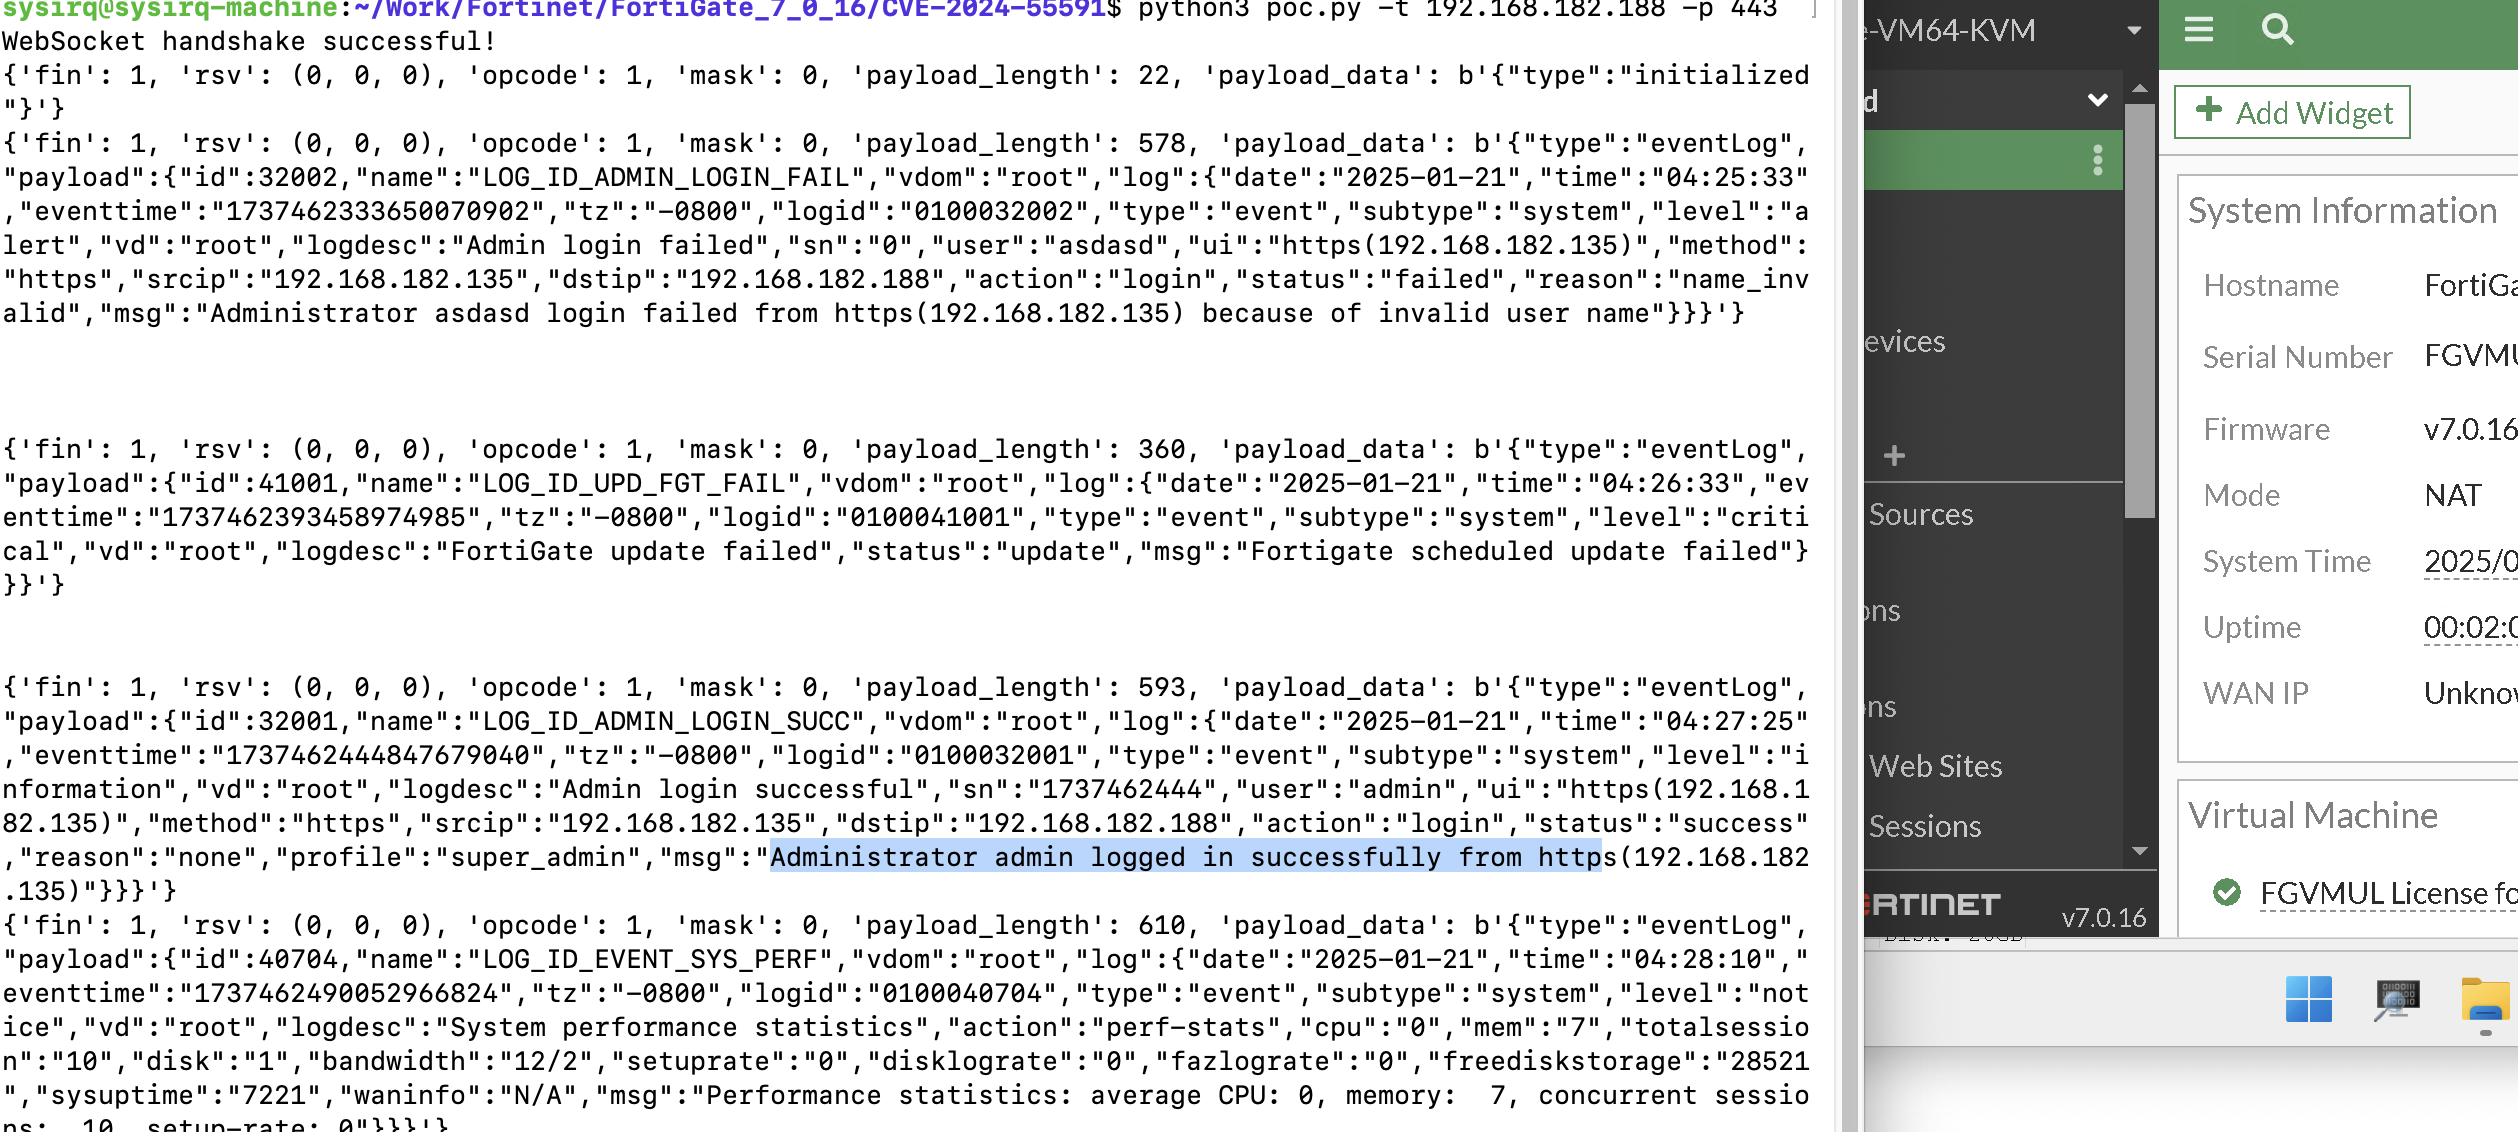 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Exploit de prova de conceito para bypass de autenticação do FortiOS (CVE-2024-55591) que permite acesso não autenticado aos logs do sistema via…
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
Exploit para o CVE-2024-5806
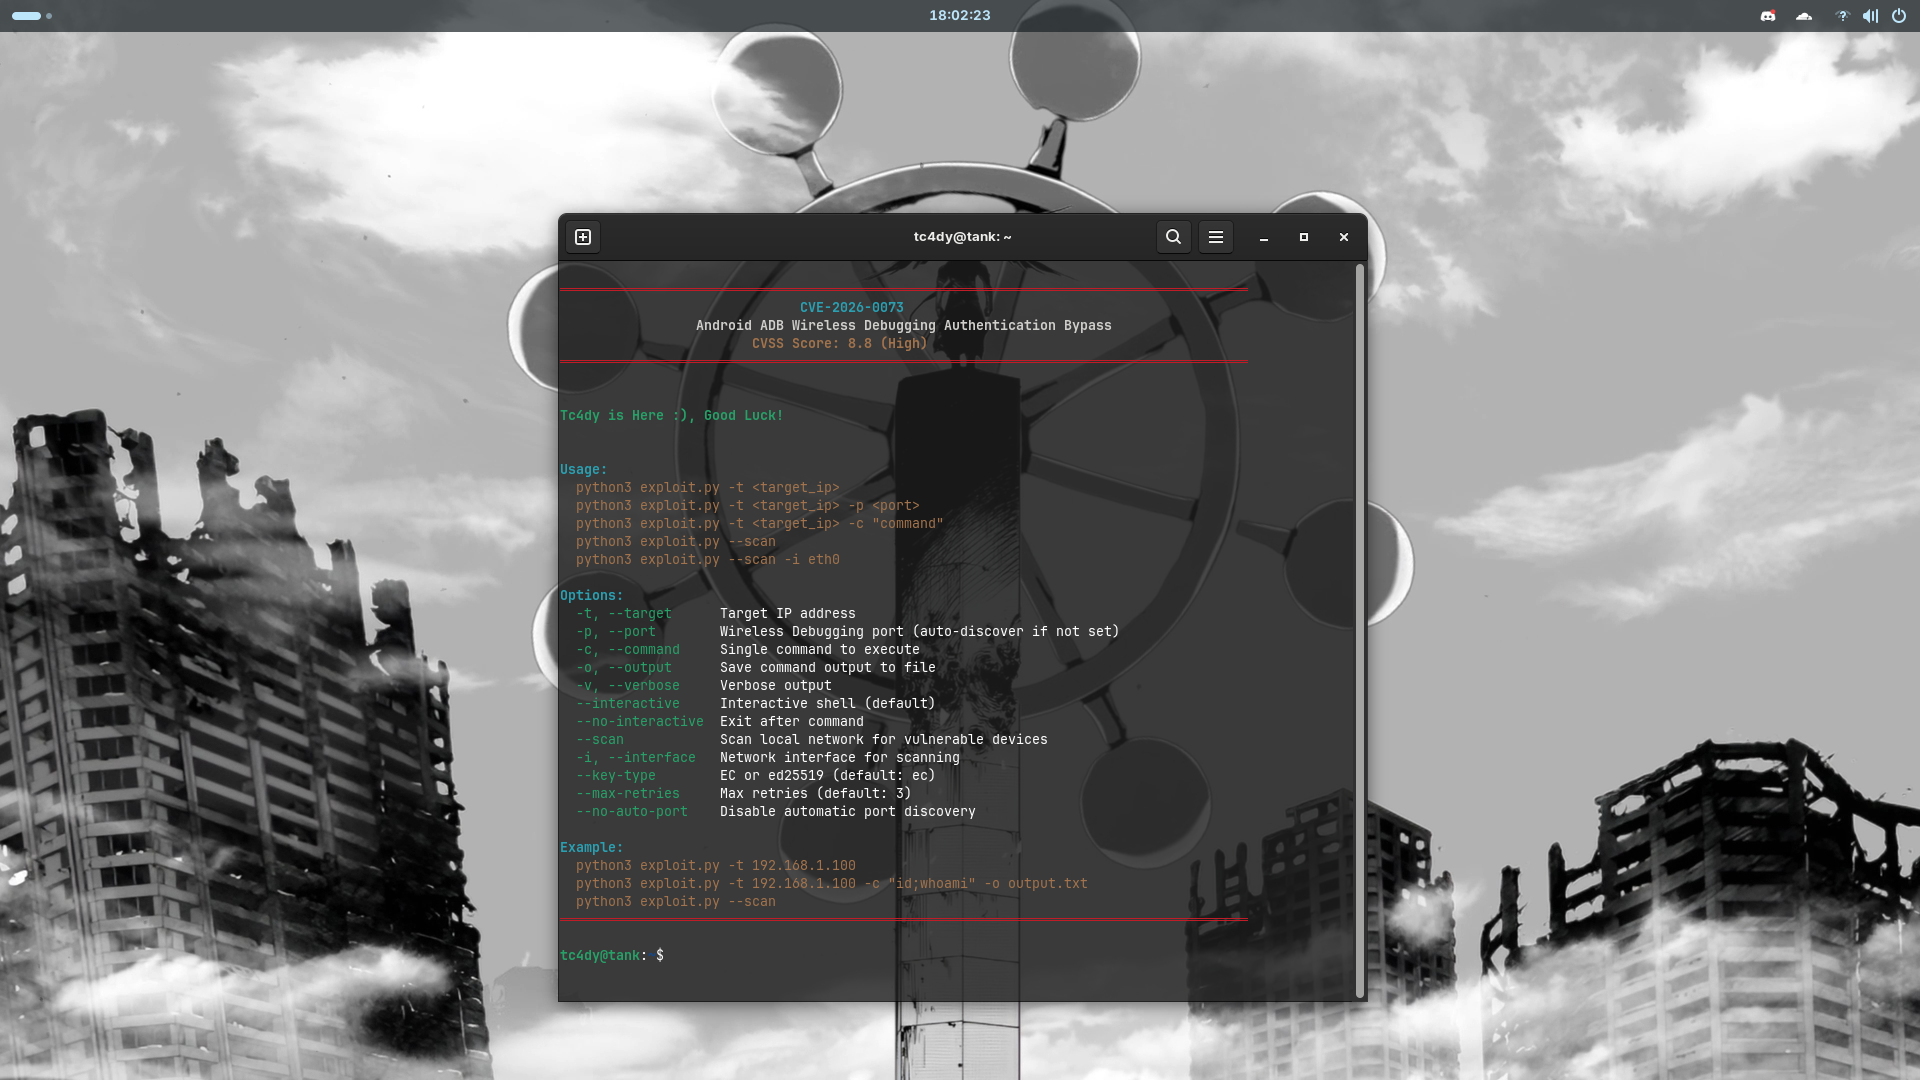 tc4dy/cve-2026-0073-poc-exploit
Exploit de bypass de autenticação zero-click para Android ADB Wireless Debugging (CVE-2026-0073). Fornece shell interativo, execução de comandos e…
 l0ading-x/cve-2022-23131
cve-2022-23131
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit para CVE-2023-27524 visando bypass de autenticação e RCE no Apache Superset. Forja cookies de sessão, enumera bancos de dados/usuários,…
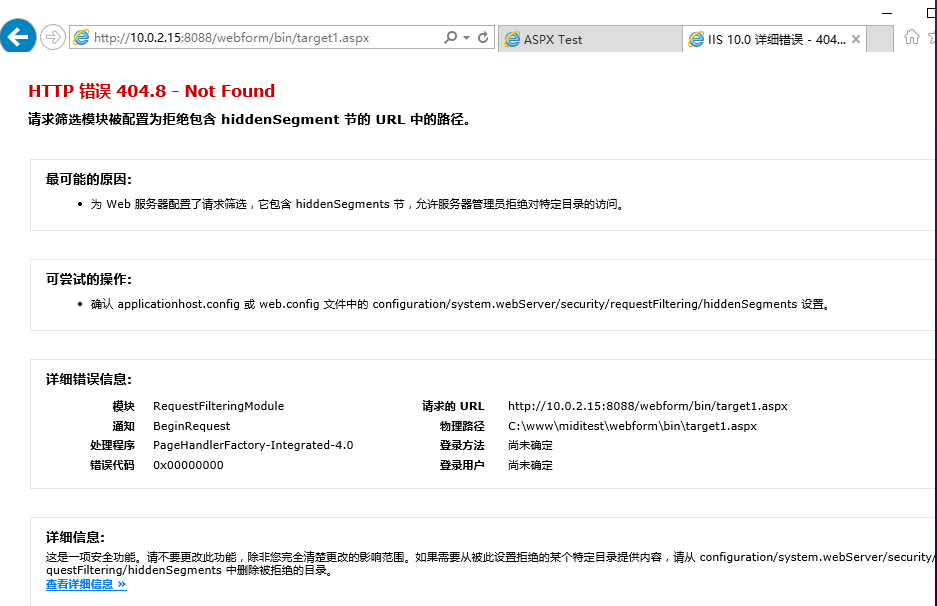 midisec/cve-2023-36899
Ambiente de reprodução e ferramentas para a vulnerabilidade CVE-2023-36899, visando a bypass de autenticação de sessão sem cookie no framework…
 golioth/signy
Biblioteca de criptografia assimétrica para geração de URLs assinadas em dispositivos embarcados, permitindo acesso a recursos com limite de tempo…








