
 #1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit
 ait-aecid/logdata-anomaly-miner
Esta ferramenta analisa dados de log e permite definir pipelines de análise para detecção de anomalias. Foi projetada para executar a análise com…
 kreotic/sentrygrid
Plataforma de detecção de ameaças orientada por ML e monitoramento contínuo, construída para arquiteturas federais de zero trust.
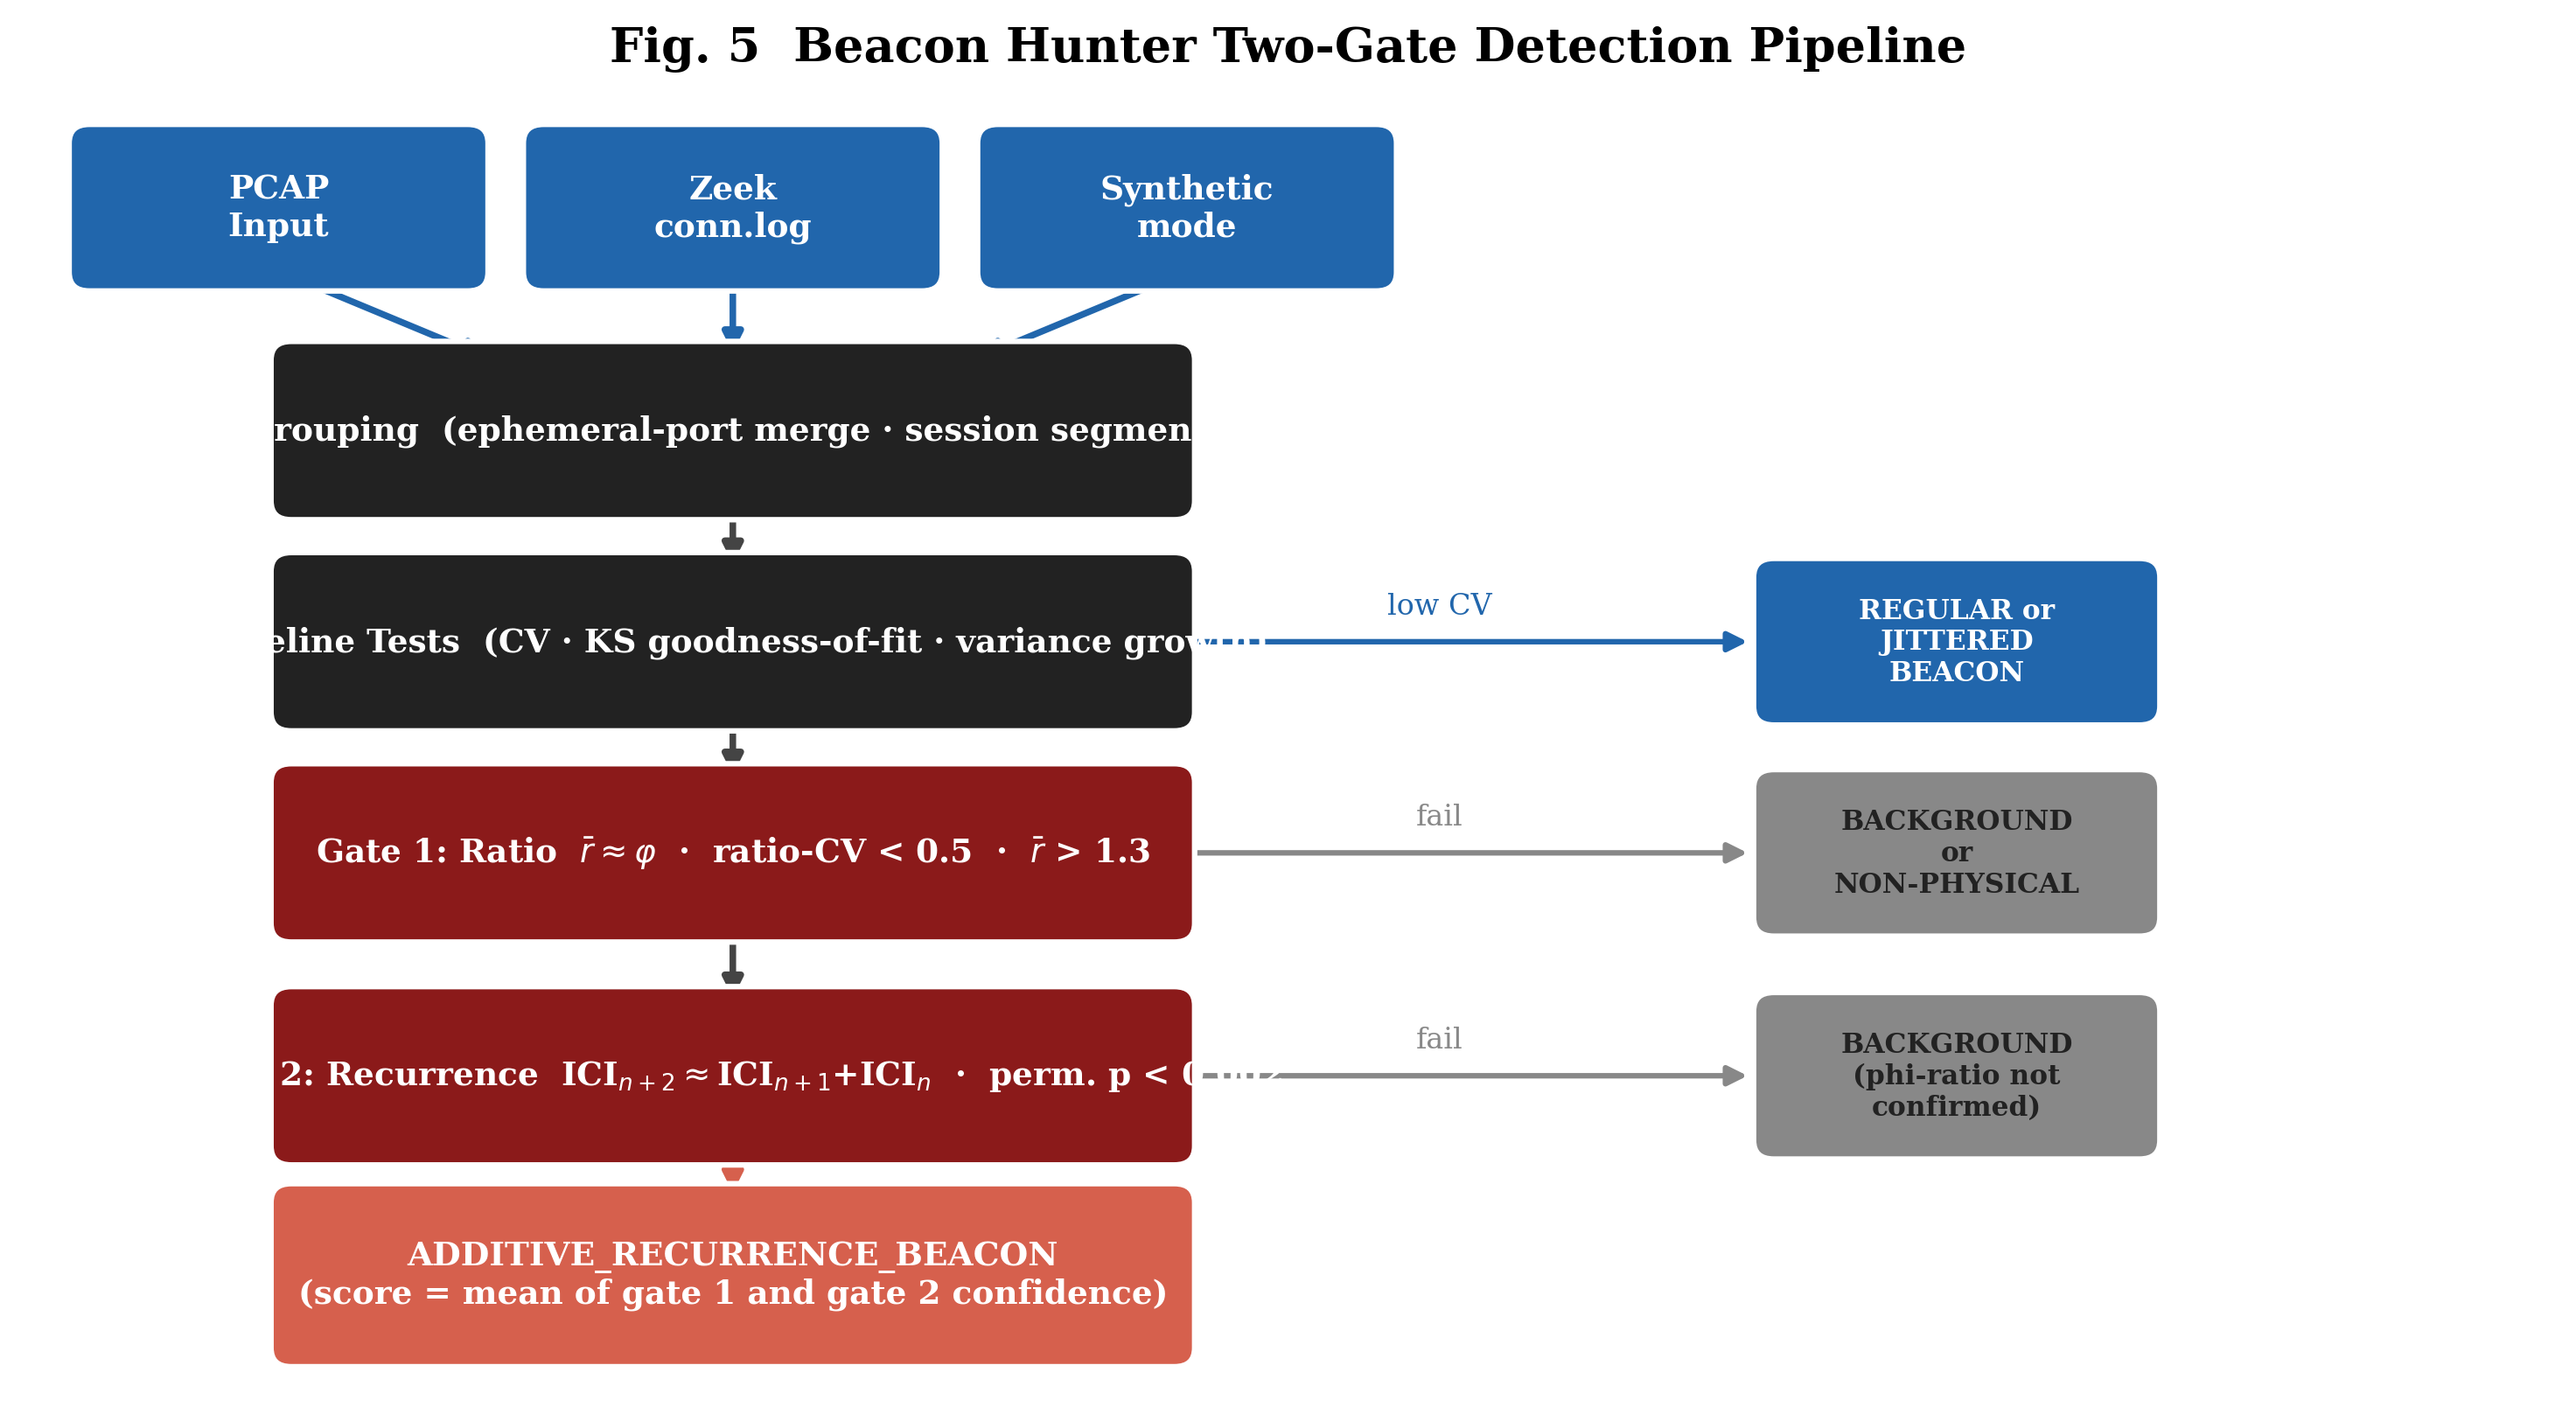 mrcord77/beacon-hunter
Detecta beacons C2 phi-structured que evadem o RITA e os detectores padrão baseados em regularidade
 mattijsmoens/intentshield
Verificação de intenção pré-execução para agentes de IA. Audita o que sua IA está prestes a fazer, não o que ela diz. Zero dependências,…
 ait-aecid/rootkit-detection-ebpf-time-trace
Detecção de atividades de ocultação de arquivos por rootkits através da análise de mudanças nos tempos de execução de funções do kernel.
 vedantk6403/koobe-guard
Módulo de kernel Linux usando Kprobes para detectar e neutralizar exploits de double-free de heap do CVE-2024-1086 por meio de rastreamento de lacuna…
 asngs/agenttriage-open-source
Sistema de rastreamento entre agentes e diagnóstico de segurança para agentes LLM que utilizam ferramentas: normaliza eventos de rastreamento,…
 huzjie/aegisagent
Gateway de segurança em tempo de execução para agentes de IA: atesta criptograficamente chamadas de ferramentas, aplica políticas, isola a execução…
 spectralzero/netscope
Plataforma de investigação e resposta de rede offline-first para Windows. Transforma um pcap ou captura ao vivo em um veredito forense completo —…
 cognitive-functors/c4-meta-system
Defesa de IA em produção com proteção em 7 camadas: restrições matemáticas, acesso object-capability, consenso O2 distribuído, ética SVETILO.…
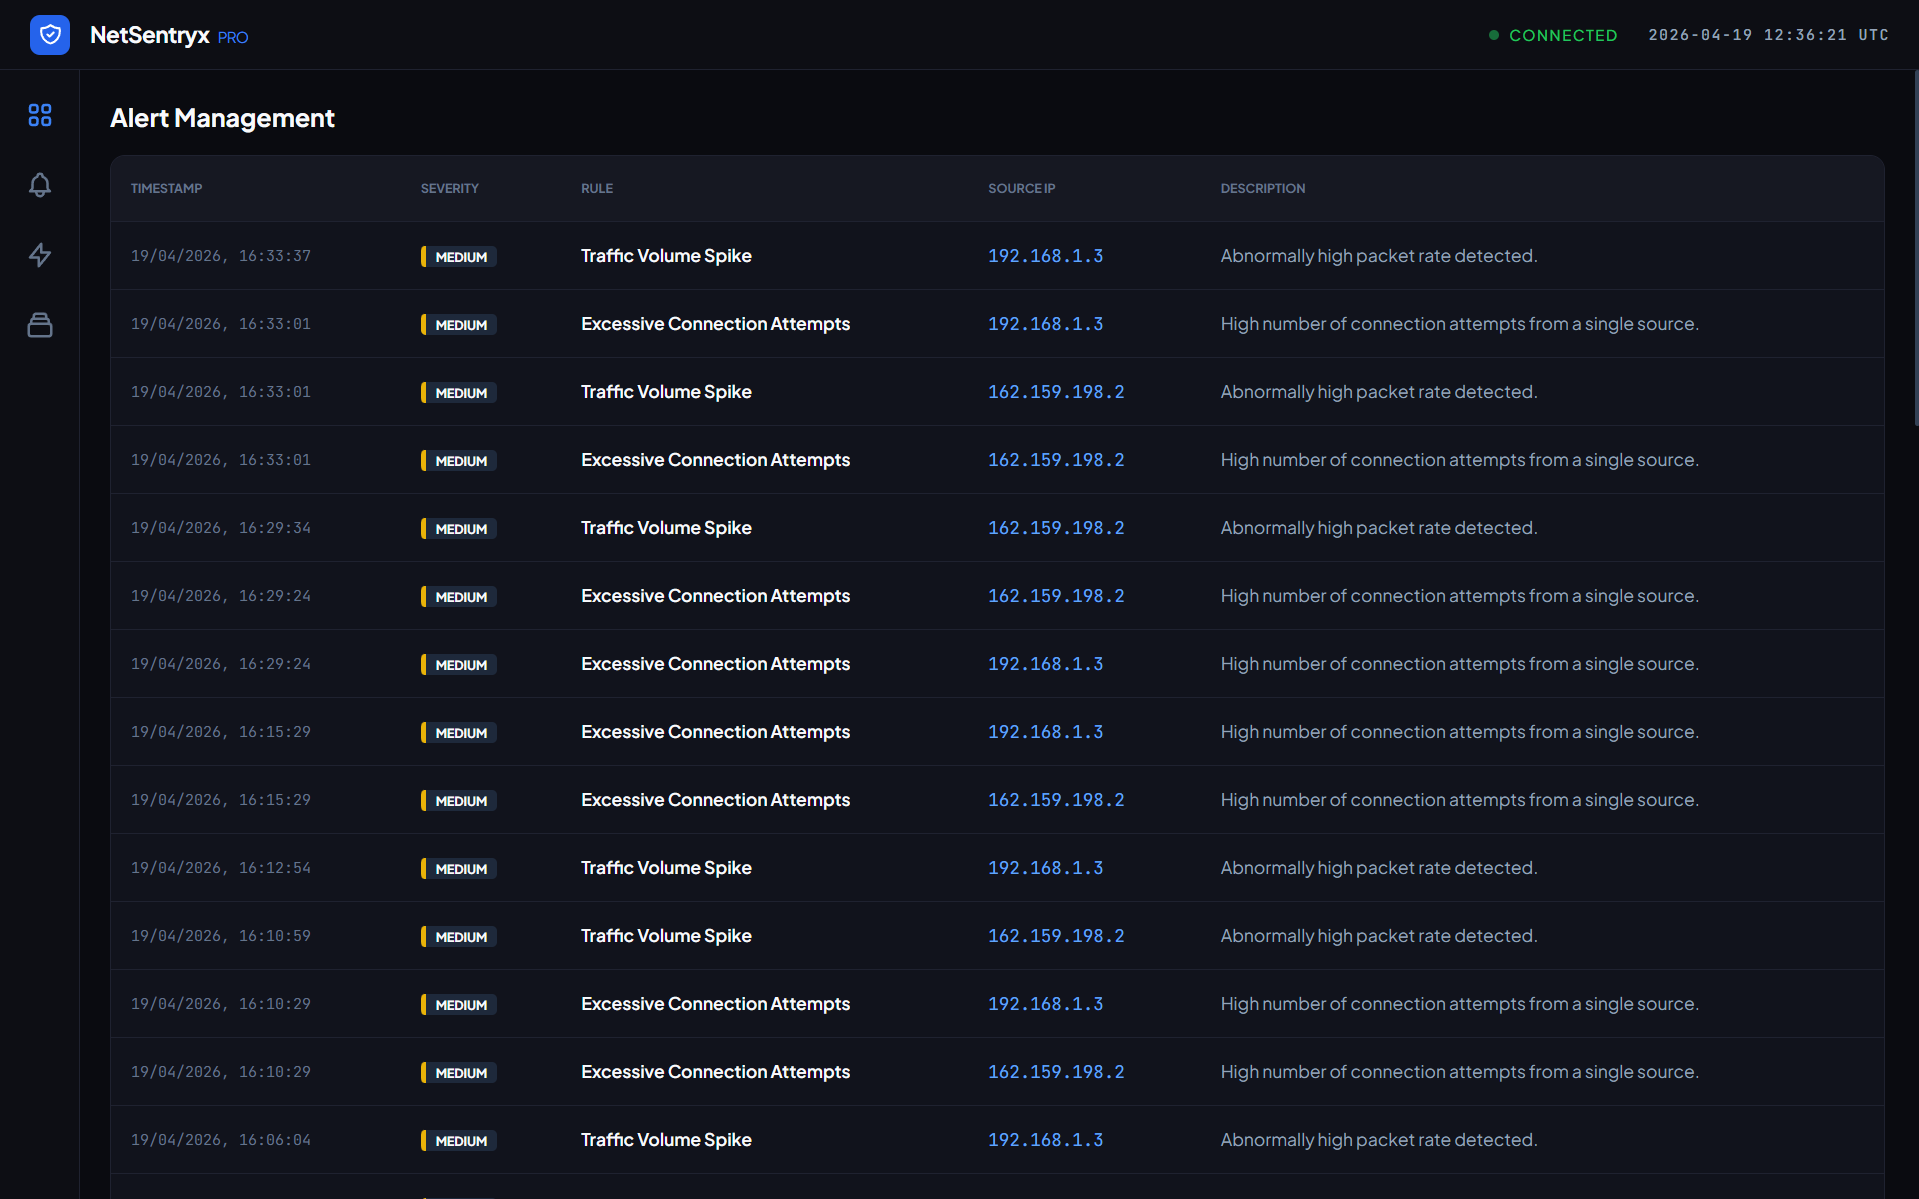 aman-sharma-dev/netsentryx
Uma plataforma de monitorização de rede orientada a eventos que realiza captura de pacotes em tempo real (Npcap), análise de tráfego de baixa…
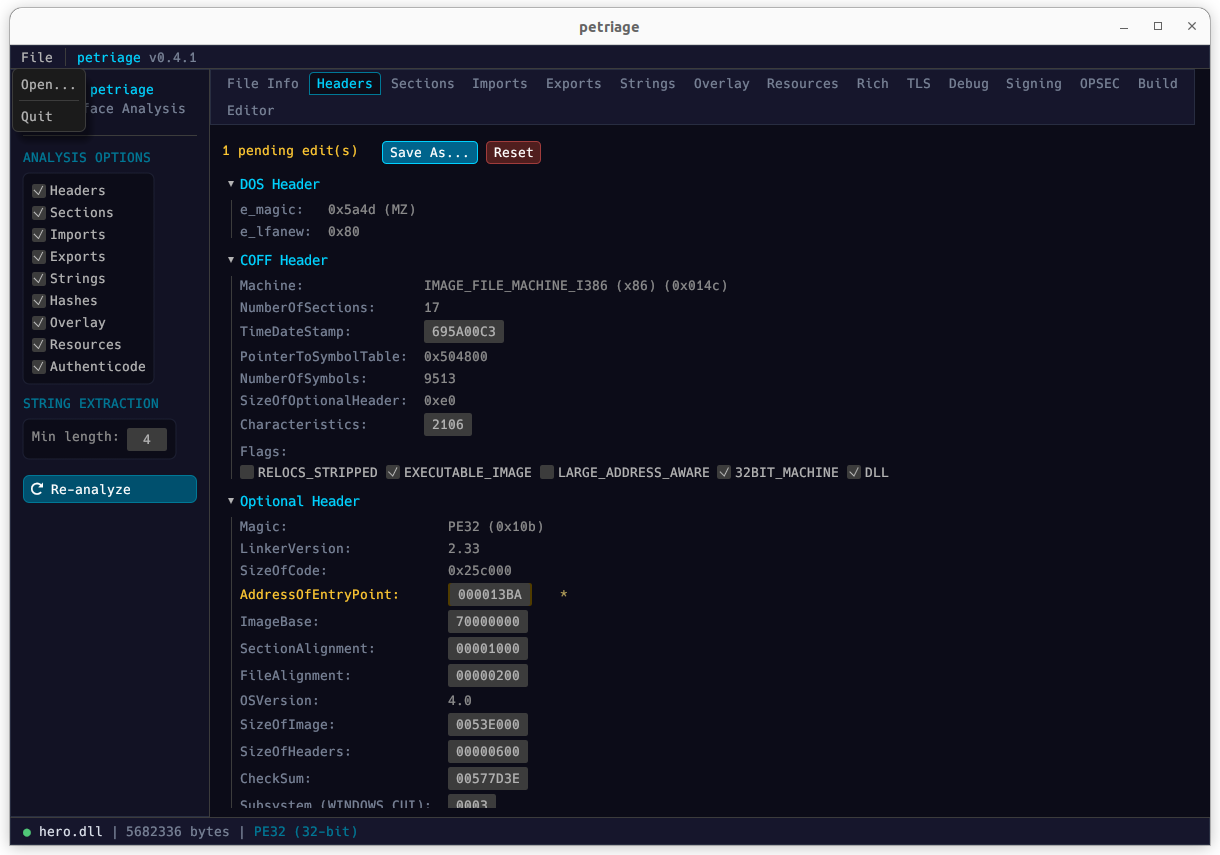 uky007/petriage
PETriage: Um leitor de arquivos PE unificado por símbolos para triagem, construído para uso multiplataforma e multi-interface.
 roxanne_ardary/nexora
Plataforma de governança de endpoints impulsionada por IA que monitora o uso de software, aplica classificação de risco baseada em políticas…
 jamalrfordii-arch/vanguard-map
Mapa de inteligência tática multi-domínio em 3D — navios, voos, satélites, cabos e clima espacial ao vivo no navegador. Varredura temporal, replay de…
 nfstream/nfstream
NFStream: um Framework Flexível de Análise de Dados de Rede.
 mlily2024/final-project-sql-injection-pipeline
Pipelines híbridos de machine-learning para deteção de injeção SQL em tráfego web, combinando modelos DistilBERT e BERT-GNN com treino adversarial e…
 agentshield-ai/sigma-ai
Regras de detecção Sigma para monitoramento de segurança de agentes de IA
 1-bit-wonder/kestrel
Dashboard de segurança em tempo de execução para um único host baseado em eBPF — agente em Go + SvelteKit. Árvore de processos em tempo real, mapa de…








