
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Detecção de Anomalias — Página 4 | Kitploit
Categorias

Detecção de Anomalias

Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5khá 19h 43m
zeek preview#2

zeek

GitHubzeek/zeek
7.8khá 6h 38m
suricata preview#3

suricata

GitHuboisf/suricata
6.5khá 6 dias
falco preview#4

falco

GitHubfalcosecurity/falco
9.5khá 2 dias
osquery preview#5

osquery

GitHubosquery/osquery
23.4khá 15h 23m
detection-rules preview#6

detection-rules

GitHubelastic/detection-rules
2.7khá 15h 29m
pyod preview#7

pyod

GitHubyzhao062/pyod
10.1khá 11 dias
alibi-detect preview#8

alibi-detect

GitHubseldonio/alibi-detect
2.5khá 10 meses
river preview#10

river

GitHubonline-ml/river
6.1khá 21h 41m
tsfresh preview#11

tsfresh

GitHubblue-yonder/tsfresh
9.5khá 3 meses
Mais recentesRelevânciaMais popularesAtualizadas recentemente
225 resultados
D-Scan preview

D-Scan

GitHubyingtaoren/d-scan

Analisa os estados internos de LLMs e mais de 100 características de atenção/probabilidade para treinar classificadores que detectam ataques de…
defensive-toolsmachine-learningai-security+1
1há 1 mês
hunting-rules preview

hunting-rules

GitHubtravisbgreen/hunting-rules

Regras do Suricata para detecção de anomalias de rede

defensive-toolslateral-movementnetwork-security+3
181há 5 meses
detection-rules preview

detection-rules

GitHubelastic/detection-rules

Desenvolva, valide e publique regras de detecção SIEM para o Elastic Security, com ferramentas de CLI em Python, análise de KQL, integração com…

defensive-toolsthreat-intelligenceintrusion-detection+3
2.7khá 15h 29m
Raccine preview

Raccine

GitHubneo23x0/raccine

Uma vacina simples contra ransomware

defensive-toolsthreat-intelligenceintrusion-detection+3
982há 2 anos
Sentinel-Queries preview

Sentinel-Queries

GitHubreprise99/sentinel-queries

Coleção de consultas KQL

defensive-toolsthreat-intelligenceeducation+3
1.6khá 8 meses
sysmon-config preview

sysmon-config

GitHubion-storm/sysmon-config

Configuração avançada do Sysmon para ATT&CK, com foco na Detecção da Maioria das Técnicas por fonte de dados no MITRE ATT&CK, Fornecendo Visibilidade…

defensive-toolsvulnerability-analysisdigital-forensics+5
827há 3 anos
linux-malware-detect preview

linux-malware-detect

GitHubrfxn/linux-malware-detect

Scanner de malware Linux com múltiplos mecanismos e cinco estágios de detecção (MD5, padrão HEX, YARA, ClamAV, estatístico), monitoramento inotify em…
defensive-toolsmalware-analysisthreat-intelligence+3
1.5khá 6 meses
osquery-defense-kit preview

osquery-defense-kit

GitHubchainguard-dev/osquery-defense-kit

Consultas de detecção e resposta prontas para produção no osquery
defensive-toolsconfiguration-auditingdigital-forensics+3
610há 3 meses
WonkaVision preview

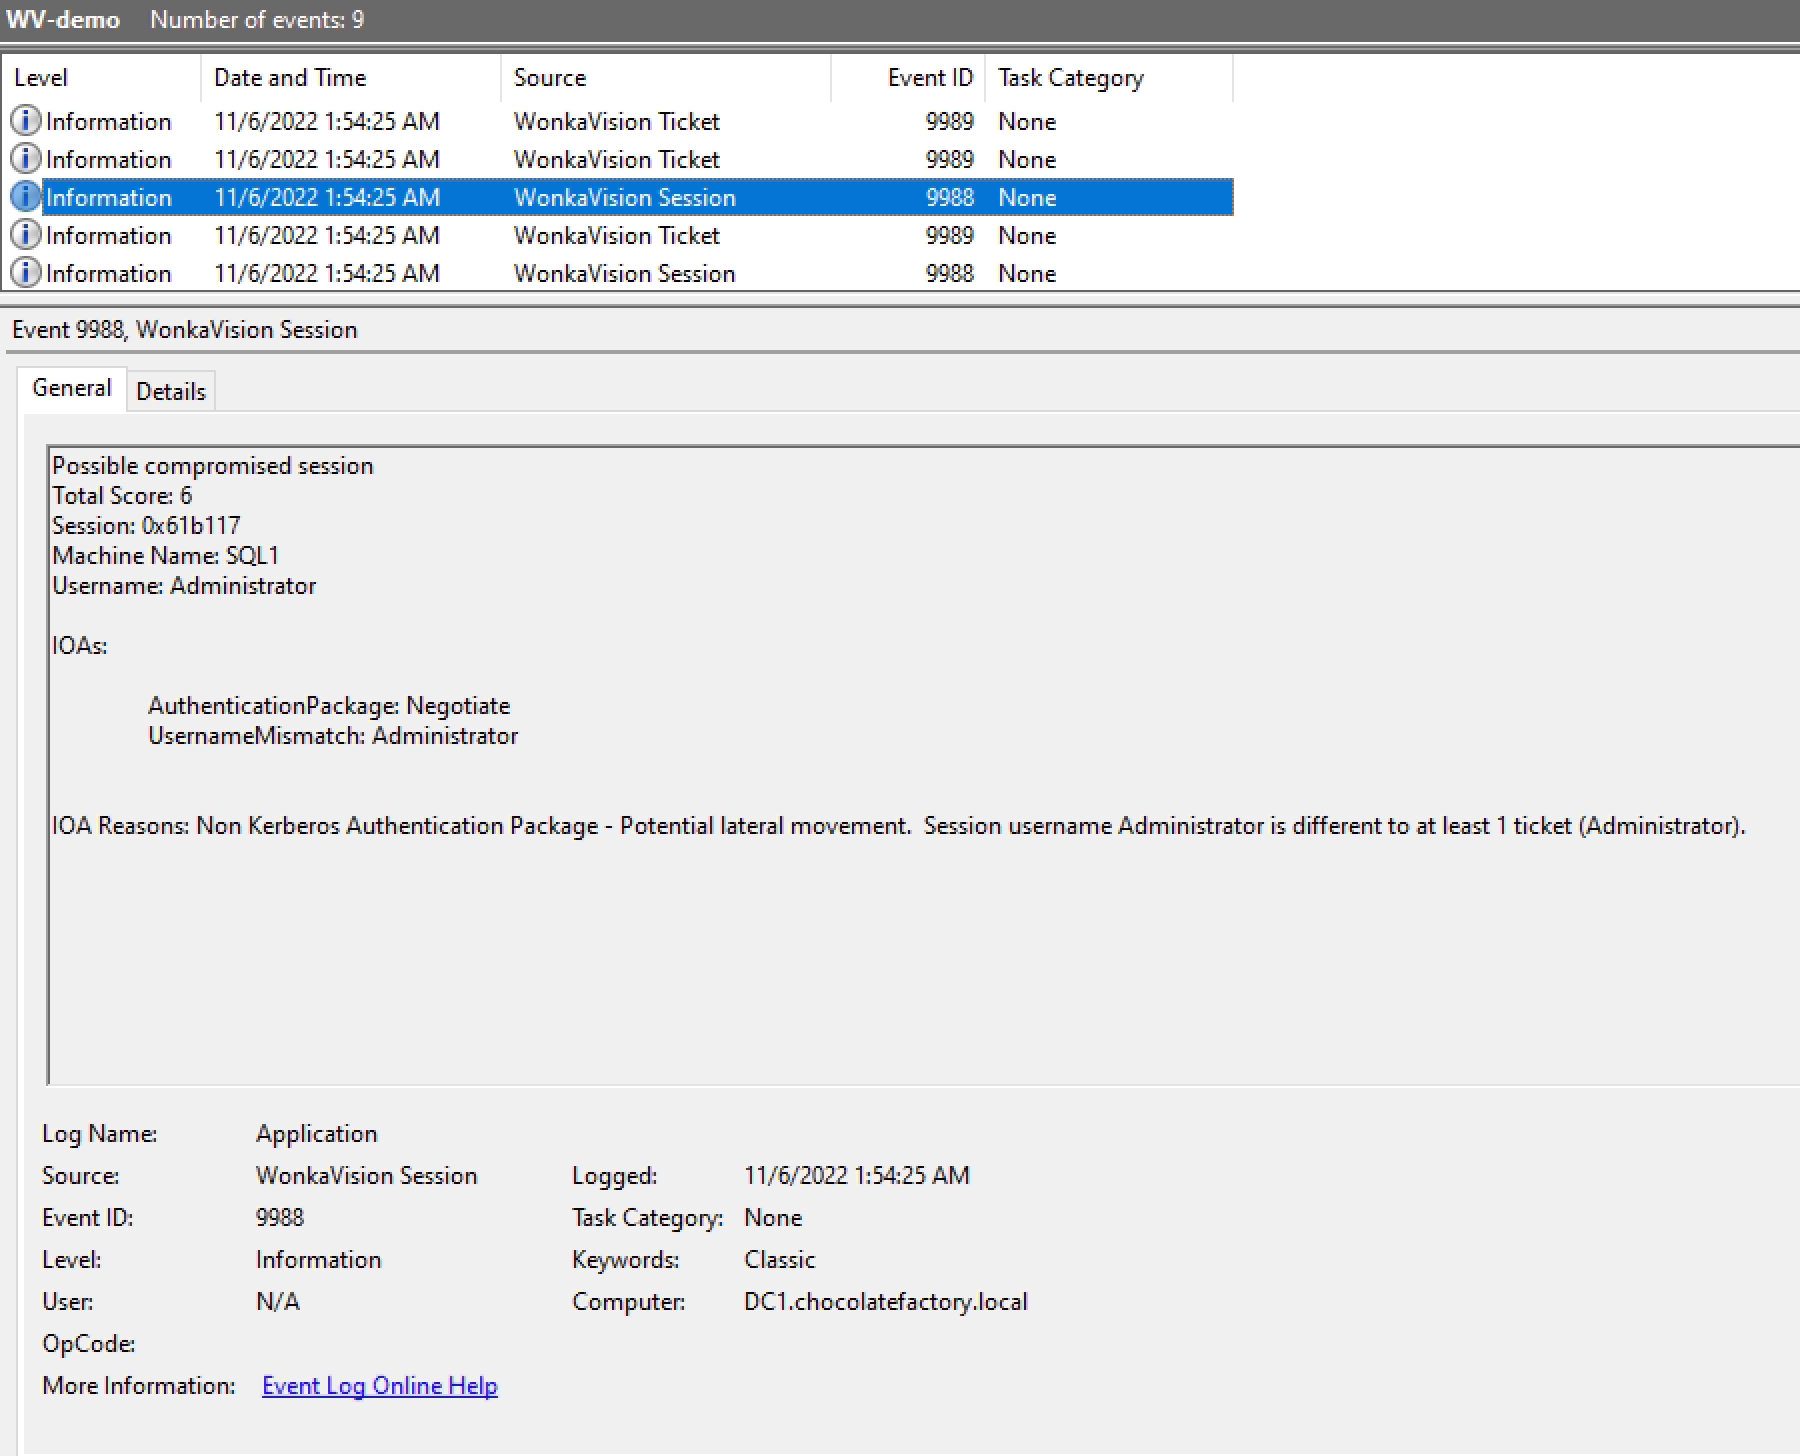
WonkaVision

GitHub0xe7/wonkavision

Detecta tickets Kerberos forjados ao extrair dados de sessão e tickets, pontuar anomalias e gerar indicadores de log de eventos do Windows para…
defensive-toolsidentity-access-managementauthentication+4
89há 3 anos
crowdstrike-falcon-queries preview

crowdstrike-falcon-queries

GitHubpe3zx/crowdstrike-falcon-queries

Uma coleção da Linguagem de Processamento de Pesquisa (SPL) do Splunk para Caça a Ameaças com CrowdStrike Falcon
defensive-toolsintrusion-detectionanomaly-detection+1
221há 6 anos
plague preview

plague

GitHubconnectedlucy/plague

Detecções Padrão para EDR
defensive-toolsconfiguration-auditingdata-exfiltration+4
97há 2 anos
Hunt-Weird-Syscalls preview

Hunt-Weird-Syscalls

GitHubtheflink/hunt-weird-syscalls

POC baseado em ETW para identificar syscalls diretas e indiretas
defensive-toolsmalware-analysisintrusion-detection+1
195há 3 anos
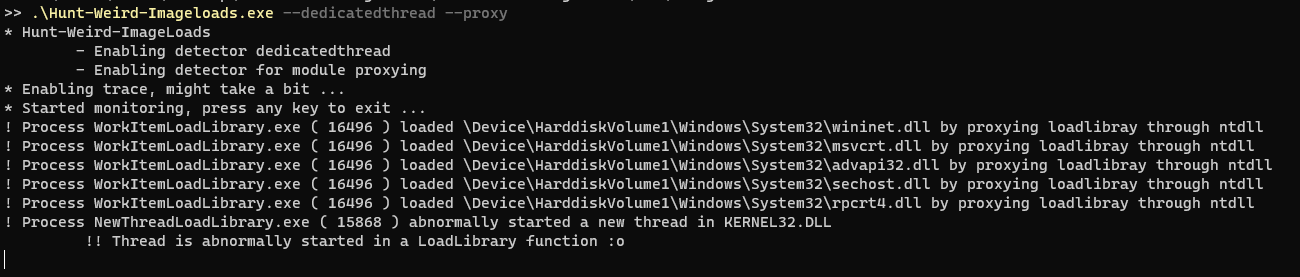
Hunt-Weird-ImageLoads preview

Hunt-Weird-ImageLoads

GitHubtheflink/hunt-weird-imageloads

Pequena ferramenta para brincar com IOCs causados por eventos Imageload
defensive-toolsmalware-analysisintrusion-detection+2
47há 3 anos
kestrel preview

kestrel

GitHub1-bit-wonder/kestrel

Dashboard de segurança em tempo de execução para um único host baseado em eBPF — agente em Go + SvelteKit. Árvore de processos em tempo real, mapa de…

defensive-toolsnetwork-securityintrusion-detection+2
há 3 meses
c4-meta-system preview

c4-meta-system

GitLabcognitive-functors/c4-meta-system

Defesa de IA em produção com proteção em 7 camadas: restrições matemáticas, acesso object-capability, consenso O2 distribuído, ética SVETILO.…

authentication-authorizationdefensive-toolsmachine-learning+4
há 2 meses
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Automatiza fluxos de trabalho de forense de memória do Windows e DFIR com MemProcFS: varredura YARA/ClamAV, detecção de anomalias em processos e…

memory-forensicsscripting-automationmalware-analysis+5
728há 1 mês
PortDog preview

PortDog

GitHubpuniaze/portdog

Detector de anomalias de rede que monitora pacotes brutos para identificar atividade de varredura de portas em tempo real, com controles flexíveis de…

defensive-toolspacket-sniffing-analysisport-scanning+3
134há 11 anos
suricata preview

suricata

GitHuboisf/suricata

Mecanismo open-source de IDS/IPS/NSM de rede para inspeção de tráfego em tempo real, detecção e prevenção de intrusões, análise de protocolos e caça…


defensive-toolspacket-sniffing-analysisnetwork-forensics+9
6.5khá 6 dias
Anterior1…345…13Próximo





