
 #1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit
 connectedlucy/plague
Detecções Padrão para EDR
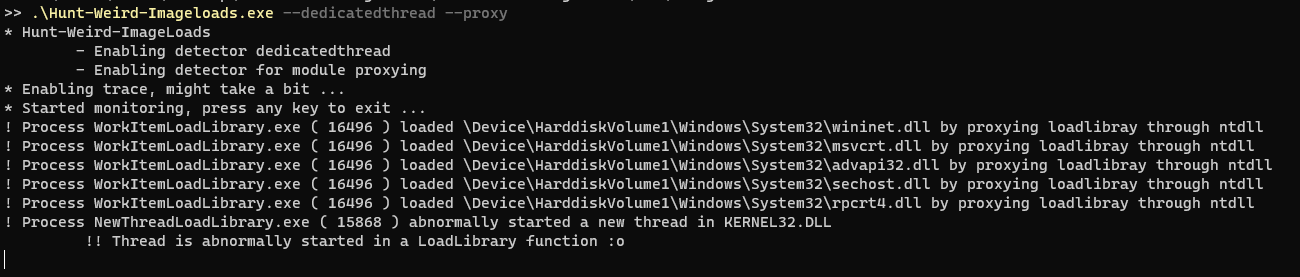 theflink/hunt-weird-imageloads
Pequena ferramenta para brincar com IOCs causados por eventos Imageload
 nccgroup/mimikatz-detector-condrv
O Console Monitor Driver é um driver de filtro em modo kernel KMDF que captura certas operações Fast I/O (entrada e saída) enviadas para ou a partir…
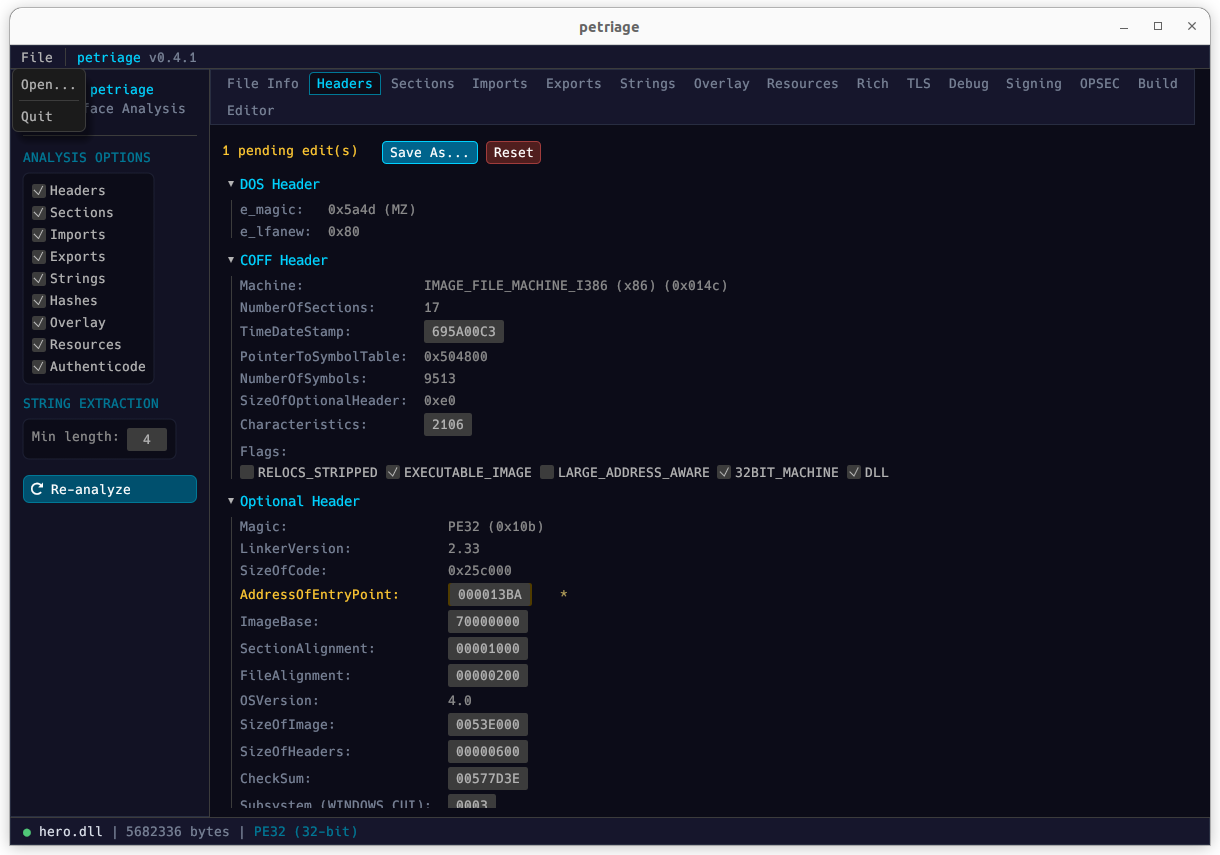 uky007/petriage
PETriage: Um leitor de arquivos PE unificado por símbolos para triagem, construído para uso multiplataforma e multi-interface.
 corelight/zeek-spicy-ospf
Um analisador de pacotes OSPF para Zeek baseado em Spicy.
 jepsen-io/duckdb
Framework de teste de correção transacional baseado em Jepsen para DuckDB, detectando anomalias de isolamento como violações G2-item e SSI por meio…
 yingtaoren/d-scan
Analisa os estados internos de LLMs e mais de 100 características de atenção/probabilidade para treinar classificadores que detectam ataques de…
 skac44/cve-2024-38063
Simula o ataque de execução remota de código TCP/IP CVE-2024-38063, captura o tráfego de rede com TShark e treina um modelo de aprendizado de máquina…
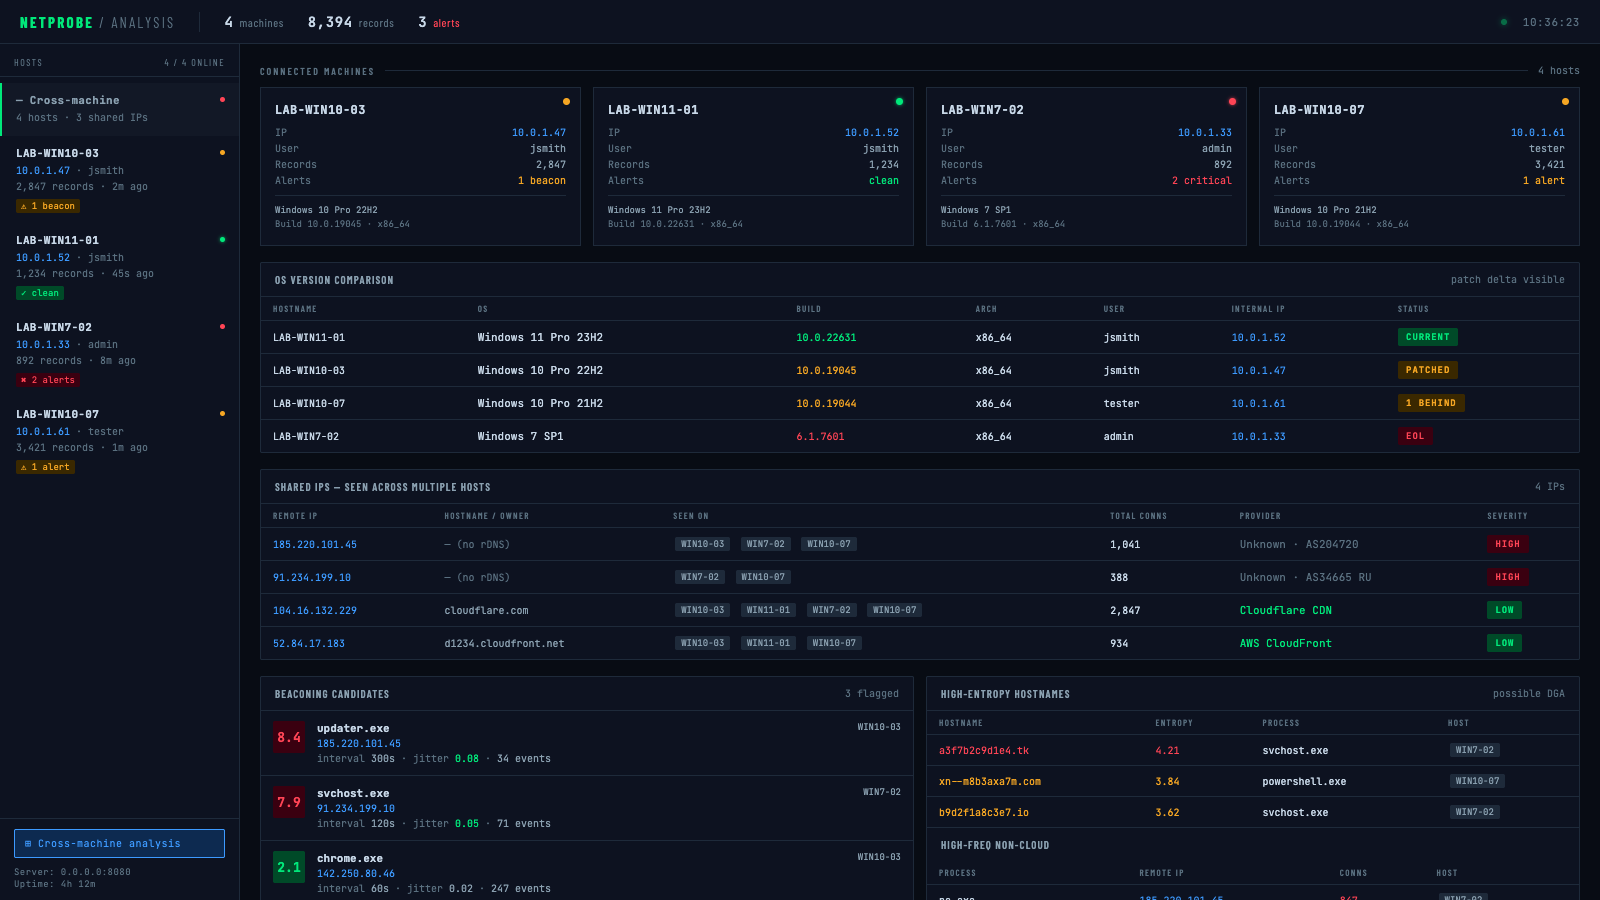
 hackinglz/gibson
Ferramenta de monitoramento de rede que mapeia conexões processo-rede, identifica provedores de nuvem e detecta atividade de beaconing
 neo23x0/raccine
Uma vacina simples contra ransomware
 nccgroup/detectwindowscopyonwriteforapi
Enumera várias características de processos do Windows como auxílio à caça a ameaças.
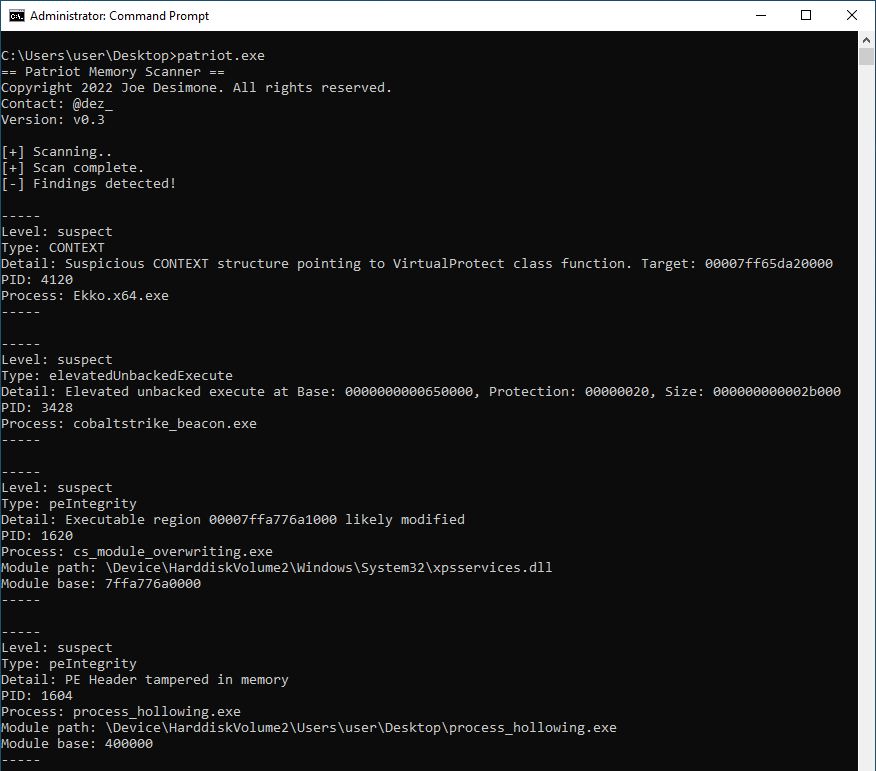 joe-desimone/patriot
Ferramenta de detecção furtiva em memória que identifica process hollowing, module stomping, regiões executáveis não respaldadas e estruturas CONTEXT…
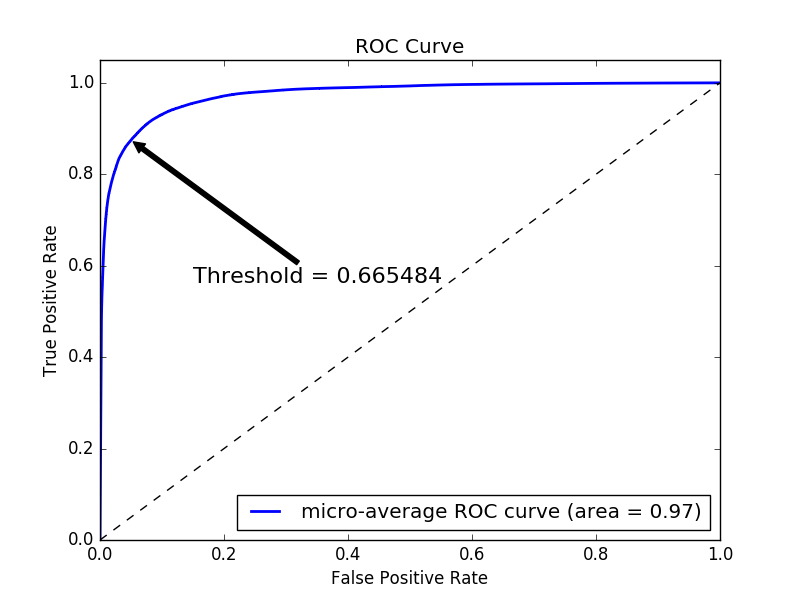 endgameinc/sans_thir16
SANS: Caça a Ameaças com Baixo Custo
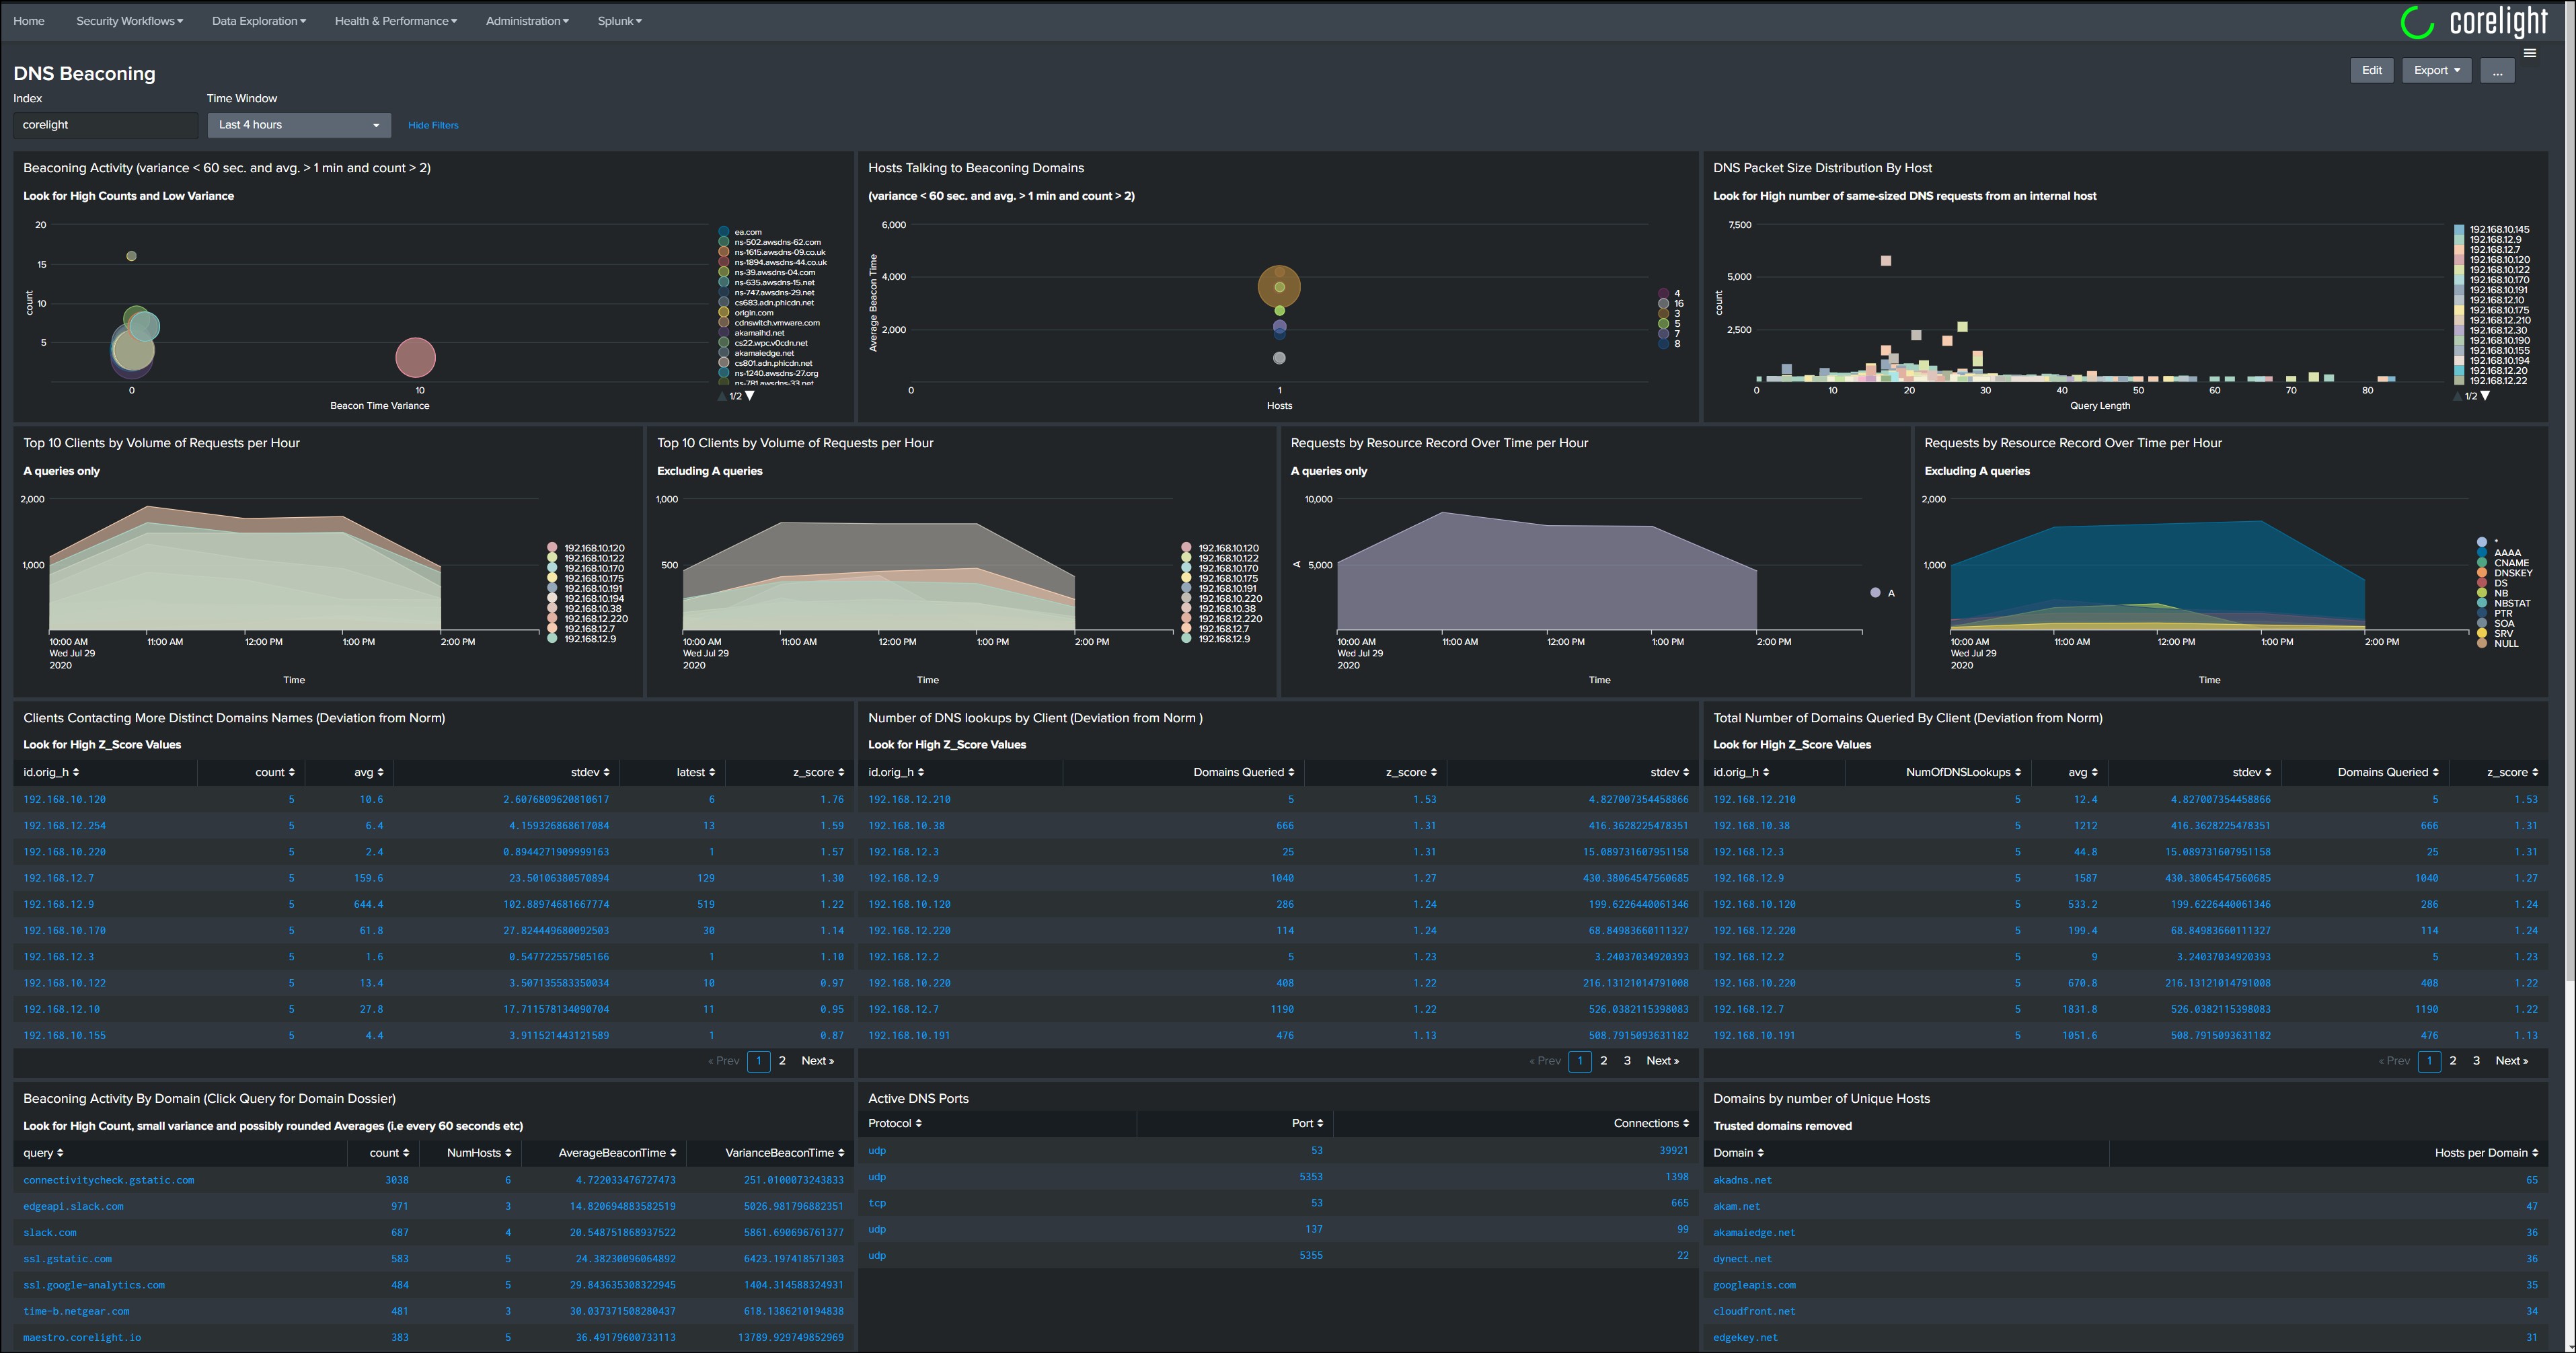 corelight/dashboards-splunk-dns-hunting-beaconing
DNS Dashboard para caça e identificação de beaconing
 corelight/conn-burst
Um pacote Bro para identificar conexões que estão em rajada (muitos dados e transferência rápida).
 joidiego/detection-struts-cve-2017-5638-detector
Sistema de detecção de anomalias em tempo real para o exploit Apache Struts CVE-2017-5638 usando análise de streaming, análise de bytes 3-gram e…
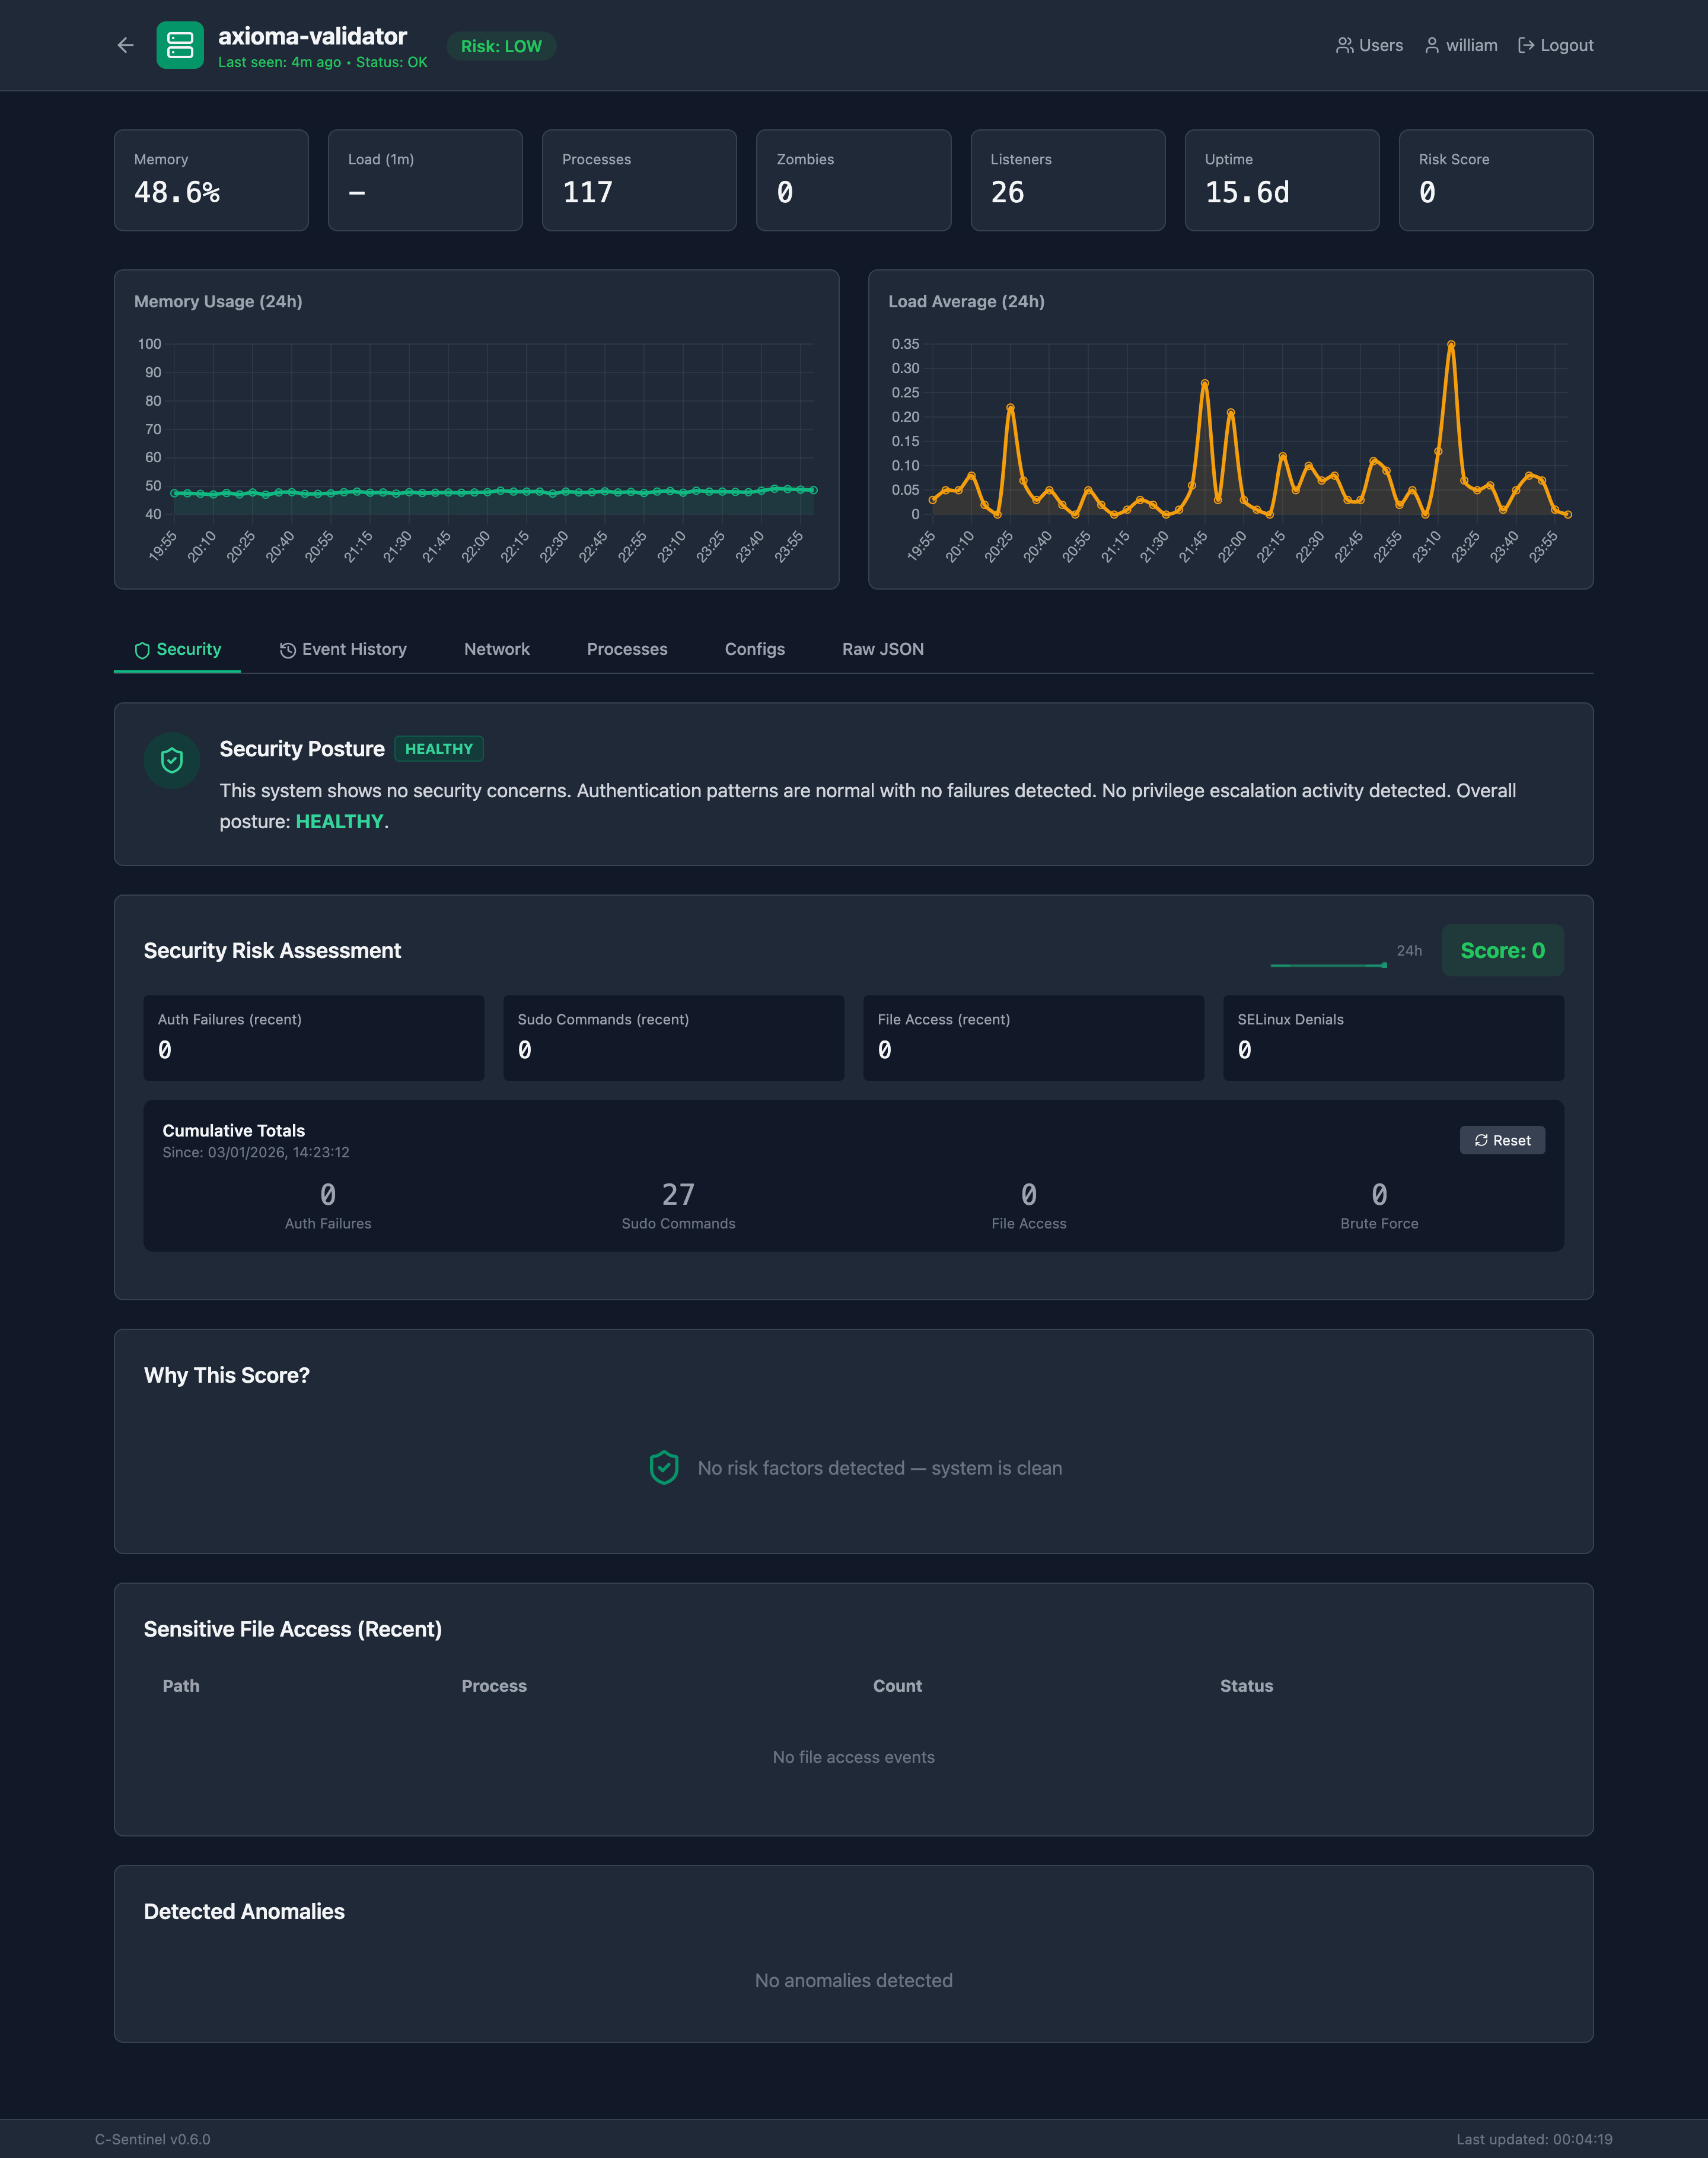 speytech/c-sentinel
Observabilidade Semântica para Sistemas UNIX - Um prober de sistema leve baseado em C com análise alimentada por IA
 matthoffman/degas
Detecção de domínios gerados por DGA usando modelos de aprendizado profundo








