
 #1
Ferramentas focadas em testes de penetração, engenharia reversa e proteção de aplicativos e do SO Android.
Recomendado pelo Kitploit
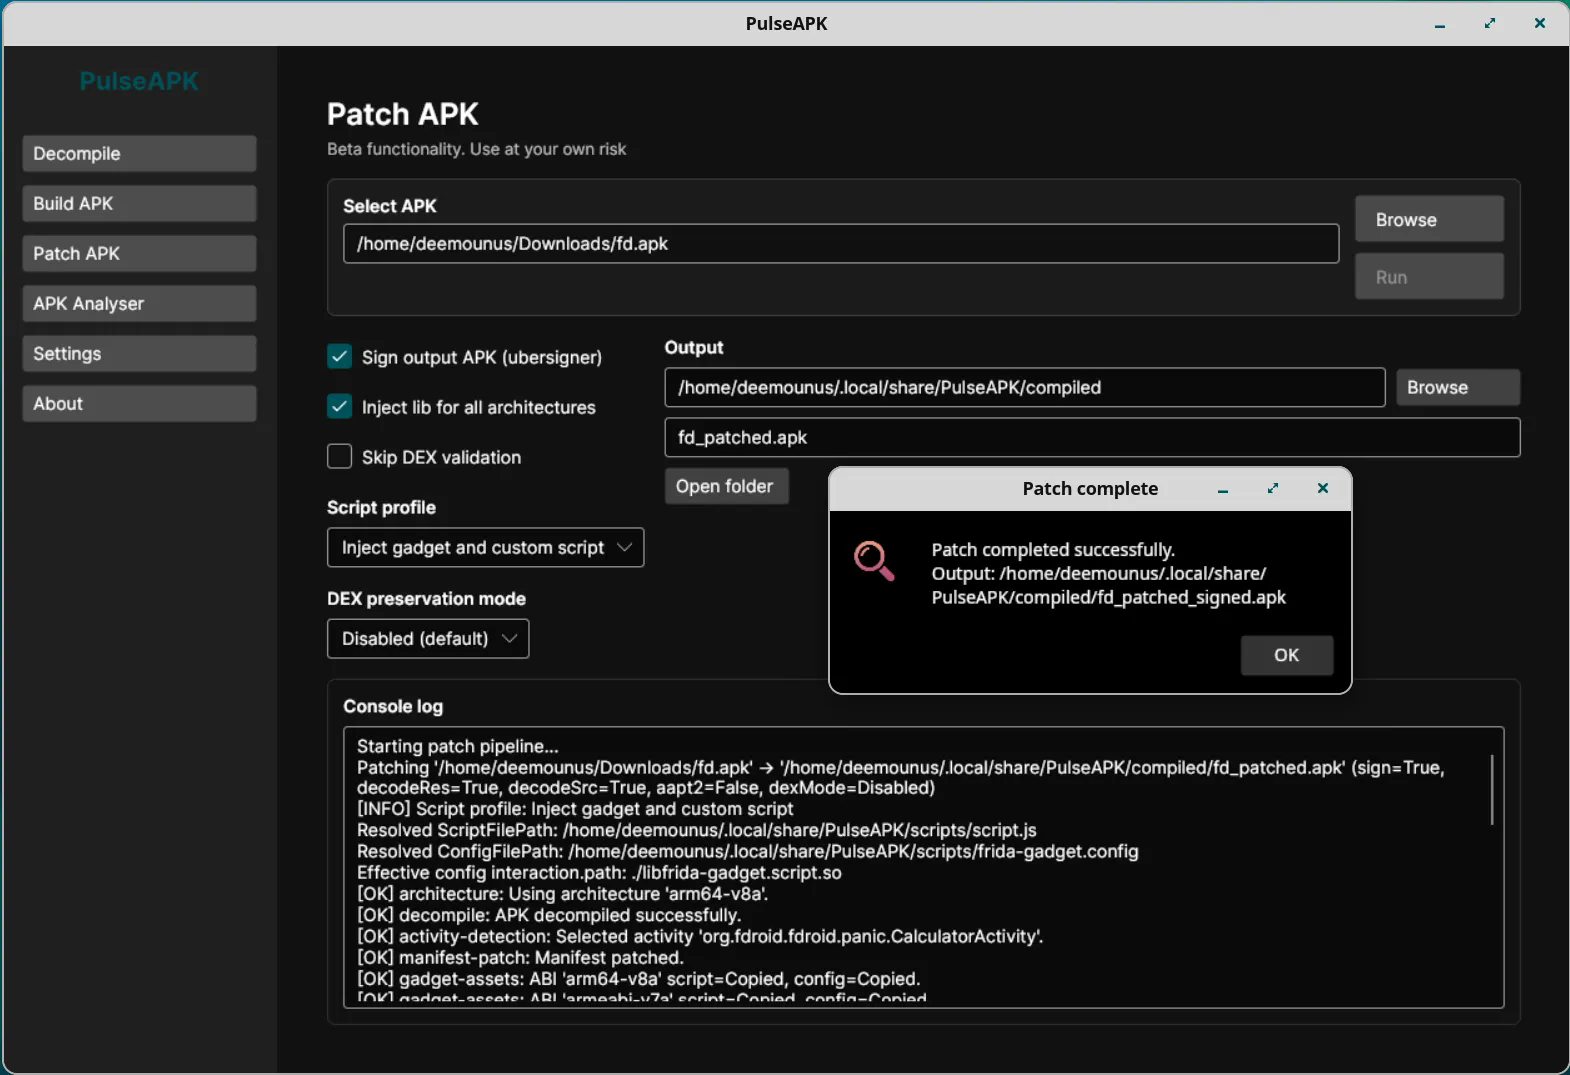
 deemoun/pulseapk-core
PulseAPK Core: Ferramenta multiplataforma para trabalhar com arquivos APK: Decompilação, Análise, Construção
 timwr/cve-2019-2215
Exploit de escalonamento de privilégios no kernel Android para o CVE-2019-2215, fornecendo uma prova de conceito para obter acesso root através de…
 laginimaineb/cve-2014-7920-7921
Código de exploração para CVE-2014-7920 e CVE-2014-7921 - execução de código no mediaserver até Android 5.1
 android-rooting-tools/libpingpong_exploit
CVE-2015-3636 exploit
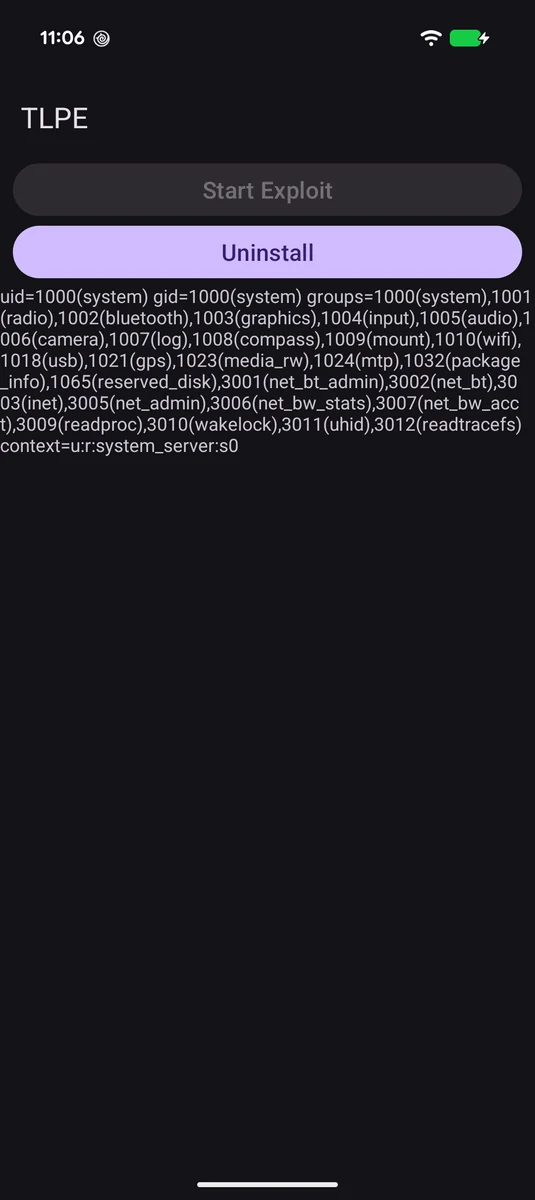 supersonic/tlpe
CVE-2026-49881, usando criação de contexto insegura no serviço Telecom do Android 17 para executar código arbitrário como UID 1000 system_server a…
 nightwatchcybersecurity/truegaze
Ferramenta de análise estática para aplicativos Android/iOS com foco em problemas de segurança fora do código-fonte
 aau-network-security/hostage
Honeypot Móvel de Baixa Interação
 wxxsfxyzm/ghostlock-galaxy
Faça root no seu Galaxy usando CVE-2026-43499
 michalbednarski/thelastbundlemismatch
Writeup e exploit para CVE-2023-45777, bypass para validação de Intent dentro do AccountManagerService no Android 13 apesar da mitigação "Lazy Bundle"
 alterakey/trueseeing
Scanner de vulnerabilidades para apps iOS/Android sem descompilação (DC25 demo lab, CB17)
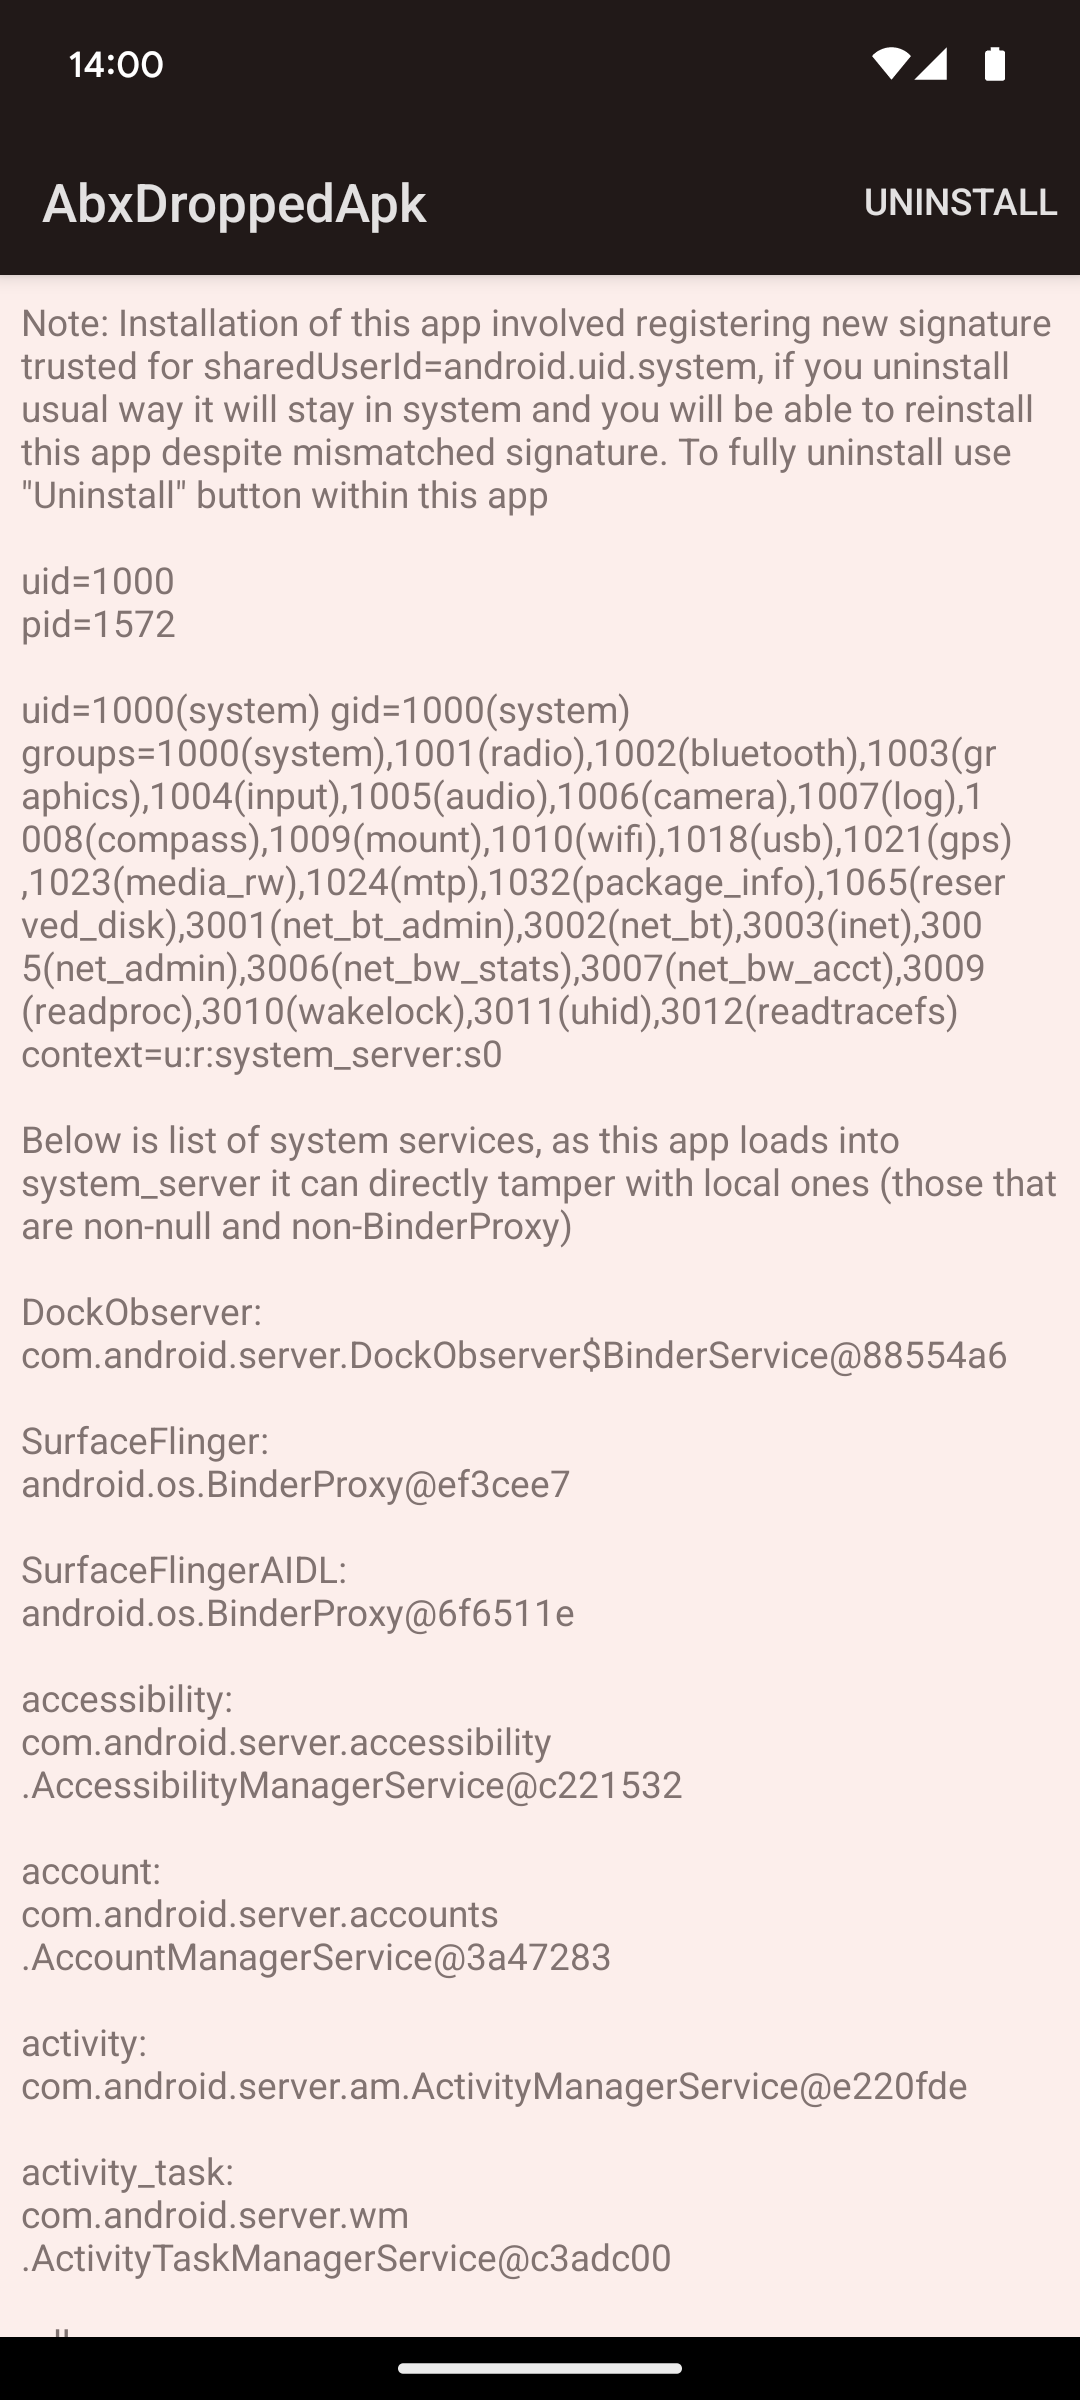 michalbednarski/abxoverflow
Writeup e exploit para CVE-2024-34740, estouro de inteiro no BinaryXmlSerializer do Android para escrita de arquivo no system_server e então execução…
 federicodotta/ghidra2frida
Extensão do Ghidra que conecta análise estática e dinâmica via Frida, permitindo instrumentação de tempo de execução programável para engenharia…
 metaredteam/rtx-cve-2023-45779
Código de prova de conceito para vulnerabilidade de reutilização de chaves APEX no Android
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - Prova de Conceito de Bypass de Autenticação Mútua Sem Fio do ADB
 commando-x/vuln-bank-mobile
Um aplicativo bancário móvel deliberadamente vulnerável, projetado para a prática de testes de segurança móvel. Apresenta vulnerabilidades comuns…
 nccgroup/assethook
Mágica do LD_PRELOAD para o AssetManager do Android
 mailinneberg/broadpwn
Bug Broadpwn (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
Exploit para CVE-2016-2434, um estouro de buffer no mediaserver do Android permitindo execução arbitrária de código através de um arquivo de mídia…








