
 #1
Ferramentas de segurança LLM, injeção de prompt, extração de modelo, IA adversária e red teaming de IA.
Recomendado pelo Kitploit

 danigil/neuperm
Sanitização sem retreinamento que reordena unidades de redes neurais equivalentes por permutação para destruir malware incorporado por meio de…
 atsukisato/pgm-attack
Código de pesquisa para ataques de envenenamento no PGM-index, demonstrando como criar dados adversariais para degradar o desempenho de índices…
 geeksikhsecurity/ai-tool-poisoning-guard
Free security-baseline rule for Claude Code, Codex, and Cursor: treats MCP tool descriptions as untrusted input (OWASP MCP Top 10 MCP03,…
 alphawarheads/watermark_spoofing
Código de pesquisa e conjunto de dados (WSD) para avaliar o impacto da marca d'água de áudio na anti-spoofing, usando wav2vec2 XLS-R e aprendizado de…
 shivang0/guardmodel
GitHub Action que verifica arquivos de modelos de ML em busca de código malicioso e vulnerabilidades de segurança
 davidrxchester/cve-2026-5843
POC de escape de contêiner Docker via mlx-metal importlib
 gouldnicholas/cve-2026-5817-poc
Docker Model Runner RCE / Escape de contêiner para host: Uma vulnerabilidade crítica que permite a execução de código do contêiner para o host no…
 freire007-byte/sentric-core
Autonomous AI agent with its own crypto identity — hunts CVEs, builds exploit labs, validates vulnerabilities (first public PoC of CVE-2026-86283),…
 razi-interactive/claude-project-scanner
Scanner de segurança somente leitura para projetos Claude Code. Detecta CVE-2025-59536, statusLine injection, prompt injection e mais.
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Briefing de inteligência de ameaças sobre CVE-2026-42208, uma injeção SQL crítica de pré-autenticação no BerriAI LiteLLM explorada em até 36 horas…
 holiday-830/llm-council-vapt
Revisão por pares com IA para achados de pentest ou relatórios de Bug Bounty — valida a severidade, as evidências e a qualidade do relatório antes da…
 danielossai12/aisecplus-week01-danielossai
Relatório de ameaça da Semana 1 do AISec Plus — EchoLeak (CVE-2025-32711), injeção indireta de prompt de zero clique no Microsoft 365 Copilot.
 trerb/markdown-exfil-tester
Teste de caixa preta para verificar se um chatbot LLM é vulnerável à exfiltração via Markdown/HTML (classe CVE-2025-32711). Levanta um sink, envia…
 spiralbl0ck/ai_hacking
Coleção de CVEs (trabalho) sobre pwning de binários do tenserflow
 gmh5225/jataayu
Segurança de agentes de IA com suporte de LLM — deteção de injeção de entrada + proteção de privacidade de saída
 perufitlife/dotclaude-security
Examine o diretório .claude/ de um repositório (configuração settings.json, hooks, servidores MCP, env, allowed-tools) para detectar os perigos de…
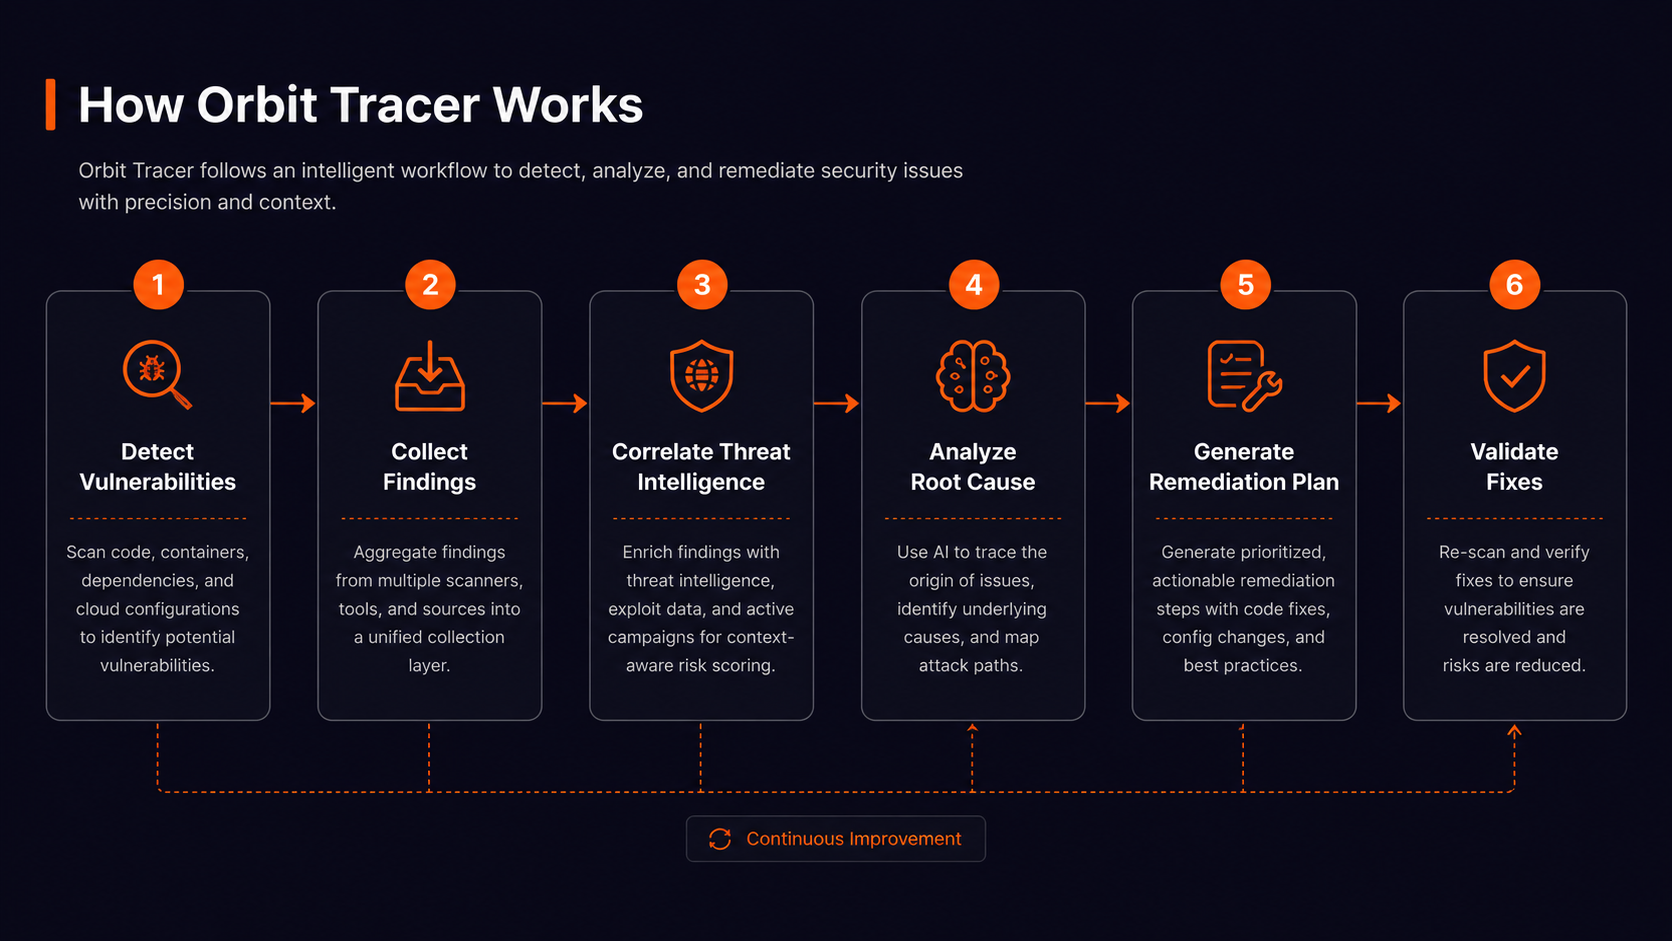
 rajus-agent/orbit-tracer
Orbit Tracer Security Agent para remediação inteligente de segurança. Rastreia o raio de impacto de vulnerabilidades usando o grafo de conhecimento…
 rootdirective-sec/cve-2026-33626-lab
Laboratório Docker Compose reproduzindo CVE-2026-33626 SSRF no carregador de imagens visão-linguagem do LMDeploy. Compara o comportamento vulnerável…








