
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit

 moontea0416/webmirage
Ataques de imagem adversariais em agentes web de visão-linguagem, do grounding visual à execução no navegador
 hackspeak/cve-2026-64638
# XSS2Shell (CVE-2026-64638) Espelho de PoC de XSS pré-autenticação para RCE no WordPress — WordSec, MIT; para testes de segurança autorizados
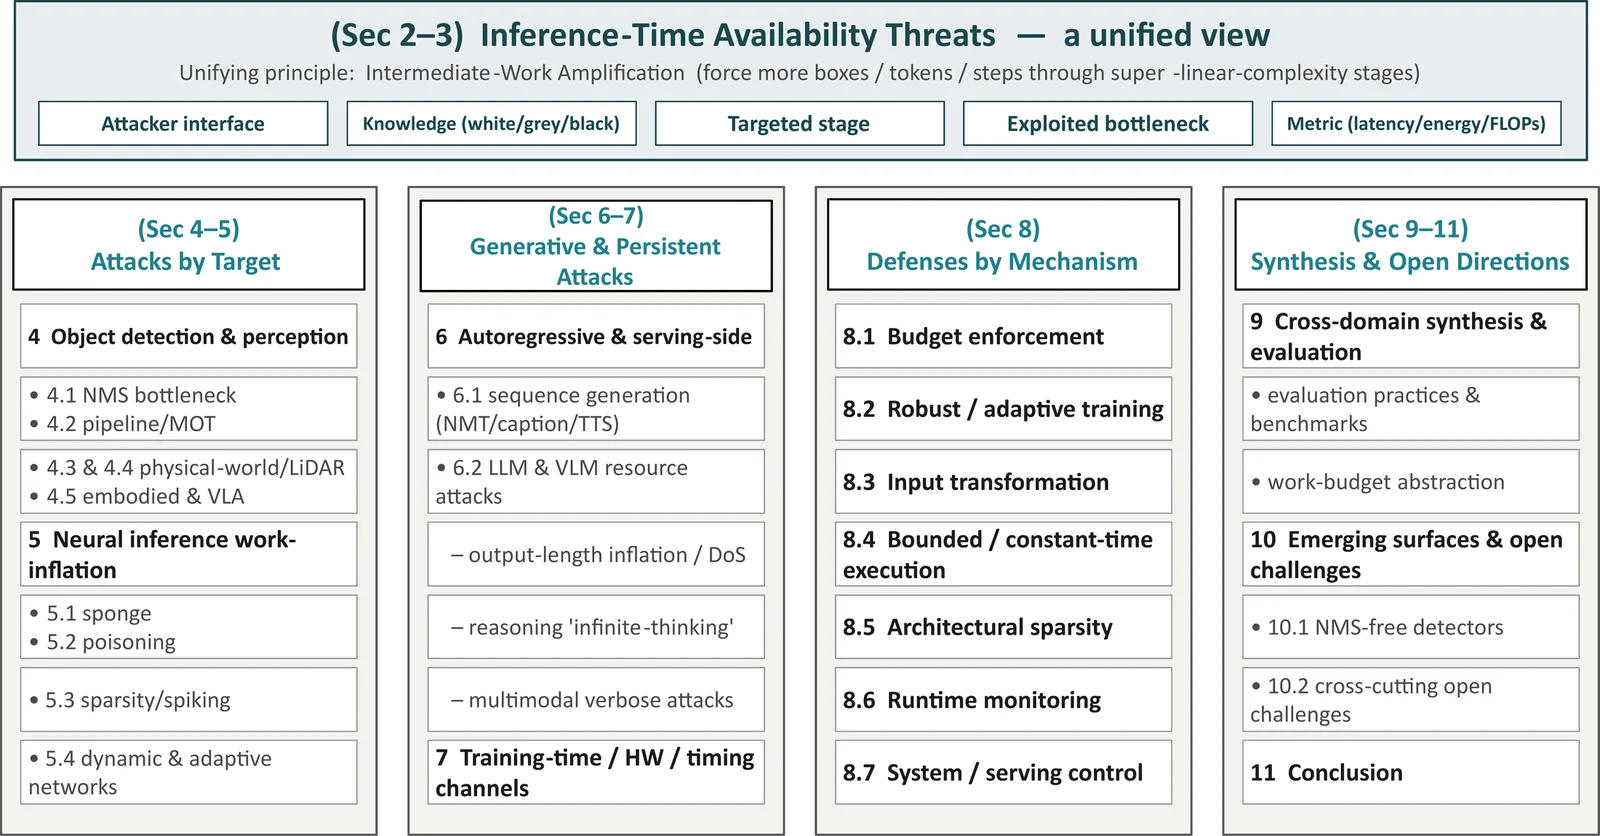 guzonghua/awesome-latency-attacks
Índice curado de ataques e defesas de latência, latência-energia e temporização (disponibilidade) em deep learning — complemento da submissão ao ACM…
 alex66366/odpure
Defesa de purificação em estágio de entrada caixa-preta que neutraliza ataques de backdoor em detectores de objetos por meio de corrupção,…
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
PoC em Python para o CVE-2026-21010 que reproduz cabeçalhos de Authorization de digest SIP capturados para contornar a exclusividade/expiração de…
 ezramansor/cve-2025-32432-poc
Um PoC simples sobre a vulnerabilidade de Execução Remota de Código (RCE) do CraftCMS designada como CVE-2025-32432 escrito em Go
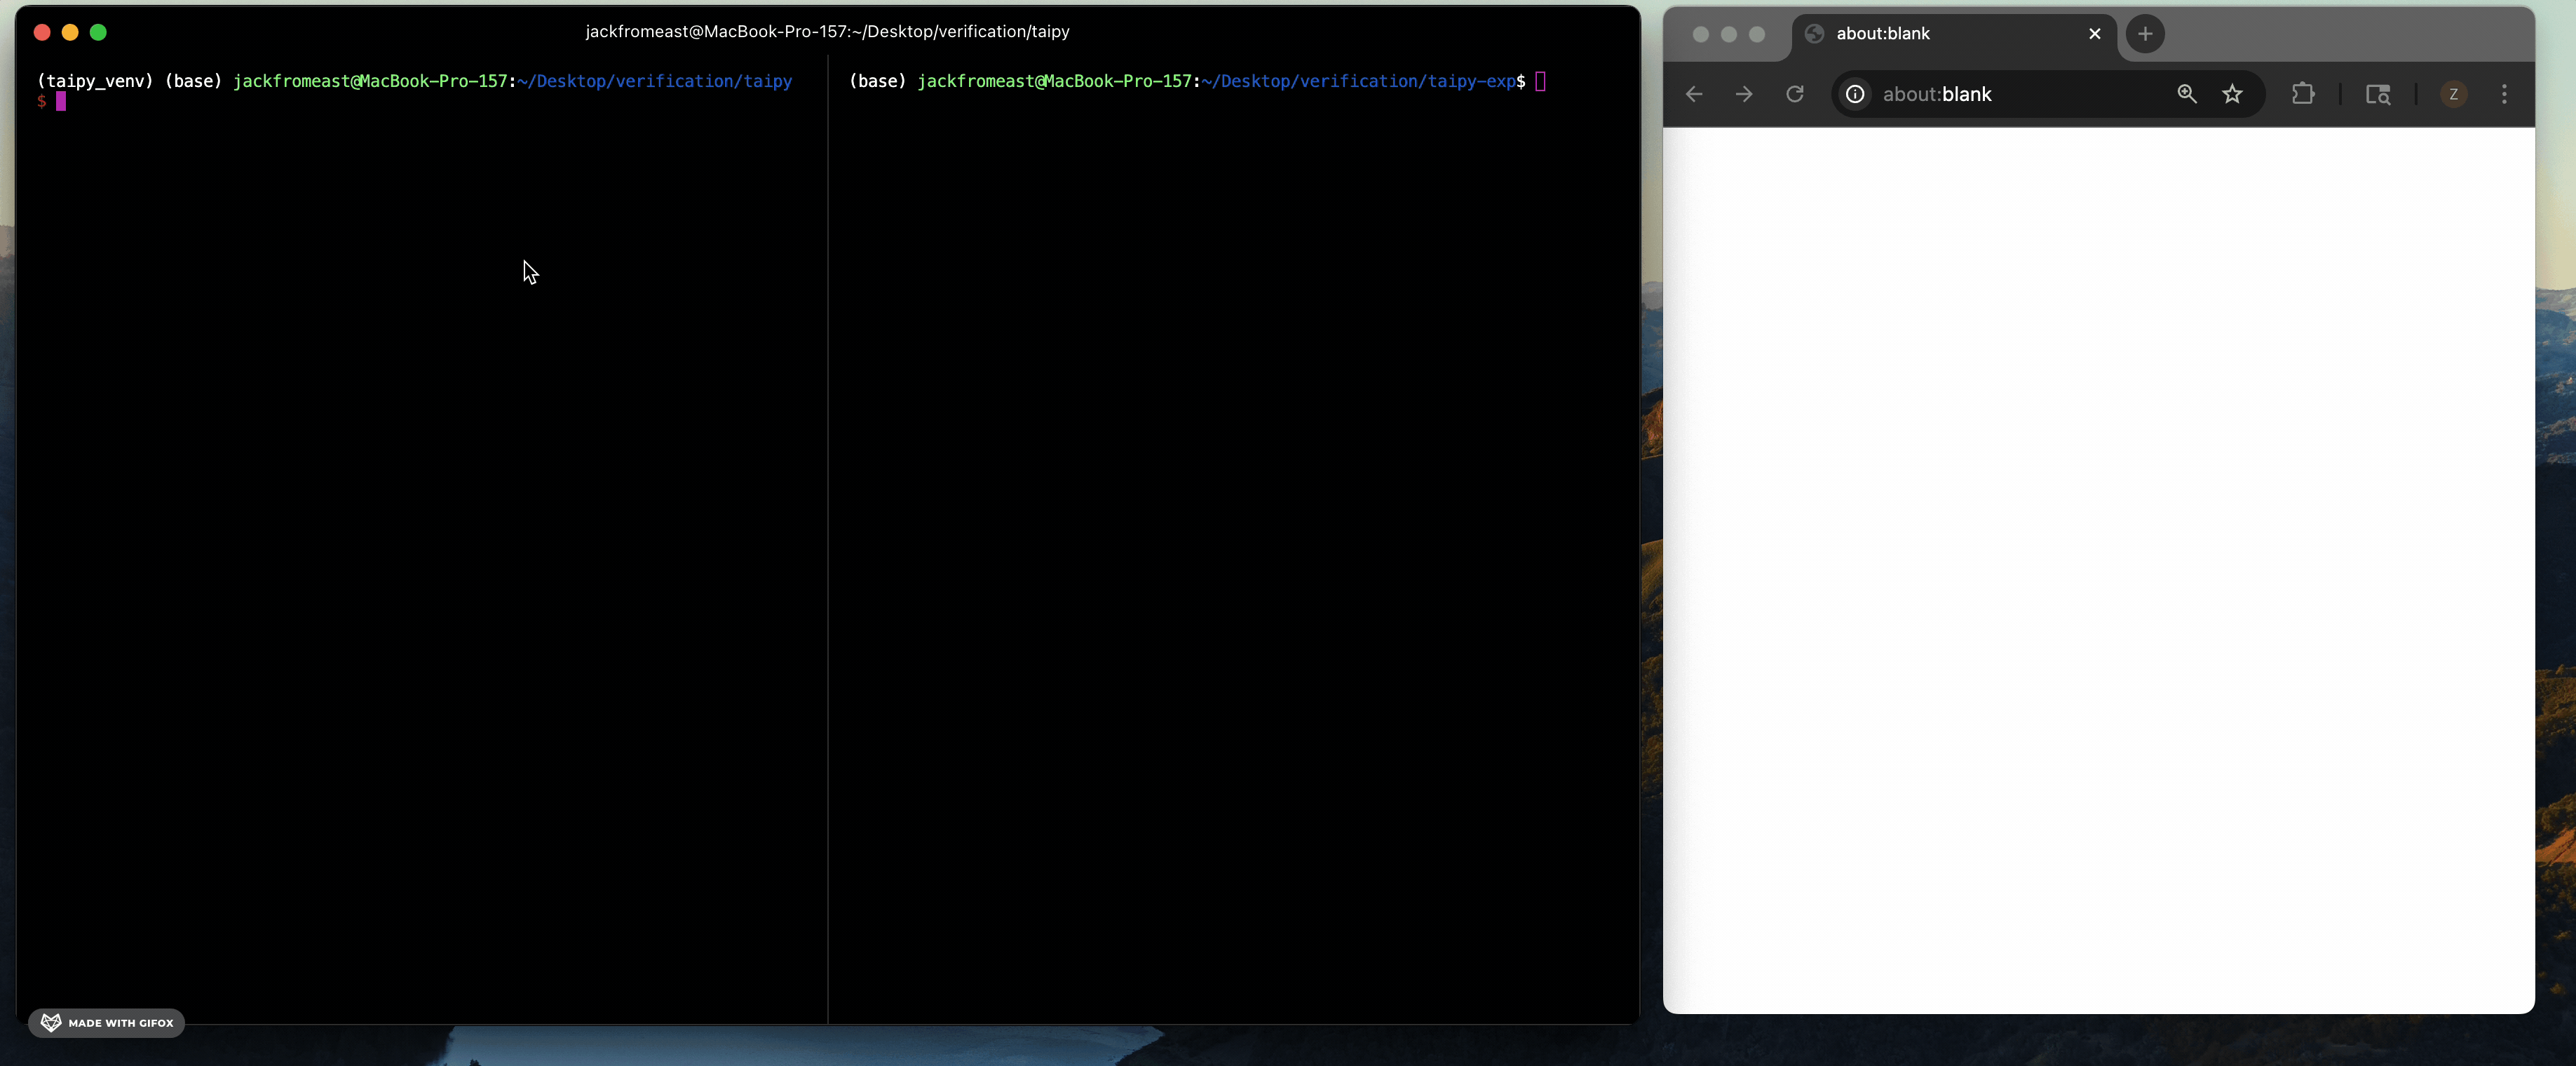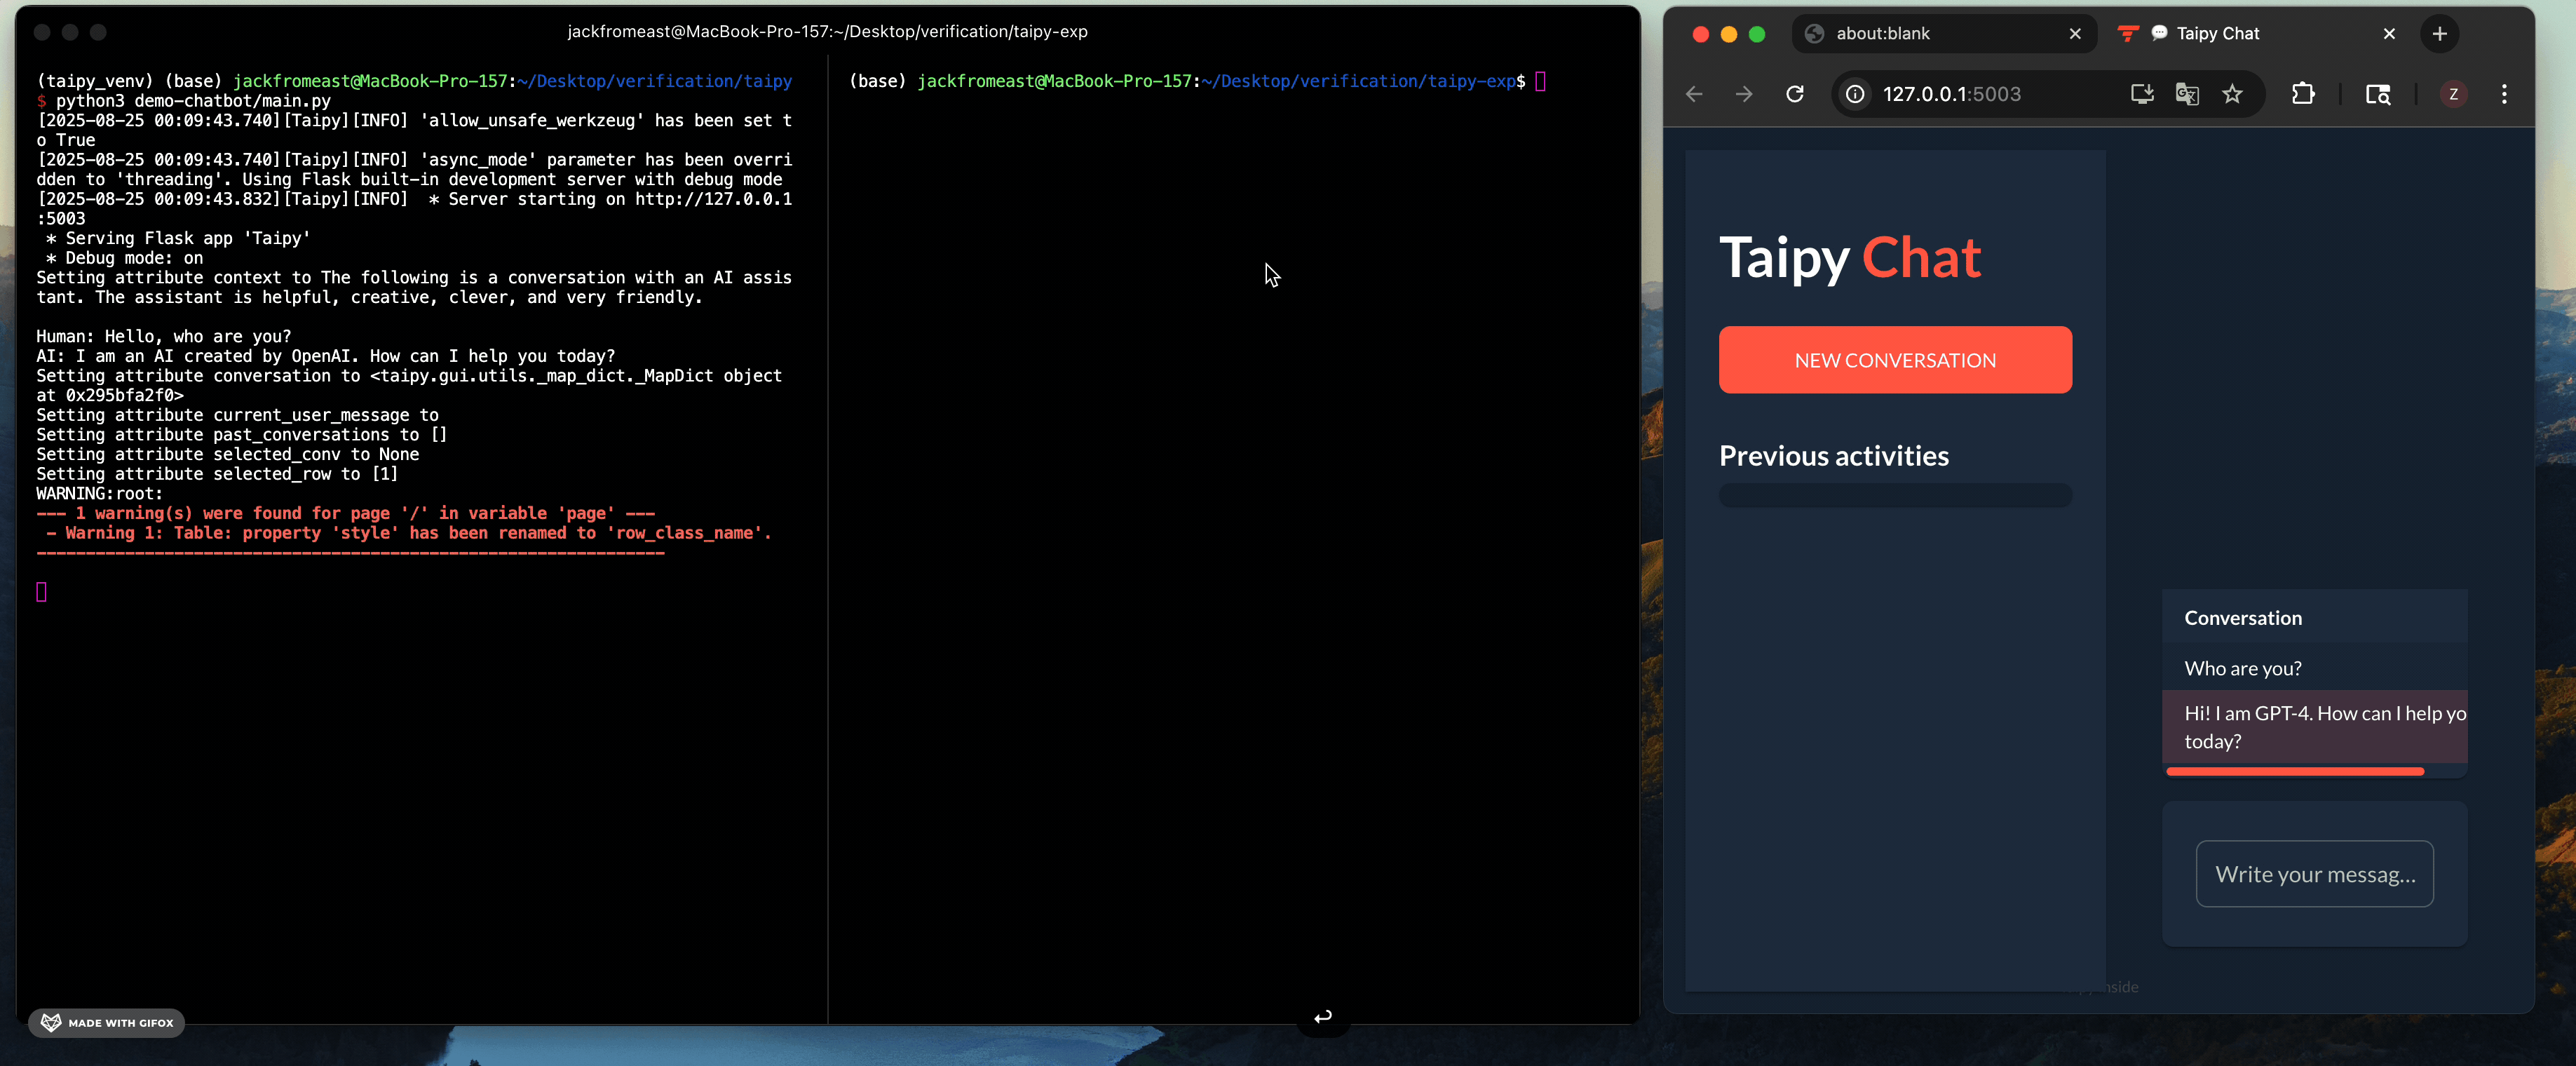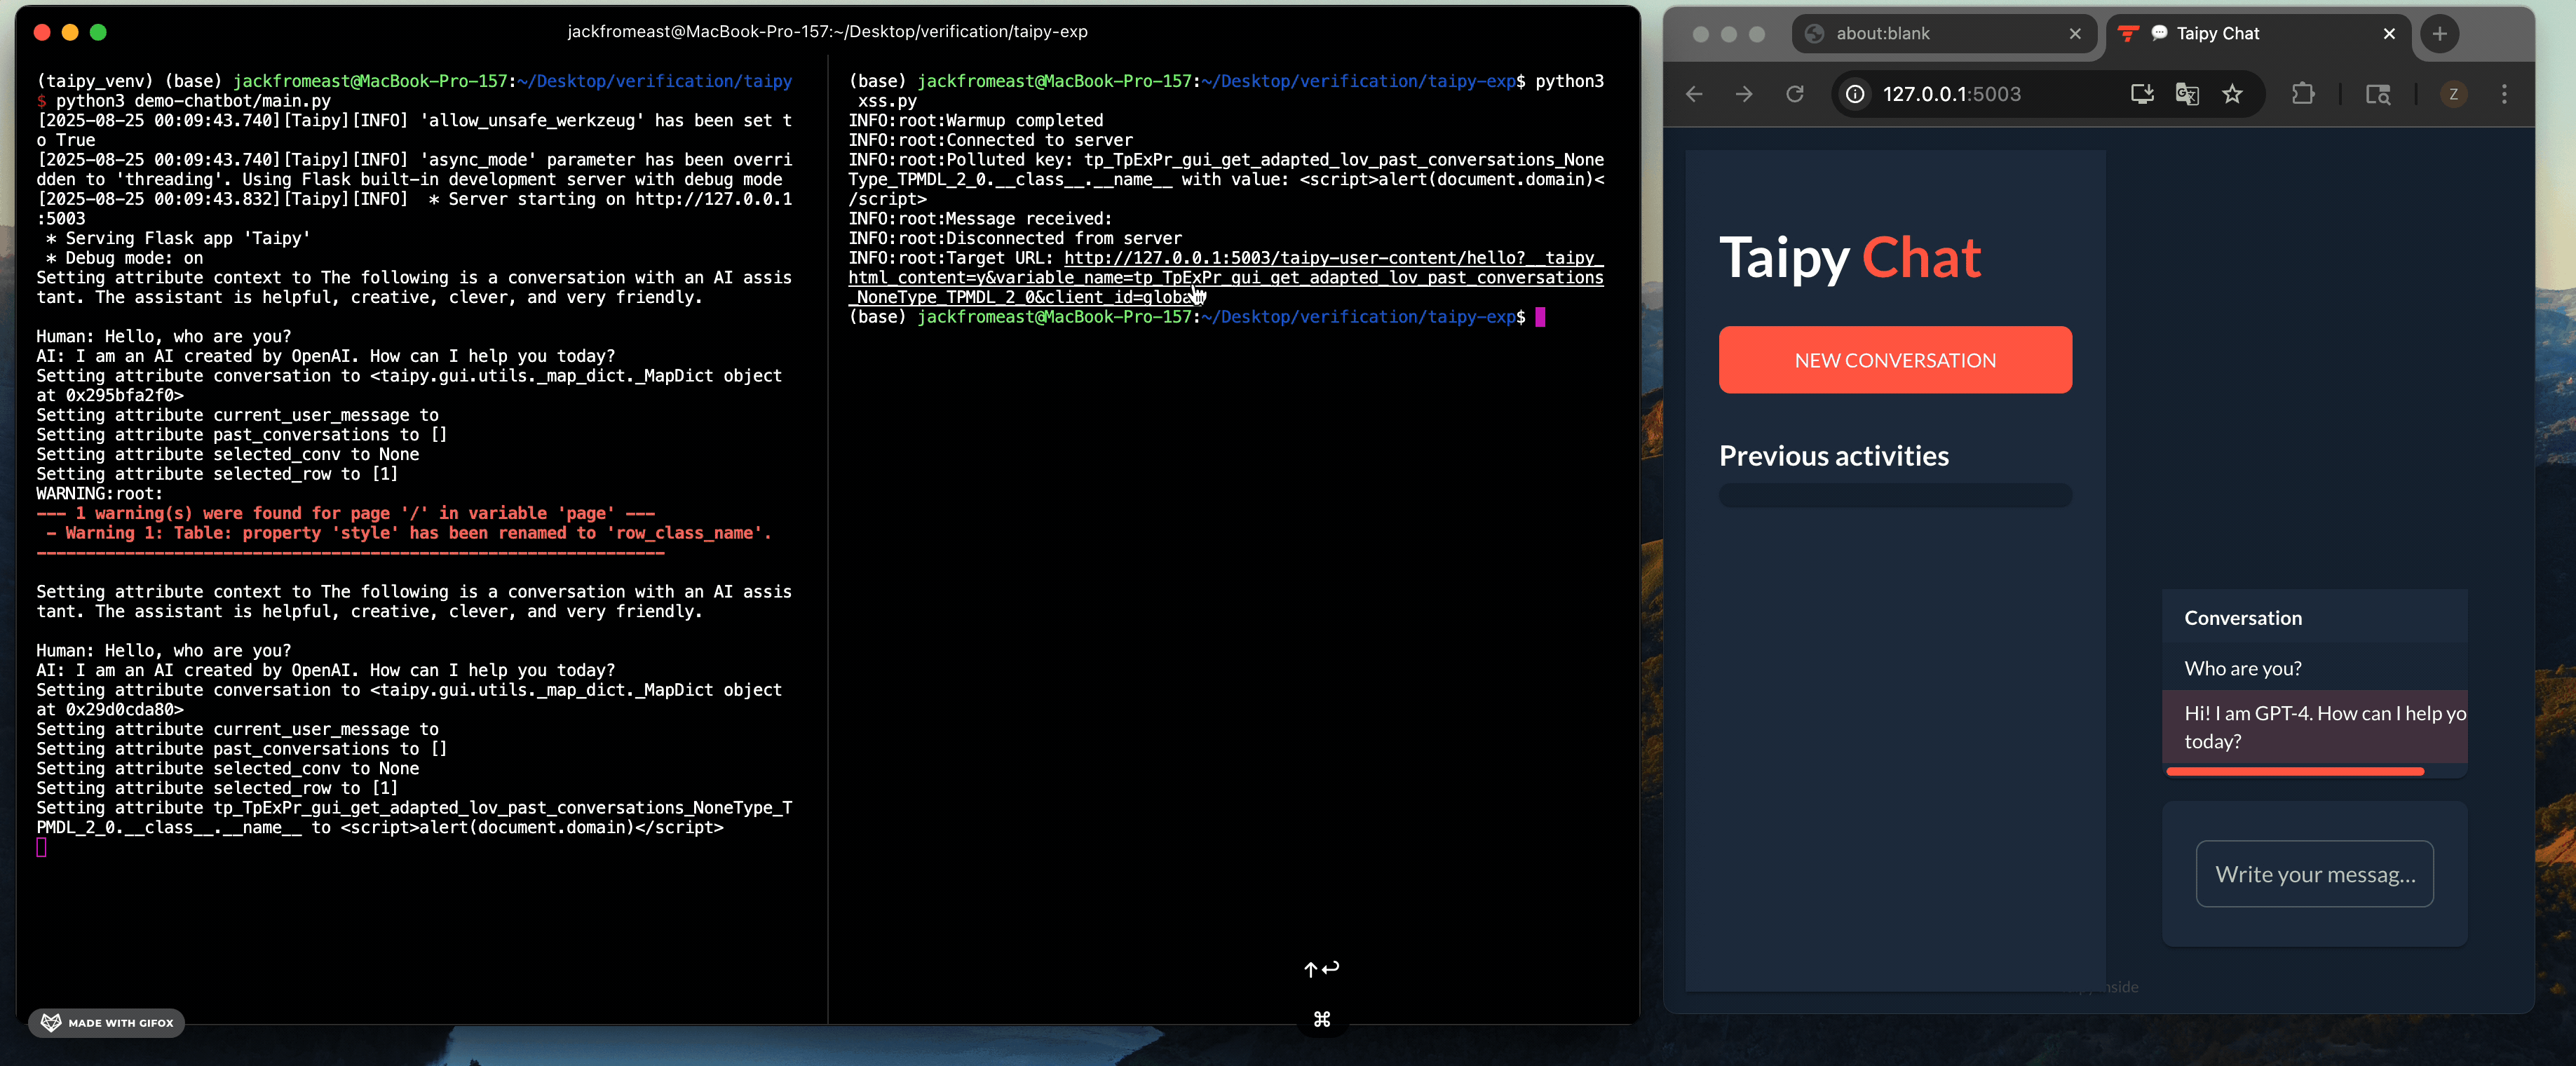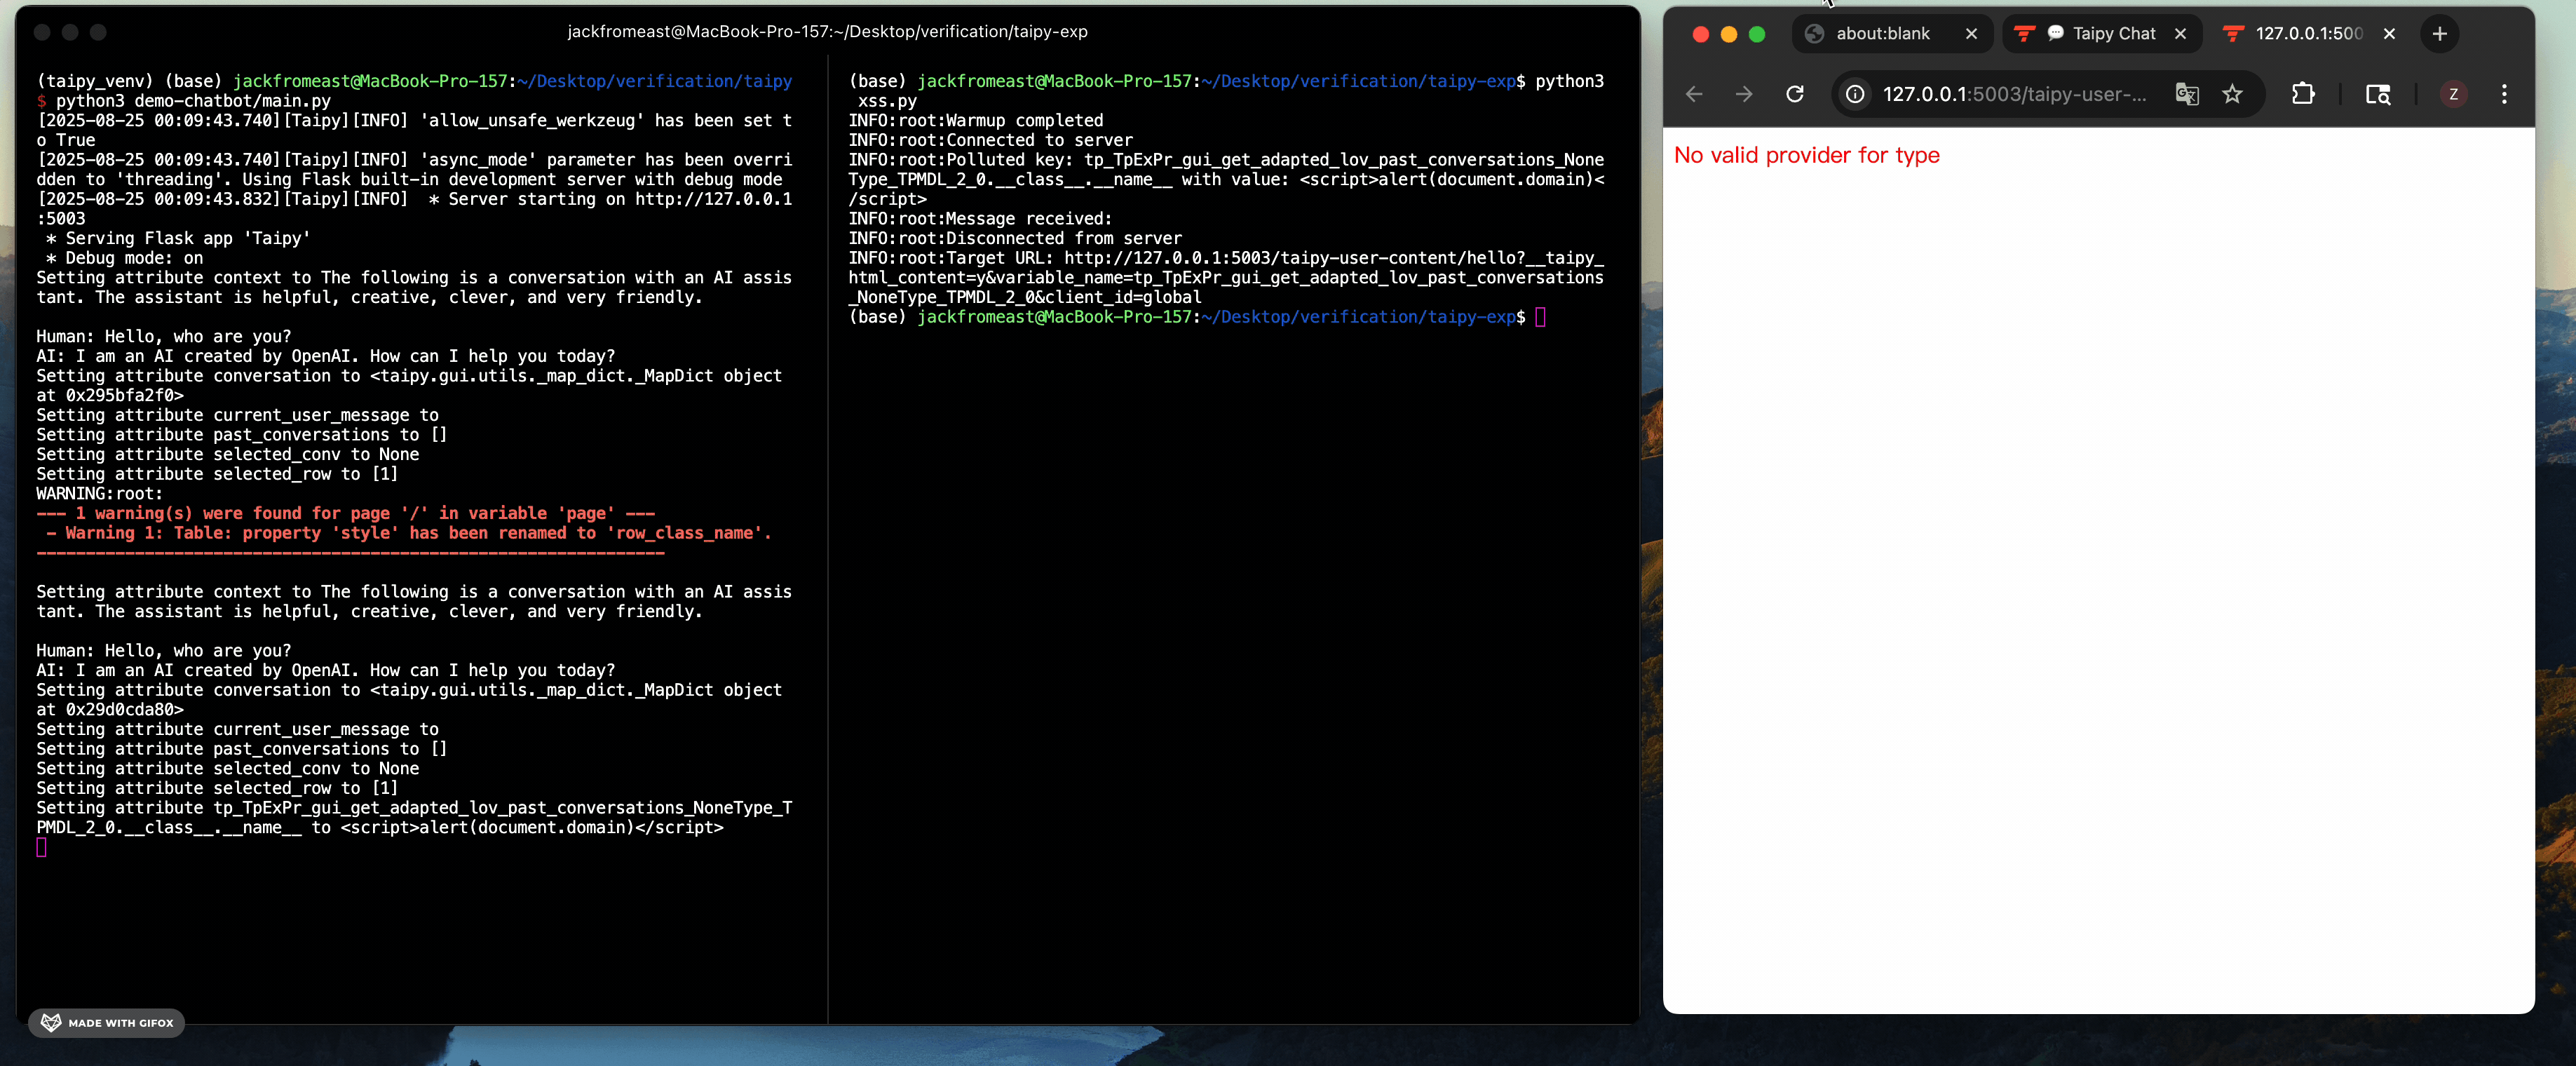 jackfromeast/cve-2025-30374
PoCs de exploração para o CVE-2025-30374, uma vulnerabilidade de poluição de classe no Taipy, demonstrando RCE, XSS refletido, DoS e vazamento de…
 george0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity
Exploit PoC e webhook de admissão vulnerável para o CVE-2026-5556, demonstrando bypass no controlador de admissão do Kubernetes por meio de…
 george0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection
PoC do CVE-2026-7070 para sequestro da área de transferência do RDP via injeção de canal virtual; inclui servidor simulado e script de exploit para…
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
Uma injeção de prompt em um bot de revisão de código que executa correções geradas por IA em uma sandbox. A sandbox usa uma lista negra para impedir…
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
Exploit de prova de conceito para CVE-2026-21003 que demonstra bypass de autenticação JWT ao omitir o cabeçalho kid e usar o algoritmo 'none' para se…
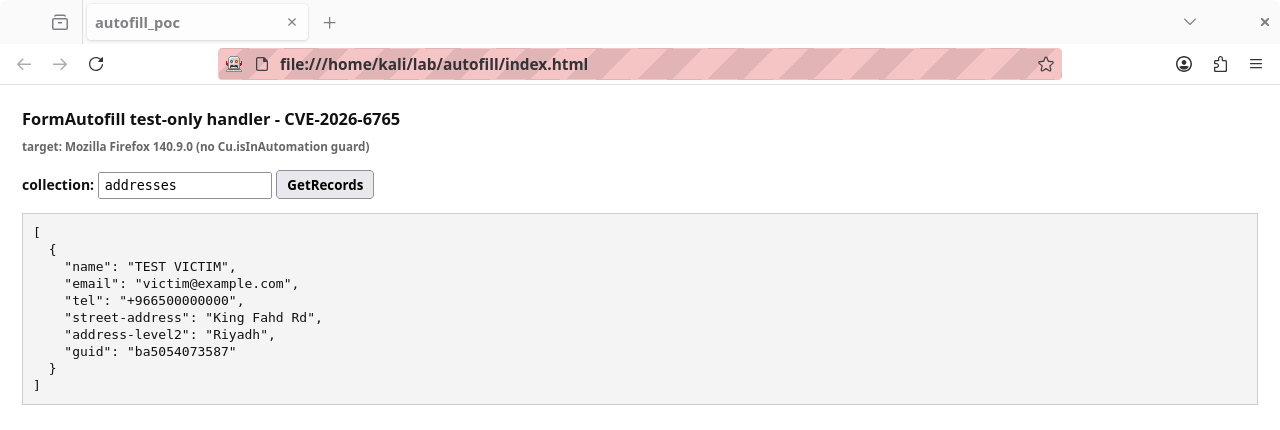 defineid/skeletonkey
CVE-2026-6765, Apenas teste de handlers FormAutofill expostos no Firefox
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
Exploit de prova de conceito para CVE-2026-22003 demonstrando fuga da sandbox Lua do Redis via debug.sethook para executar comandos arbitrários do…
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
PoC em Python para CVE-2026-22007: amplificação monlist do NTP sobre IPv6, incluindo um servidor vulnerável simulado e ataque de reflexão UDP com…
 camillegr/cve-2026-73292
Exploit de prova de conceito para CVE-2026-73292: ataque CSRF no endpoint de alteração de senha da Semaphore UI, servindo uma página maliciosa que…
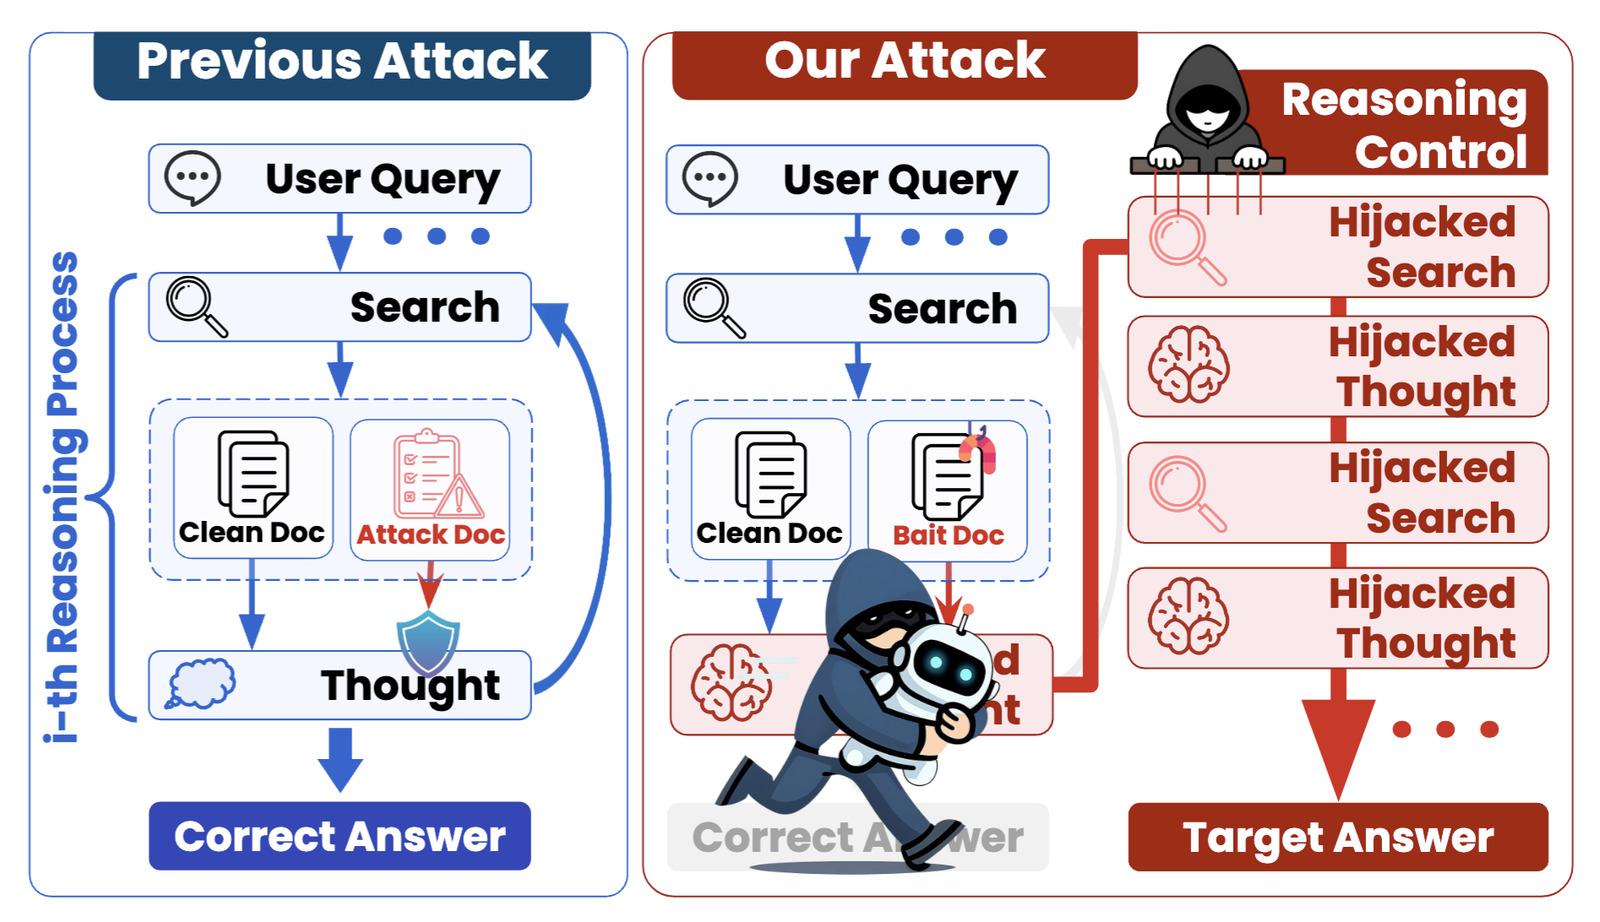 chanwoochoi316/kidnaprag
Framework de ataque black-box que sequestra o raciocínio em sistemas de geração aumentada por recuperação agênticos, injetando documentos…
 cenobyte-vincit/xspawn
Spawna programas macOS por meio da interface XPC privada do launchd, sem executá-los via exec, fazendo o EDR registrar o launchd como pai. Suporta…
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Prova de conceito em Python demonstrando spoofing de CID do IPFS via extensão de comprimento de multihash, destacando falhas de verificação de…








