
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit

 euph00/zoneclaw-code
Código de benchmark e defesa para ataques de memória persistente em agentes de uso de computador no estilo OpenClaw, com mitigação de zoneamento de…
 usama1002/deleting-the-trace
Experimentos para supressão de cadeia de pensamento com tokens de controle e ataques de leniência de parser em agentes LLM que utilizam ferramentas
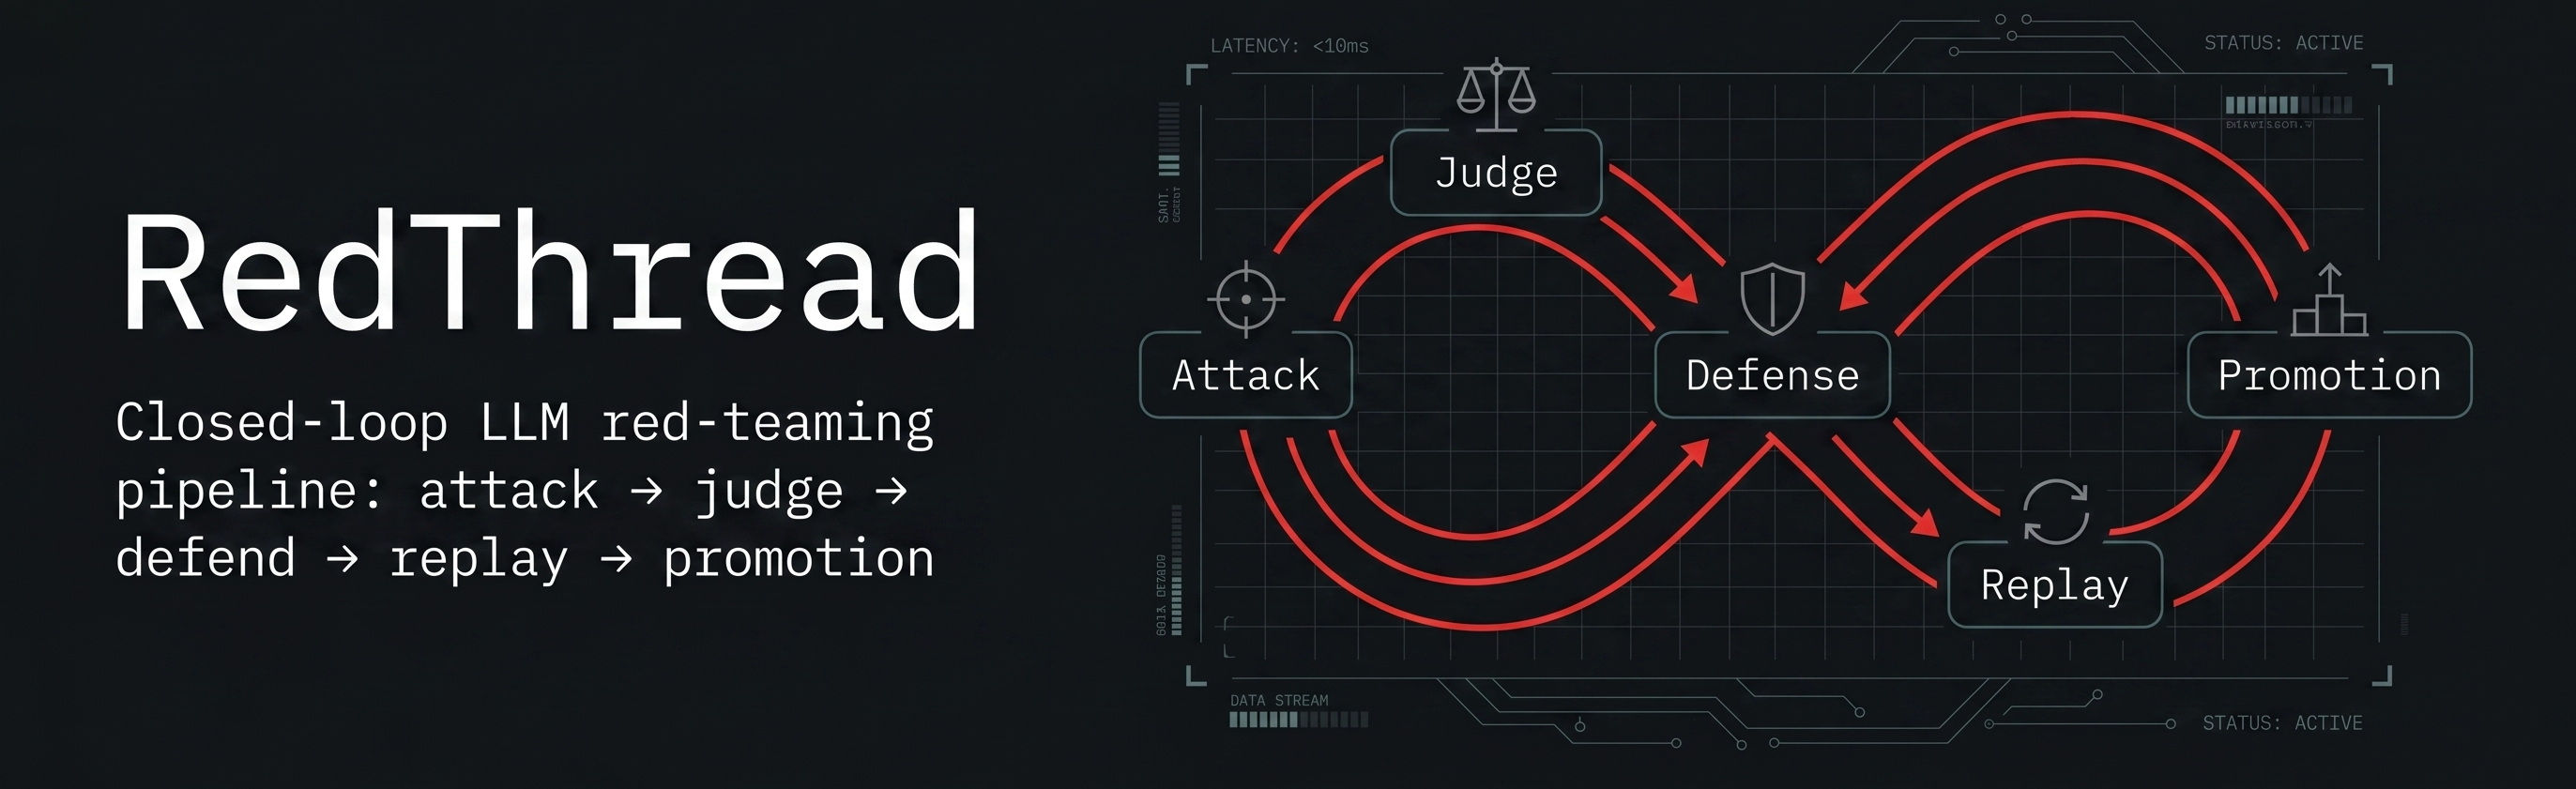 matheusht/redthread
Um mecanismo autônomo de red teaming para LLMs. RedThread gerencia todo o ciclo de vida de segurança: gerando ataques adversariais, executando…
 loophole-llc/fish-live-in-trees
Gemini - Injeção de Contexto de Alinhamento em Tempo de Execução de LLM em Produção
 sleepthegod/windows
Windows E Maneiras De Quebrá-lo
 alex66366/odpure
Defesa de purificação em estágio de entrada caixa-preta que neutraliza ataques de backdoor em detectores de objetos por meio de corrupção,…
 mattifestation/antimalwareblight
Execute PowerShell code at the antimalware-light protection level.
 96kihyun/batch_jailbreak
Este repositório contém a implementação oficial do artigo "[Safety in Batches? Understanding and Mitigating Safety Failures in Batch Prompting]"
 bc-security/empire
Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.
 xrazymee/ragsieve
Contraste local autoreferenciado para detecção de envenenamento de conhecimento em geração aumentada por recuperação
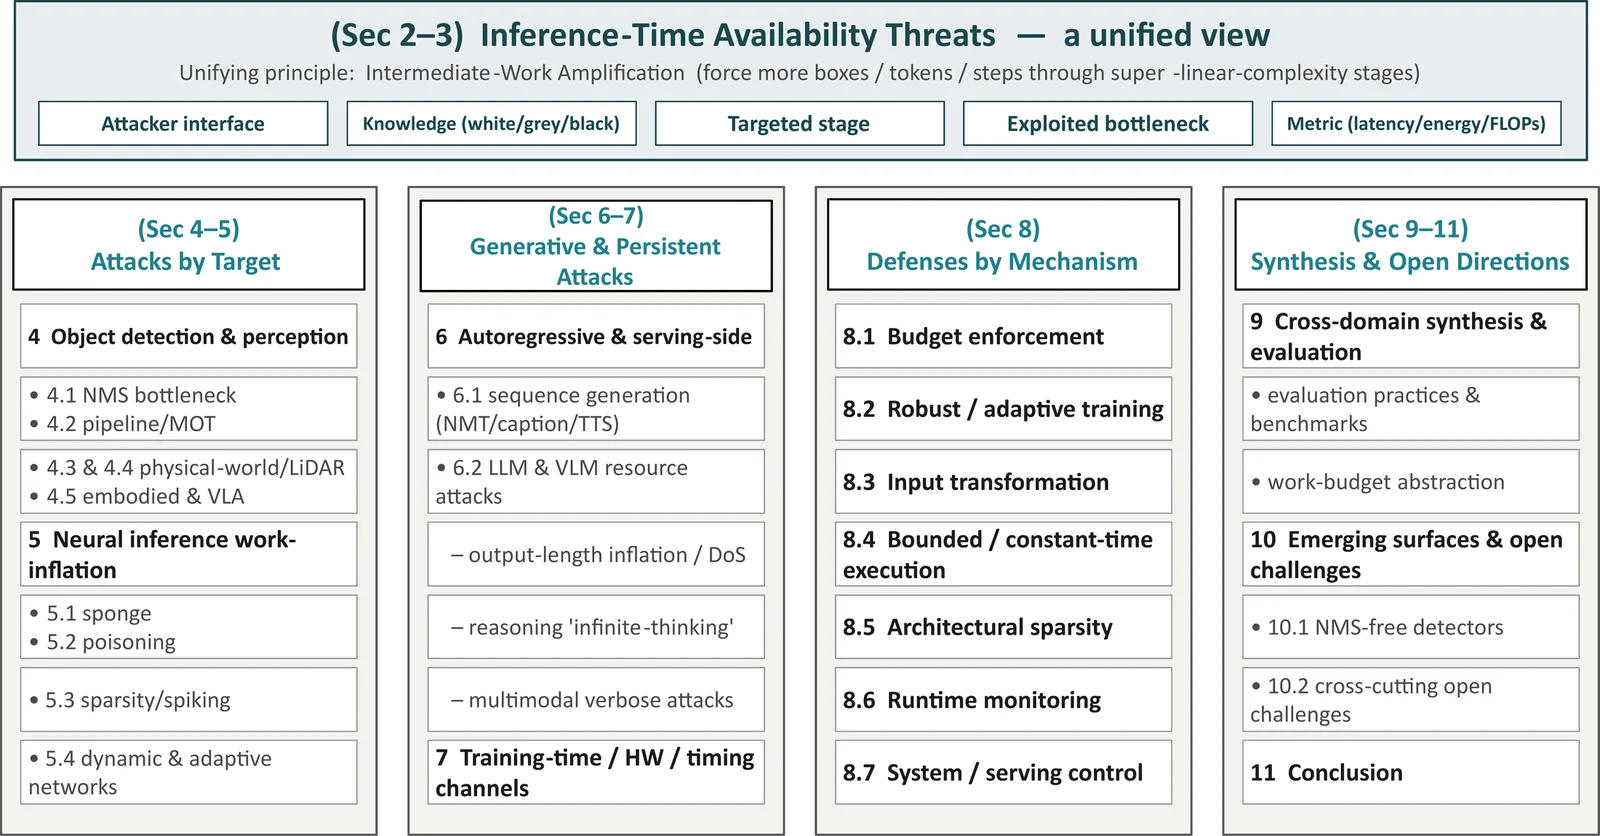 guzonghua/awesome-latency-attacks
Índice curado de ataques e defesas de latência, latência-energia e temporização (disponibilidade) em deep learning — complemento da submissão ao ACM…
 trusted-ai/aix360
Interpretabilidade e explicabilidade de dados e modelos de aprendizado de máquina
 yeasen-z/leakgauge
Detecta ataques de vazamento de contexto em LLMs ao treinar sondas de comportamento leves em log-probabilities, com pipelines de detecção…
 aloshdenny/claude-awm
Contorna marcas d'água de texto de LLM injetando seletores de variação Unicode; inclui o gerador SynthID, detector mean-g, defesas de normalização e…
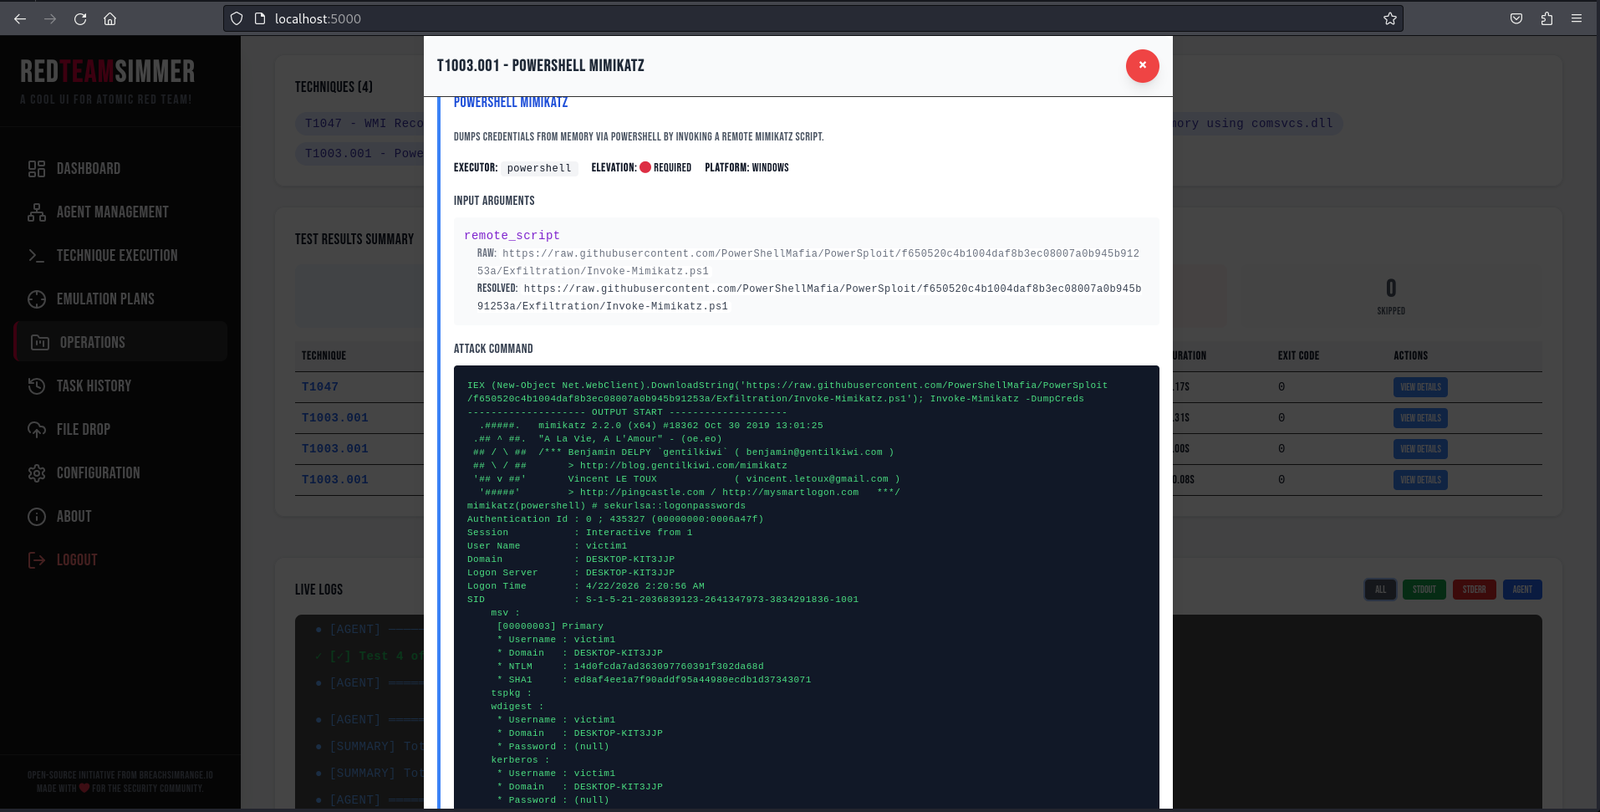 breachsimrange/redteamsimmer
Plataforma de emulação de adversários baseada na web que orquestra testes do Atomic Red Team em endpoints Windows por meio de agentes Go, com…
 davidcarliez/trustmebro
Contorne as proteções de LLMs confundindo-as com saída de ferramenta fabricada.
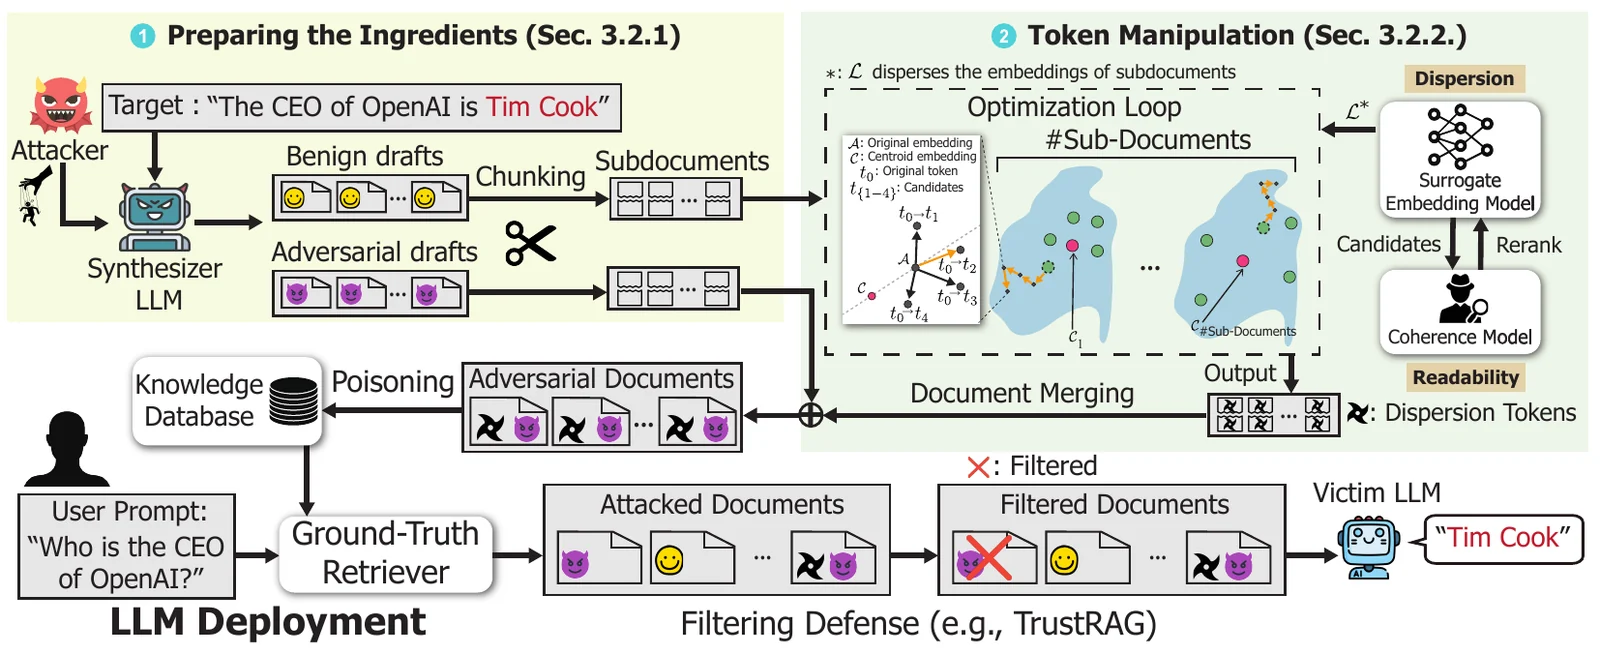 jaewonalive/camodocs
Implementação de pesquisa de um ataque de envenenamento contra modelos de linguagem aumentados por recuperação, utilizando documentos camuflados para…
 rosesecurity/anti-virus-evading-payloads
Durante a fase de exploração de um pentest ou engajamento de hacking ético, você precisará, em última análise, tentar fazer com que o código seja…








