
Exploits Chegam ao Kitploit
De CVEs a PoCs, ferramentas e contexto: reunindo inteligência de vulnerabilidades no Kitploit
No Kitploit, coletamos ferramentas de cibersegurança, muitas das quais são exploits ou PoCs. Para agregar mais valor ao ecossistema, estamos classificando esses exploits, scanners e PoCs e vinculando-os aos seus CVEs correspondentes, juntamente com dados relevantes de vulnerabilidade para contexto. Agora temos um espaço dedicado para consultar vulnerabilidades, encontrar material relacionado e revisar o contexto antes de decidir o que merece uma investigação mais aprofundada.
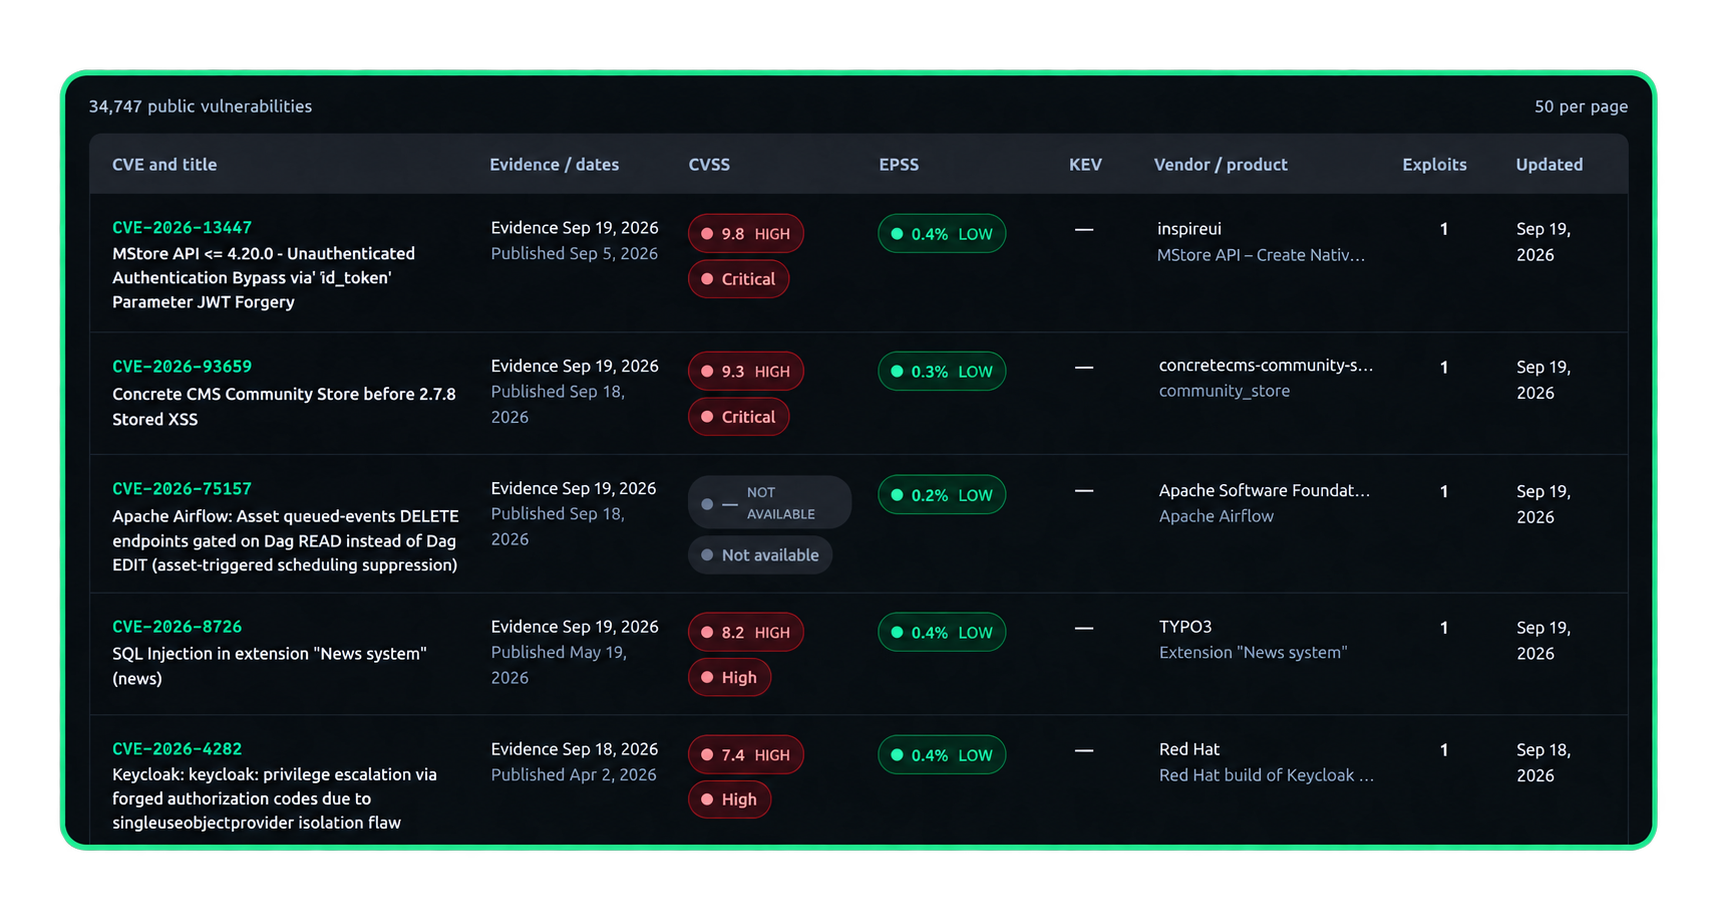
Nosso catálogo e as fontes que o enriquecem
Nosso ponto de partida são os repositórios que coletamos do GitHub, GitLab e Bitbucket. Conectamos esse material aos CVEs relevantes e distinguimos entre exploits, PoCs, scanners, detecções, patches, conteúdo informativo e pesquisa.
Enriquecemos este catálogo com informações de várias fontes:
| Fonte | O que contribui |
|---|---|
| CVE List | Registros oficiais de CVE, descrições, referências e informações publicadas pelas organizações responsáveis por atribuí-los. |
| NVD | O National Vulnerability Database, mantido pelo NIST, fornece enriquecimento técnico como métricas CVSS, produtos afetados e referências. |
| FIRST EPSS | Estimativas de probabilidade de exploração e sua evolução histórica. |
| CISA KEV | Evidências de exploração conhecida e ações recomendadas de seu catálogo. |
| OSV | Informações sobre pacotes e versões afetadas, intervalos de versões vulneráveis e versões corrigidas quando disponíveis. |
| Exploit-DB | Referências adicionais de exploits e PoCs que complementam os repositórios indexados pelo Kitploit. |
A melhoria contínua faz parte do Kitploit: continuaremos adicionando fontes, refinando a classificação e expandindo as informações que conectam cada vulnerabilidade ao trabalho técnico da comunidade.
CVSS, EPSS e KEV: três sinais diferentes
As páginas de vulnerabilidade reúnem esses sinais quando estão disponíveis:
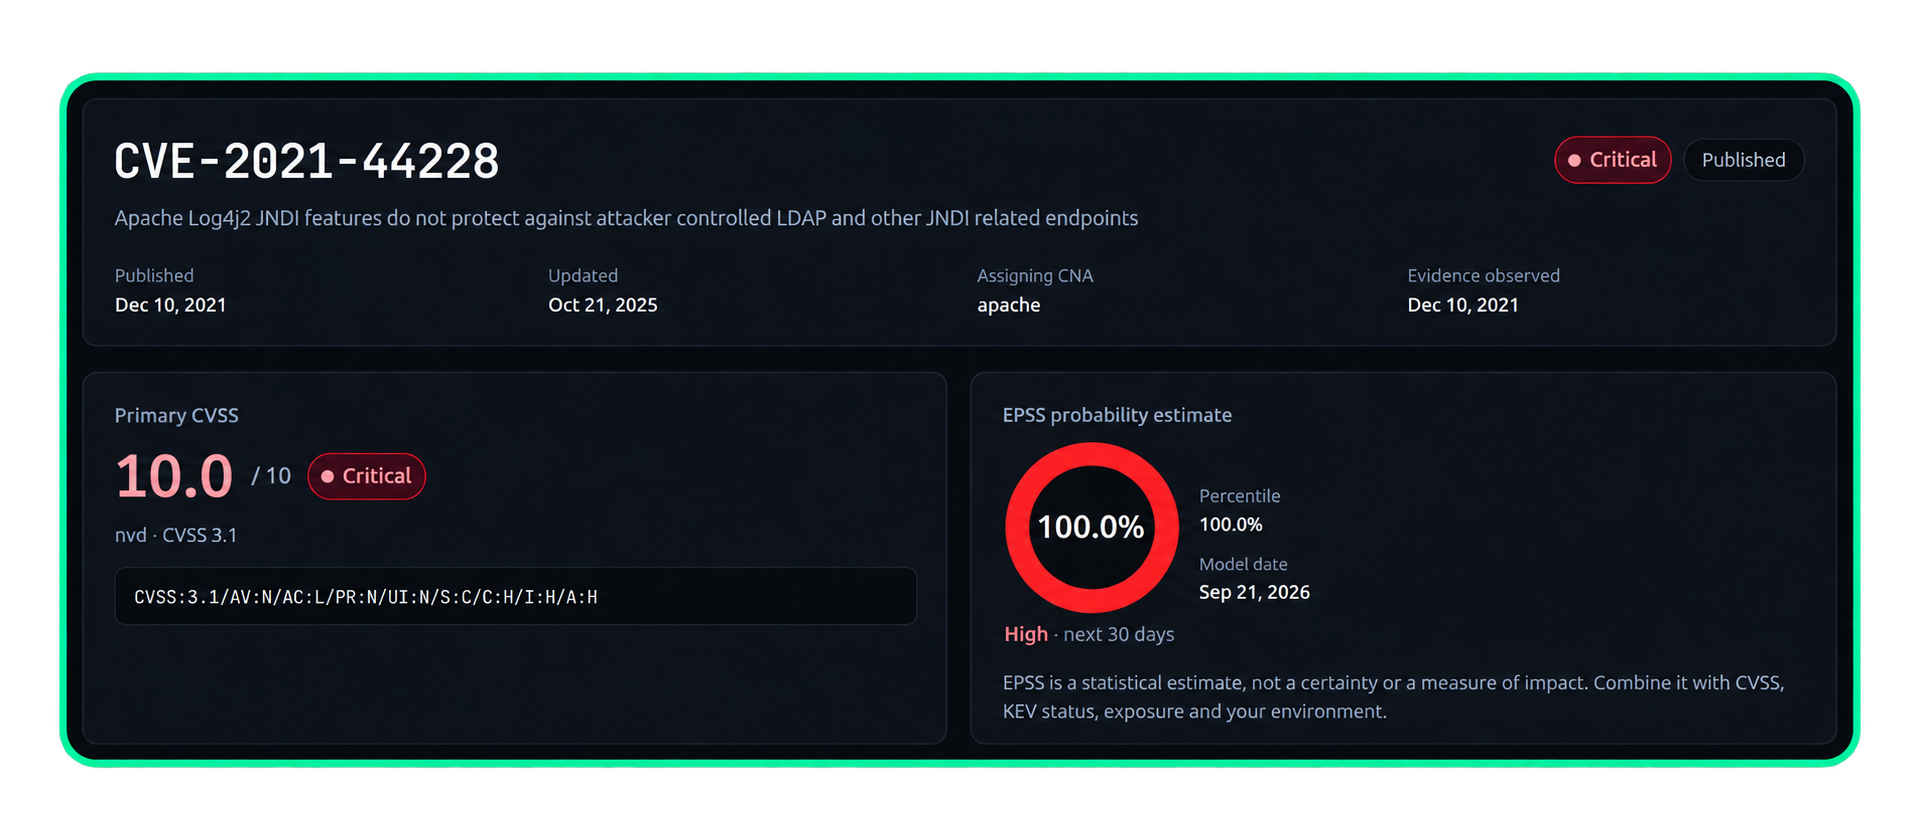
- CVSS descreve a severidade técnica de uma vulnerabilidade. Uma pontuação alta por si só não estabelece que ela está sendo explorada.
- EPSS estima a probabilidade de observar a exploração dessa vulnerabilidade nos próximos 30 dias. Não é a probabilidade de que sua organização seja atacada.
- CISA KEV lista vulnerabilidades para as quais há evidências de exploração in the wild.
Estas são dimensões complementares: severidade, probabilidade e exploração observada.
Visibilidade para referências que ainda não foram confirmadas
Um repositório pode mencionar um identificador de CVE que ainda não possui um registro público canônico. O Kitploit o apresenta como um CVE não verificado, com um aviso e links que apoiam a referência. Isso preserva a referência sem apresentá-la como confirmação oficial ou adicionar pontuações e metadados que não temos.
A ausência no NVD não significa, por si só, que um CVE não foi confirmado. A CVE List é nossa referência para a identidade do registro; o NVD fornece enriquecimento adicional. Um CVE pode ter um registro oficial mesmo que o NVD ainda não tenha incorporado suas informações.
Comece com um CVE que você já conhece
Consulte uma vulnerabilidade que você já investigou antes e veja quais repositórios, referências e contexto o Kitploit agora reúne.
Você também encontrará as adições mais recentes em Latest Exploits na página inicial, juntamente com um feed RSS para acompanhar novas entradas.
Explore a nova seção Exploits do Kitploit
Se você encontrar uma associação incorreta ou uma fonte ausente, avise-nos. Seu feedback nos ajuda a melhorar a qualidade do catálogo e a decidir o que adicionar em seguida.