

New tool1ヶ月前
ThreatIntel-Aggregator
 ethan-andrews/threatintel-aggregator
セルフホスト型脅威インテリジェンスプラットフォーム — フィード集約、AIトリアージ、MITRE ATT&CKカバレッジ、Sentinel統合の検知エンジニアリング。スタンドアロンまたは完全なAzure統合で動作します。
防御ツール侵害指標 (IOC) 管理脅威フィードとアグリゲーター+7
公開されたサイバーセキュリティツールの短い編集更新です。
ethan-andrews/threatintel-aggregatorセルフホスト型脅威インテリジェンスプラットフォーム — フィード集約、AIトリアージ、MITRE ATT&CKカバレッジ、Sentinel統合の検知エンジニアリング。スタンドアロンまたは完全なAzure統合で動作します。

 whispergate/msteams
Microsoft Graph APIを使用してMicrosoft Teamsチャネル経由でエージェントトラフィックをトンネリングするMythic C2プロファイル。AES256暗号化、ジッター、キルデート、プロキシサポートを備えています。
 youkyi/pki-toolbox
クライアントサイドのPKIツールボックス。X.509、CSR、チェーン、CRL、PKCS#7、PKCS#12のアーティファクトをデコードし、ASN.1を表示し、フォーマットを変換し、ブラウザ内で自己署名証明書を生成します。
 snailsploit/claude-red
Web、AD、ワイヤレス、クラウド、エクスプロイト開発にわたるエキスパートのレッドチーム手法をClaudeに事前学習させる、78個のオフェンシブセキュリティSKILL.mdモジュールのキュレーションされたライブラリ。
 nvidia/openshell
自律型AIエージェント向けのサンドボックス化されたランタイム。ファイルシステム、ネットワーク、プロセスの制約を強制する宣言型YAMLポリシーと、エンドポイントに紐付けられた認証情報の注入機能を備えています。
 duggytuxy/data-shield_ipv4_blocklist
ファイアウォールおよびWAFへの取り込み用に6時間ごとに更新される、悪意のあるアドレスの厳選されたIPv4ブロックリスト。脅威インテリジェンスプラットフォーム向けに分割リストとCTI対応フォーマットを提供。
 chrischo-h/bithoven
Bithovenは、Bitcoin上で強力かつ安全なインストゥルメントを構成するためのスマートコントラクト言語です。コンパイル時の安全性を確保するための静的解析を備えたLR(1)パーサー。形式検証論文: https://arxiv.org/abs/2601.01436
 mandiant/speakeasy
Windowsマルウェアエミュレーションフレームワーク:バイナリ、ドライバ、シェルコードをモデル化されたランタイムで実行し、API、プロセス/スレッド動作、ファイルシステム、レジストリ、ネットワークアクティビティをエミュレートして、構造化JSONレポートを生成します。
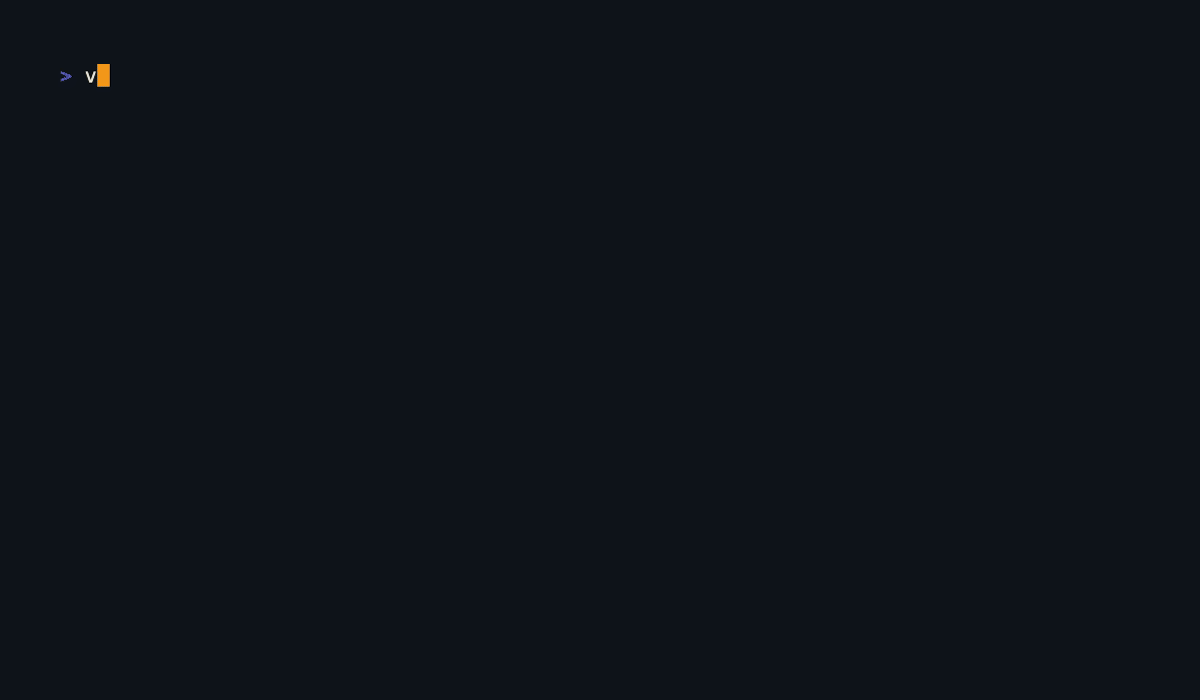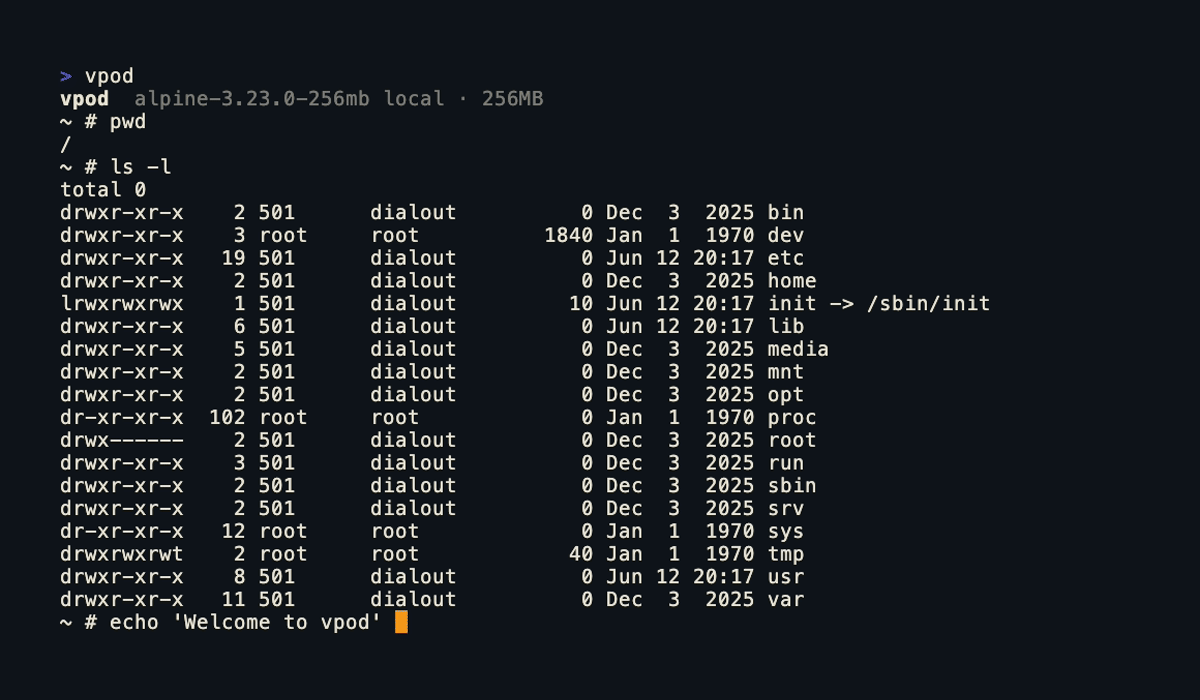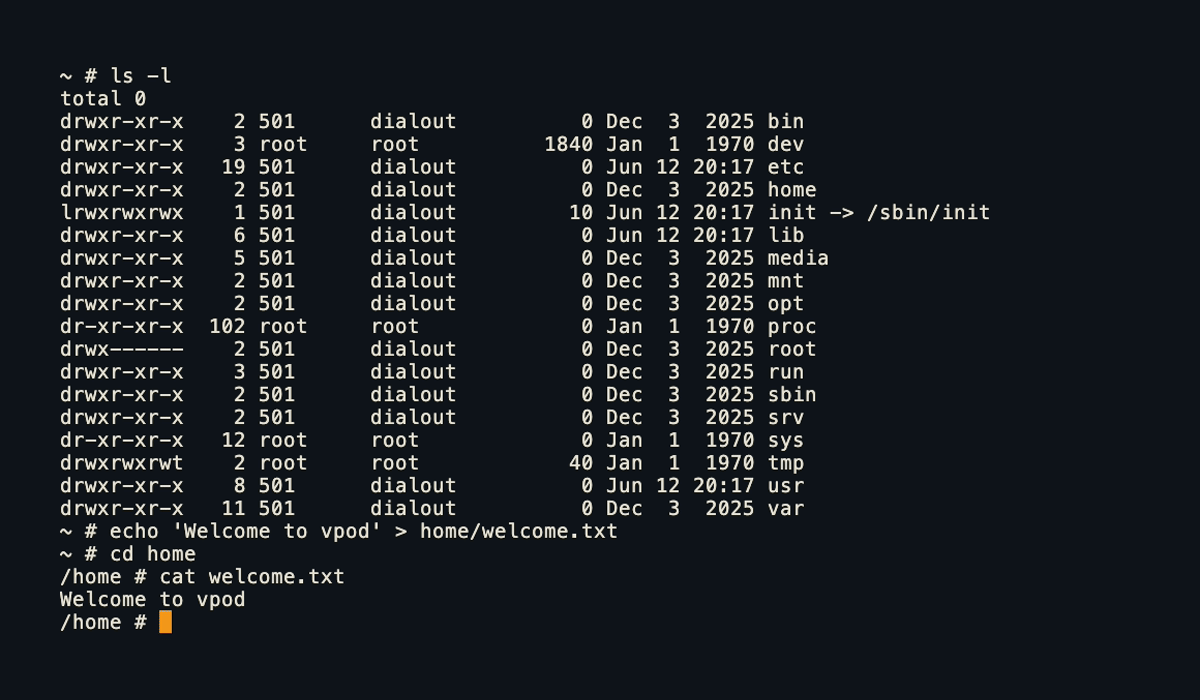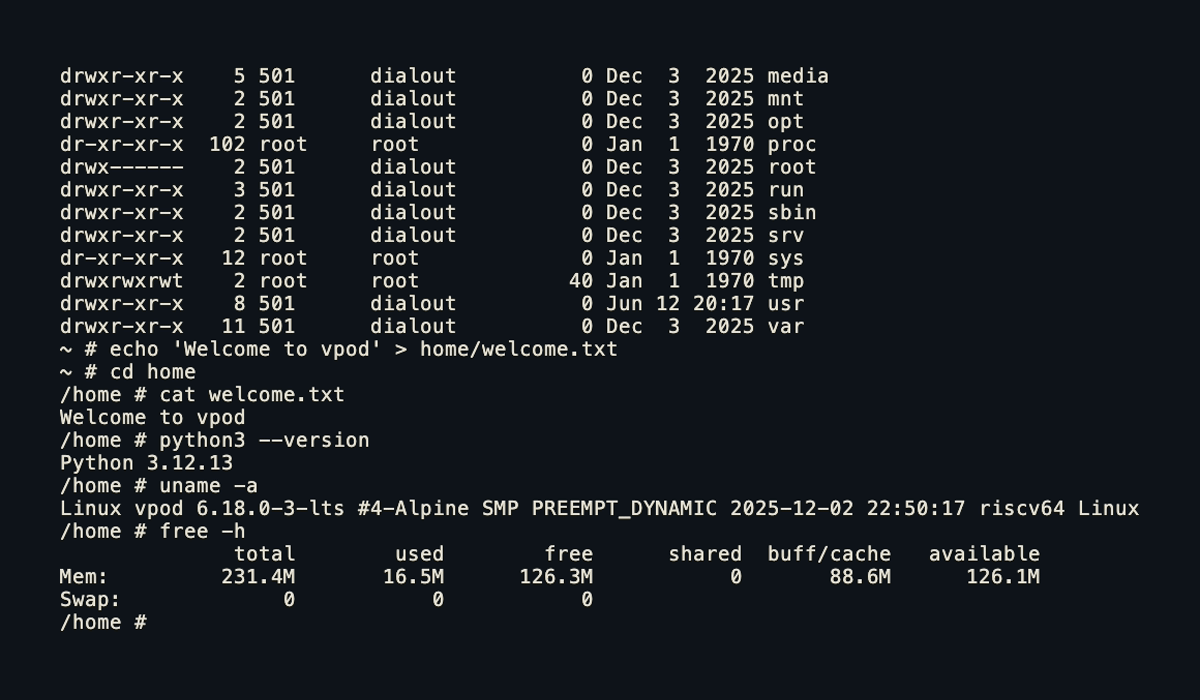 capsulerun/vpod
信頼できないプロセスを実行するための、軽量で安全なLinuxサンドボックス。ブラウザとサーバーの両方で動作します。
 kata-containers/kata-containers
Kata Containers は、コンテナのように動作し、コンテナと同等の性能を発揮しながら、VM のワークロード分離とセキュリティ上の利点を提供する、軽量仮想マシン(VM)の標準実装の構築に取り組むオープンソースプロジェクトおよびコミュニティです。…
