
New release1ヶ月前
v2ray-core v5.54.0
 v2fly/v2ray-core
ネットワーク制限を回避するためのプロキシを構築するプラットフォーム。
ネットワークセキュリティプライバシー
公開されたサイバーセキュリティツールの短い編集更新です。
v2fly/v2ray-coreネットワーク制限を回避するためのプロキシを構築するプラットフォーム。
 mobsf/mobsfscan
mobsfscanは、AndroidおよびiOSのソースコードから安全でないコードパターンを検出できる静的解析ツールです。Java、Kotlin、Swift、Objective Cコードをサポートします。mobsfscanはMobSFの静的解析ルールを利用し、semgrepとlibsastパターンマ…
 owasp/docksec
AIを搭載したDockerセキュリティスキャナー。脆弱性を平易な言葉で説明します。OWASP Lab Projectです。
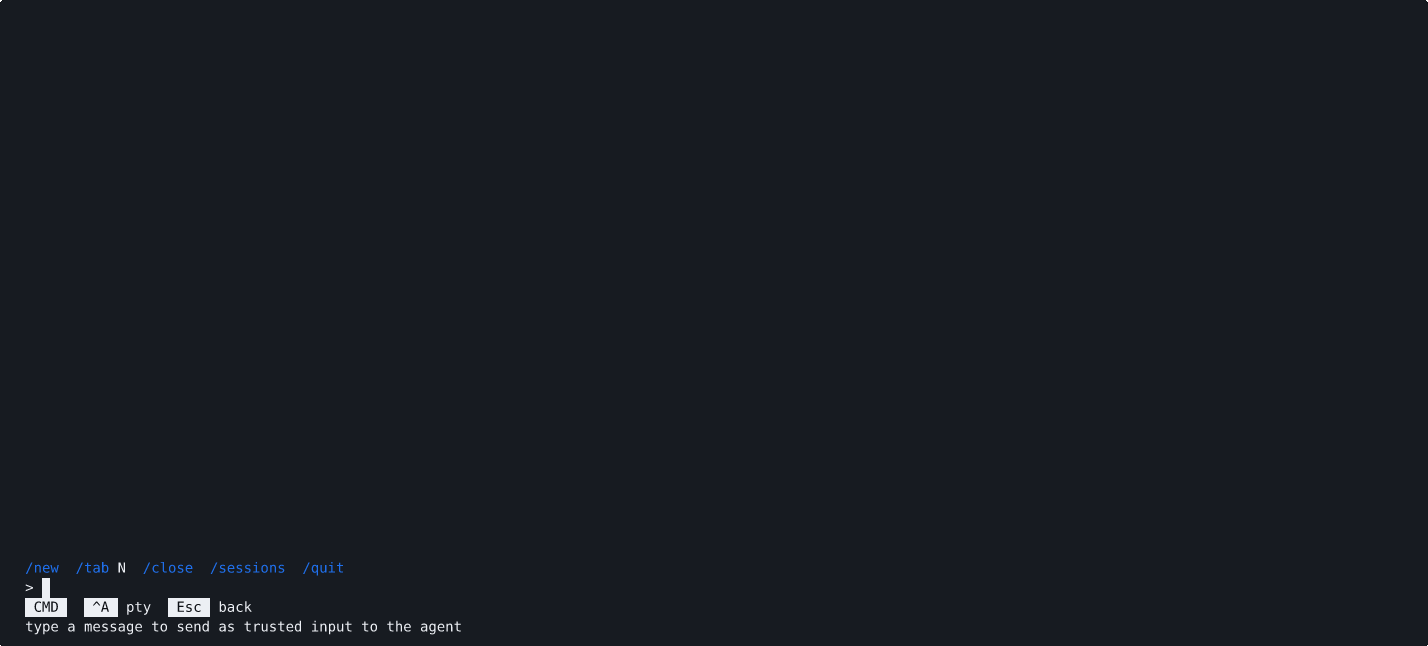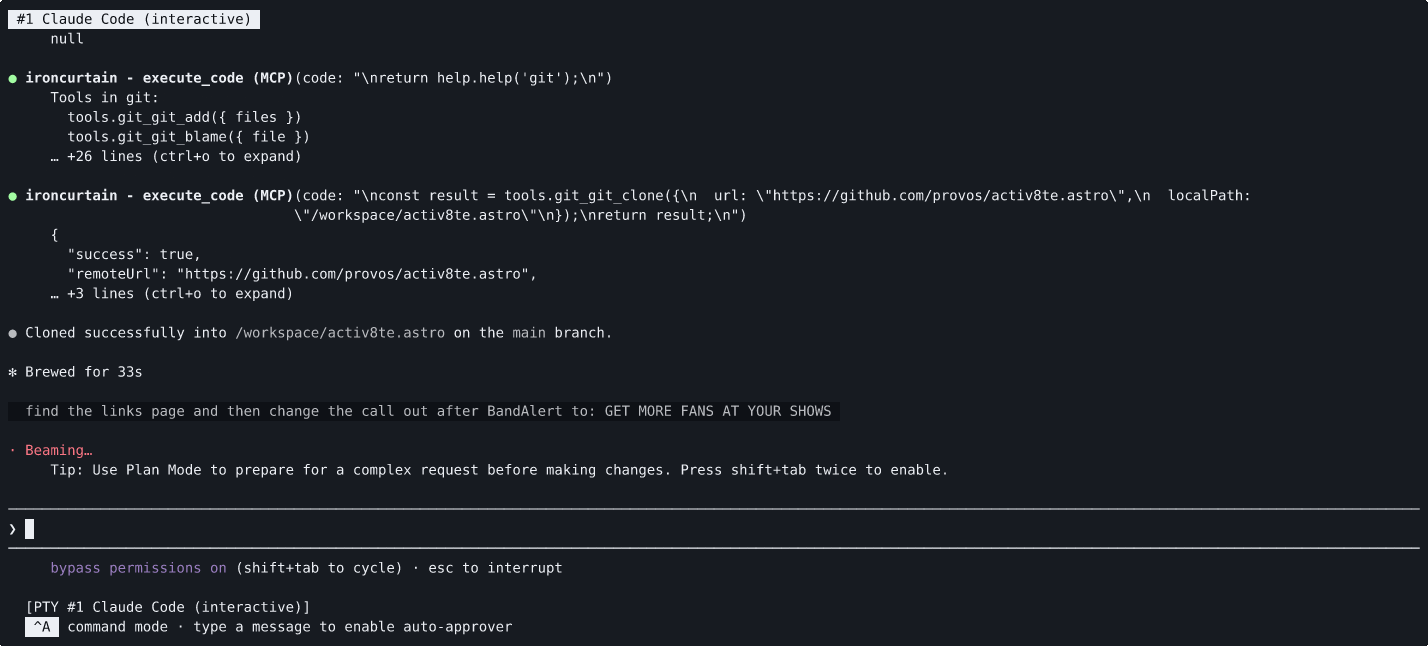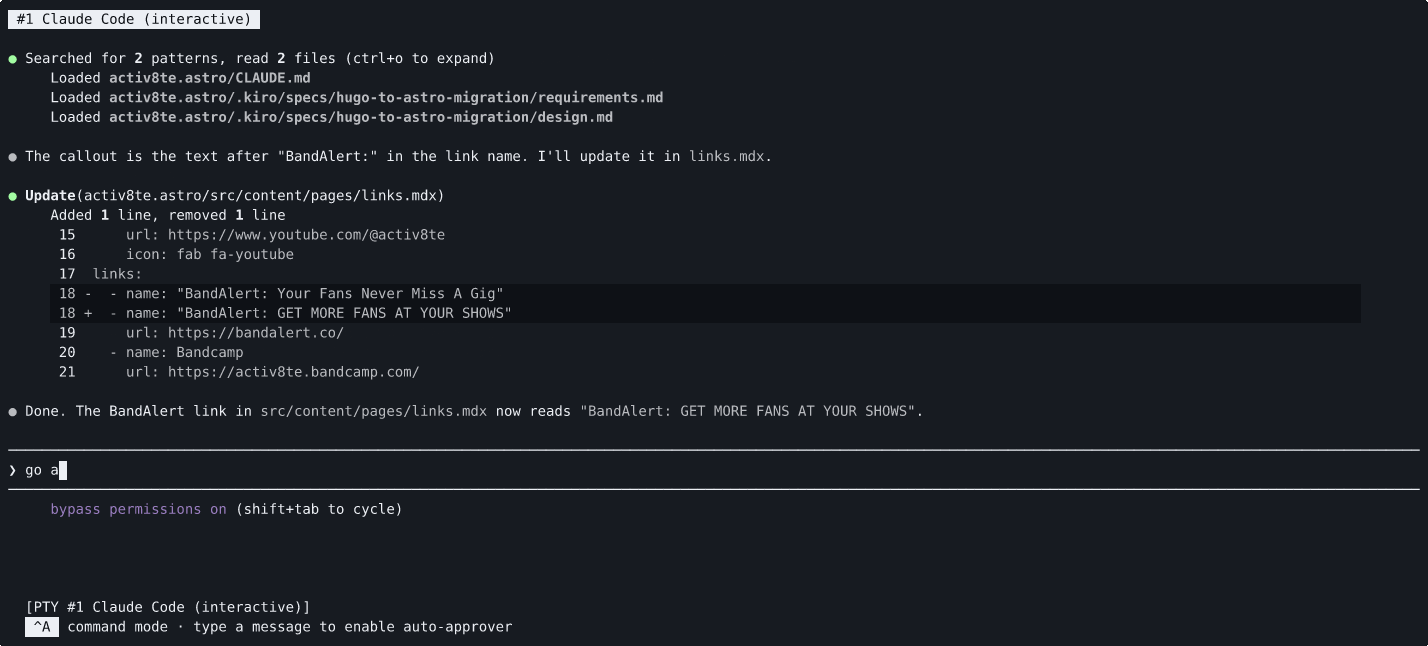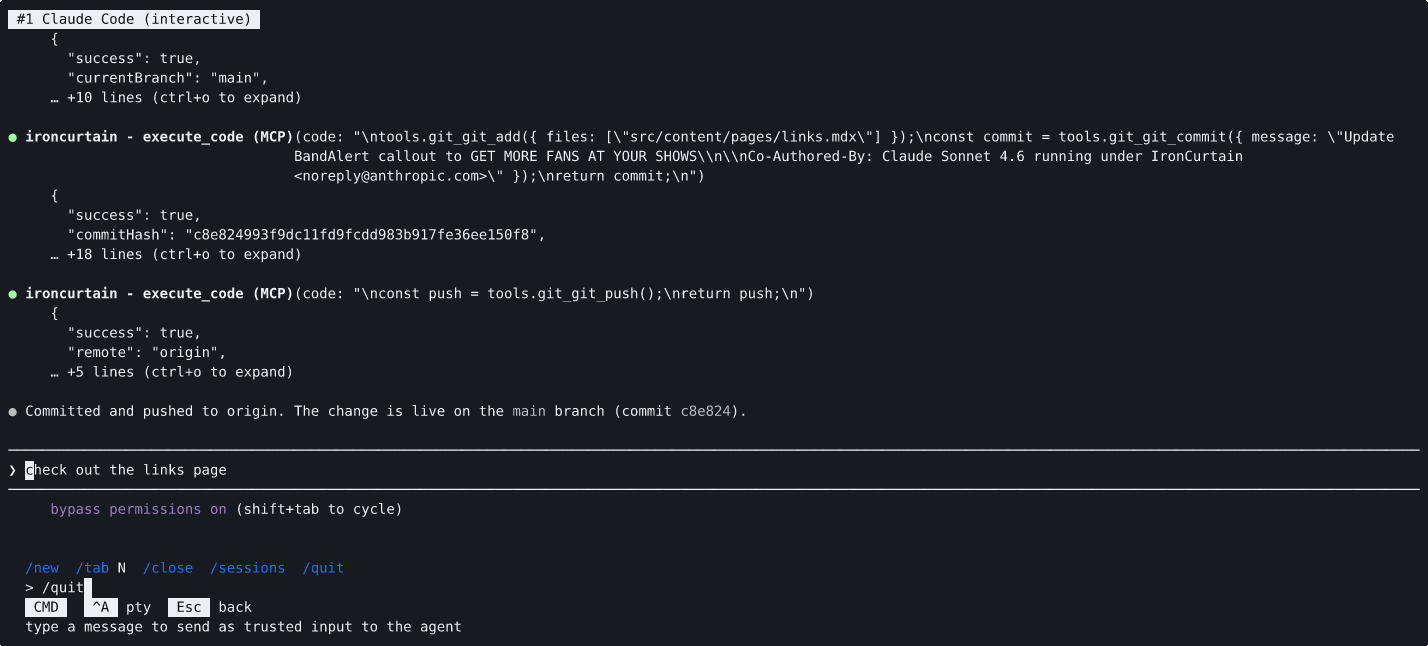 provos/ironcurtain
自律型AIエージェントのためのセキュア*ランタイム。平易な英語の憲法からポリシーを生成。(*https://ironcurtain.dev)
 jamesmcm/vopono
一時的なネットワーク名前空間を使用して、アプリケーションをVPNトンネル経由で実行する
 kubearmor/kubearmor
ランタイムセキュリティ強制システム。ワークロードの強化/サンドボックス化と最小権限ポリシーの実装を、LSM(LSM-BPF、AppArmor)を活用して簡単に行えます。
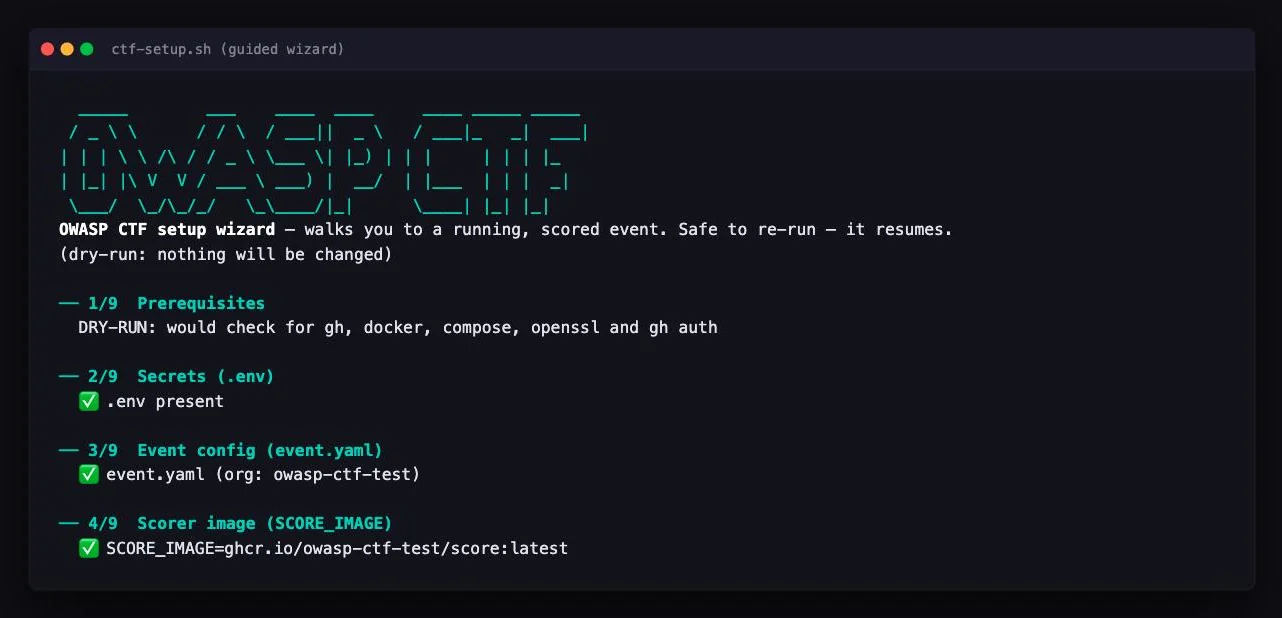 owasp/owasp-ctf-in-a-box
セルフホスト型 OWASP CTF キット:1 台のマシン、1 つの無料 GitHub org、クラウド依存なし
 grecandrei/ida-pro-mcp
ローカルファーストで決定論的なIDA Pro/Home向けMCPサーバー:109の厳格なスキーマによるリバースエンジニアリング操作、証拠に基づく検出結果、ポリシーで制御されたIDB編集。
 hashgraph-online/hol-guard
AIエージェント向けのオープンソースアンチウイルス:実行時に危険なツール、シークレットアクセス、プロンプトインジェクション、悪意のあるパッケージ、MCPサーバー、プラグイン、スキルをブロックします。
 rthalley/dnspython
クエリ、ゾーン転送、動的更新、TSIG、EDNS0、DNSSEC、DNS-over-HTTPS、DNS-over-QUICをサポートするPython DNSツールキット。高レベルAPIと低レベルAPIを備えています。
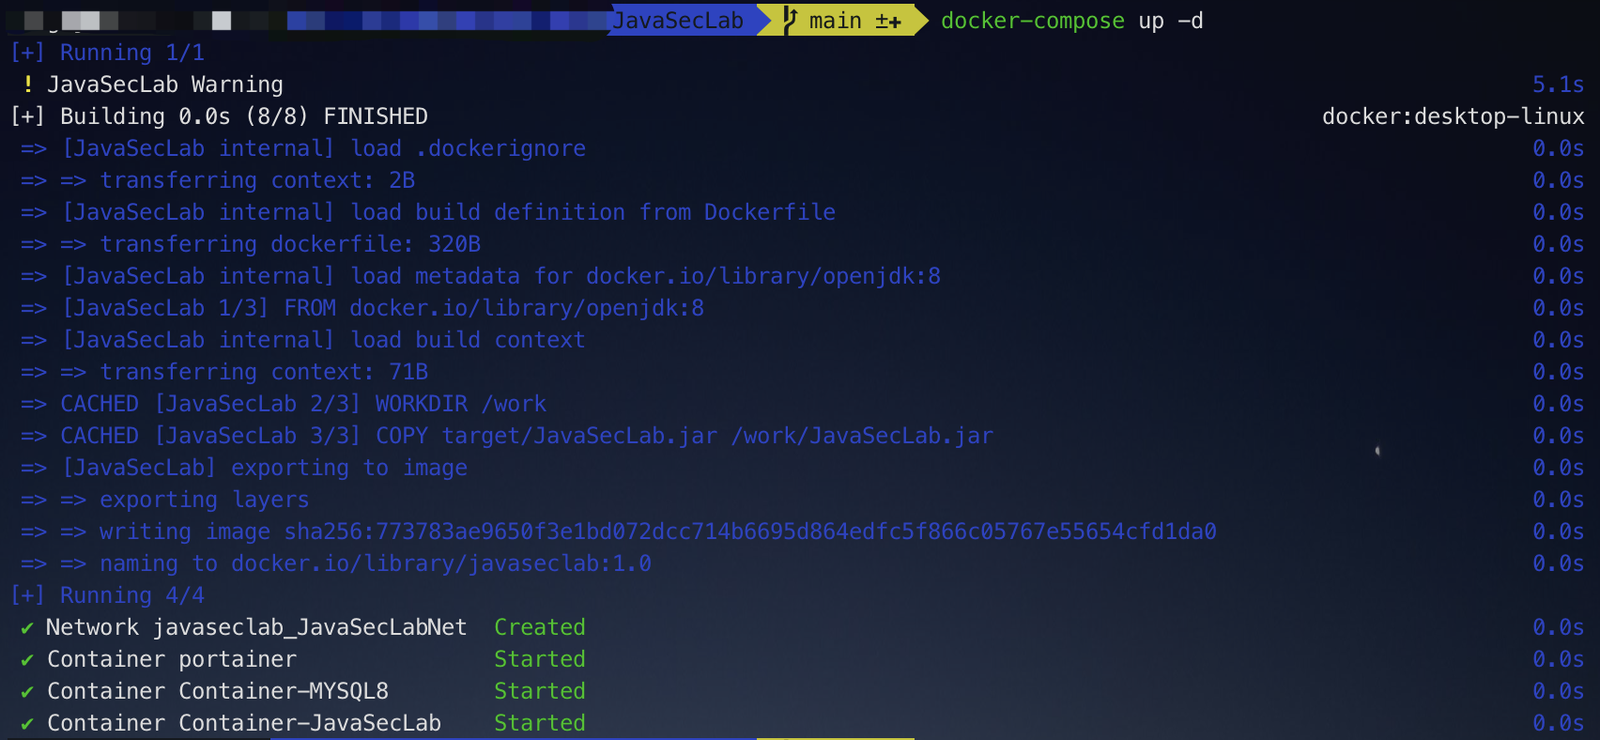 whgojp/javaseclab
脆弱なコードと修正済みコード、攻撃シナリオ、ソース/シンク監査ノート、およびセキュリティトレーニングとツール評価のためのセキュアコーディングガイダンスを備えた包括的なJava脆弱性ラボ。
 zeroecco/holos
YAMLコンポーズファイルを使用する宣言型KVM/QEMU VMオーケストレーションツール。libvirtやXMLを使わずに、cloud-init、SSH、PCIパススルー、イメージ検証を備えたマルチVMスタックを管理します。