

New release20日前
ecapture v2.8.0
 gojue/ecapture
eBPFでSSL/TLSの平文をキャプチャ—MITMプロキシやカスタムCAのインストールは不要。x86_64とarm64のLinuxおよびAndroidをサポート。
Androidセキュリティパケットスニッフィングと分析動的分析 (サンドボックス)+3
公開されたサイバーセキュリティツールの短い編集更新です。
gojue/ecaptureeBPFでSSL/TLSの平文をキャプチャ—MITMプロキシやカスタムCAのインストールは不要。x86_64とarm64のLinuxおよびAndroidをサポート。

 d4vinci/scrapling
適応型Webスクレイピングフレームワーク。アンチボット回避、自動要素再配置、並行クローリング、プロキシローテーション、ブラウザ自動化を備え、堅牢なデータ抽出を実現します。
 zan8in/afrog
バグ報奨金、ペネトレーションテスト、レッドチーミングのためのセキュリティツール。
 greatscottgadgets/facedancer
CynthionやGreatFETなどのハードウェアペリフェラルを使用して、Pythonで独自のUSBデバイスを実装する
 misp/misp
MISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
 itm4n/pentest-windows
Windows 内部構造の研究と悪用テクニックのコレクション。レッドチームやペンテスター向けに、権限昇格、トークン悪用、ポストエクスプロイテーションの手法を網羅しています。
 gilnett/wstrace
Rust製のスタンドアロン・ゼロドライバWindowsシステム&APIモニター
 mongodb/kingfisher
シークレットを検出 + ライブ検証。影響範囲をマッピング。迅速に失効。CLI を使用するか、Rust および Python に組み込む。
 vulnz/sast
CI/CD向けの無料オフラインSASTエンジン: ASTおよびクロスファイルのテイント解析、ライブ検証付きシークレット検出、SCA/CVE、IaCの設定ミス、およびSARIF出力によるWebシェルスキャン。
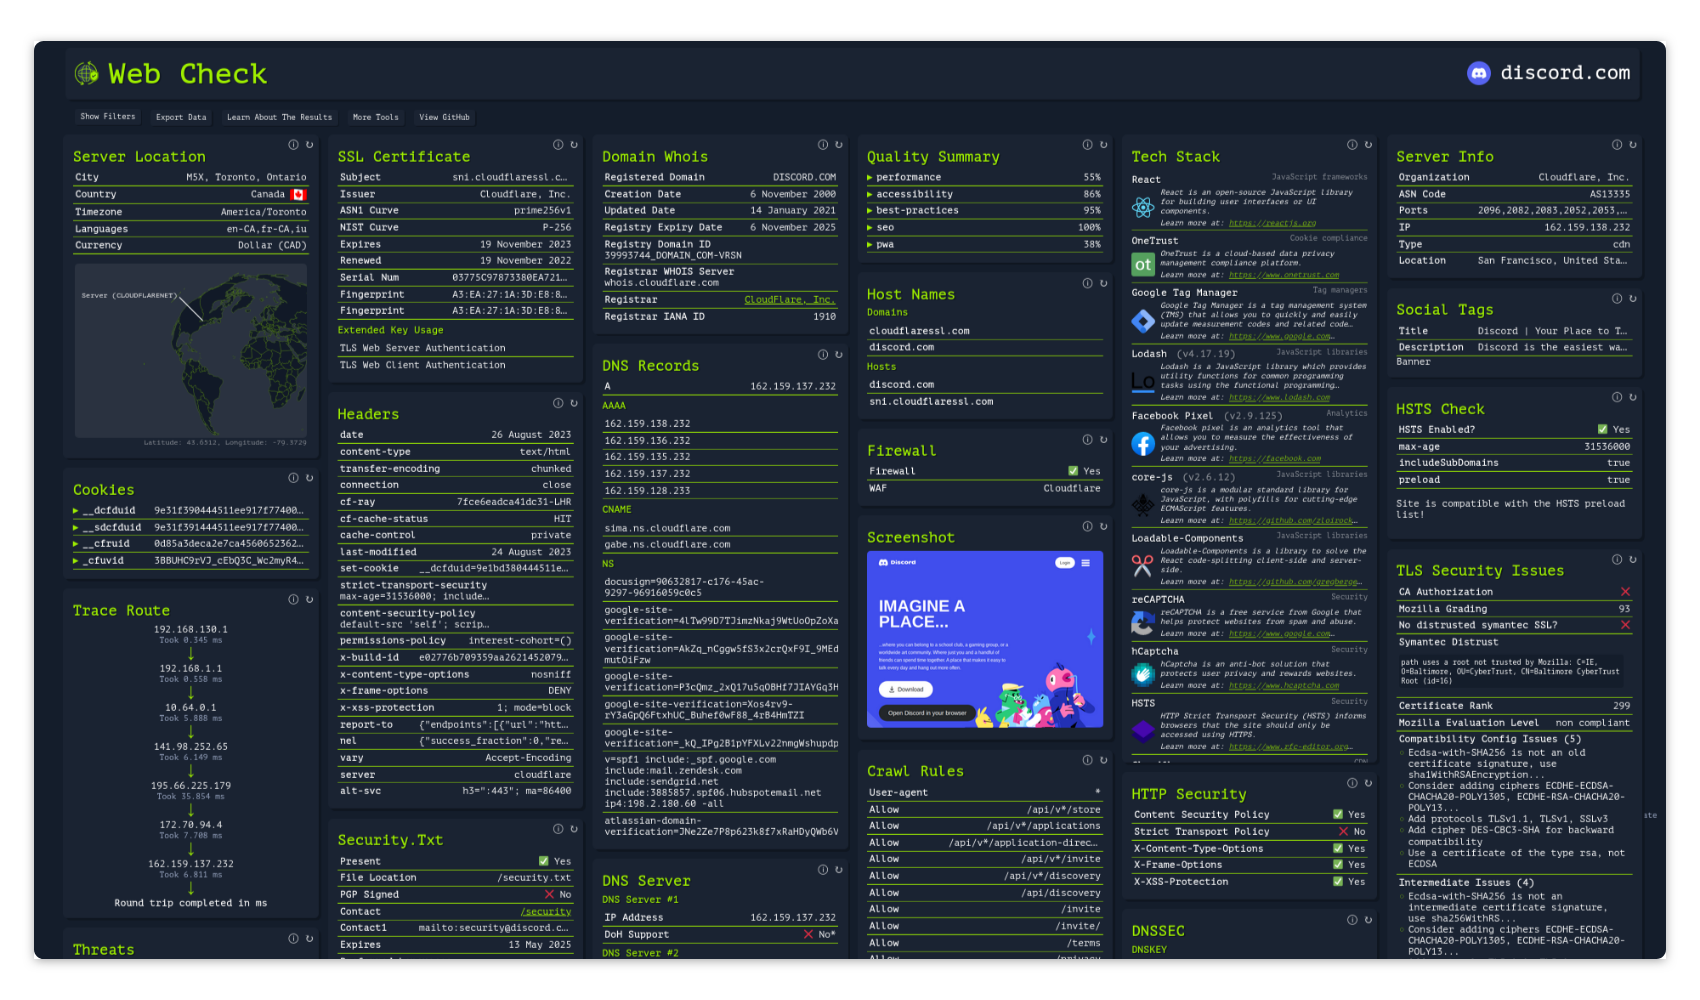 lissy93/web-check
🕵️♂️ あらゆるウェブサイトを分析するためのオールインワンOSINTツール
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。