

New tool10日前
SyscallRevenant
 silentisvox/syscallrevenant
間接システムコールをクリーンにし、システムコール改ざんを行う。
エクスプロイトIDS/IPS回避リバースエンジニアリング+6
公開されたサイバーセキュリティツールの短い編集更新です。
silentisvox/syscallrevenant間接システムコールをクリーンにし、システムコール改ざんを行う。
 0xmfbk/ebpf-container-escape-framework
Linux 5.15+ LTS向けのeBPF EDR専用監査ツール:14個のカーネルフック、15個のアクション(13個のMITREテクニック)、プロセス系譜、SIEMエクスポート、K8s/Docker対応。
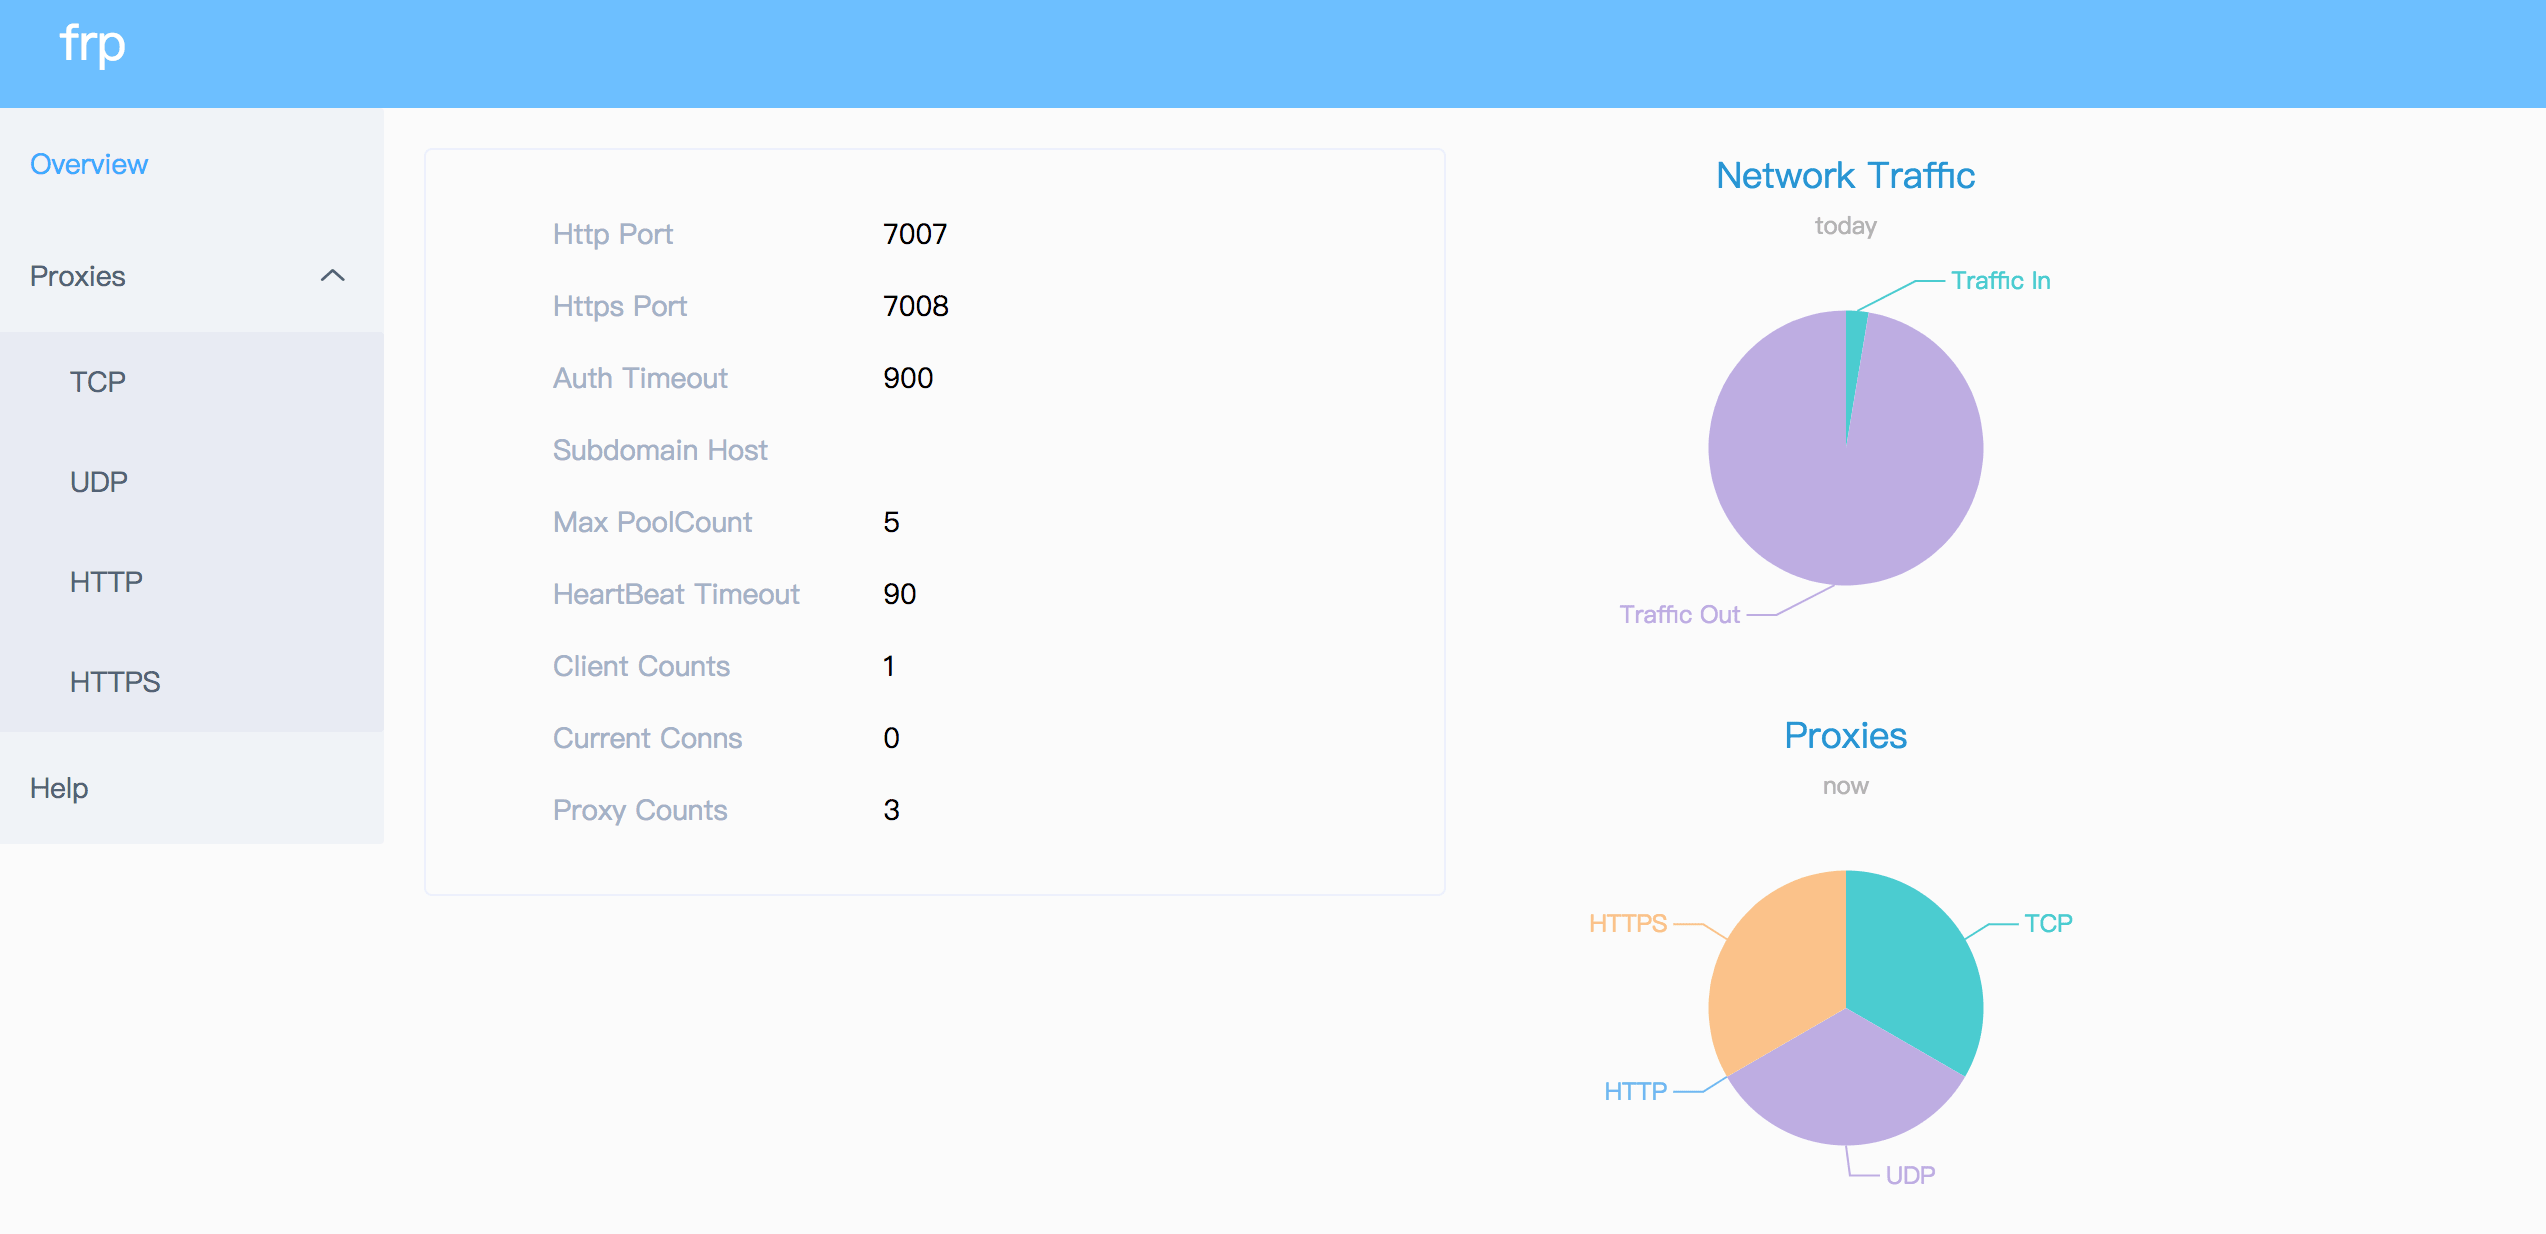 fatedier/frp
A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
 yasindce1998/barzakh
Ring -4からRing 0へ:攻撃・防御ファームウェア研究プラットフォーム。私たちはブートキットを構築し、そしてそれを検知する。クローズドループ。シリコンへのゼロトラスト。
 emrekybs/veiled-eye
OSINTアイデンティティ調査ツール。メールアドレス、ユーザー名、電話番号、ウォレットから46のソースを横断してピボットし、1つのプロファイルと関係グラフにまとめます。
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js、Supabase、Stripeアプリ向けのローカル静的セキュリティスキャナー:キー漏洩、RLSと権限付与の欠落、安全でないWebhookを検出する24のASTベースチェック。CLIとGitHub Action。
 g4bri-3l3/hostbadger
PowerShell製の読み取り専用Windowsホスト堅牢化監査ツール(オプションでAI分析付き)
 openwrt/openwrt
組み込みデバイス向けLinuxオペレーティングシステム。書き込み可能なファイルシステム、パッケージ管理、ビルドフレームワークを備え、ルーター、IoTデバイス、ワイヤレスアクセスポイント向けのカスタムファームウェア作成を可能にし、完全なネットワークスタック制御を実現します。
 g4bri-3l3/idwolf
読み取り専用のActive DirectoryおよびMicrosoft Entra ID衛生監査ツール(純粋なPowerShell製)。一度収集し、オフラインで分析:決定論的な検出事項、攻撃パス、NIS2/ISO…
 tridents10/vader-pro-vdr
AI支援による脆弱性検出・修復プラットフォーム。Go製エンドポイントエージェント、集中管理ダッシュボード、脆弱性インテリジェンスエンジンを備えています。
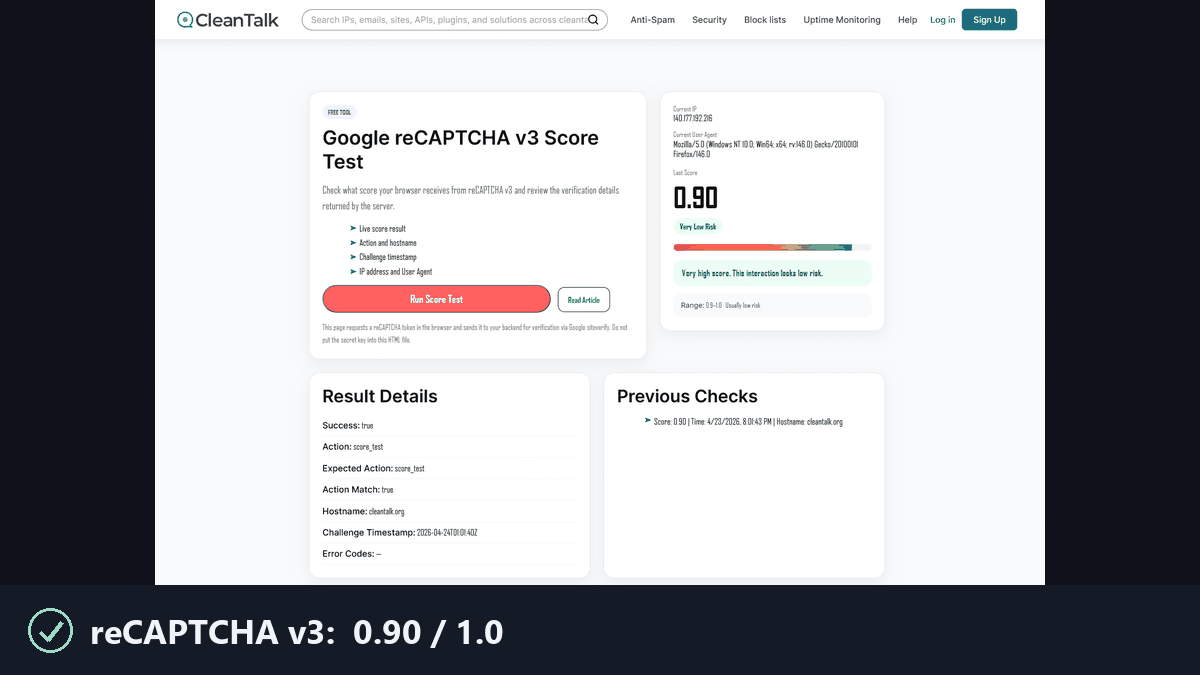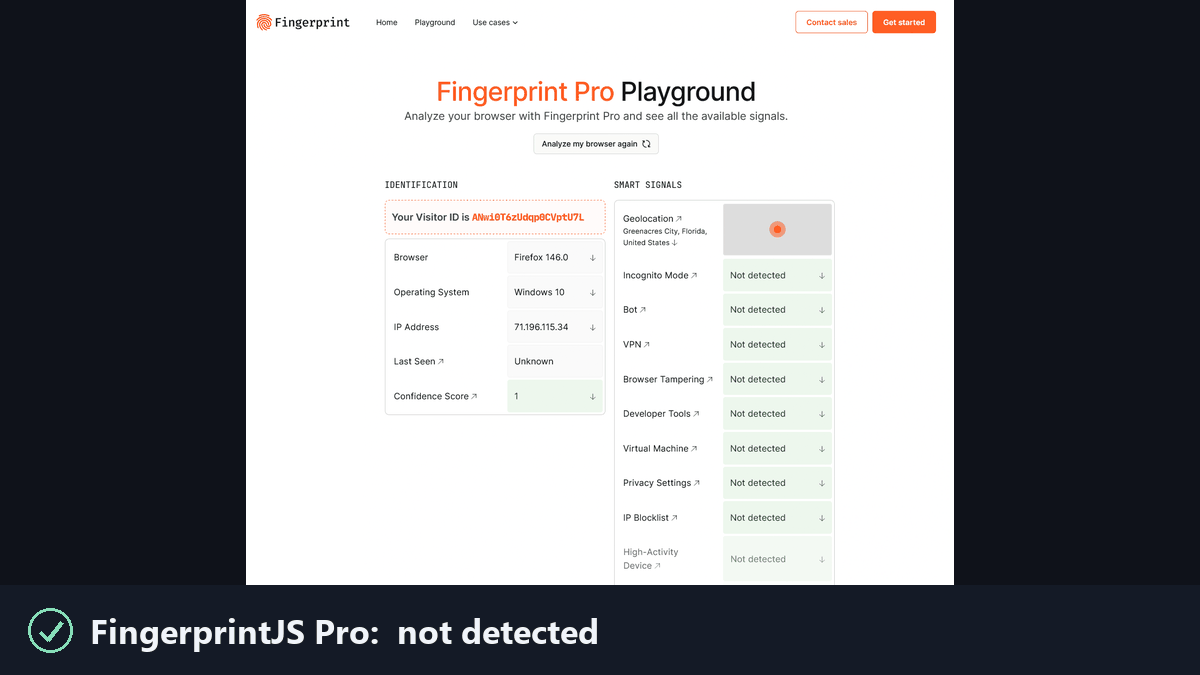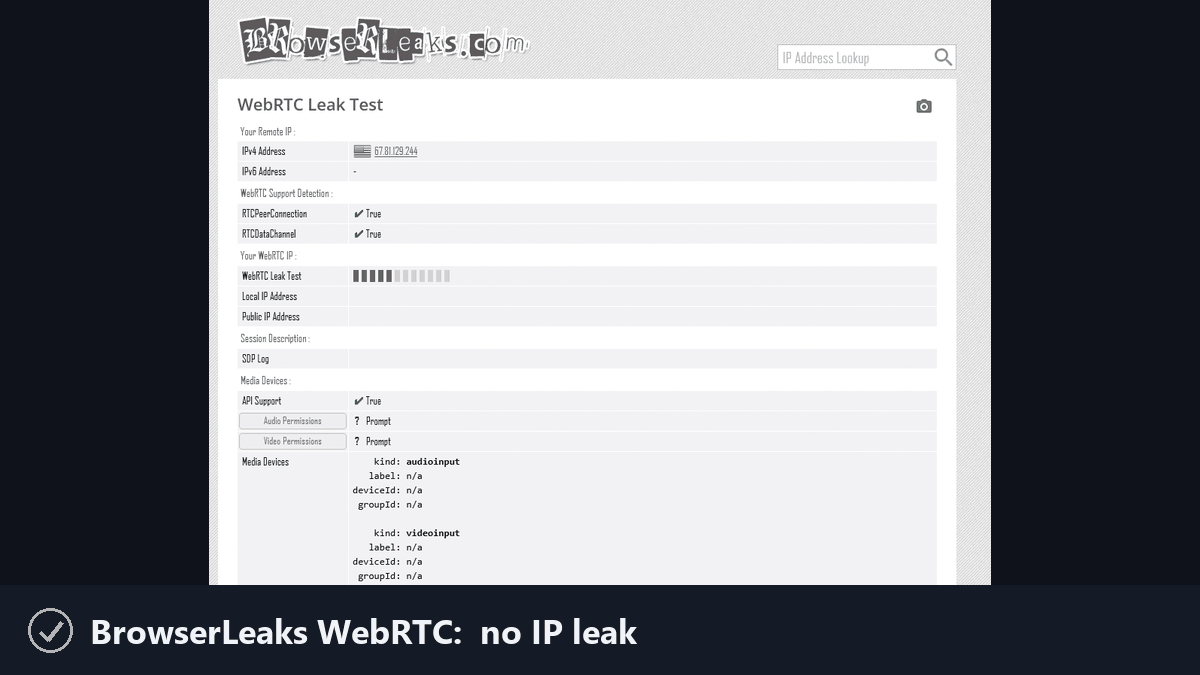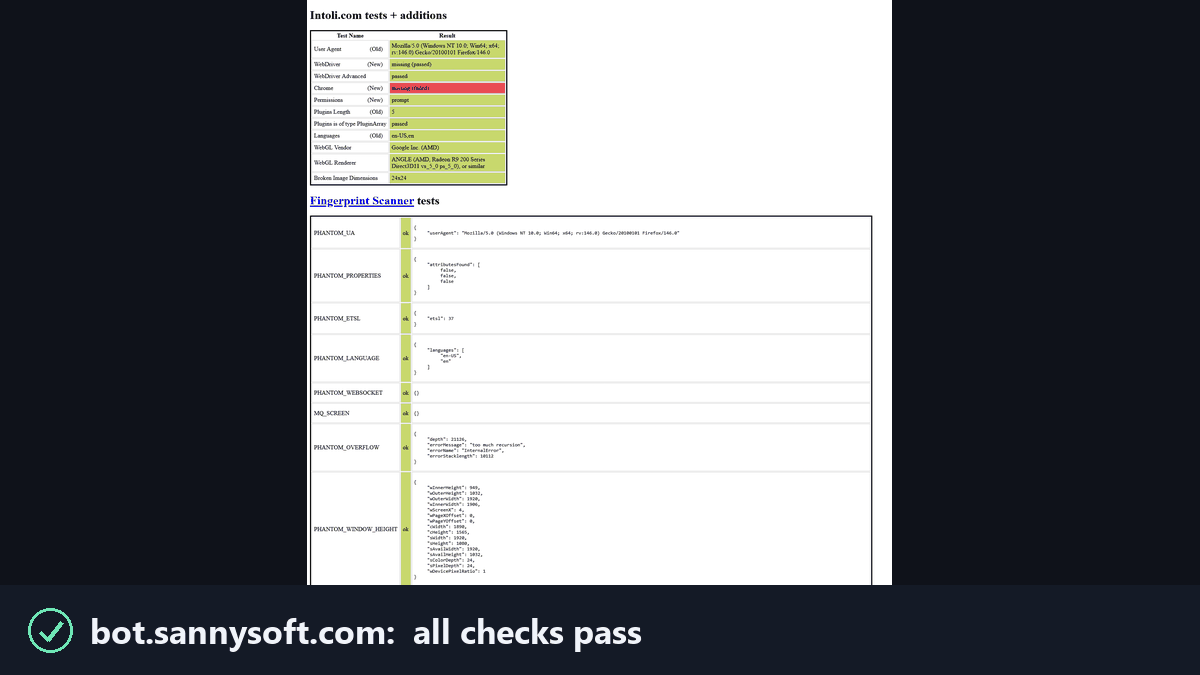 feder-cr/invisible_playwright
Playwrightをアンチボットに見つからないようにするので、CAPTCHAは不要:同じAPI、アンチ検出ステルスヘッドレスFirefox、未検出のフィンガープリント、ボット検出のバイパス、PythonによるWebスクレイピングとブラウザ自動化。
 infobyte/ai-pentest-agent
計画→実行→判定のループ、汎用スキル、破壊的アクションのゲート、差し替え可能なLLMプロバイダーを備えたスタンドアロンの自律型AIペネトレーションテストエージェント。さらにデモ用の脆弱なAPIターゲットも含みます。