
CVE-2025-50154
 zenzue/cve-2025-50154
PowerShellツールキット。NTLM/SMBの安全でない使用を監査、強化、および調査し、イベントログ分析と検出クエリによりCVE-2025-50154の資格情報漏洩リスクに対処します。
defensive-toolsvulnerability-analysisconfiguration-auditing+7
3
zenzue/cve-2025-50154PowerShellツールキット。NTLM/SMBの安全でない使用を監査、強化、および調査し、イベントログ分析と検出クエリによりCVE-2025-50154の資格情報漏洩リスクに対処します。
 z-bool/venom-jwt
JWTペネトレーションテスト用に開発された脆弱性検証/鍵ブルートフォースツール。CVE-2015-9235/空白鍵/未検証署名攻撃/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042の結果をFUZZに使用可能。また、辞書/文字列列挙(JJWTを含む)によるブルート…
 gmh5225/mirage
脅威インテリジェンスと攻撃対象領域のマッピングのために、インテリジェンスの収集・相関・可視化を自動化するRust製のマイクロサービス型OSINTプラットフォーム。
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall ブルートフォースエクスプロイト (0day) by 1N3 @ CrowdShield
 gmh5225/ampa.sys-exp
Not mine code. only for saving
 badkeys/debianopenssl
Debian OpenSSL のバグ (CVE-2008-0166) に対して脆弱な秘密鍵
 d0ge/websocketturbointruder
Burp Suite 拡張機能で、カスタム Python コードによる WebSocket メッセージのファジングを可能にし、複数のエンジン、HTTP ミドルウェアルーティング、レスポンス分析をサポートします。
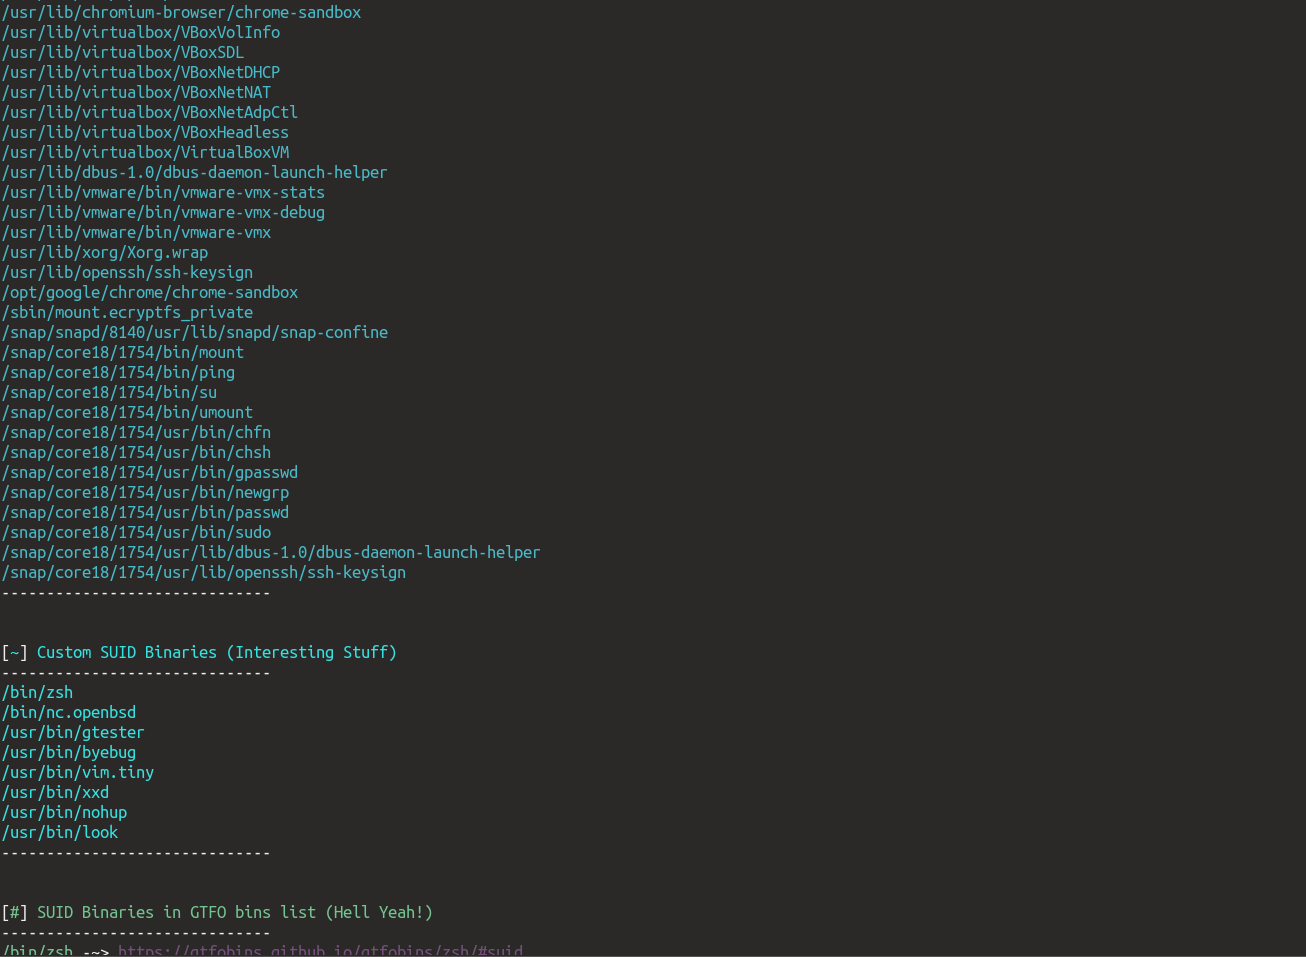 anon-exploiter/suid3num
Pythonの組み込みモジュールを利用して、SUIDバイナリを列挙し、デフォルトのバイナリとカスタムバイナリを区別し、それらをGTFO Binのリポジトリにあるbinsとクロスチェックし、自動で悪用するスタンドアロンのPythonスクリプト。色付き!( ͡~ ͜ʖ ͡°)
 xv0nfers/v8-sbx-bypass-collection
V8サンドボックスのエスケープ、バイパス、違反に関するレポートを厳選したコレクション。イシュートラッカーのリンク、記事、論文、スライド、設計ドキュメント付きで、高度なブラウザエクスプロイト研究に最適です。
 certcc/certfuzz
このプロジェクトには、CERT Basic Fuzzing Framework (BFF) および CERT Failure Observation Engine (FOE) のソースコードが含まれています。
 joidiego/detection-struts-cve-2017-5638-detector
Apache Struts CVE-2017-5638 エクスプロイトに対するリアルタイム異常検知システム。ストリーミング分析、3-gram バイト解析、Count-Min Sketch を使用します。シグネチャなしで RCE 攻撃を検知し、レイテンシ <5ms、誤検知率 <0.1% を実現します。
 projectdiscovery/nuclei-templates-labs
脆弱な環境と、すぐに使えるNucleiテンプレートを組み合わせた、セキュリティテストと学習用のリソース!🚀
 furkankayapinar/ecs_checker
EDNS Client Subnet (ECS) リモート検出ツール - CVE-2025-40766
 bitsalv/toolshell-honeypot
CVE-2025-53770(別名 ToolShell)用ハニーポット
 drackyjr/cve-2020-15778-scp-command-injection-check
このスクリプトは、システムユーザー、学生、管理者が自分のSCP(セキュアコピー)クライアントがCVE-2020-15778(OpenSSH SCPのコマンドインジェクションの脆弱性、バージョン≤ 8.3p1)に対して脆弱かどうかを確認するための、安全でシンプルなツールです。
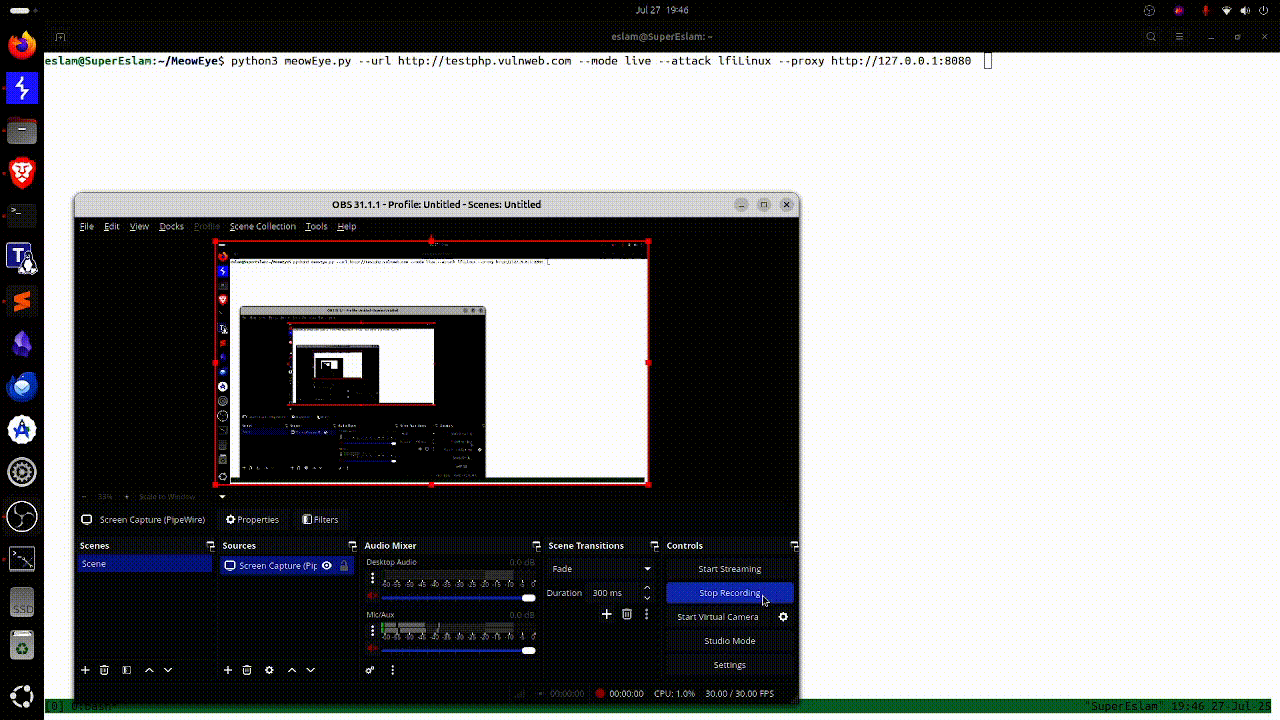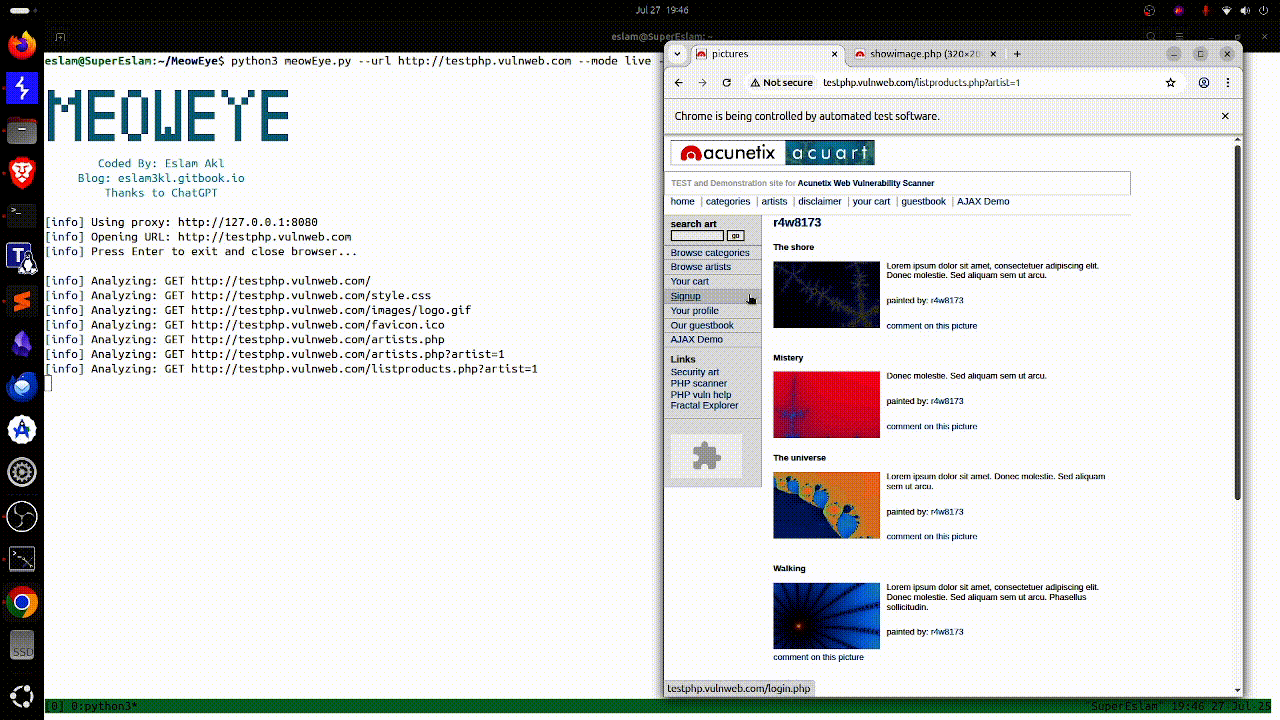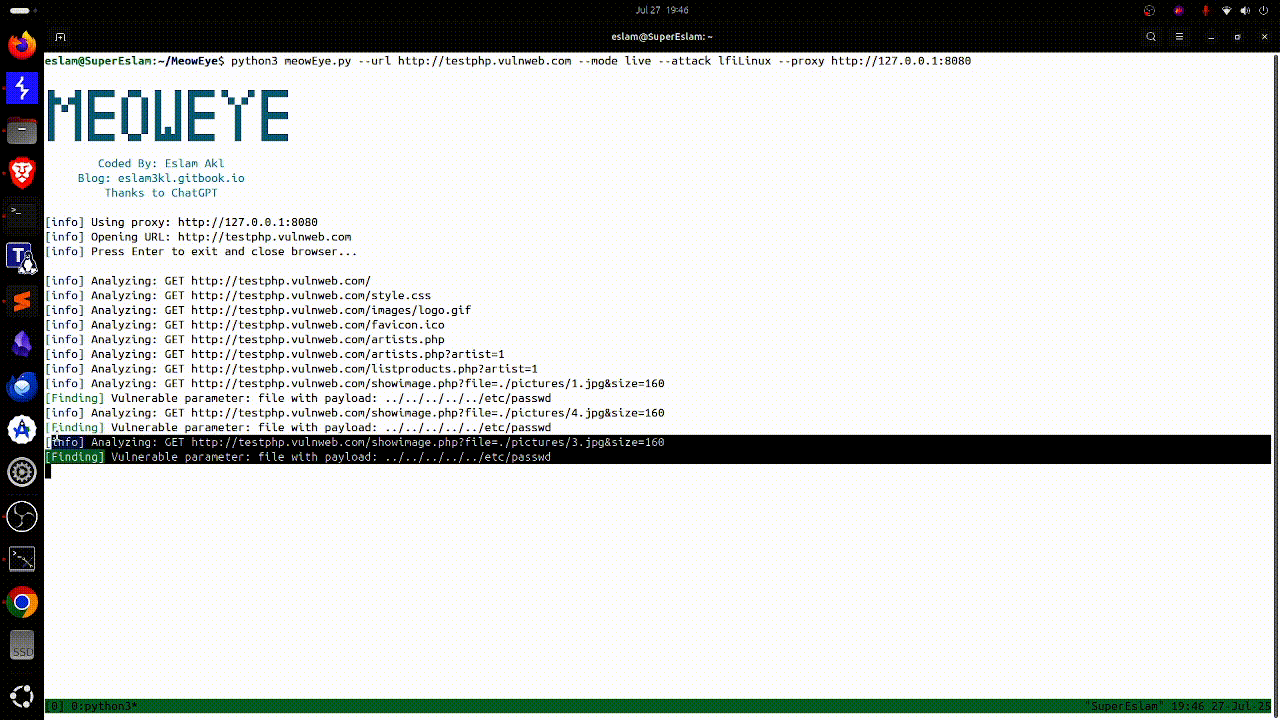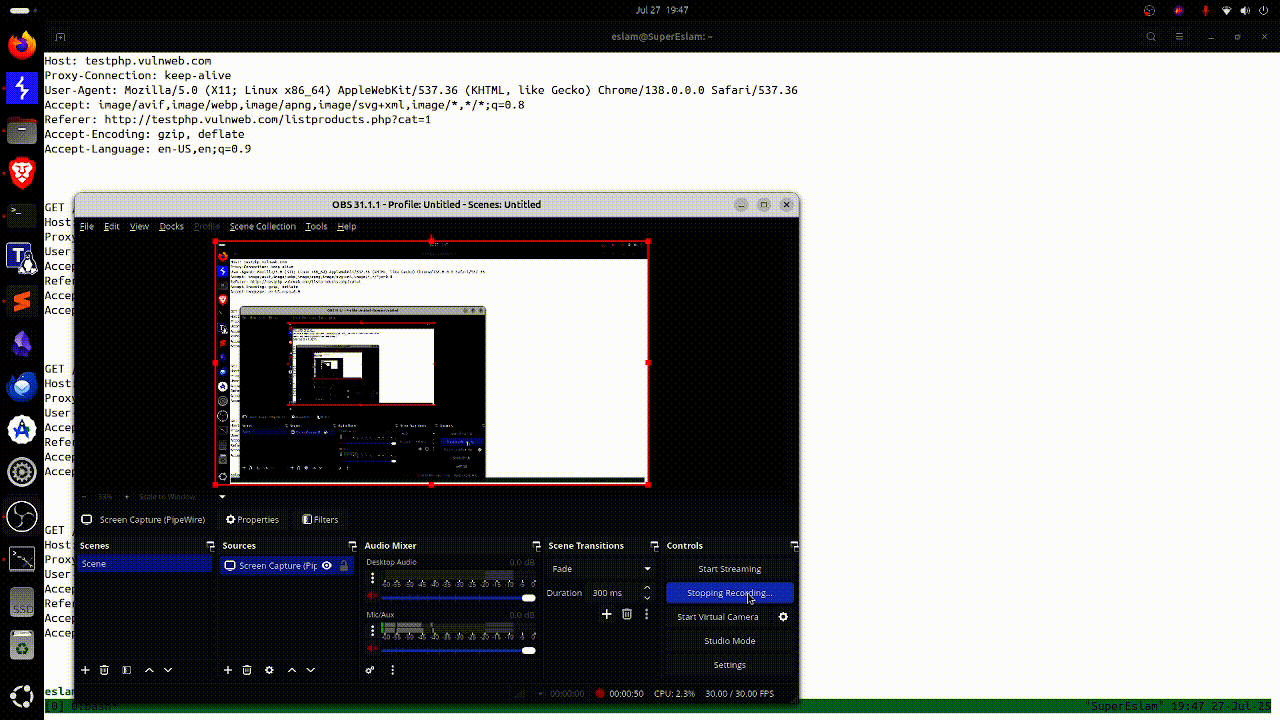 eslam3kl/meoweye
MeowEyeは、稼働中のアプリケーションにおける複数のWeb脆弱性を特定するためのリアルタイムスキャナーです。
 mustgundogdu/research
いくつかのアプリケーションのゼロデイおよびエクスプロイトコード