suricata-rule-CVE-2025-53770
 nisargsuthar/suricata-rule-cve-2025-53770
CVE-2025-53770 の検出ルール
vulnerability-analysisexploitationids-ips-evasion+3
nisargsuthar/suricata-rule-cve-2025-53770CVE-2025-53770 の検出ルール
 ttdennis/fpicker
Fridaベースのインプロセスファジングスイート。AFL++プロキシ、スタンドアロンのアクティブ/パッシブモード、共有メモリ通信を備え、プラットフォームを横断した高性能カバレッジガイド型脆弱性発見を実現します。
 gmh5225/zeropoint
このPowerShellスクリプトは、CVE-2025-53770 — Microsoft SharePointの深刻なRCE脆弱性 — の侵害インジケータを検出します。作成者: @n1chr0x と @BlackRazer67
 burak1320demiroz/cve-2025-2082
Tesla TPMS から VCSEC への CAN バス攻撃チェーンをシミュレートする対話型サイバーセキュリティシナリオ。ゲーム化された意思決定を通じて車両セキュリティの概念を教えます。
 i12gocaj/instagram-notes-audio-leakage-via-url-extraction-fixed
Instagram Notesの修正済み脆弱性に関する技術レポート。直接URLによって動画のオリジナル音声が露出していた。
 joshlarsen/aws-recon
マルチスレッド対応のAWSインベントリ収集ツールで、セキュリティに関連するリソースとメタデータに焦点を当てています。
 cedric-martz/ethernalblue_report
これはEthernalBlue脆弱性(CVE-2017-0143)に関するセキュリティ評価レポートです。
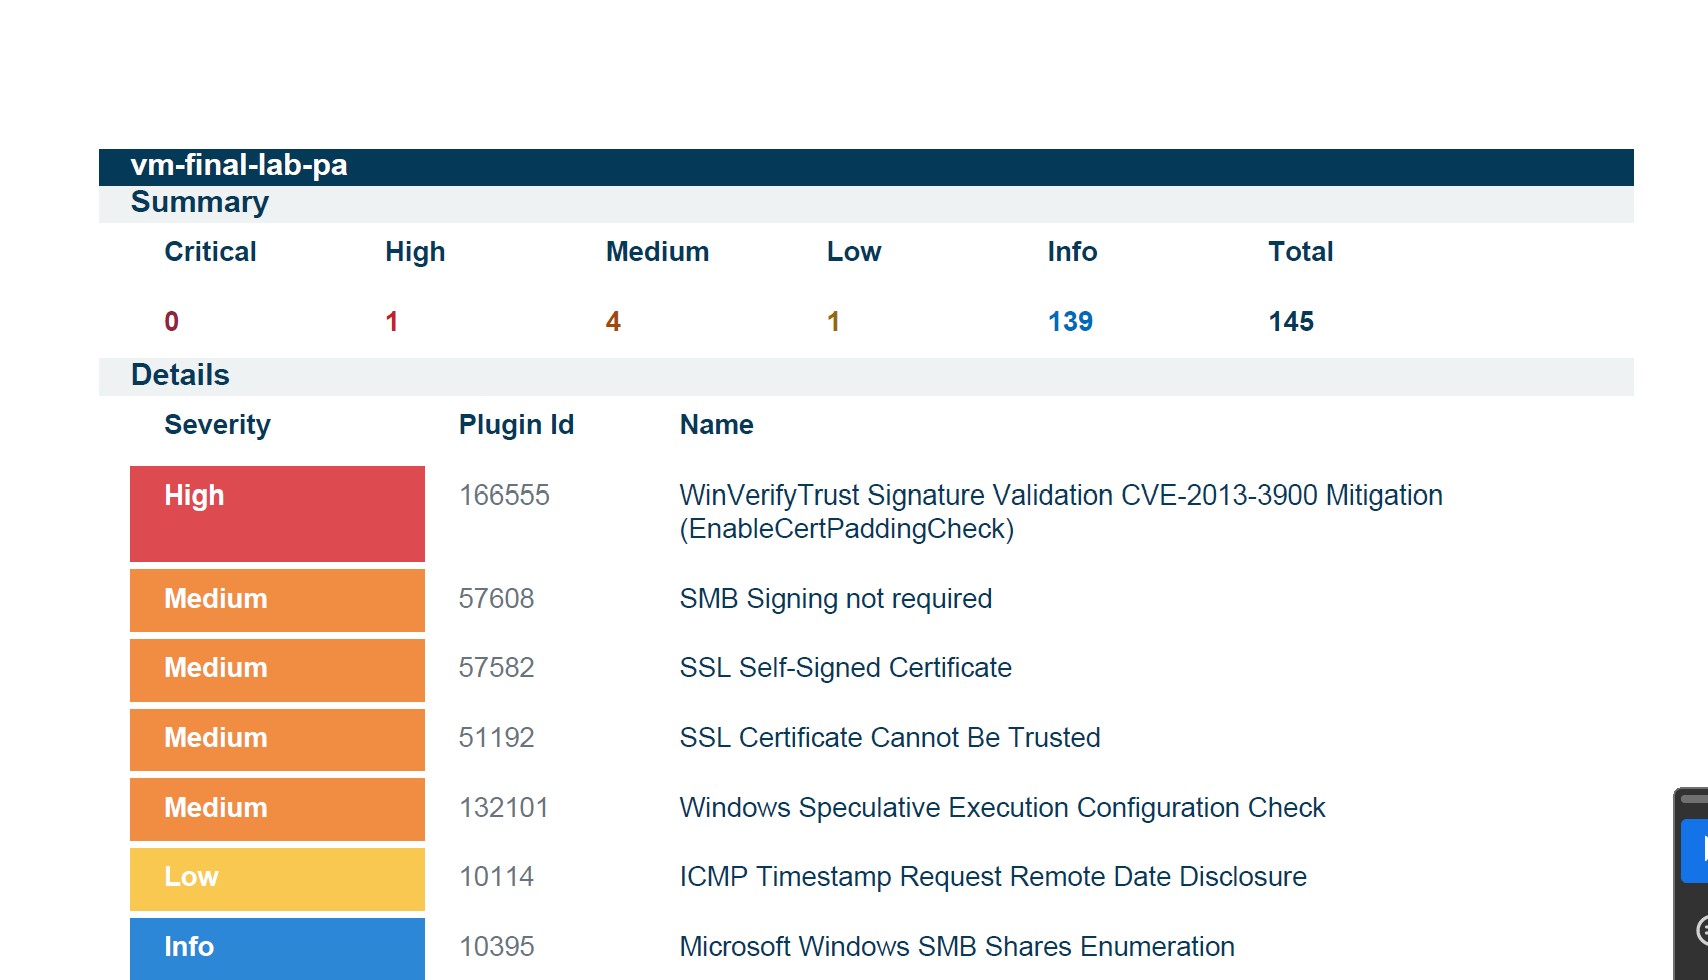 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
CVE-2013-3900に関する、Windows Server 2019 Azure VM上での段階的な修正レポート。Tenable/Nessusの認証済みスキャンとレジストリ強化を使用して、証明書パディングチェックを強制します。
 toohau/cve-2025-32462-32463-detection-script-
重大なSudo脆弱性により、Linux上でローカルユーザーがrootアクセスを取得可能に、主要ディストリビューションに影響
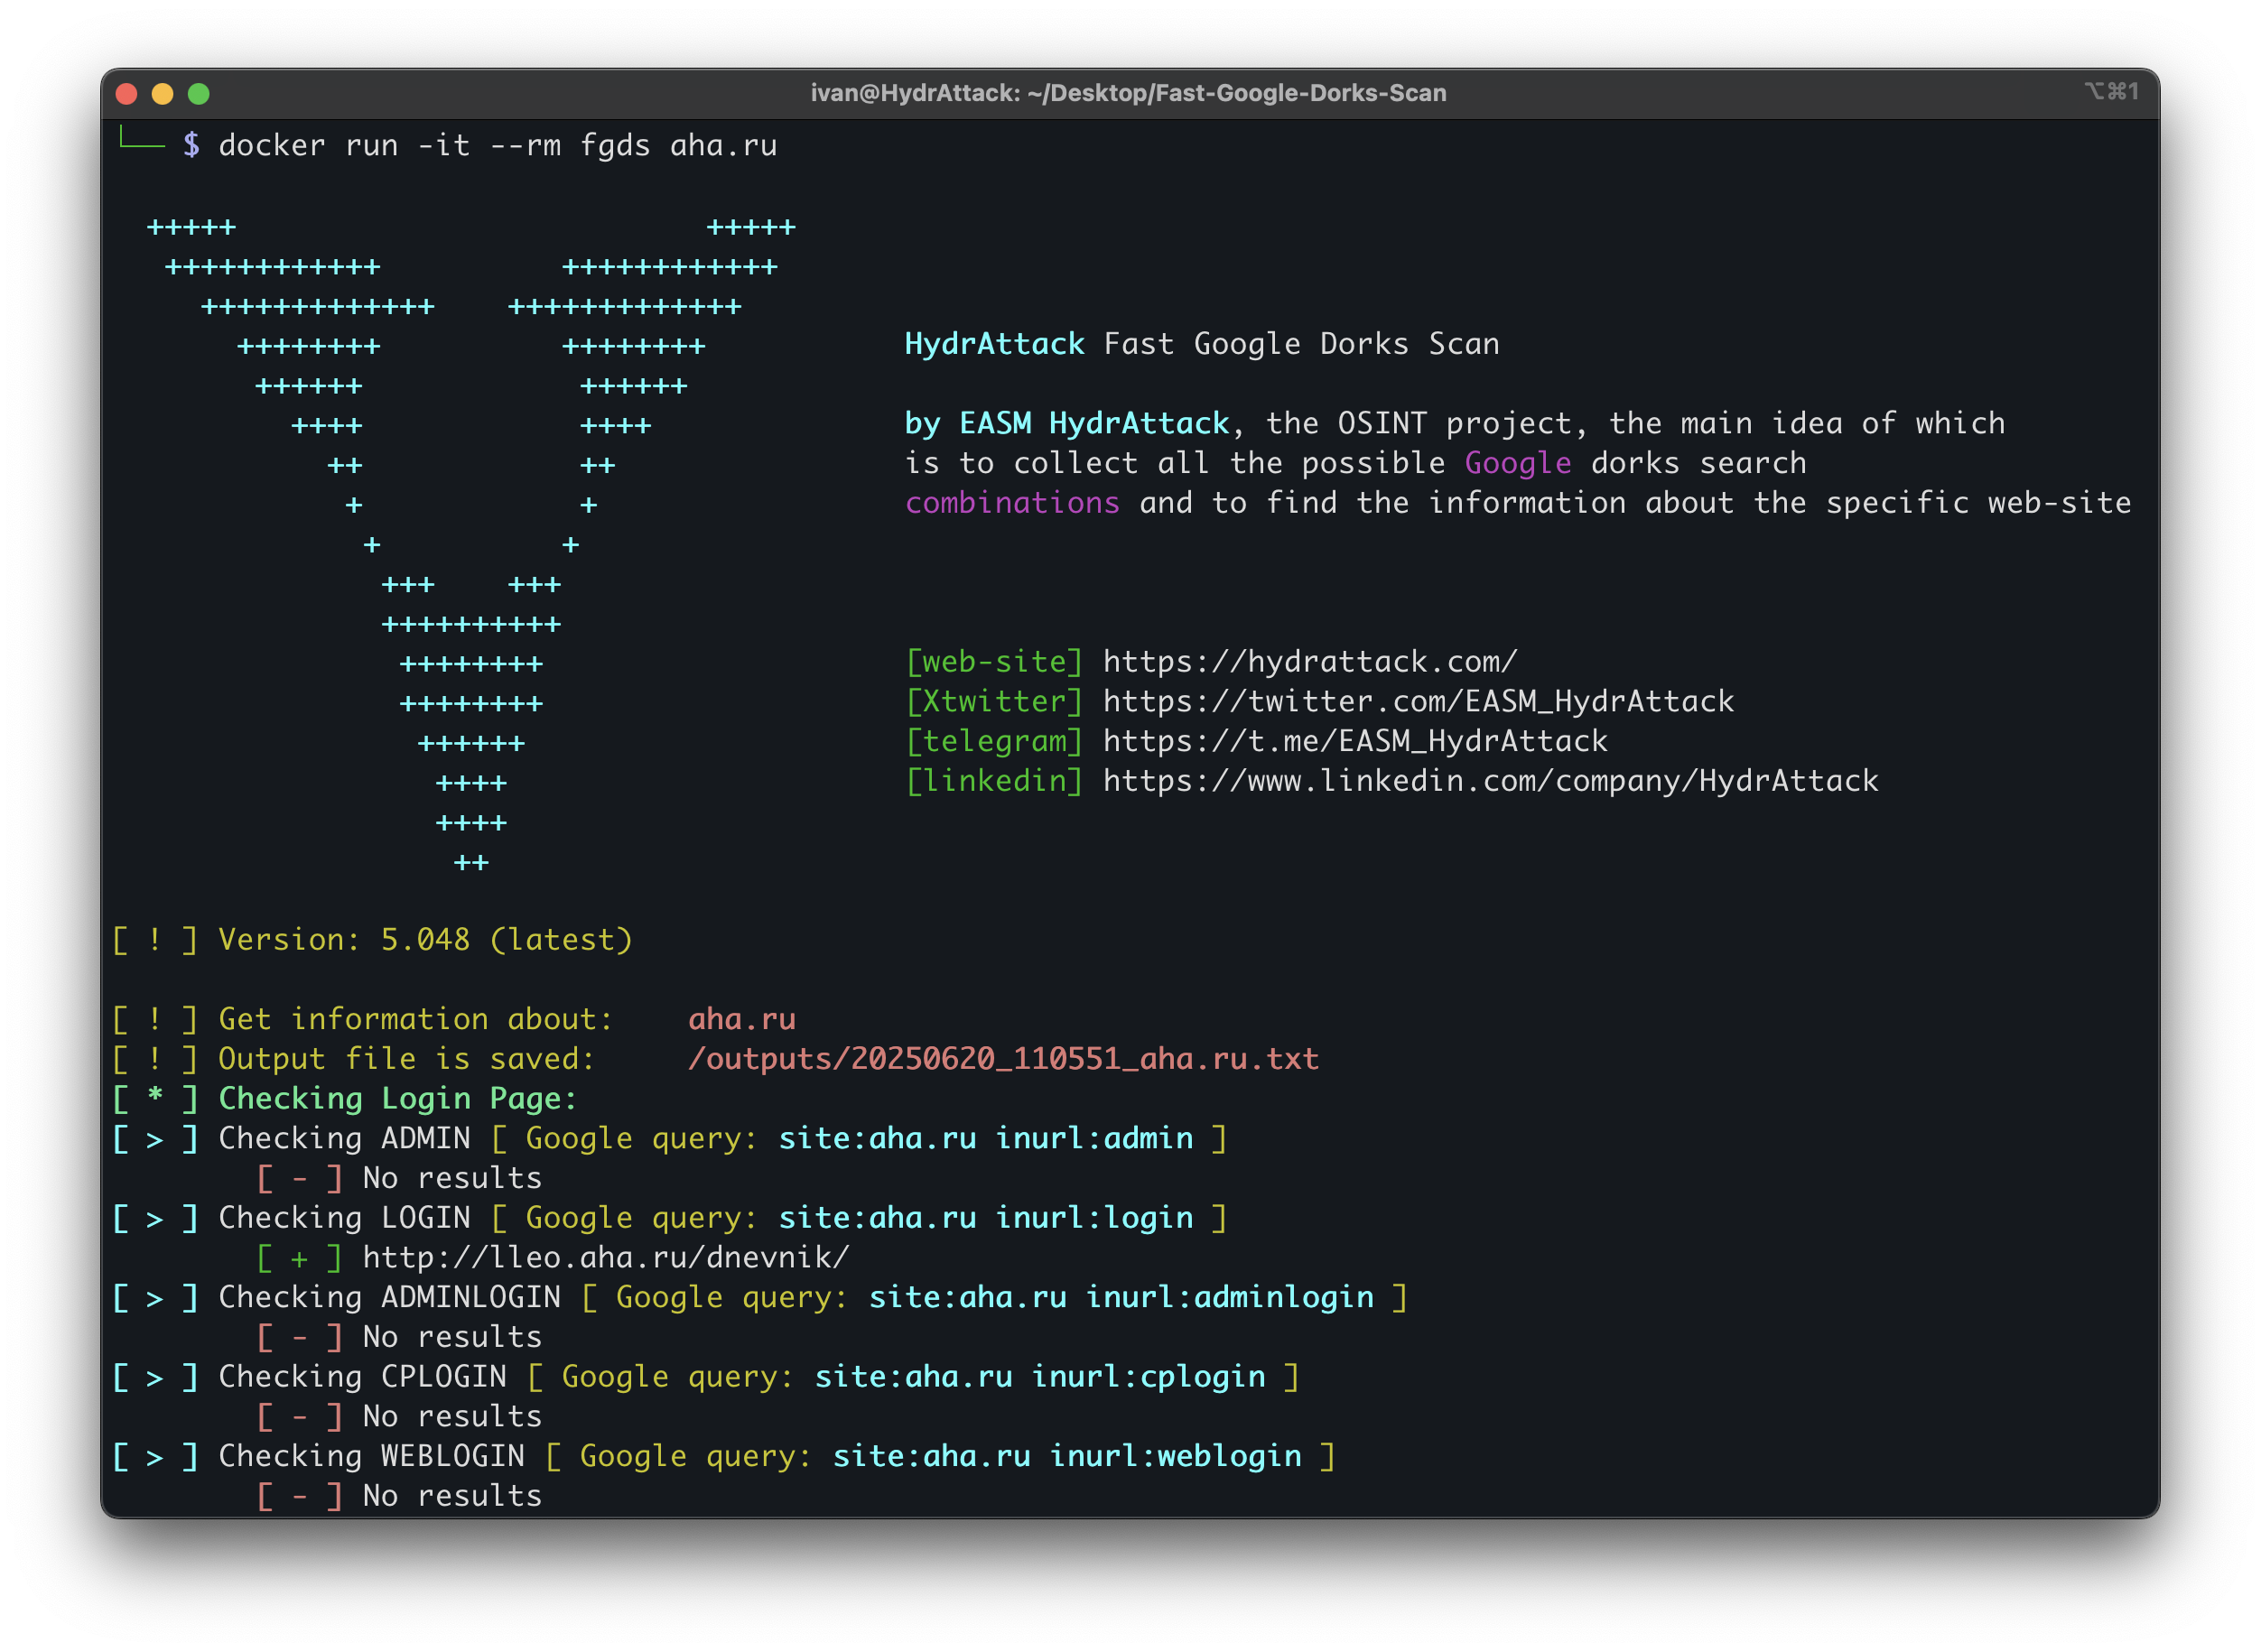 ivanglinkin/fast-google-dorks-scan
OSINTプロジェクト。主なアイデアは、可能なすべてのGoogle dorks検索組み合わせを収集し、特定のウェブサイトに関する情報(一般的な管理パネル、広く普及しているファイルタイプ、パス・トラバーサル)を見つけることです。100%自動化されています。
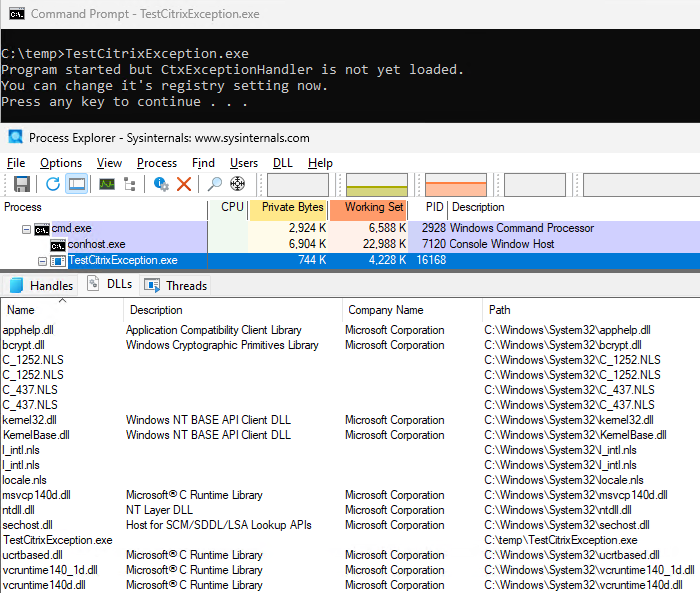 olljanat/testcitrixexception
CVE-2025-6759の緩和策をテストするための最小限のツール
 varchashva/vprioritizer
vPrioritizer は、組織全体の資産と脆弱性の関係レベルにおける文脈化されたリスク(vPRisk)を理解することを可能にし、チームが何(脆弱性/脆弱性群)を修復すべきか(あるいは修復しなくてもよいか)、そしてどの(資産/資産群)に対して行うかについて、より情報に基づいた決定を下すためのツール…
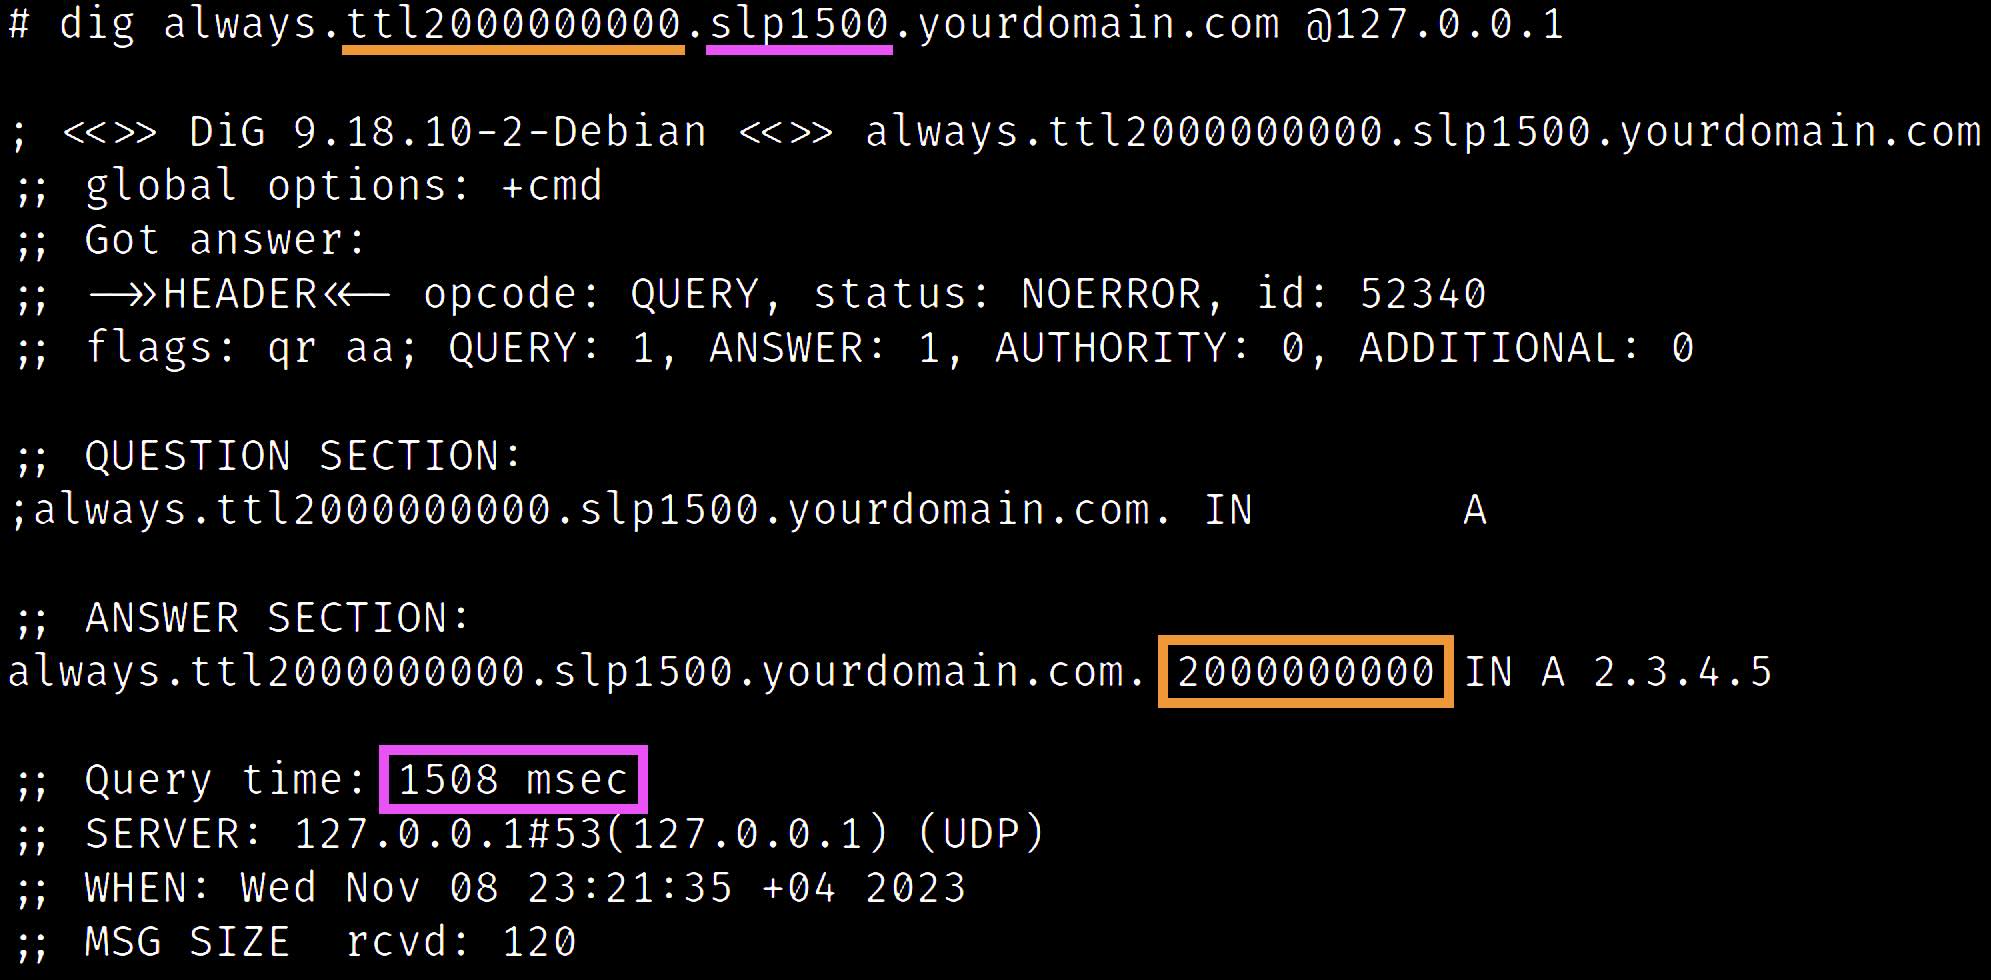 oryxlabs/polardns
PolarDNSは、ペネトレーションテストや脆弱性調査に適した特殊な権威DNSサーバーです。
 axisops/cve-2021-44228
log4j対策作業
 itsshotgun/chrome_v8_cve_checker
お使いのChromeバージョンがCVE-2025-5419に対して脆弱かどうかをブラウザからチェックします。
 mavrick-1/cve-2024-23113-test-env
CVE-2024-23113のNucleiテンプレートをシミュレートされた脆弱なFortiOSインスタンスに対して検証するためのDockerベースのテスト環境。複数のバージョンとAPIエンドポイントをサポートします。