
external_expat-2.1.0_CVE-2022-43680
 trinadh465/external_expat-2.1.0_cve-2022-43680
ストリーム指向のXMLパーサーライブラリであるExpat 2.1.0のソースコードリポジトリ。CVE-2022-43680の分析と対処に焦点を当てています。
static-analysisvulnerability-analysiscode-analysis+3
trinadh465/external_expat-2.1.0_cve-2022-43680ストリーム指向のXMLパーサーライブラリであるExpat 2.1.0のソースコードリポジトリ。CVE-2022-43680の分析と対処に焦点を当てています。
 knight0x07/onenoteanalyzer
悪意のあるOneNote文書を分析するためのC#ベースのツール
 ikkisoft/parrotng
Javaベースのツールで、CVE-2011-2461に対して脆弱なAdobe Flex SWFファイルを検出します。コマンドラインユーティリティまたはBurp Suiteパッシブスキャナープラグインとして使用可能です。
 nccgroup/rustproofing-linux
Linuxカーネルの脆弱性をRustに移植した教育用の例で、意図的に脆弱性を含むコードとエクスプロイトを備え、カーネルセキュリティとRustの安全性を学ぶためのものです。
 zihxs/check-react-rce-cve-2025-55182
Security scanner to detect CVE-2025-55182 & CVE-2025-66478 vulnerabilities in React Server Components (RSC) projects
 george-petrakis/log4j-scanner-cve-2021-44228
ディレクトリ全体をスキャンしてCVE-2021-44228の試行を検出するシンプルなツール
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
このリポジトリには、近日公開予定の分析ブログに必要なファイルが保存されています。
 helsecert/cve-2022-22965
CVE-2022-22965(Spring4Shell)のSpring Framework脆弱性に関する検出スクリプトとガイダンス。脆弱なJAR/WARファイルをスキャンするPowerShellおよびBashスキャナーと、JDKバージョンのチェックを含みます。
 krxi/asmsense
ストリップされたx86-64バイナリ内の関数に名前を付け、説明する小規模言語モデル。オープンデータセット、ベースライン、LoRAファインチューニング実験を備える。
 werew/qsynth-artifacts
QSynth用のベンチマークデータセットと合成成果物。Tigressで難読化されたC関数、x86_64バイナリ、実行トレース、グラウンドトゥルース、および合成されたAST結果を含む。
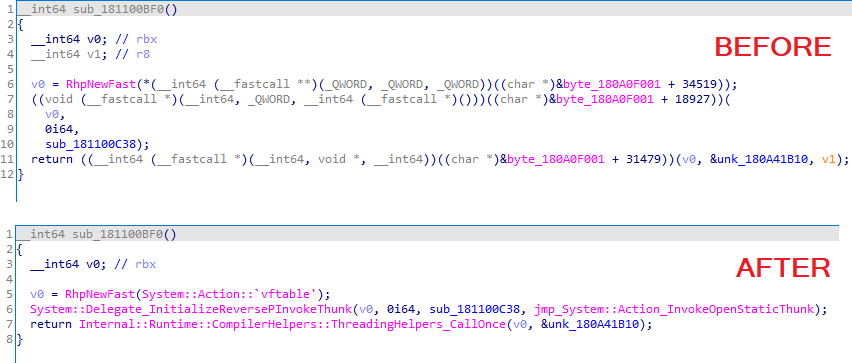 synacktiv/dotniet
.NET Nativeバイナリ内のランタイム解決シンボルをインポートするIDA Proプラグイン。SharedLibrary.dllとそのPDBを解析して、分析用に欠落したインポートを復元します。
 neurosaki987/qvm-tool
ACE .qvm0で保護されたPEイメージ向けの静的解析および構造復元ツールキット
 quarkslab/qsynthesis
グレーボックスシンセサイザーは、アセンブリ命令の難読化解除に特化しています。
 gmh5225/malicious-code-detection-bugu
AIベースの悪意あるコード検出および難読化システム。検出、パッキング、コード難読化のためのマイクロサービスに加え、ユーザーサービスと管理者サービスを備えています。
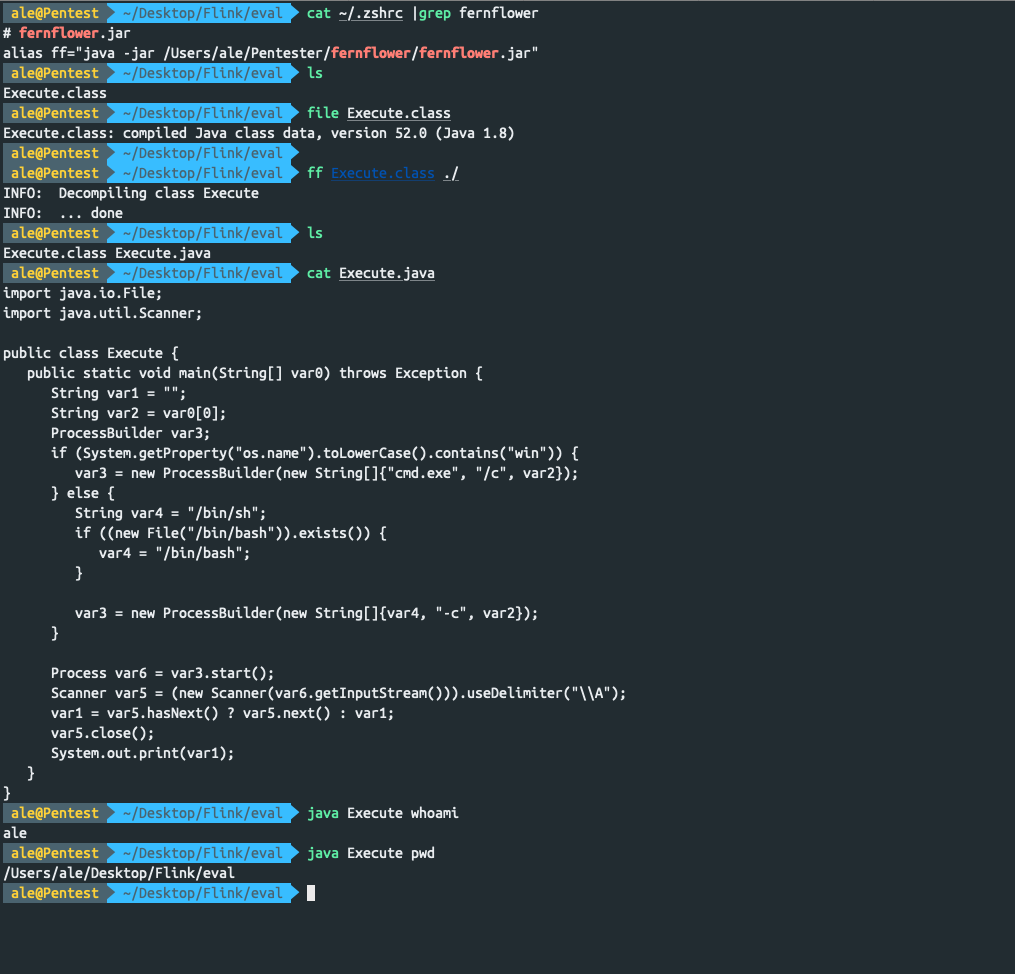 jas502n/fernflower
ターミナルでclassファイルをすばやく逆コンパイル
 gmh5225/nova-framework
キーワード、正規表現、意味的類似度、LLM評価ルールを組み合わせてジェイルブレイクやLLMの不正利用を検出する、YARAに着想を得たプロンプトパターンマッチングエンジン。
 garlicb/jquery35-local-agent
レガシーなSpring/JSP向けオフラインjQuery CVE-2020-11023修正キット - Node.js組み込みのみ(npm不要、インターネット不要)
 xiaoqimikko/shiro-check
実際にインストールされている Apache Shiro のモジュールとバージョンを洗い出し、公式の 26 件の CVE のうち、実際に自分に該当するものを一つずつ判定します。「CVE × モジュール」単位で判定し、依存ゼロの単一 JAR です。CVE-2026-49268