

rizin
 rizinorg/rizin
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット。
embedded-systems-securitystatic-analysisexploitation+7
 rapid7/metasploit-framework
オープンソースのエクスプロイテーションフレームワークで、ペネトレーションテスト、脆弱性検証、ネットワークやアプリケーションにわたるセキュリティ研究のためのモジュラー型ペイロード、エンコーダー、および補助システムを備えています。
 ne0nd0g/merlin
Merlinは、golangで書かれたクロスプラットフォームのポストエクスプロイテーションHTTP/2コマンド&コントロールサーバーおよびエージェントです。
 bishopfox/sliver
攻撃者エミュレーションフレームワーク
 bishopfox/joro
共同作業型のWebエクスプロイテーションフレームワーク。
 nullsecuritynet/tools
セキュリティツール、エクスプロイト、概念実証コード、シェルコード、ペネトレーションテストおよび教育目的の攻撃的セキュリティ研究のためのスクリプトの厳選されたコレクション。
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 g13net/lockjaw
Rust製チームサーバー、Zigインプラント、間接システムコール、AMSIバイパス、リフレクティブ/PoolPartyインジェクション、インメモリBOF実行、HTTP/DNSトランスポートを備えたモジュラーWindows C2フレームワーク。

 trustedsec/unicorn
Unicornは、PowerShellダウングレード攻撃を使用し、シェルコードをメモリに直接注入するためのシンプルなツールです。Matthew GraeberのPowerShell攻撃と、David Kennedy (TrustedSec) および Josh Kelly がDefcon…
 voidsecsoftwares/voidsec-proxy
SOCKS5プロキシチェーン、ポートスキャン、DNS列挙、ハッシュクラッキング、リバースシェル生成、ステガノグラフィ、匿名化のためのマルチモジュール型オフェンシブセキュリティツールキット。
 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 nhas/reverse_ssh
SSHベースのリバースシェル管理ツール。ネイティブSCP/SFTPサポート、複数のトランスポートプロトコル、Windows DLL生成、ファイルレス実行を備え、レッドチーム運用向け。
 iamsopotatoe-coder/tinyload
オープンソースのWindows x64 PEパッカー兼クリプター。カスタム仮想マシンで実行可能ファイルを圧縮・暗号化し、自己解凍型スタブに変換します。
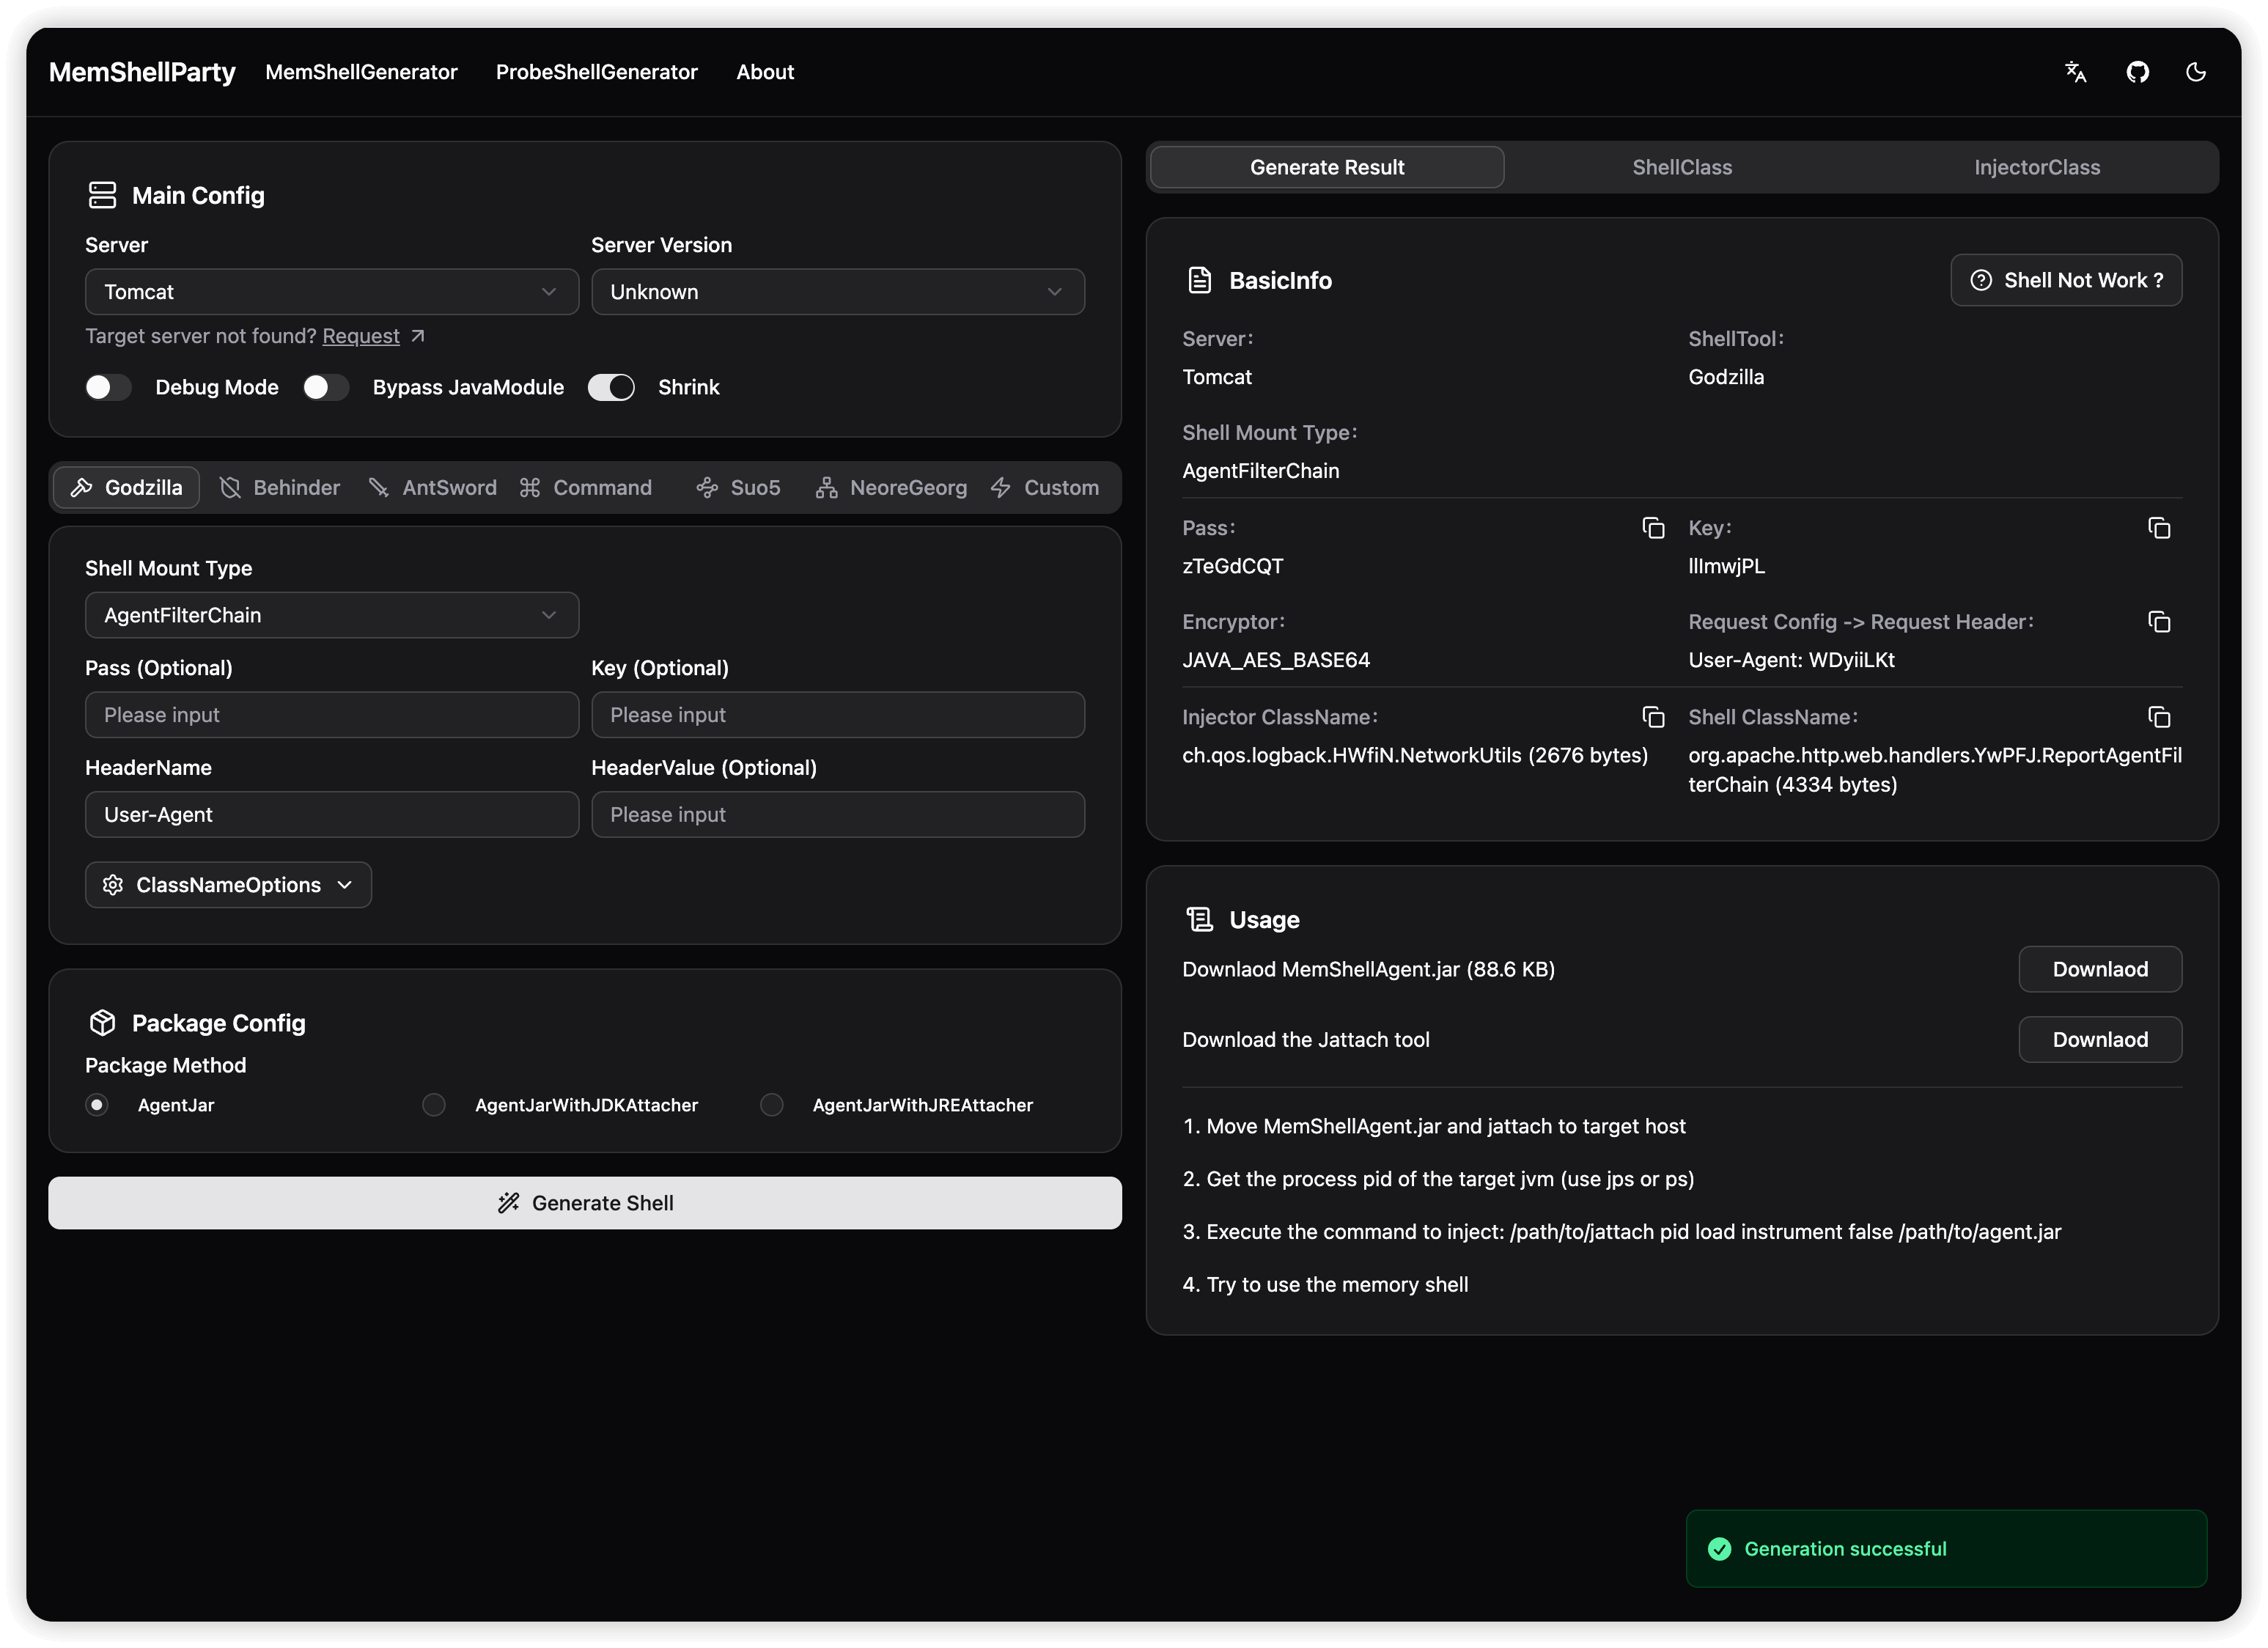 reajason/memshellparty
Javaの主要Web中間処理系に特化したメモリマルウェア迅速生成ツール。セキュリティ研究者とレッドチームメンバーのワークフローを簡素化し、攻防効率を向上させることを目指しています。
 0xrootpls/fritter
EXE、DLL、.NET、VBScript、JScript のインメモリ実行を目的としたポリモーフィックシェルコードジェネレーターで、出力ごと・ビルドごとのランダム化により検知回避とシグネチャ耐性を実現します。
 mythicagents/medusa
Mythic向けのクロスプラットフォームC2エージェント。動的関数ロード、SOCKS5プロキシ、ファイル操作、シェルコードインジェクション、macOS/Windowsのポストエクスプロイテーションモジュールを備えています。