
incus-os
 lxc/incus-os
不変のLinux OSイメージ。Incusコンテナおよび仮想マシンの実行に最適化されており、UEFIセキュアブート、TPM 2.0ディスク暗号化、および安全なインフラストラクチャデプロイメントのための自動イメージビルドを備えています。
cloud-infrastructure-securitycontainer-securityencryption-decryption-tools+3
1.1k
 capsulerun/capsule
AIエージェントタスクをサンドボックス化するためのセキュアなランタイム。信頼できないコードを隔離されたWebAssembly環境で実行します。
 linux-zs/cve-2026-31431-mitigation
SeccompベースのCVE-2026-31431(LinuxカーネルのLPE)緩和策。PAMモジュールとスタンドアロンラッパーを介してAF_ALGソケットをブロックし、パッチ適用済みカーネルの自動検出に対応。
 intellabs/kafl
完全なVMカーネル/ドライバーターゲット向けファザー
 memn0ps/matrix-rs
Rusty Hypervisor - Rust製Windowsカーネル Blue Pill Type-2ハイパーバイザー(コードネーム: Matrix)
 mimi89999/webauthn_tpm_portable
ポータブルで、TPM 2.0を使用したハードウェアバックアップのWebAuthn認証情報。マスターシードから派生した決定論的な親鍵により、デバイス間での認証情報の移植性を実現。署名用の秘密鍵はTPMから決して外に出ません。ブラウザ拡張機能とCLIを含みます。
 phalanx-ccs/copy-fail
パッシブ診断ツール。AF_ALGソケットの到達可能性をテストすることで、LinuxシステムがCVE-2026-31431に対して脆弱かどうかを確認し、緩和策のガイダンスとCI対応の終了コードを提供します。
 microsoft/hvloader
HvLoader.efi は、外部ハイパーバイザーローダーをロードするためのEFIアプリケーションです。
 borealisai/stepjack
コンピューター操作AIエージェントを多段階の間接プロンプトインジェクションに対して評価するためのベンチマークフレームワーク。自動的な敵対的目標分解とAWSサンドボックス化されたテスト環境を備えています。
 zerobootdev/zeroboot
AIエージェント向けのコピーオンライトフォークによるサブミリ秒VMサンドボックス
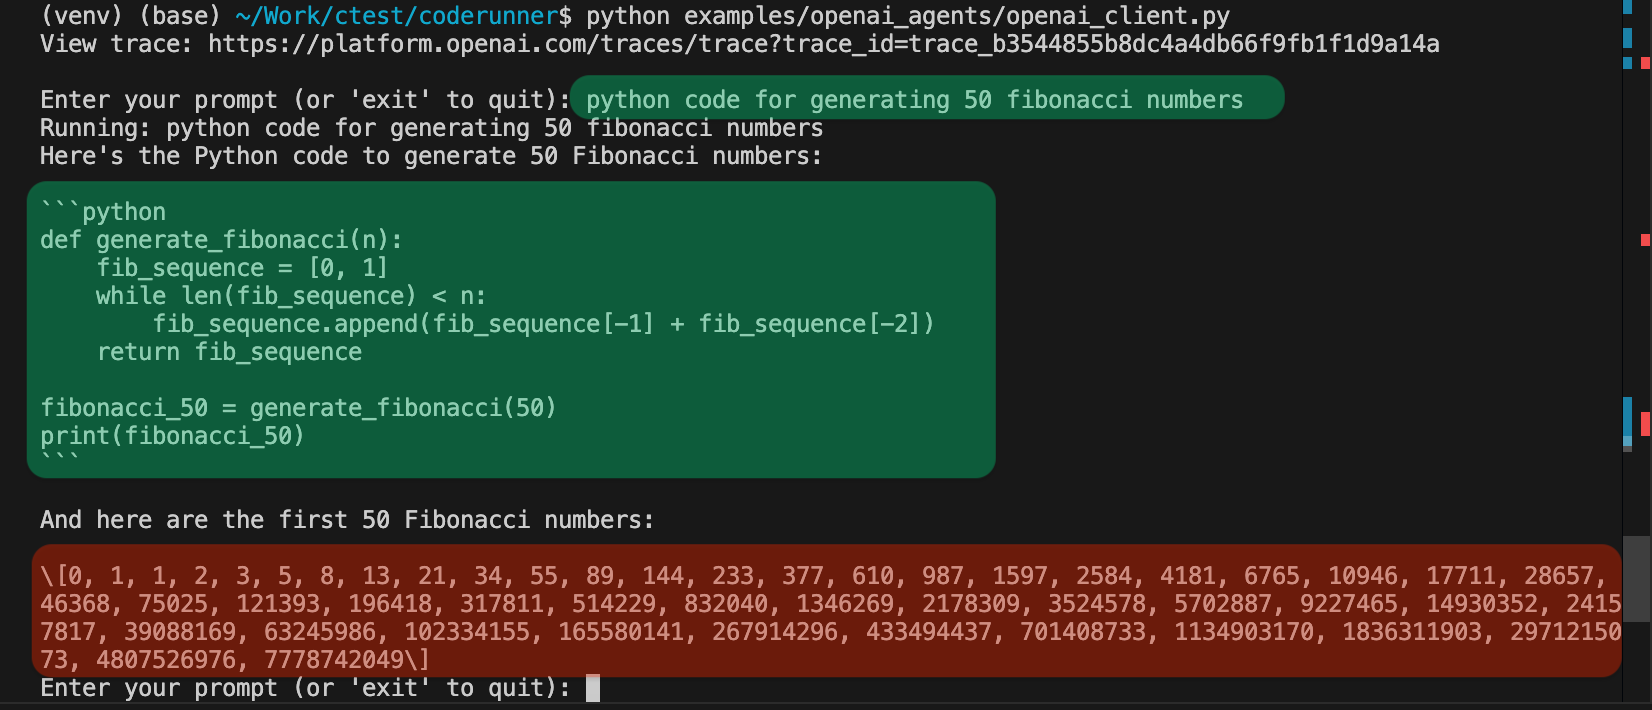 instavm/coderunner
AIエージェントのためのローカルサンドボックス
 rex-rs/rex
Rexは、eBPFの代わりにRustカーネル拡張プログラムをロードして実行できる、安全で使いやすいカーネル拡張フレームワークです。
 cisagov/esxiargs-recover
ESXiArgsランサムウェアから回復するためのツール
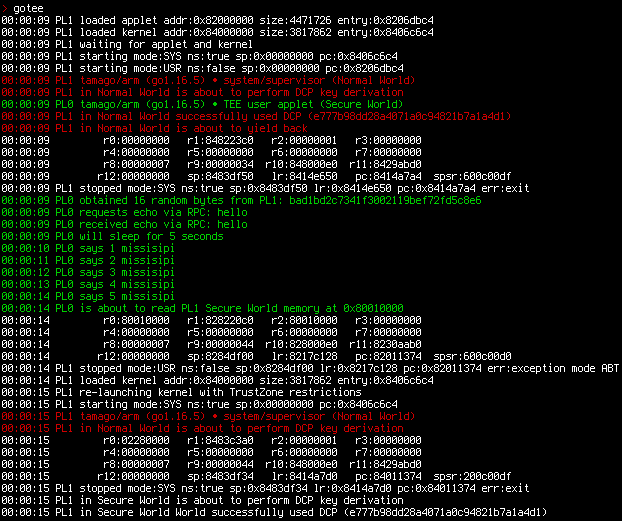 usbarmory/gotee
Goトラステッド実行環境(TEE)
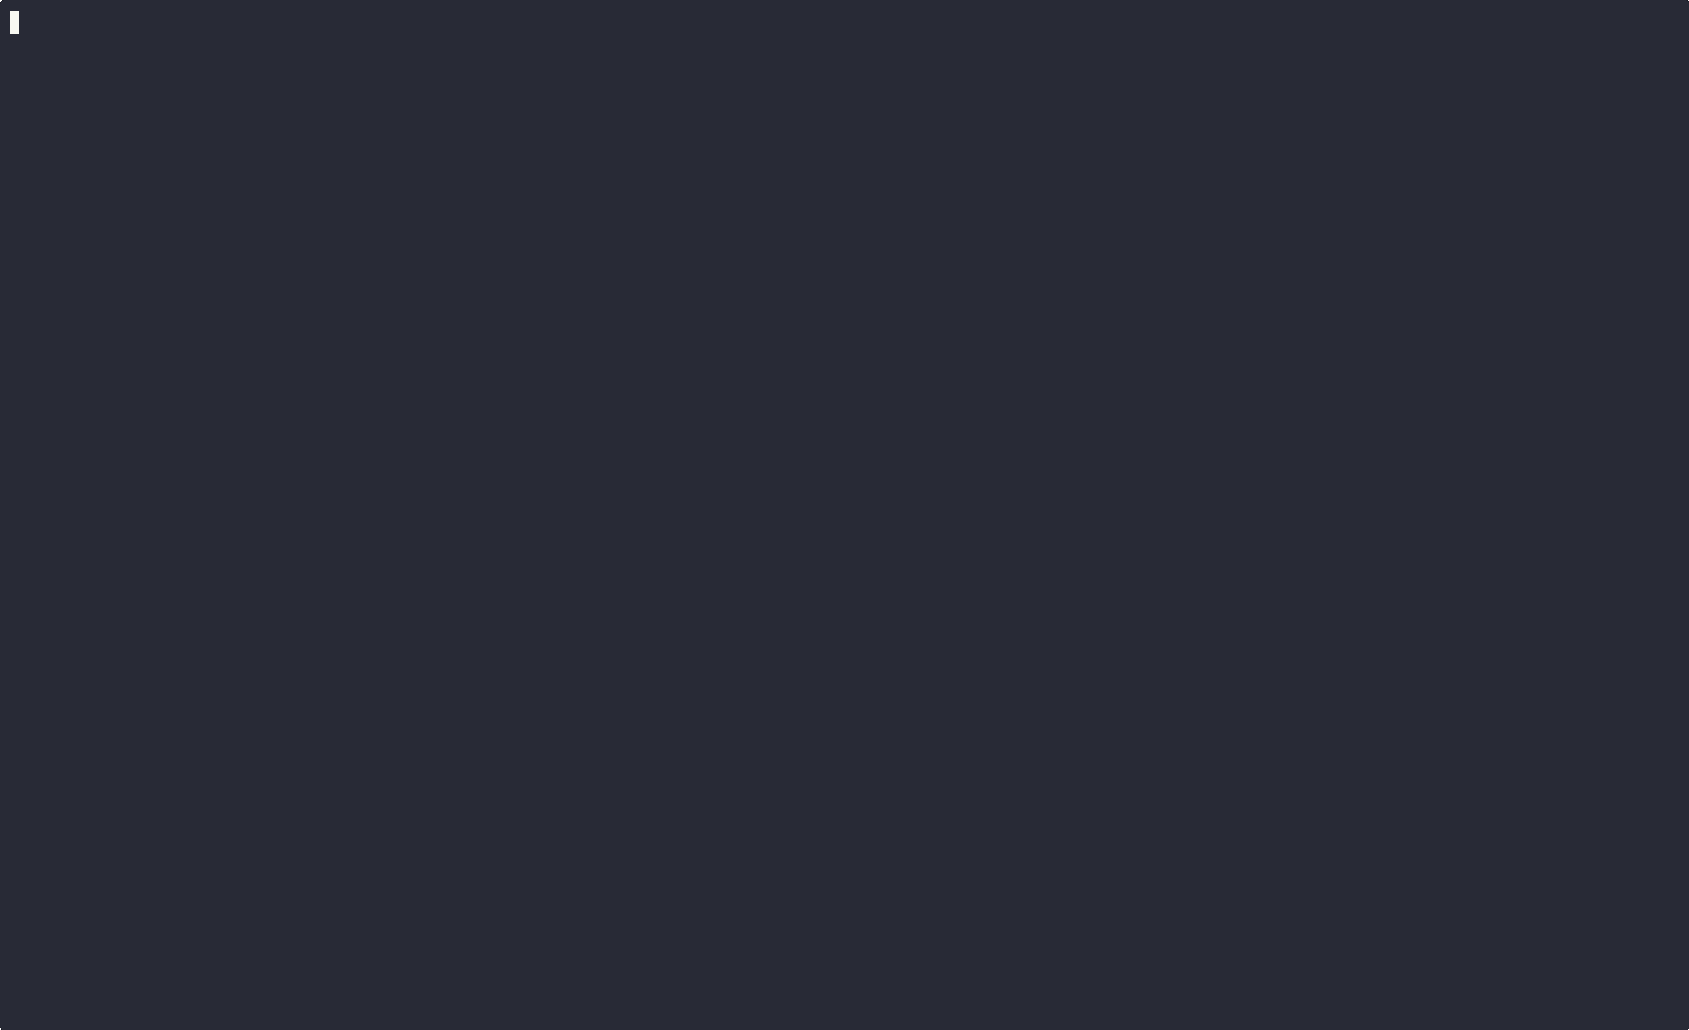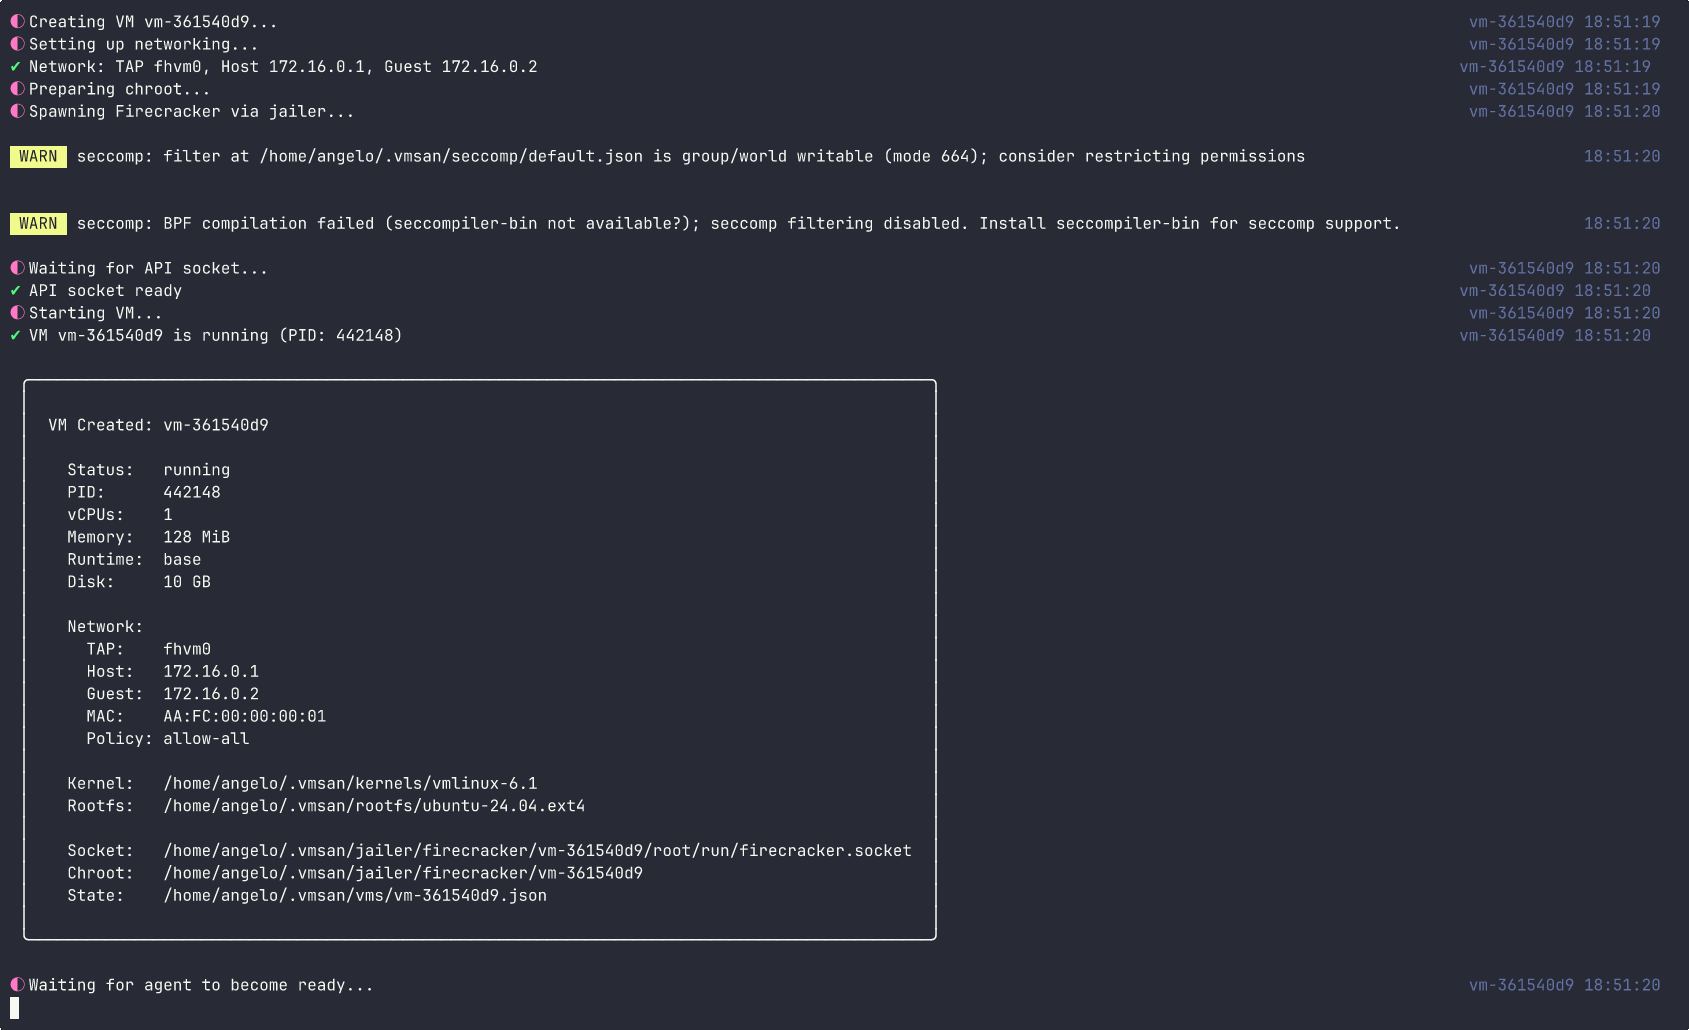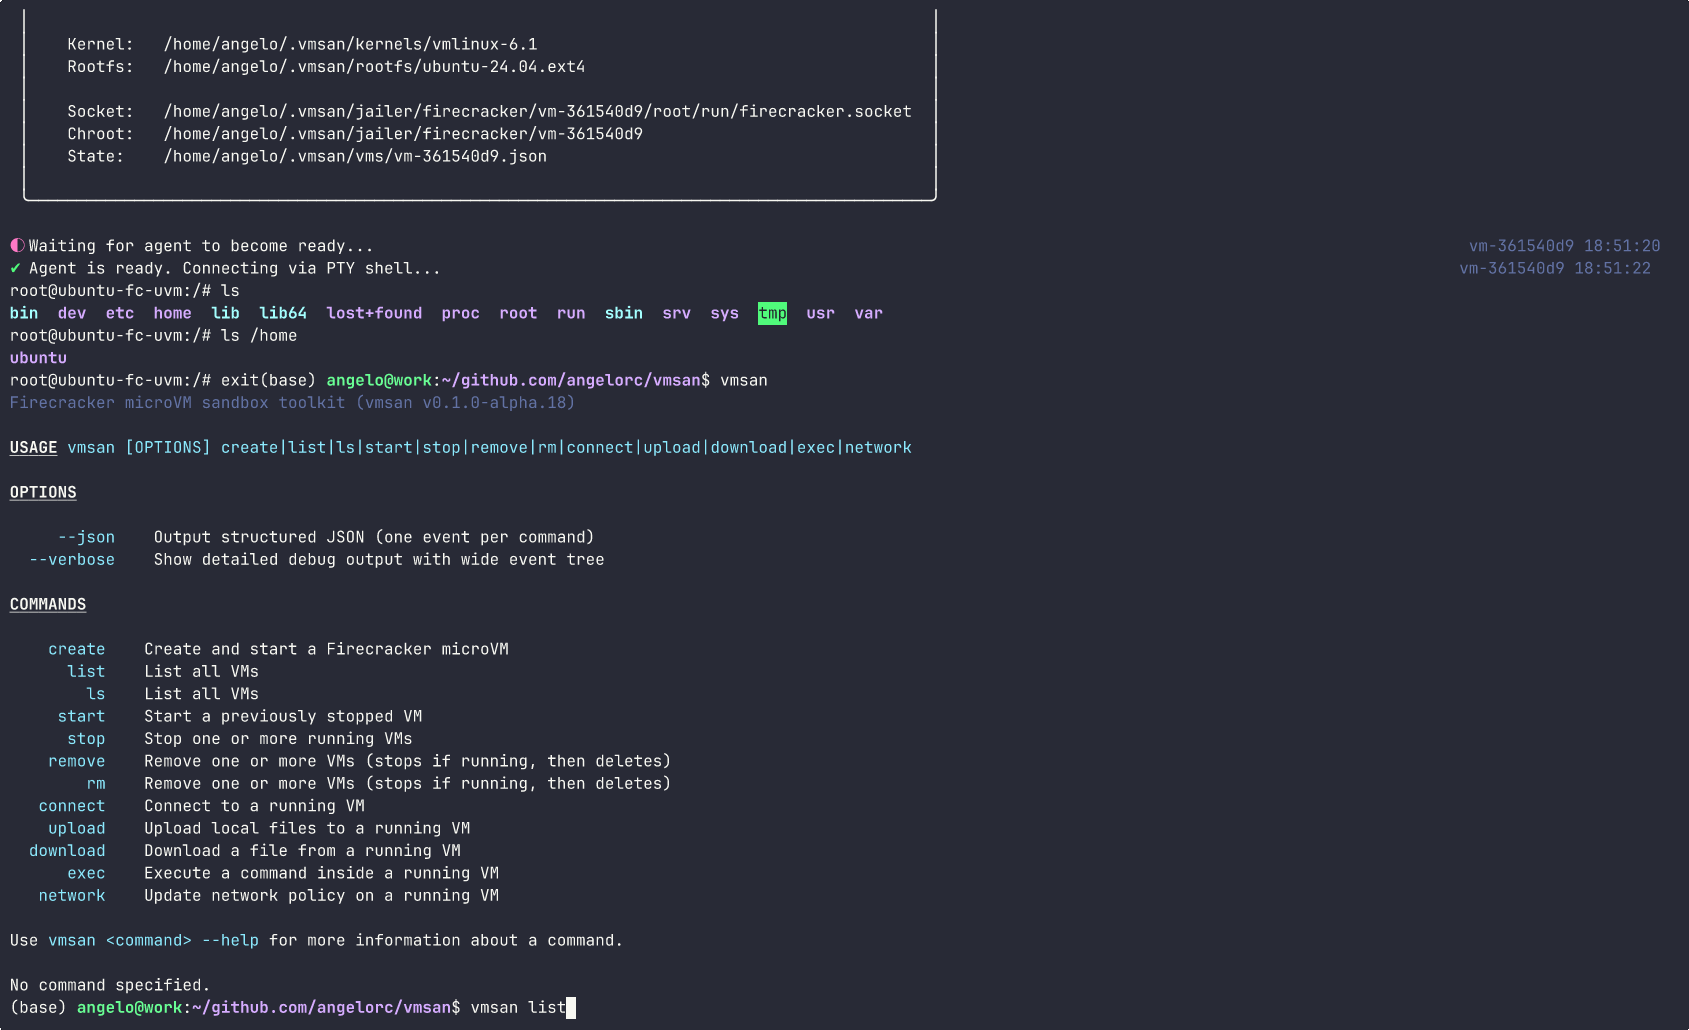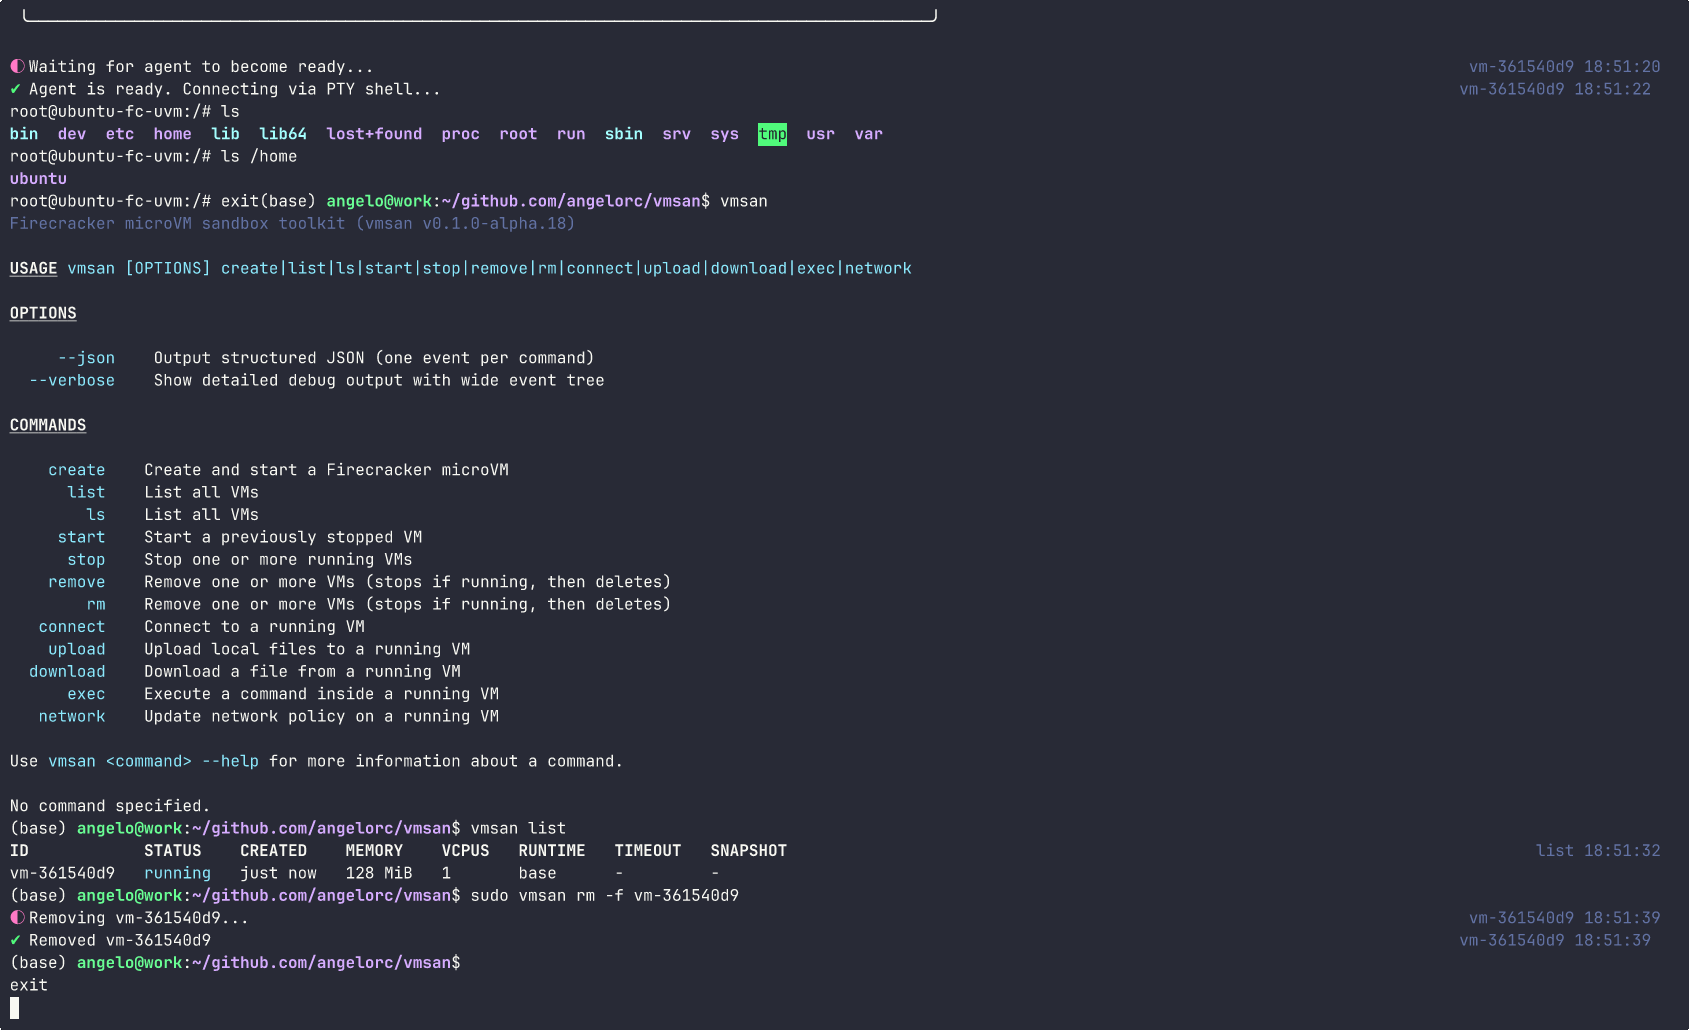 angelorc/vmsan
Firecrackerをシンプルに。ミリ秒でセキュアなマイクロVMを起動。インストールからインタラクティブシェルまでを1コマンドで。
 libriscv/libloong
最速のLoongArchサンドボックス
 kalilinux/build-scripts/kali-packer
軽量で再現可能かつ移植可能な開発環境を作成および構成します Kali HashiCorp Vagrantボックスを作成するためのKali製HashiCorp Packer設定