

metasploitable3
 rapid7/metasploitable3
Metasploitable3は、数多くのセキュリティ脆弱性を含むようにゼロから構築されたVMです。
dynamic-analysis-sandboxingexploit-frameworksvulnerability-analysis+4
5.7k
rapid7/metasploitable3Metasploitable3は、数多くのセキュリティ脆弱性を含むようにゼロから構築されたVMです。
 usbarmory/tamago
Framework for compiling and executing Go applications on bare metal processors, enabling secure firmware development with reduced attack surface…
 qemu/qemu
QEMU公式ミラーです。変更を提出する方法については、https://www.qemu.org/contribute/ を参照してください。Pull Requestsは無効です。QEMUウェブサイトのリリースtarballsのみを使用してください。
 beelzebub-labs/beelzebub
AIを活用したシステム仮想化のための、セキュアなローコードデセプションランタイムフレームワーク。
 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。
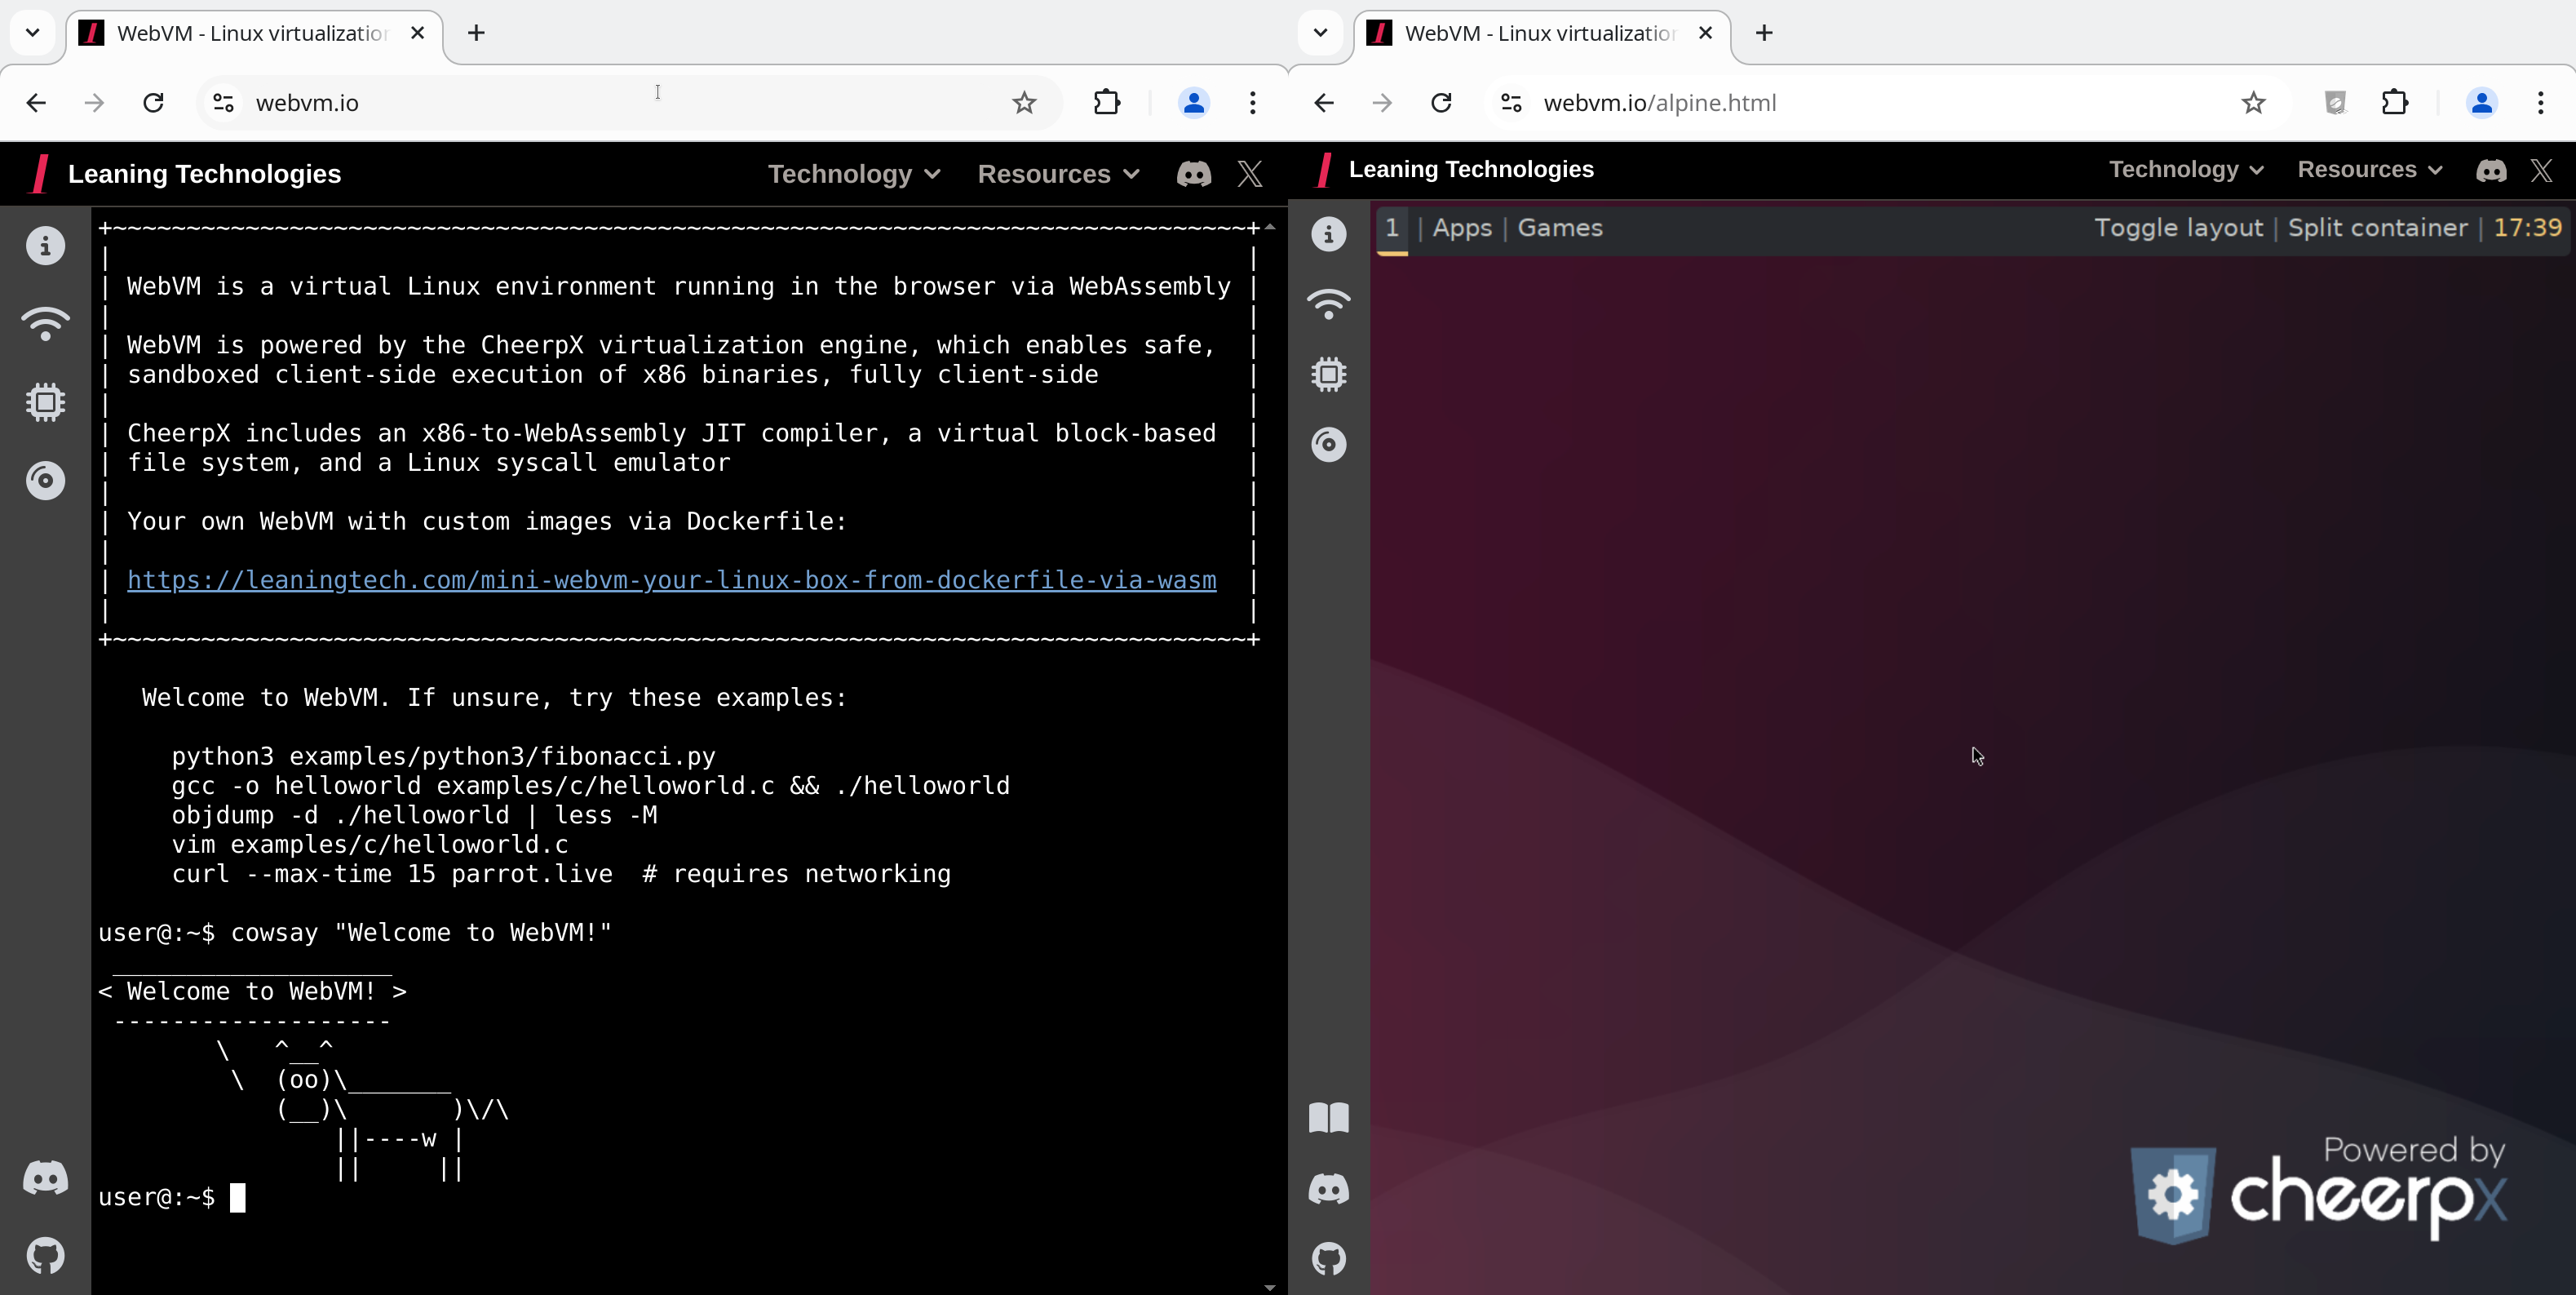 leaningtech/webvm
クライアントサイドのLinux仮想マシンがWebAssemblyを介してブラウザ内で動作し、Tailscaleネットワーキング、Dockerfileベースのカスタムイメージ、およびCTFチャレンジサポートを備え、セキュリティ教育と開発向けです。
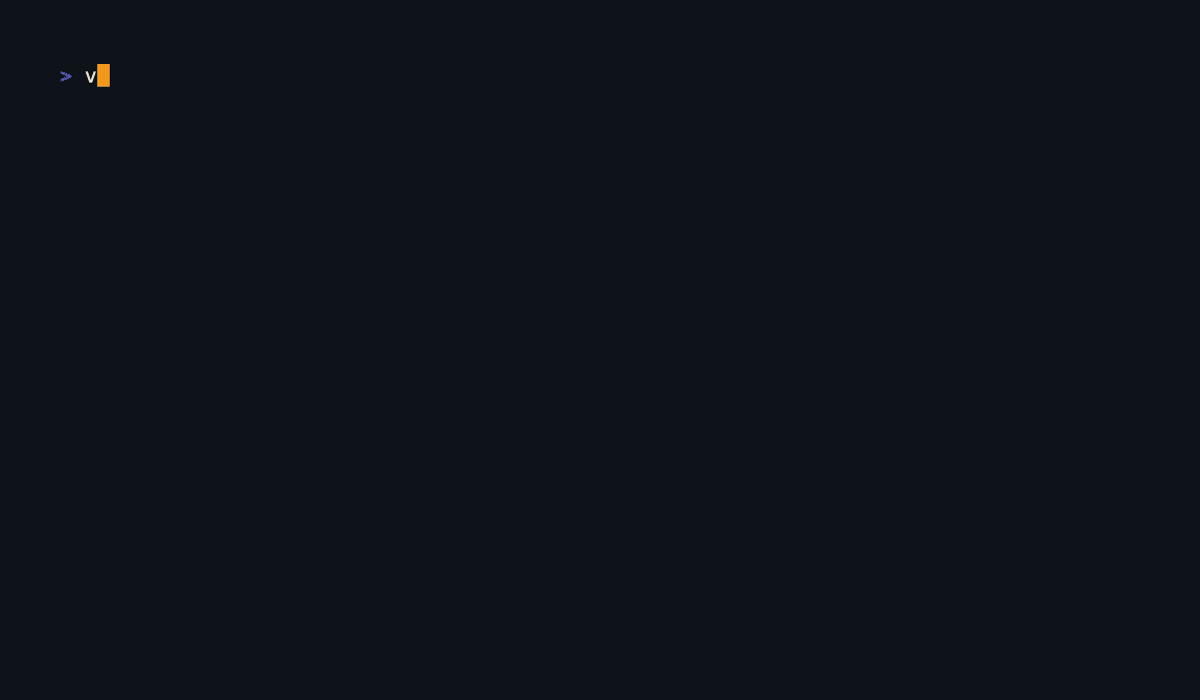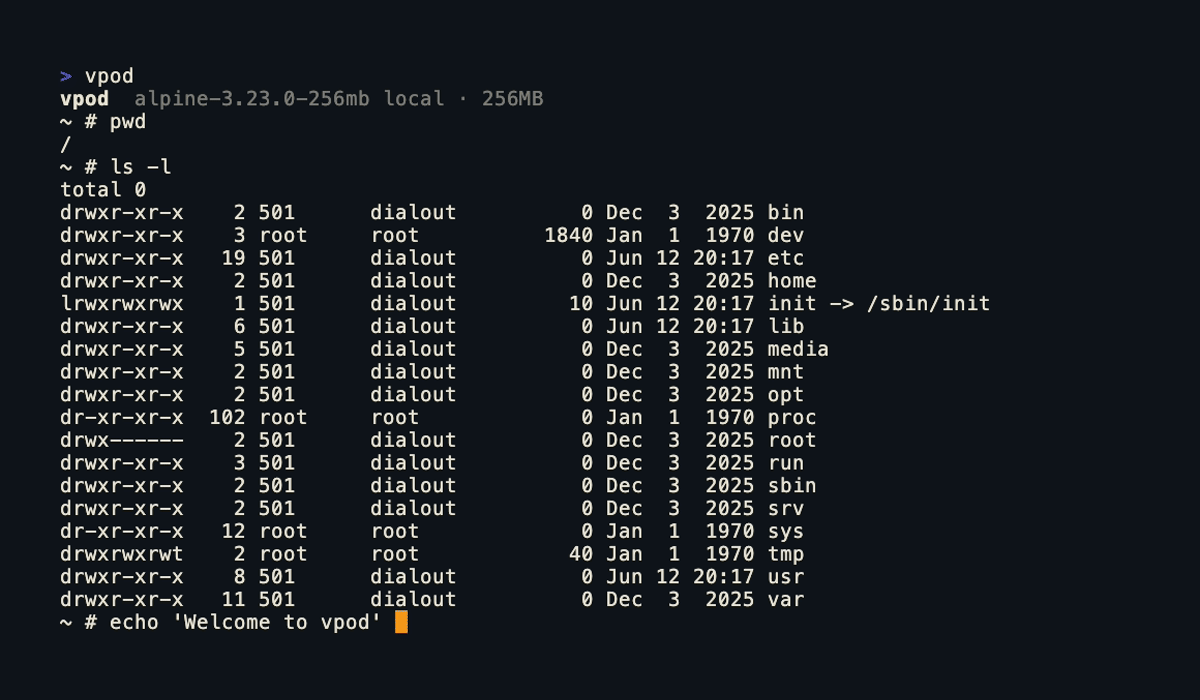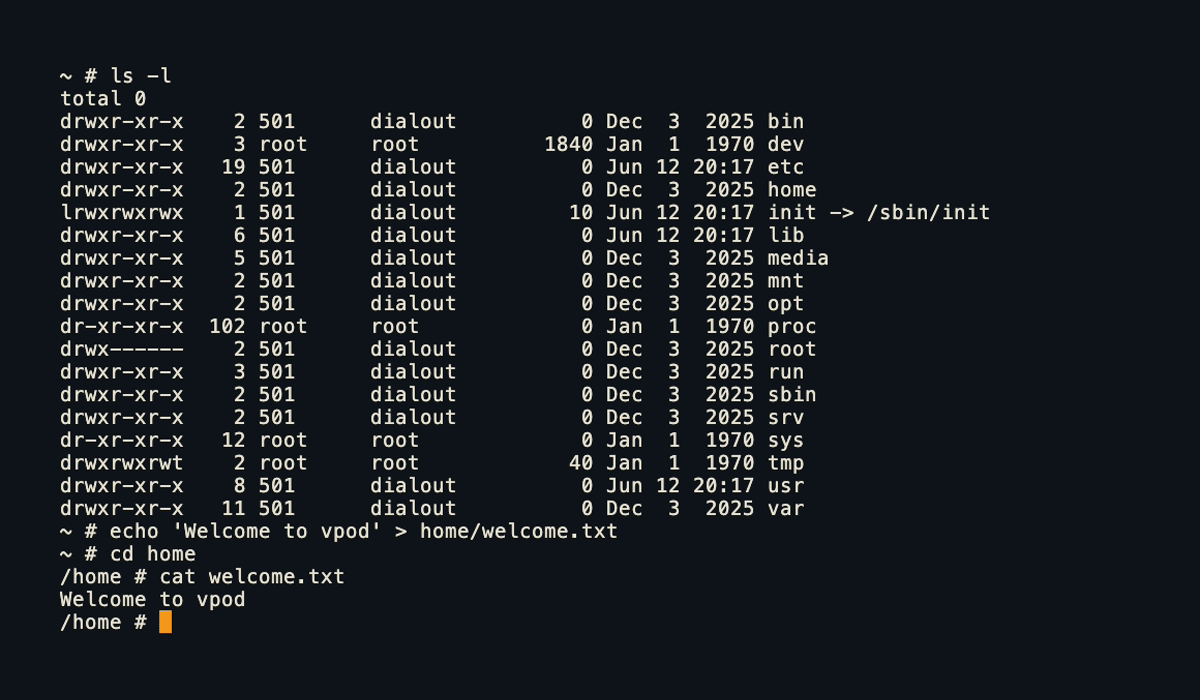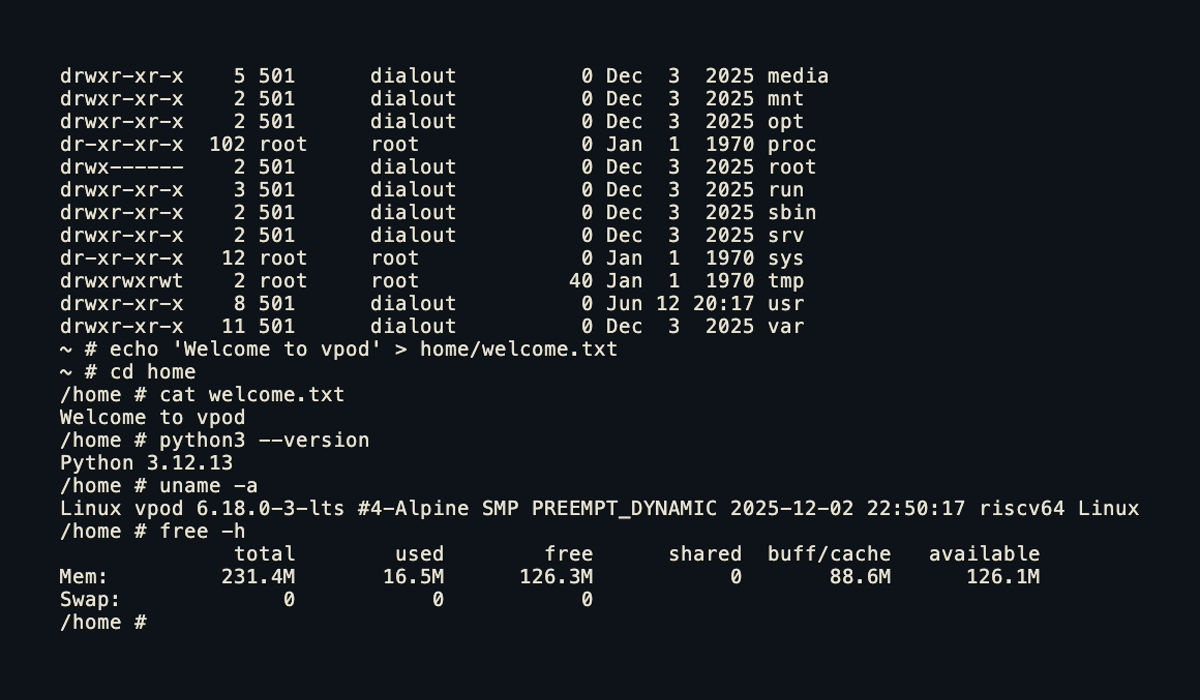 capsulerun/vpod
信頼できないプロセスを実行するための、軽量で安全なLinuxサンドボックス。ブラウザとサーバーの両方で動作します。
 jingkaihe/matchlock
AIエージェント向けの一時的なmicroVMサンドボックス。ネットワークの許可リスト化、MITMプロキシによるシークレットインジェクション、VMレベルの分離を提供。1秒未満で起動し、Go/Python/TypeScript SDKをサポート。
 grepular/foxcage
rootless Podman コンテナ内で Firefox を実行し、capabilities を削除してネットワークを分離、一時ストレージを使用することで、サンドボックスエスケープを封じ込め、ホストの侵害を防ぎます。
 cert-ee/cuckoo3
オープンソースの自動マルウェア解析サンドボックスで、隔離されたVM内で疑わしいファイルやURLを実行し、詳細な動作レポートを生成します。
 harbor-framework/terminal-bench-2
コンテナ化された環境における脆弱性解決、コードデバッグ、タンパク質アセンブリなどの現実世界のタスクでAIエージェントを評価するためのベンチマーク。最先端の研究所がエージェントの能力を測定するために使用しています。
 zeroecco/holos
YAMLコンポーズファイルを使用する宣言型KVM/QEMU VMオーケストレーションツール。libvirtやXMLを使わずに、cloud-init、SSH、PCIパススルー、イメージ検証を備えたマルチVMスタックを管理します。
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。
 huzjie/aegisagent
AIエージェント向けランタイムセキュリティゲートウェイ: ツール呼び出しを暗号学的に証明し、ポリシーを適用し、実行をサンドボックス化し、改ざん防止の監査証跡を記録します。
 rivet-dev/sandbox-agent
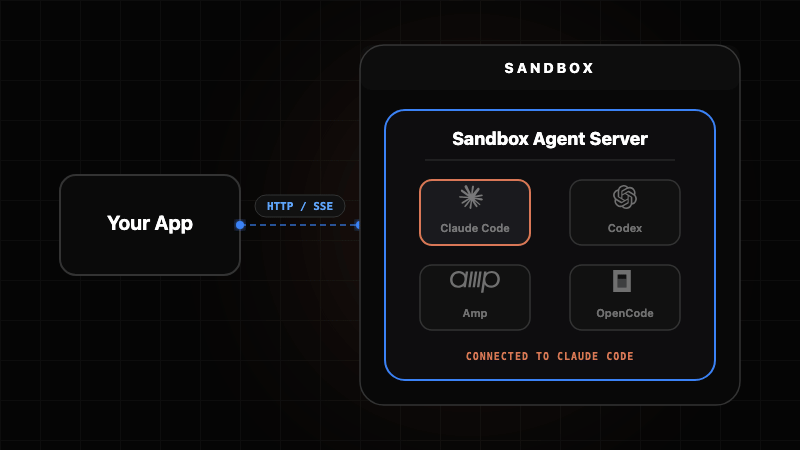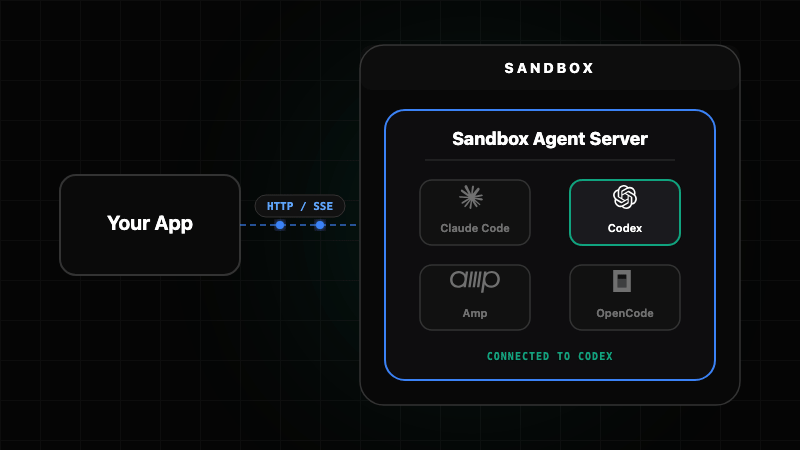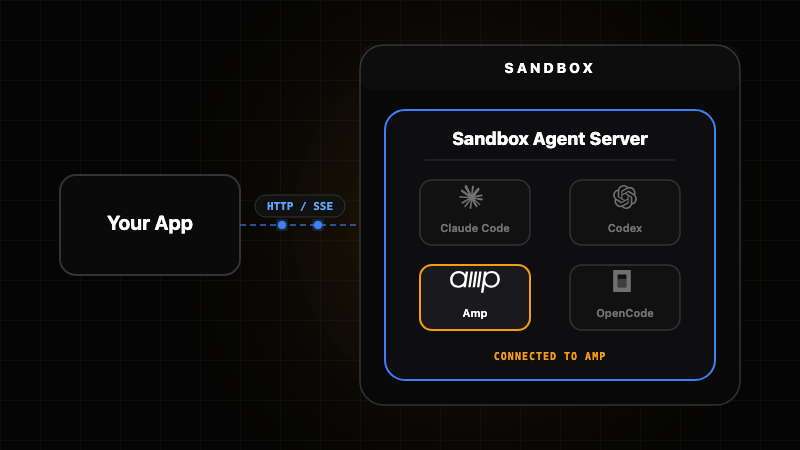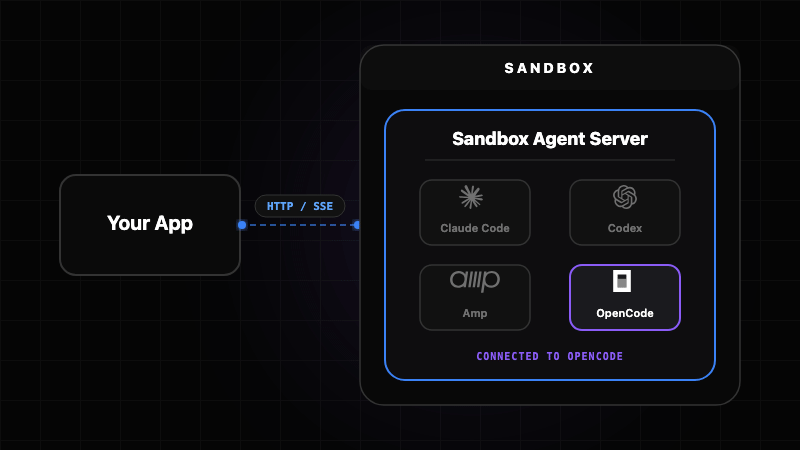
エージェントごとの永続プロセス、再起動後も保持されるメモリを備える
 microsoft/pqcrypto-lweke
Cライブラリで、Learning with Errors問題に基づく耐量子鍵カプセル化メカニズムであるFrodoKEMを実装しており、AESおよびSHAKE用のバリアント、エフェメラルモードと標準モードを含みます。
 remnux/distro
マルウェア解析、リバースエンジニアリング、デジタルフォレンジックに特化した専門Linuxディストリビューション向けの補足ファイルとDebianパッケージソースを提供します。