
 bw3ll/jop_rocket
このフレームワークにより、ユーザーはJOPガジェットを発見でき、DEPをバイパスするための完全なJOPチェーン構築を自動化できます。JOP ROCKETは、Windowsジャンプ指向プログラミングの究極のソリューションです。JOP…
 malwaretech/basichook
x86 インラインフッキングエンジン(トランポリン方式)
 ald3ns/copy-as-yara
これは、YARAルールで使用できる形式で逆アセンブリ(disassembly)をコピーするための小さなプラグインです。
 whokilleddb/psi_bof
プロセスのメモリとアドレスを検査するために設計されたBOF
 leandrofroes/malware-research
一般的なマルウェア解析関連のもの
 cyberdefend3r/powershell-deobfuscation-exercise
PowerShellスクリプトの難読化解除を練習するための演習。
 matthw/malware_analysis
マルウェア解析のためのPythonツールキット。不審なファイルを検査し、セキュリティ調査のための侵害指標(IOC)を抽出するように設計されています。
 theatha/yara_for_config_extraction
C言語でカスタムYARAモジュールを構築し、マルウェア設定を抽出するためのチュートリアルとソースコード。実践的なDanabotの例と再利用可能なビルドスクリプト付き。
 qmonnet/rbpf
eBPFプログラム用のRust仮想マシンおよびJITコンパイラ
 gmh5225/fracture-
🐈⬛ JVMアプリケーションのリバースエンジニアリング向けWIPスイート
 deputation/instrumentation_callbacks
Windows 10 21h1 上で TLS 変数を使用してすべてのシステムコールが確実にキャッチされるようにするインストルメンテーションコールバックの概念実証です。
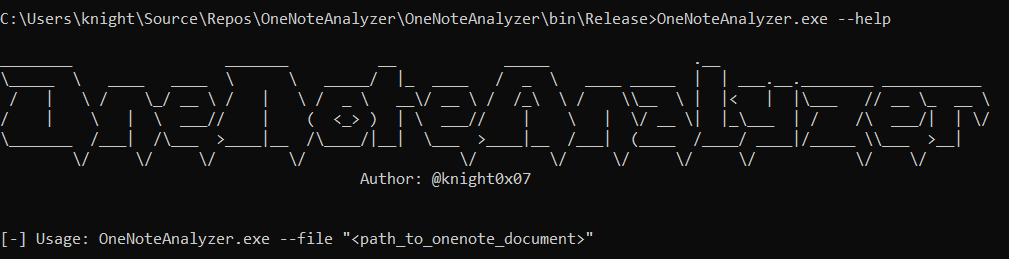 knight0x07/onenoteanalyzer
悪意のあるOneNote文書を分析するためのC#ベースのツール
 synacktiv/shannon-dbg
Shannon Baseband 用デバッガ
 jacobsoo/amtracker
Android Malware Tracker
 ffri/xprtestsuite
将来のXProtect Remediator (XPR) リサーチに役立つ、スクリプトとドキュメントのコレクション。
 knight0x07/bibi-windows-wiper-analysis
イスラエルの組織を標的とした Bibi-Windows Wiper の技術的分析