
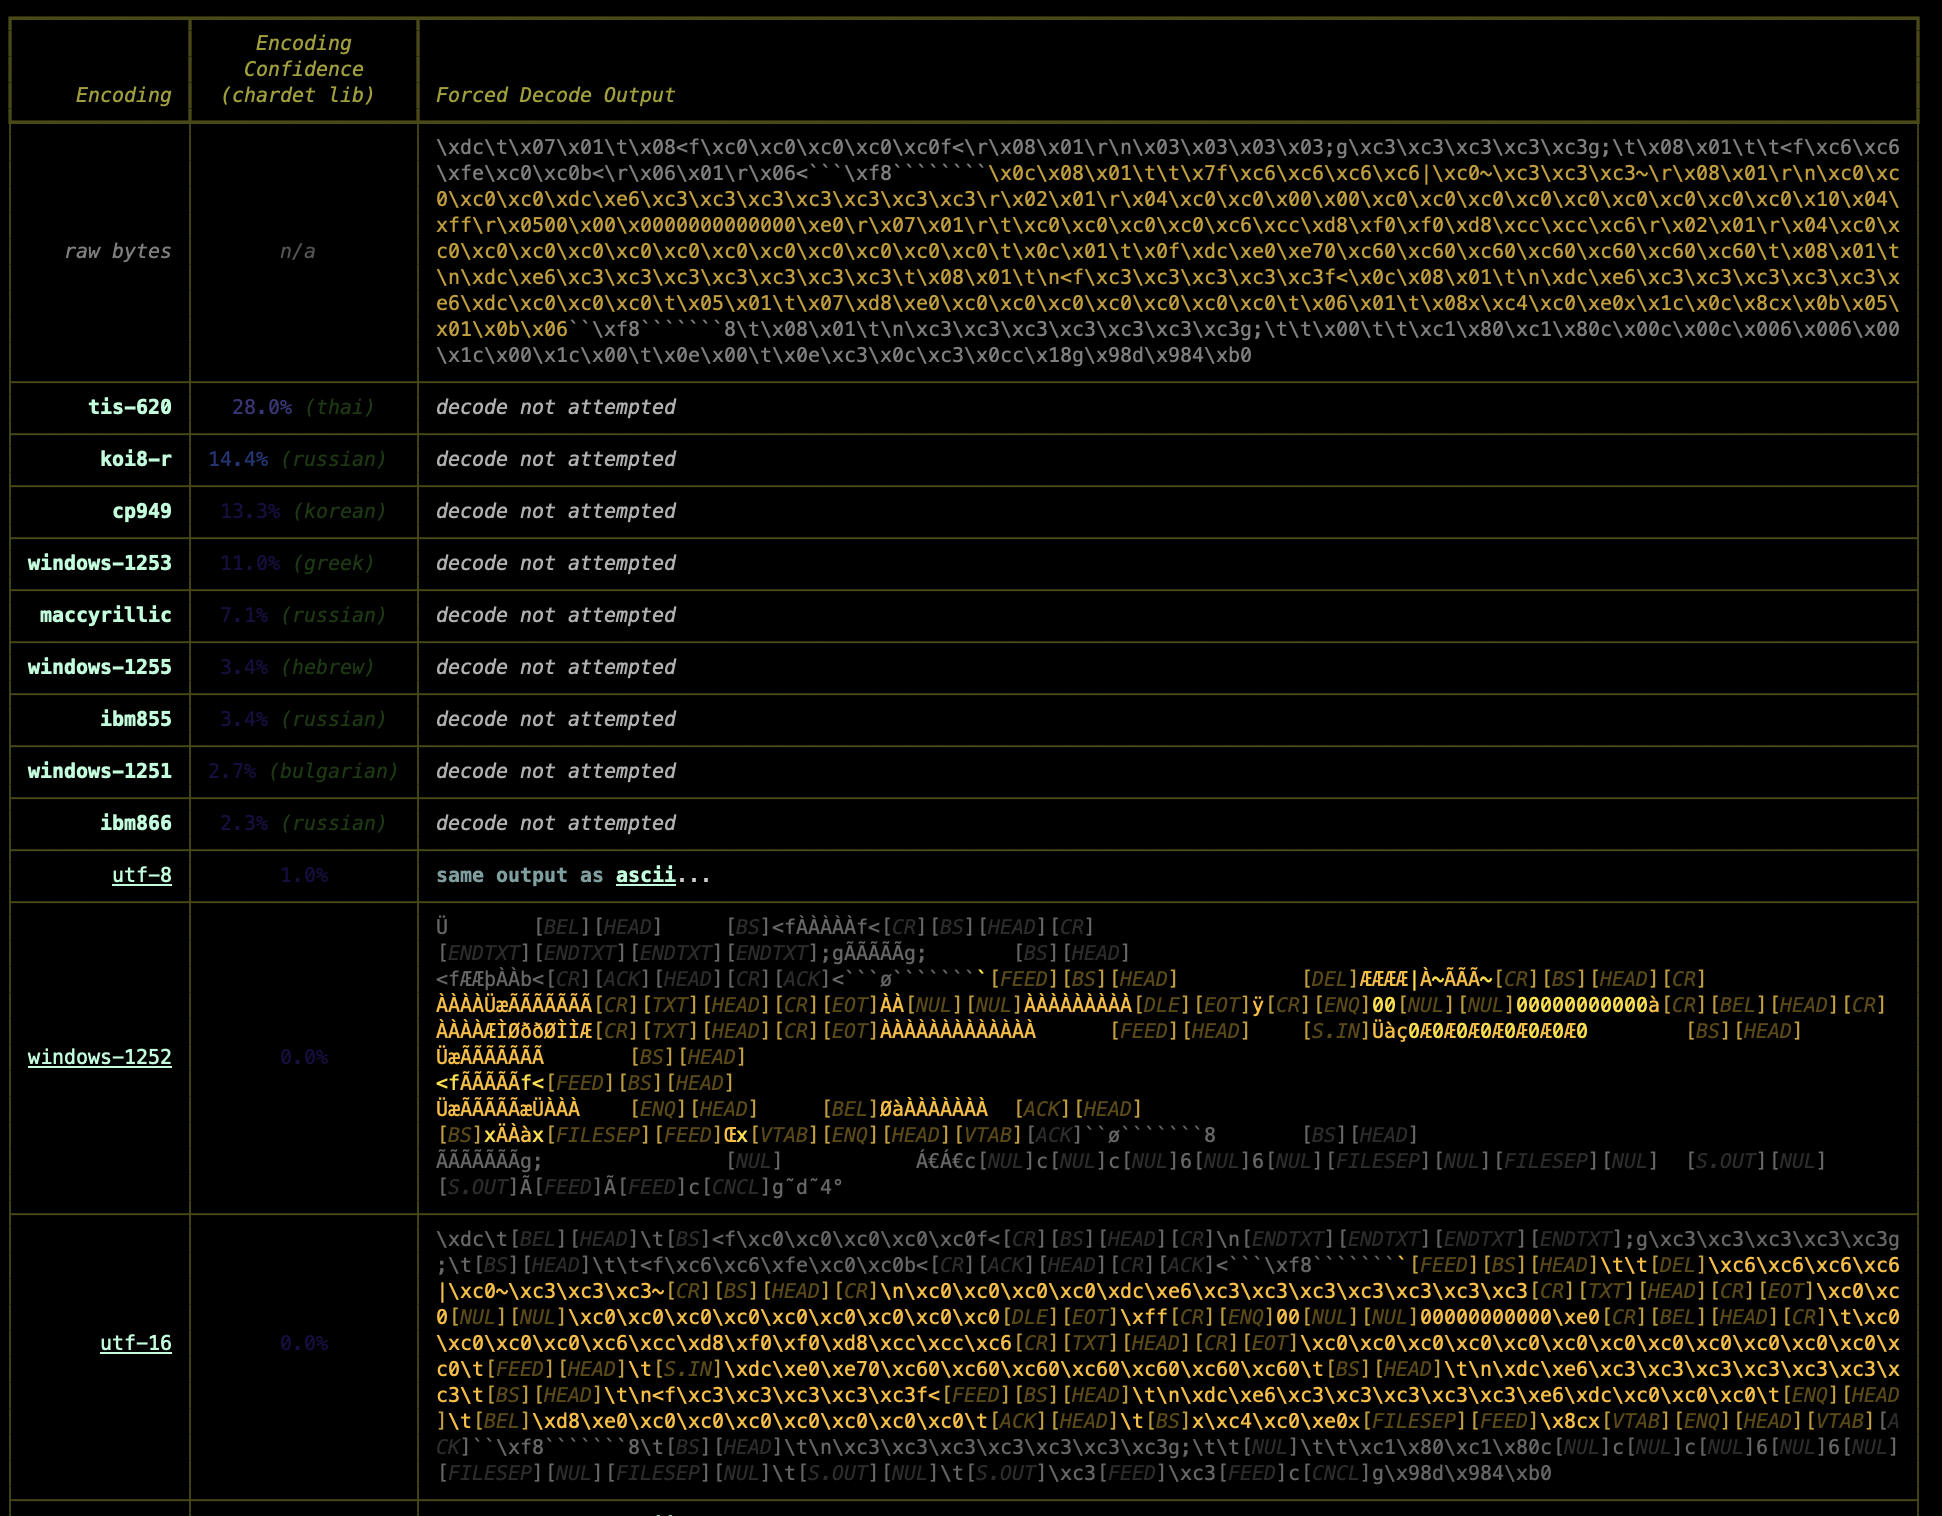
yaralyzer
 michelcrypt4d4mus/yaralyzer
YARAと正規表現のマッチ結果を、バイナリデータとテキストデータの両方で色をふんだんに使って視覚的に検査し、強制的にデコードします。
reverse-engineeringforensicsmalware-analysis+1
1528ヶ月前
 trailofbits/manticoreui
Binary Ninja および Ghidra 用プラグインを備えた Manticore ユーザーインターフェース
 alfarom256/logmeinpochandledup
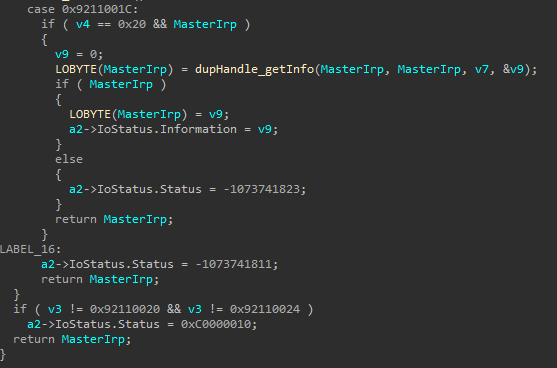
LogMeIn/GoTo Windowsカーネルドライバのレースコンディションを悪用するエクスプロイトで、SYSTEMハンドルを複製し、スレッドトークンの偽装とローカル権限の昇格を可能にします。
 securityjoes/threatresearch
PlugX、Remcos、templateX、RedLine Stealer などのマルウェアファミリー向けの Python 設定抽出ツールです。脅威調査およびインシデントレスポンスのための C2 設定抽出に対応しています。
 nccgroup/ghidra-nanomips
用于Ghidra的nanoMIPS模块
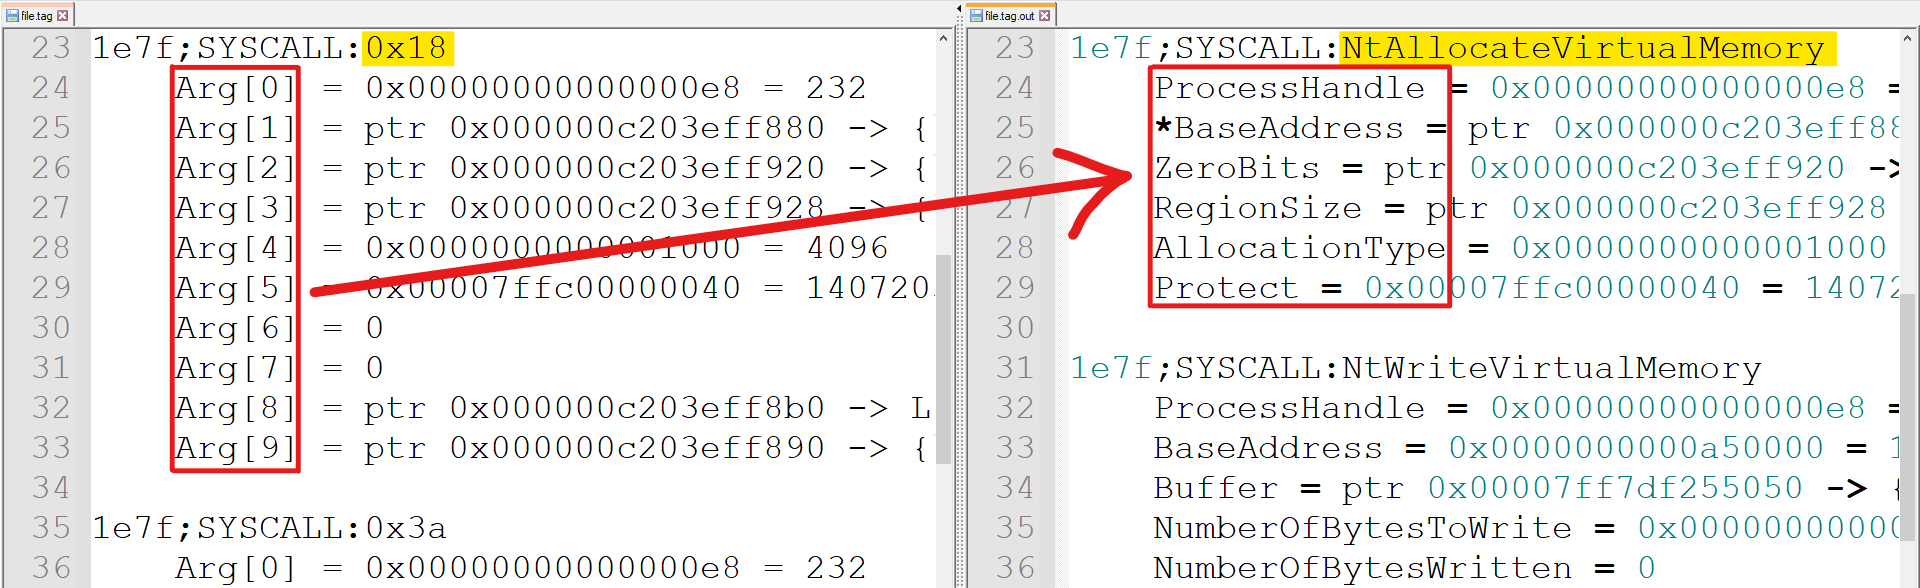 goatmilkkk/tinyprocessor
TinyTracer用の後処理スクリプト
 hasherezade/flareon2023
Flare-On 10 リバースエンジニアリングチャレンジのソースコード解答集。CTF形式のリバースエンジニアリングタスク向けに、バイナリ解析およびマルウェア解析のテクニックを実演しています。
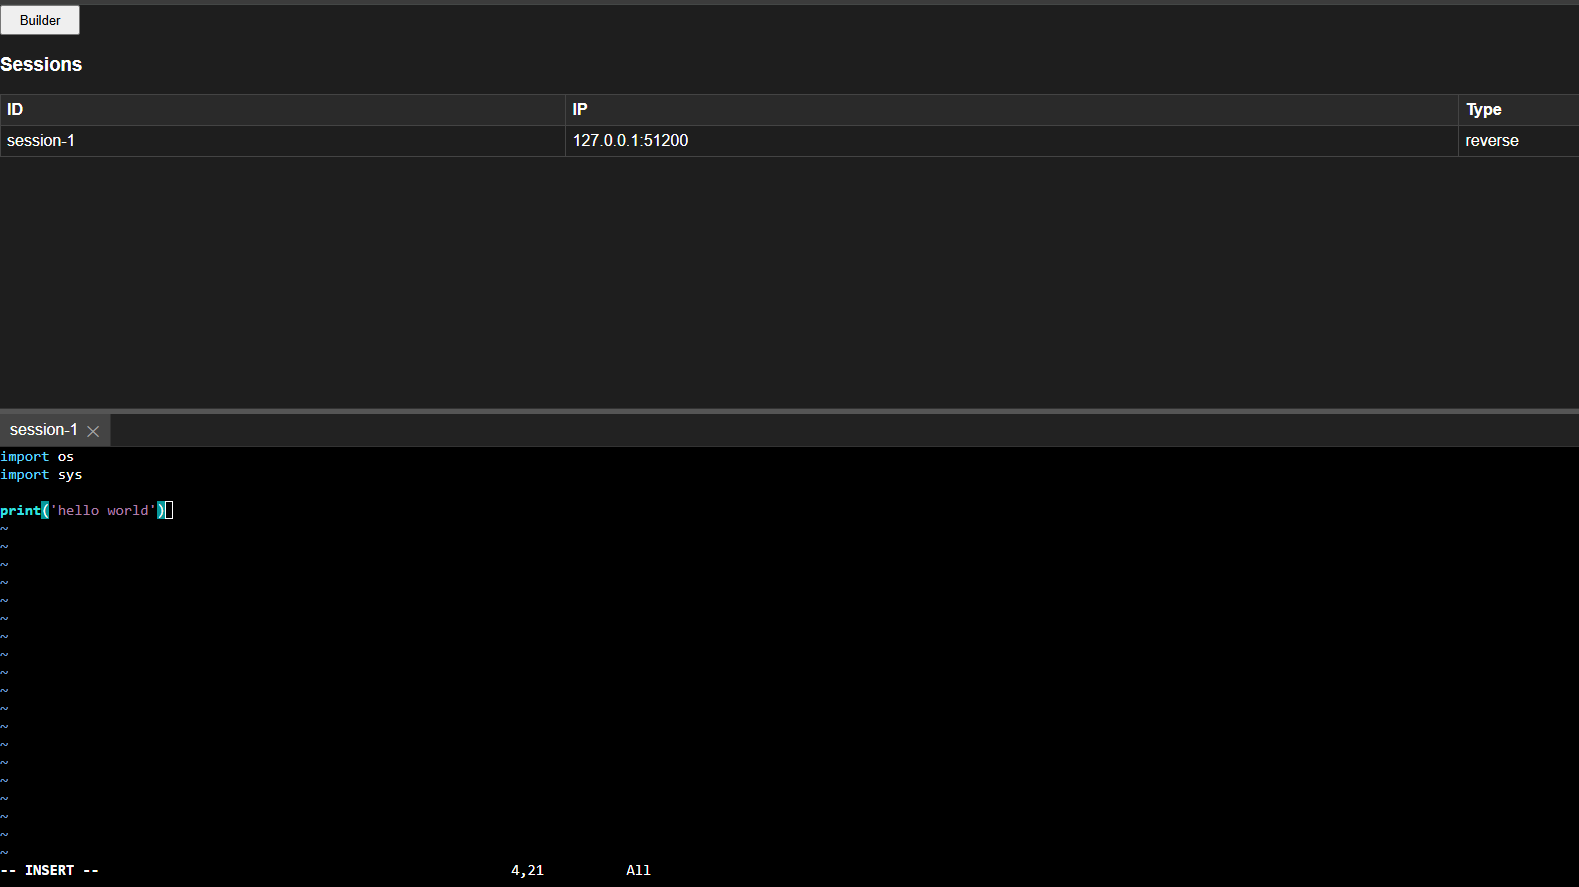 iss4cf0ng/openshell
軽量なGoベースのリバースシェル管理サーバー。Web GUIを備え、WebSocketおよびxterm.jsによる対話型シェルセッション、セッション管理、マルチタブ端末サポートを提供します。
 proteqtum/interactive-binary-structures
バイナリ形式とシステムメモリレイアウトのためのインタラクティブなドキュメントとビジュアルリファレンス。
 engrbilal992/deaddialect
セッションごとに固有のRISC-V ISA — 起動するたびに異なる方言を話す。古いバイナリは無効になる。マルウェアは永続化できない。
 andreiverse/shlol
シンプルなメニューで一般的なハッキングタスクを実行する
 merces/pev
https://github.com/mentebinaria/readpe に移動しました
 justasmasiulis/lazy_importer
DLLから関数を隠蔽的かつリバースエンジニアリングしにくい方法でインポートするためのライブラリ
 gmh5225/kli-ex
Windowsドライバー向けの拡張カーネル遅延インポーター。暗号化およびキャッシュされたインポート名を使用して実行時にAPIを解決し、静的解析からカーネル関数の使用を隠蔽します。
 xf1les/fsop-finder
Binary Ninjaプラグイン。制御フローとスタックポインタをハイジャックできるFSOPコードパスを求めてglibc libioをスキャンし、ヒープエクスプロイト研究を支援する。
 elfmaster/maya
ELF向けの、非常に高度なLinuxアンチエクスプロイト/アンチタンパーバイナリプロテクター。
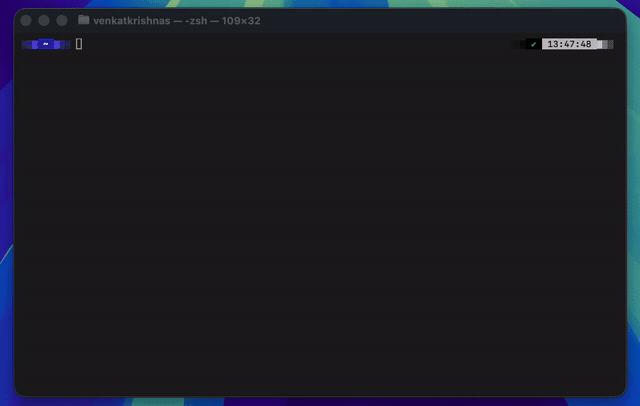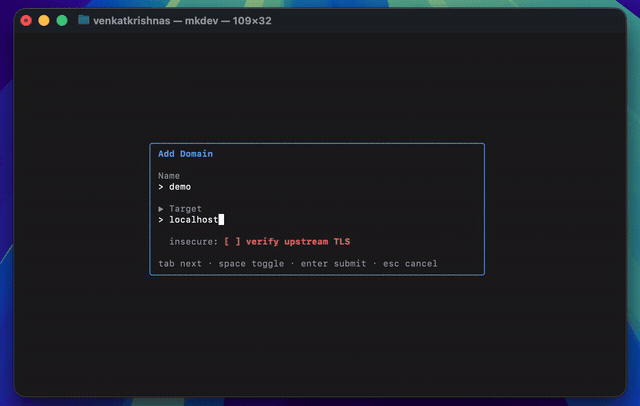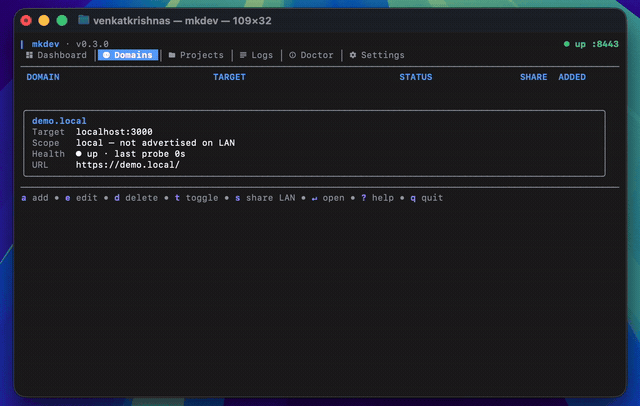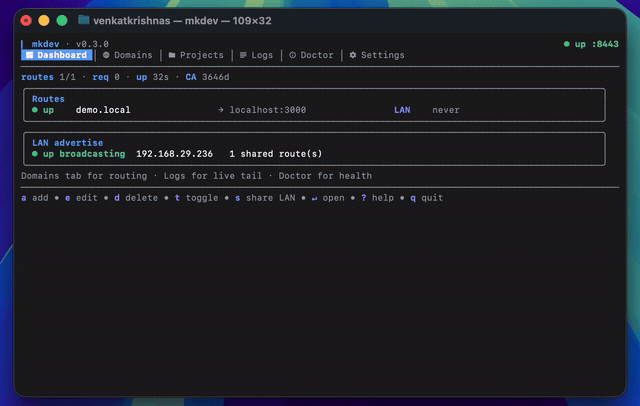 venkatkrishna07/mkdev
信頼された localhost HTTPS — ローカル CA、/etc/hosts、mDNS LAN 共有、リバースプロキシ。https://name.local → localhost:port にマッピングします。