
OffensiveCon20
 b1ack0wl/offensivecon20
OffensiveCon20セキュリティカンファレンスのプレゼンテーション、論文、リソースを厳選したコレクション。攻撃的セキュリティのトピックを扱っています。
papers-researcheducationcurated-resources
b1ack0wl/offensivecon20OffensiveCon20セキュリティカンファレンスのプレゼンテーション、論文、リソースを厳選したコレクション。攻撃的セキュリティのトピックを扱っています。
 manishrawat21/detection-rules
このリポジトリには、APT29シミュレーション中に観察された敵対的行動に対する検証済みの検出ルールが含まれています。各ルールは、実際の攻撃データに対してテストされ、Splunk SPLに変換され、誤検知について検証されています。
 tubaaiftikhar-ui/moveit-transfer-data-breach-analysis.
CS50 Cybersecurity向けの2023年MOVEit Transferデータ侵害(CVE-2023-34362)の詳細分析。このプロジェクトは、認証されていないSQLインジェクションの技術的影響と、それがグローバルなデータプライバシーに与える結果(2,700以上の組織に影響)を探求します…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
Bean Validation 2.0(JSR-380)のリファレンス実装。アノテーションベースのメタデータモデルとJavaBeansのメソッド検証を備え、CVE-2019-10219の修正を含む。
 krxi/asmsense
ストリップされたx86-64バイナリ内の関数に名前を付け、説明する小規模言語モデル。オープンデータセット、ベースライン、LoRAファインチューニング実験を備える。
 x41sec/advisories
X41 Sec によるセキュリティアドバイザリと脆弱性開示の厳選コレクション。
 werew/qsynth-artifacts
QSynth用のベンチマークデータセットと合成成果物。Tigressで難読化されたC関数、x86_64バイナリ、実行トレース、グラウンドトゥルース、および合成されたAST結果を含む。
 mbadanoiu/wso2-2020-0731
WSO2-2020-0731: XXE and XSS vulnerabilities in WSO2 Carbon
 neurosaki987/qvm-tool
ACE .qvm0で保護されたPEイメージ向けの静的解析および構造復元ツールキット
 vulncheck-oss/jupyter-notebooks
VulnCheck API にクエリを実行して、脅威リサーチ向けに悪用タイムライン、Known Exploited Vulnerabilities、ボットネットデータを可視化する Jupyter ノートブックの例。
 roguesmg/bsides-ahm-2022-talk
Bsides Ahmedabad 2022で発表した講演のスライドデッキ
 get-xor/coreweave-demo-2026-05
CVE-2025-8110(Gogs)およびCVE-2025-3248(Langflow)の検証済み脆弱性ジャーニー — リスクトリアージ、悪用可能性の検証、検証済みパッチ。
 quarkslab/qsynthesis
グレーボックスシンセサイザーは、アセンブリ命令の難読化解除に特化しています。
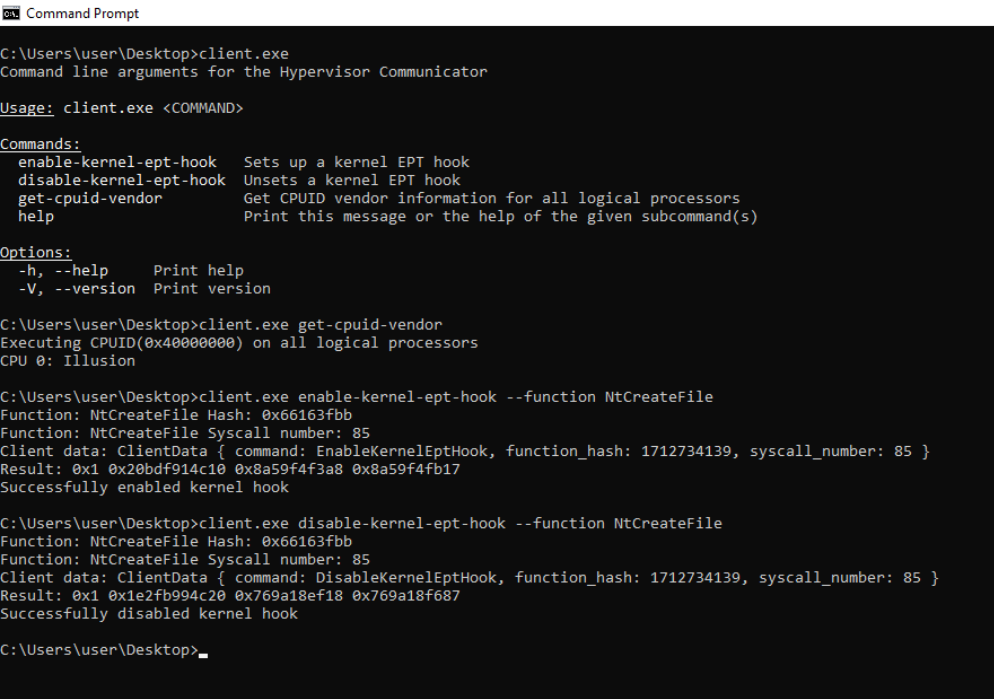 memn0ps/illusion-rs
Rusty Hypervisor - RustによるWindows UEFI Blue Pill Type-1ハイパーバイザー(コードネーム: Illusion)
 nccgroup/rfc-security-research
インターネットRFCに関する様々な分析と推論を通じた潜在的なセキュリティ脆弱性の発現の調査の論文、データ、およびコード
 solomonhenry-afk/vsftpd-cve-2011-2523-detection-signature
CVEリサーチから検知シグネチャ設計までのエンジニアリングプロジェクト: vsftpd 2.3.4バックドア(CVE-2011-2523)を外部から大規模にフィンガープリントし、検証済みの誤検知/見逃し処理を備えた - Python製