
log4j_github_repository
 sdogancesur/log4j_github_repository
この作業には、CVE-2021-44228(log4j)向けのテストおよび改善ツールが含まれています。
vulnerability-scannersexploitationweb-security+4
1
sdogancesur/log4j_github_repositoryこの作業には、CVE-2021-44228(log4j)向けのテストおよび改善ツールが含まれています。
 yeyintminthuhtut/awesome-red-teaming
素晴らしいレッドチーミングリソースのリスト
 matamorphosis/browser-exploits
いくつかの一般的なブラウザエクスプロイト(教育目的のみ)
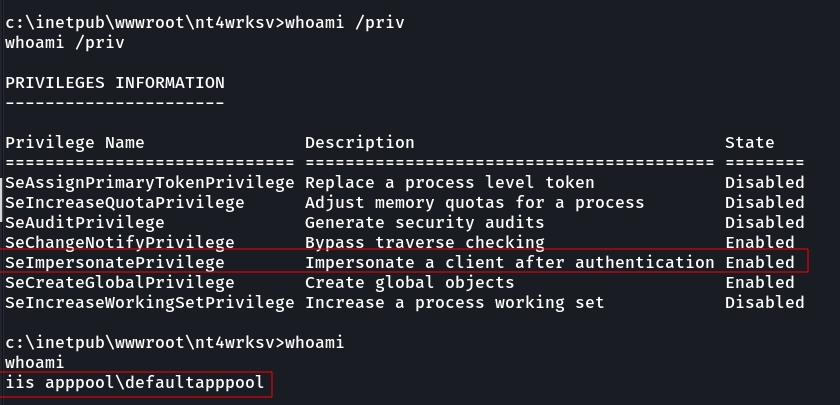 h3x0v3rl0rd/printspoofer
SeImpersonate権限を悪用してサービスアカウントからSYSTEMシェルへ権限昇格し、対話型コマンド実行を可能にするWindows権限昇格エクスプロイトツール。
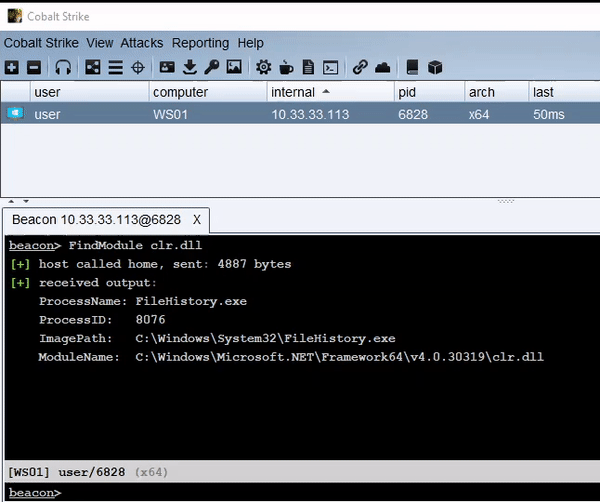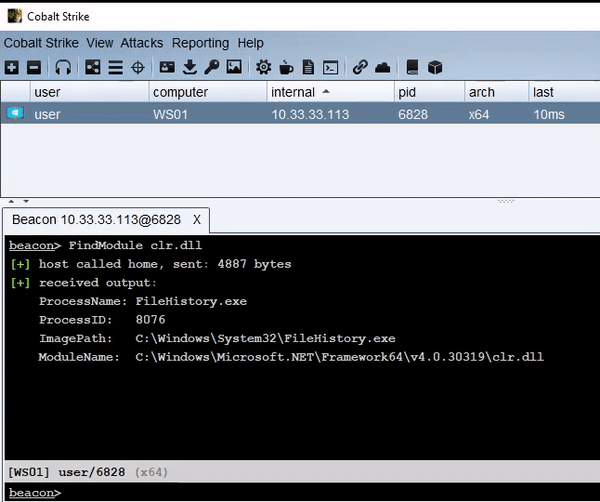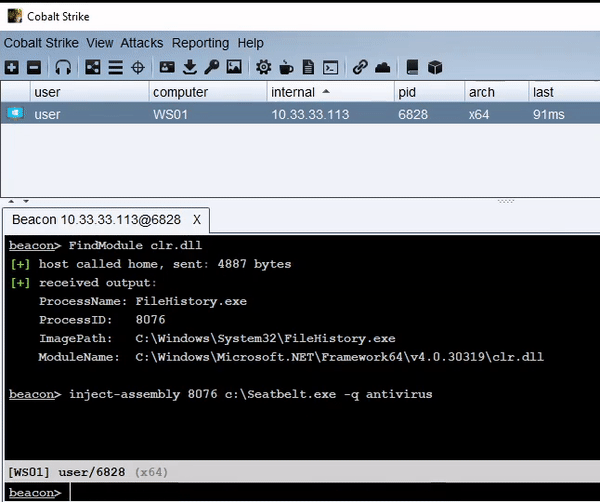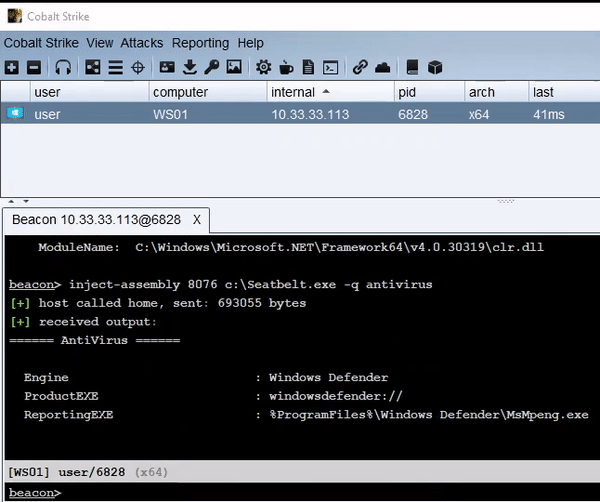 kyleavery/inject-assembly
既存のプロセスに .NET アセンブリを注入する
 ioactive/laf
このプロジェクトは、LoRaWANインフラストラクチャのセキュリティを監査またはペネトレーションテストするために、一連のLoRaWANパケットを作成、解析、送信、分析、クラックするためのツール群を提供することを目的としています。
 alex-ermolaev/log4netsolarwindssnmp-
Solarwinds DLL 向け CVE-2018-1285 アラートのテストアプリケーション
 nccgroup/log4j-jndi-be-gone
Byte Buddy Javaエージェントベースの修正、CVE-2021-44228(log4j 2.xの「JNDI LDAP」脆弱性)向け。
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
アプリケーションをスキャンしてLog4Shell脆弱性(CVE-2021-44228)を検出し、リモートコード実行のリスクがあるシステムを特定します。
 timborin0/log4j-dork-scanner
Apache Log4j CVE-2021-44228の影響を受けるファイルをGoogle dorksを使用して検索、スクレイピング、スキャンするスクリプト
 assetnote/blind-ssrf-chains
Blind SSRF脆弱性を連鎖させるすべての可能な方法の網羅的なリスト
 kal1gh0st/mylog4shell
マルチスレッドを使用してURLのリストに対して「Log4j」Javaライブラリの脆弱性(CVE-2021-44228)を検出するシンプルなPython 3スクリプト
 nccgroup/shouganaiyo-loader
shouganaiyo-loader是一个跨平台的基于Frida的Node.js命令行工具,无论JVM是否禁用了代理附加API,它都能强制Java进程加载Java/JVMTI代理。
 wortell/log4j
CVE-2021-44228 に関連するすべての情報、スクリプトなどを含むリポジトリ
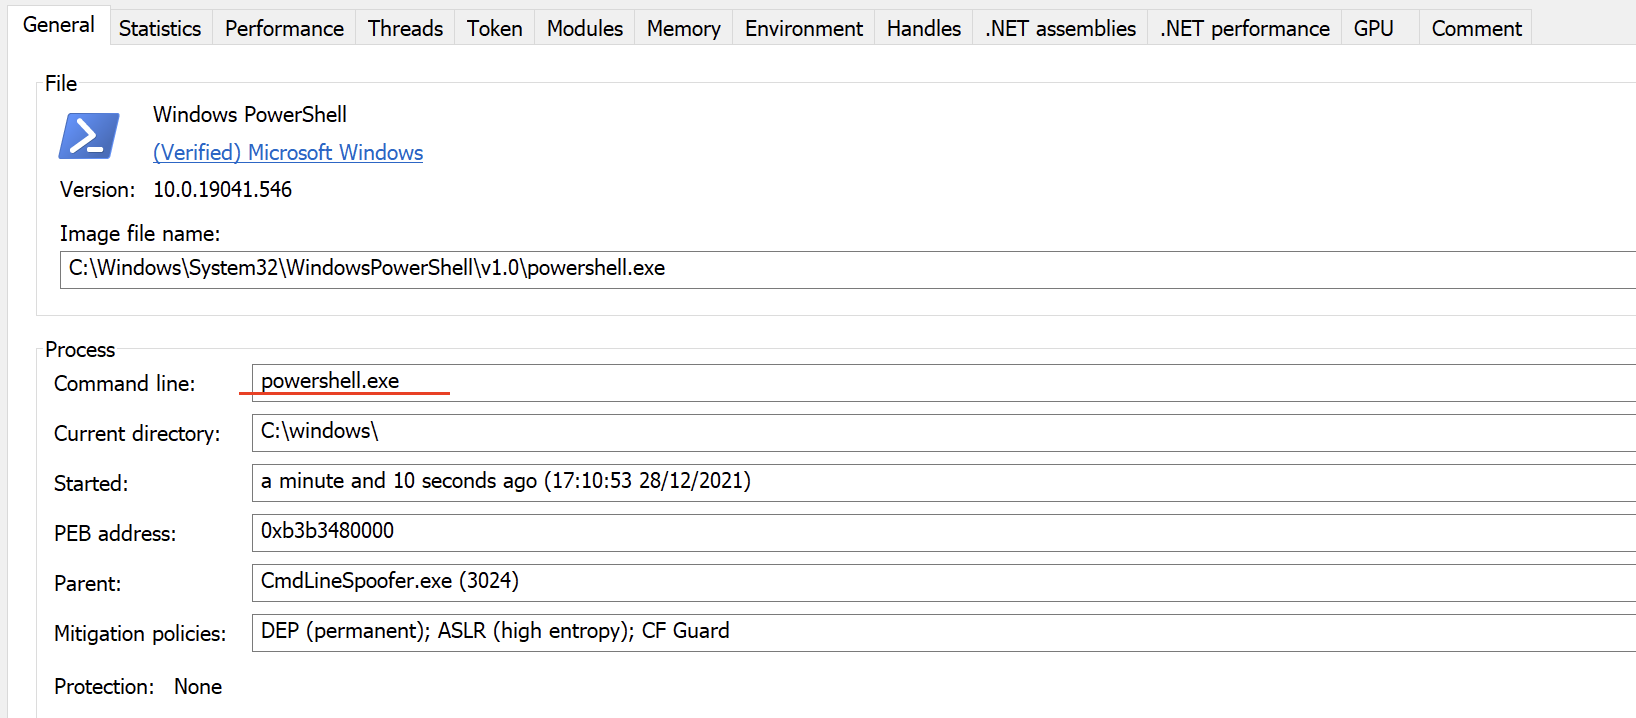 plackyhacker/cmdlinespoofer
C#から新しいプロセスを起動する際にコマンドラインを偽装する方法
 poneyclairdelune/logjackfix
CVE-2021-44228 Log4j リモートコード実行脆弱性を修正し、Minecraftクライアントを保護するための Spigot プラグイン。
 linkmjb/log4shell_scanner
簡易的なスキャナーで、一般的なポートをスキャンし、Log4Shell (CVE-2021-44228) 脆弱性を探します。