

pwndbg
 pwndbg/pwndbg
GDB & LLDBを使ったエクスプロイト開発とリバースエンジニアリングを簡単に
embedded-systems-securitystatic-analysismemory-forensics+12
 radareorg/radare2
UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 hacktricks-wiki/hacktricks
CTFや実際のアプリケーション、研究やニュースから学んだ各トリック/テクニック/あらゆるものを紹介するページへようこそ。
 tencent/ai-infra-guard
Agent Scan、Skills Scan、MCPスキャン、AIインフラスキャン、LLMジェイルブレイク評価を通じてAIエコシステムを保護するフルスタックAIレッドチーミングプラットフォーム。
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。
 danielmiessler/seclists
セキュリティ評価のための厳選されたワードリスト集で、ペネトレーションテストや偵察に使用するユーザー名、パスワード、URL、ファジングペイロード、機密データパターンを含みます。
 owasp/wrongsecrets-binaries
OWASP WrongSecrets のバイナリのソースコード
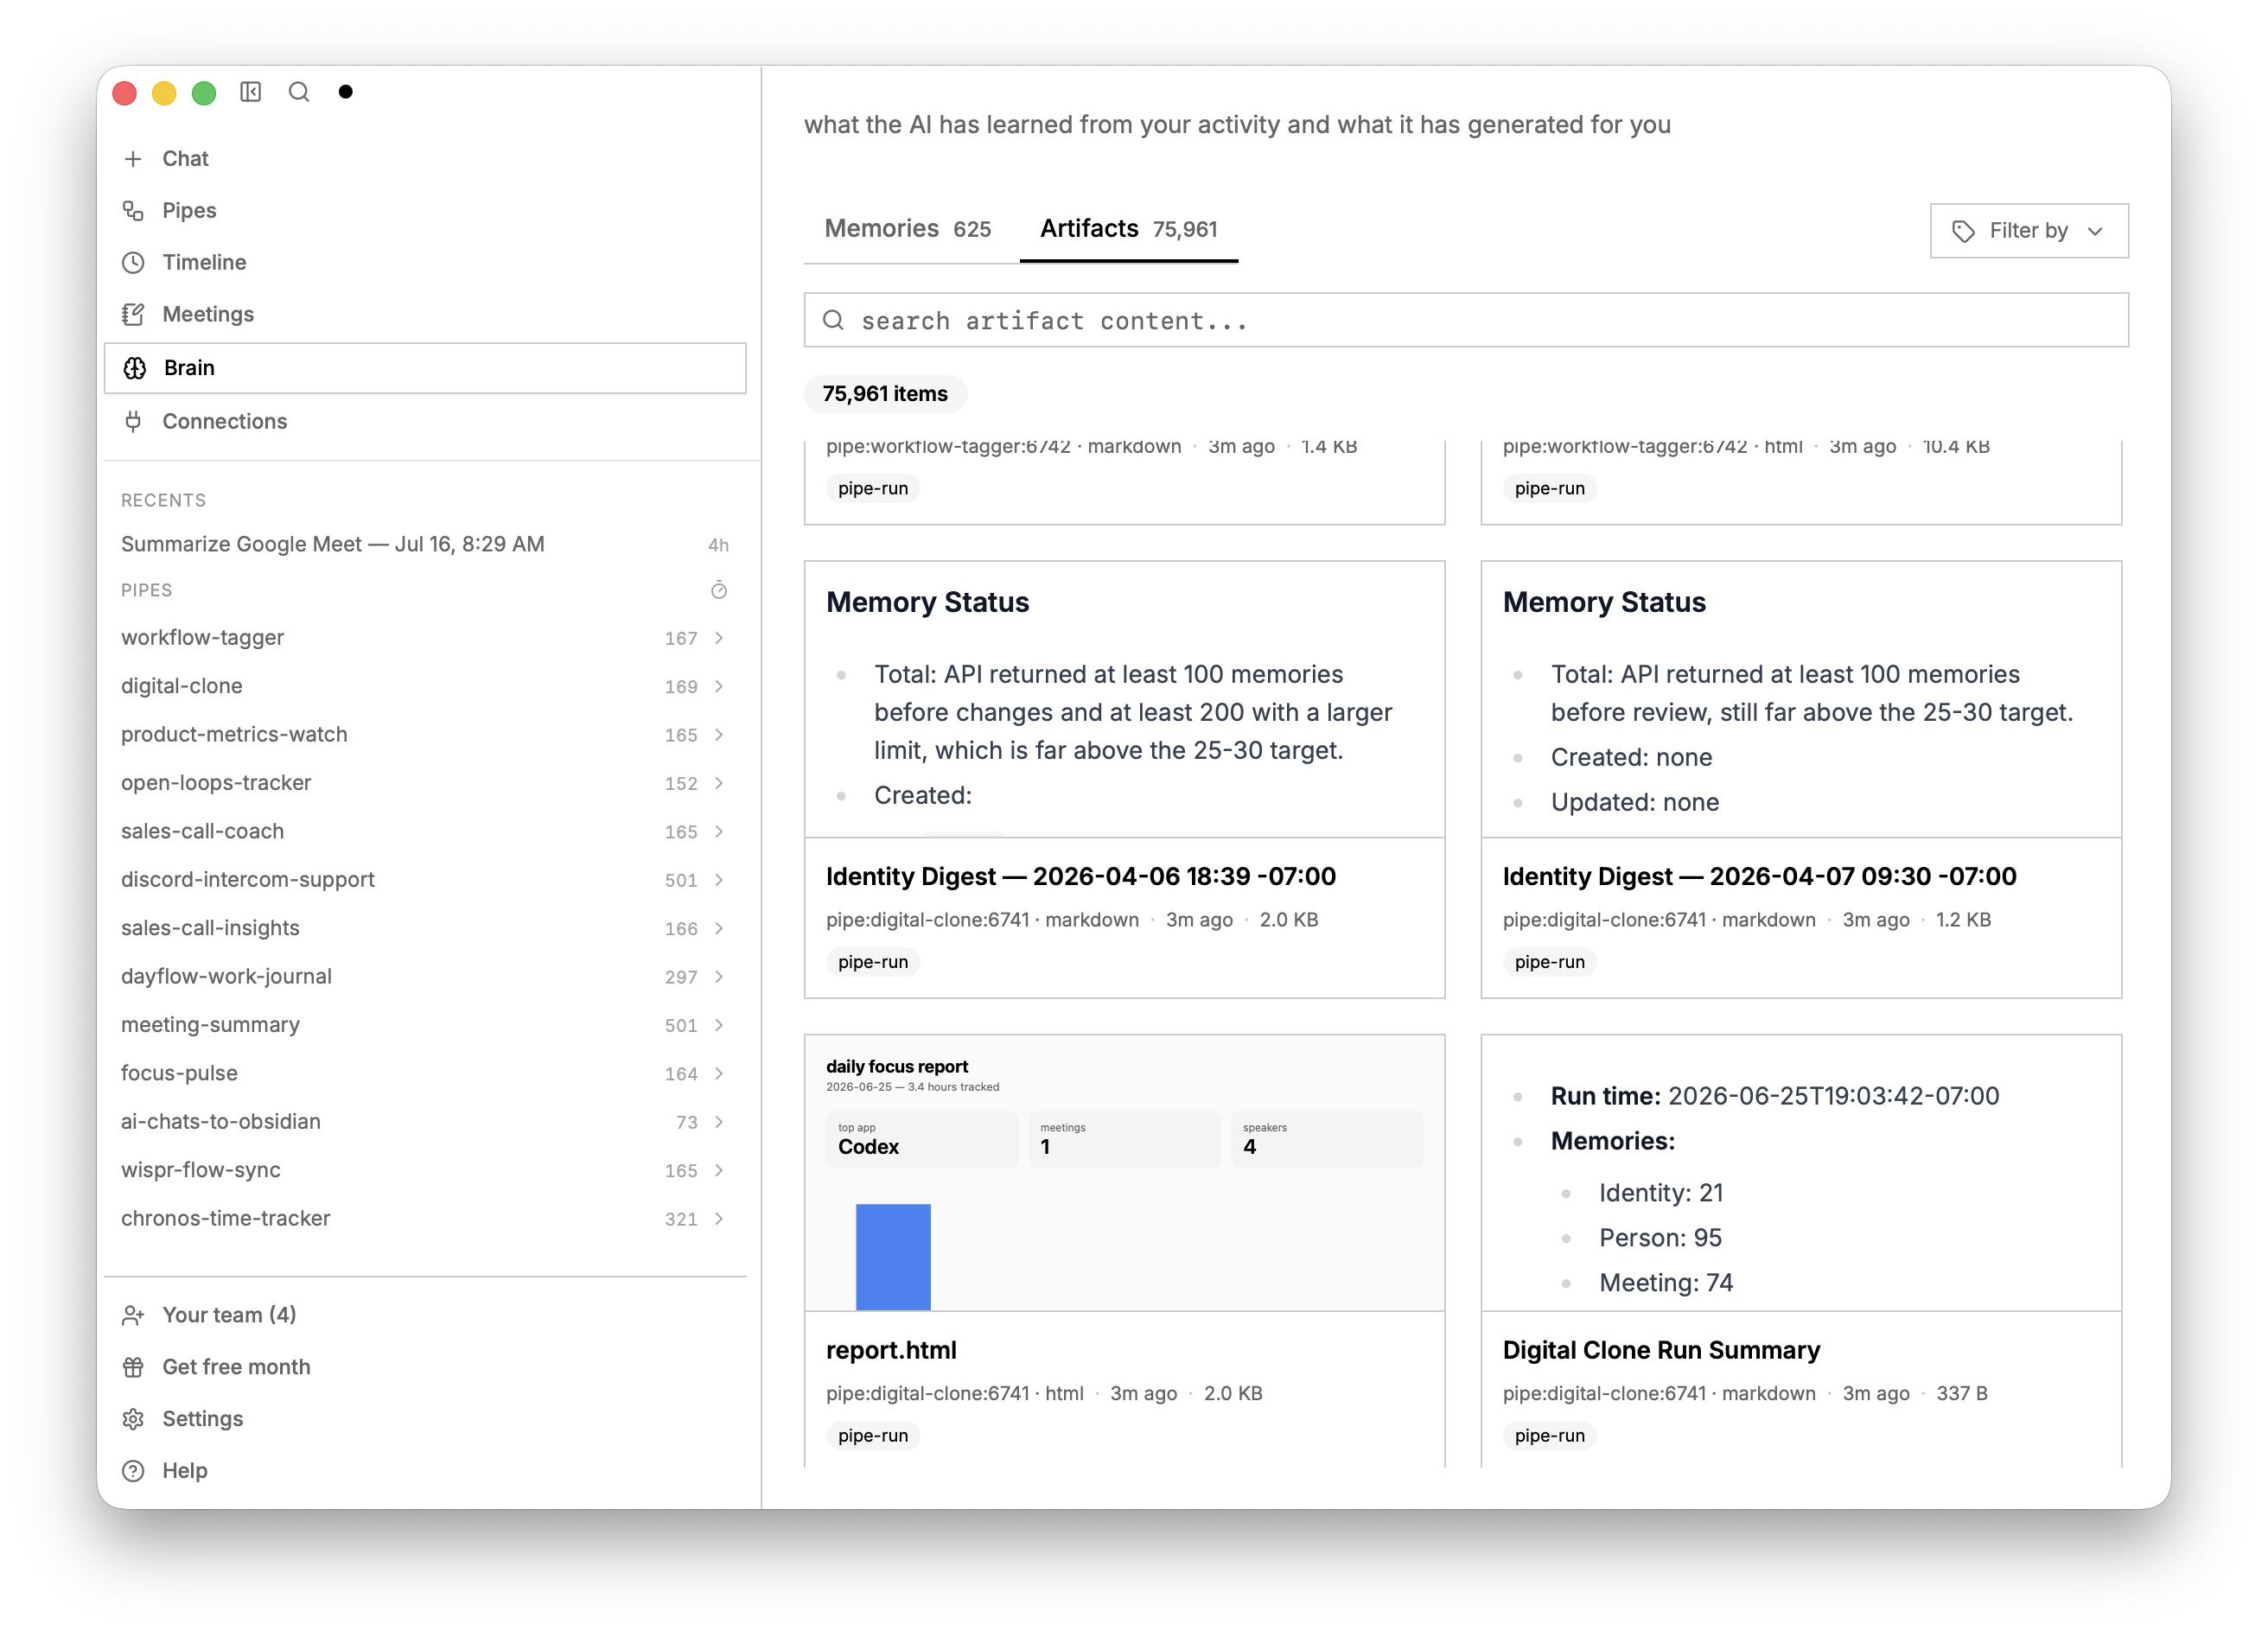 screenpipe/screenpipe
YC (S26) | Open Computer History | 会社のコンピューター作業を継続的に記録し、ワークフローをマッピングし、自動化する価値のある業務を見つける手助けをし、エージェントのコンテキストを強化します
 owasp/owasp-ctf-in-a-box
セルフホスト型 OWASP CTF キット:1 台のマシン、1 つの無料 GitHub org、クラウド依存なし

 goochbeater/spiritual-spell-red-teaming
各種LLM、主にClaudeを脱獄(ジェイルブレイク)するためのリポジトリです。
 gallopsled/pwntools
CTFフレームワークとエクスプロイト開発ライブラリ
 oritwoen/boha
Crypto bounties, puzzles and challenges data library