

cli
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
cloud-infrastructure-securityvulnerability-scannerscontainer-security+6
 cloudquery/cloudquery
クラウド設定およびセキュリティデータのためのデータパイプライン。クラウド資産インベントリ、CSPM、FinOps、脆弱性管理ソリューションを構築。AWS、Azure、GCP、および70以上のクラウド・SaaSソースから抽出。
 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
 xddxdd/nixos-config
Lan Tian の NixOS 設定
 microsoft/whatthehack
チャレンジベースのハッカソンのコレクションです。学生ガイド、コーチガイド、講義プレゼンテーション、サンプル/指示コード、テンプレートが含まれています。 What The Hackのウェブサイトをご覧ください: https://aka.ms/wth
 hacktricks-wiki/hacktricks-cloud
クラウド環境とCI/CDパイプラインのペネトレーションテストのためのコミュニティ駆動のナレッジベース:攻撃手法、列挙、特権昇格、および検出。
 smol-machines/smolvm
ローカルでAgentを安全に実行するための、埋め込み可能でポータブル、分岐可能な仮想マシン。
 kyverno/kyverno
アドミッションコントロール、リソースミューテーション、バックグラウンドスキャン、コンテナイメージの署名検証を通じて、Kubernetesクラスターにセキュリティとコンプライアンスを強制します。
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
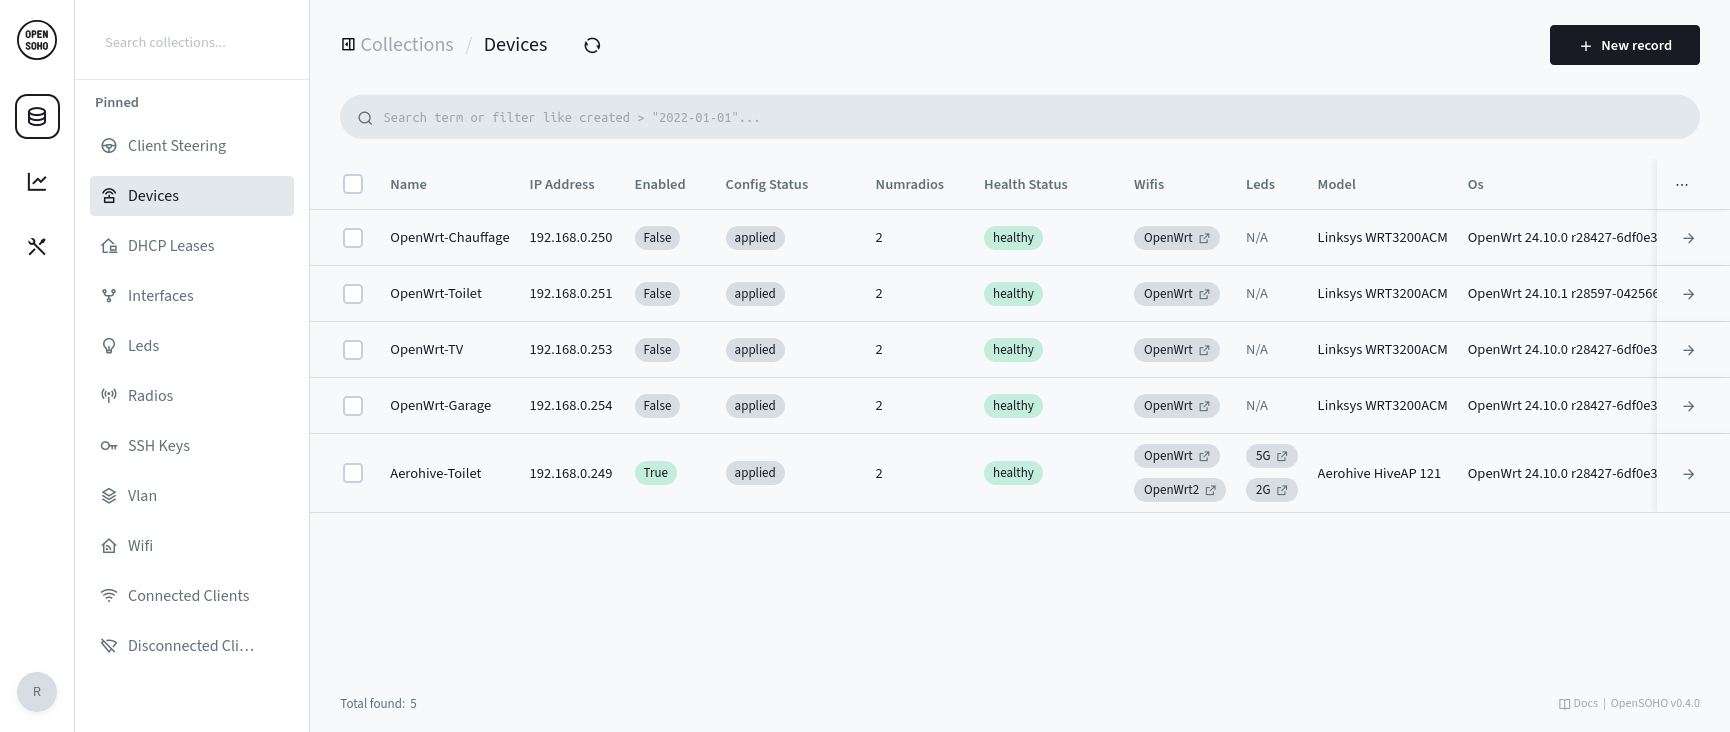 rubenbe/opensoho
小規模ネットワーク向けの軽量OpenWRTデバイス管理プラットフォーム。2〜20台のデバイスに対して集中設定・監視・WiFi管理を提供し、簡単な導入とOpenWISP互換性を備えています。
 falcosecurity/falco
Linux向けのリアルタイム・クラウドネイティブ・ランタイムセキュリティエージェント。システムコールとコンテナ/Kubernetesのメタデータを監視し、異常な挙動や脅威を検出します。
 spiffe/spire
実行中のサービスを証明し、SPIFFE ID/SVIDを発行し、Kubernetes、コンテナ、クラウド向けのmTLSおよびJWT認証を可能にするワークロードアイデンティティプラットフォーム。
 dirkjanm/roadtools
Azure AD/Entraの攻撃的および防御的なセキュリティ目的のためのツールコレクション
 google/gvisor
ユーザースペースのアプリケーションカーネルを介してコンテナをサンドボックス化し、システムコールをインターセプトしてホストカーネルへのアクセスを制限し、OCIランタイムを通じてDocker/Kubernetesと統合します。
 kata-containers/kata-containers
Kata Containers は、コンテナのように動作し、コンテナと同等の性能を発揮しながら、VM のワークロード分離とセキュリティ上の利点を提供する、軽量仮想マシン(VM)の標準実装の構築に取り組むオープンソースプロジェクトおよびコミュニティです。…
 asamassekou10/ship-safe
The independent security agent for AI-written software. Finds issues, investigates whether they are real, and shows you the evidence. Deterministic…
 cloud-custodian/cloud-custodian
クラウドセキュリティ、コスト最適化、ガバナンスのためのルールエンジン。リソースをクエリ、フィルタ、アクションするポリシーをYAMLで記述するDSL。
 stackrox/stackrox
StackRox Kubernetes Security Platformは、コンテナ環境のリスク分析を実行し、可視性とランタイムアラートを提供し、環境を強化することでプロアクティブにセキュリティを向上させるための推奨事項を提供します。