

firmware
 brucedevices/firmware
捕食型ESP32ファームウェア
embedded-systems-securitywi-fi-auditingbluetooth-security+9
 cifertech/esp32-div
ESP32DIV は、ESP32 を搭載した多目的ワイヤレス攻撃・防御ツールキットです。
 toxy4ny/rinhit
macOSおよびiOSのアーティファクトを収集し、ネットワークアクティビティ、デバイス横断的なアイデンティティ、物理的な位置情報の相関のタイムラインを構築して、偵察およびレッドチーム運用に役立てます。
 sgxgsx/bluetoolkit
モジュール式の Bluetooth Classic(BR/EDR)脆弱性テストフレームワーク。偵察機能、43件の公開攻撃/CVE に対応するエクスプロイトモジュール、構造化された JSON レポートを備えています。
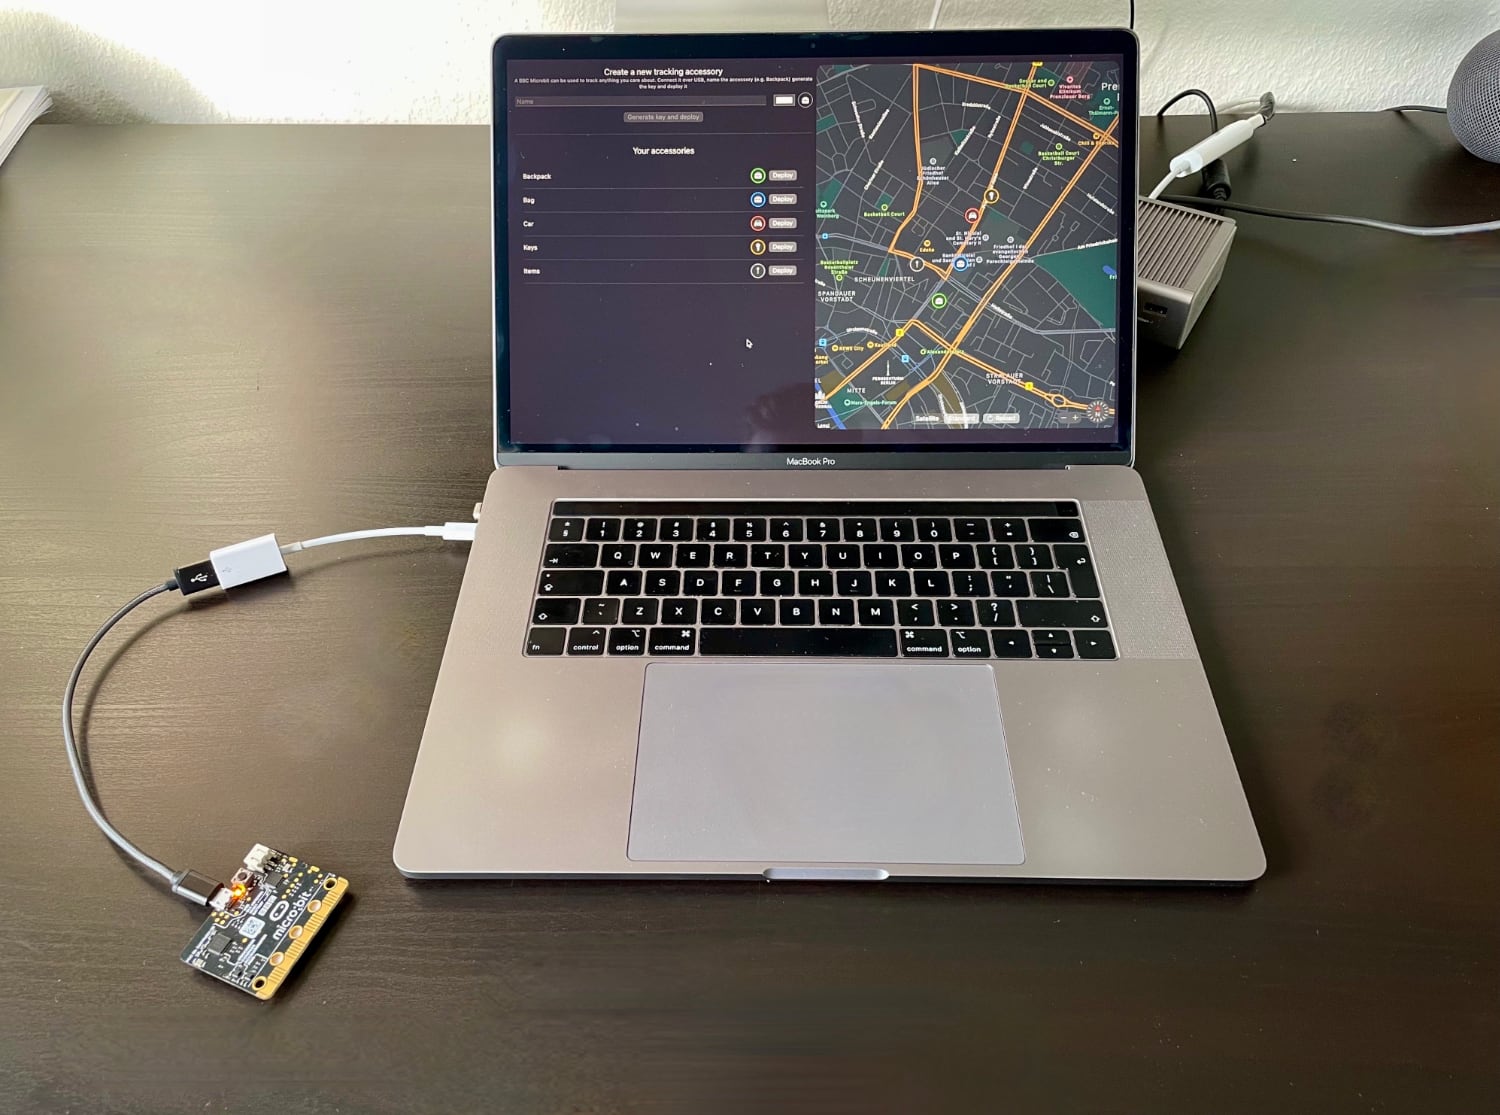 seemoo-lab/openhaystack
自分だけの「AirTags」🏷を今日から作ろう!Appleの大規模なFind Myネットワークを介して個人用Bluetoothデバイスを追跡するためのフレームワーク。
 bettercap/bettercap
802.11、BLE、HID、CAN-bus、IPv4およびIPv6ネットワークの偵察とMITM攻撃のためのスイスアーミーナイフ。
 eonraider/violent-python3
TJ O'Connorの書籍「Violent Python」のソースコード。このコードは完全にPython 3に変換され、PEP8規格に準拠するよう再フォーマットされ、非推奨ライブラリの実装に起因する依存関係の問題を解消するためにリファクタリングされています。
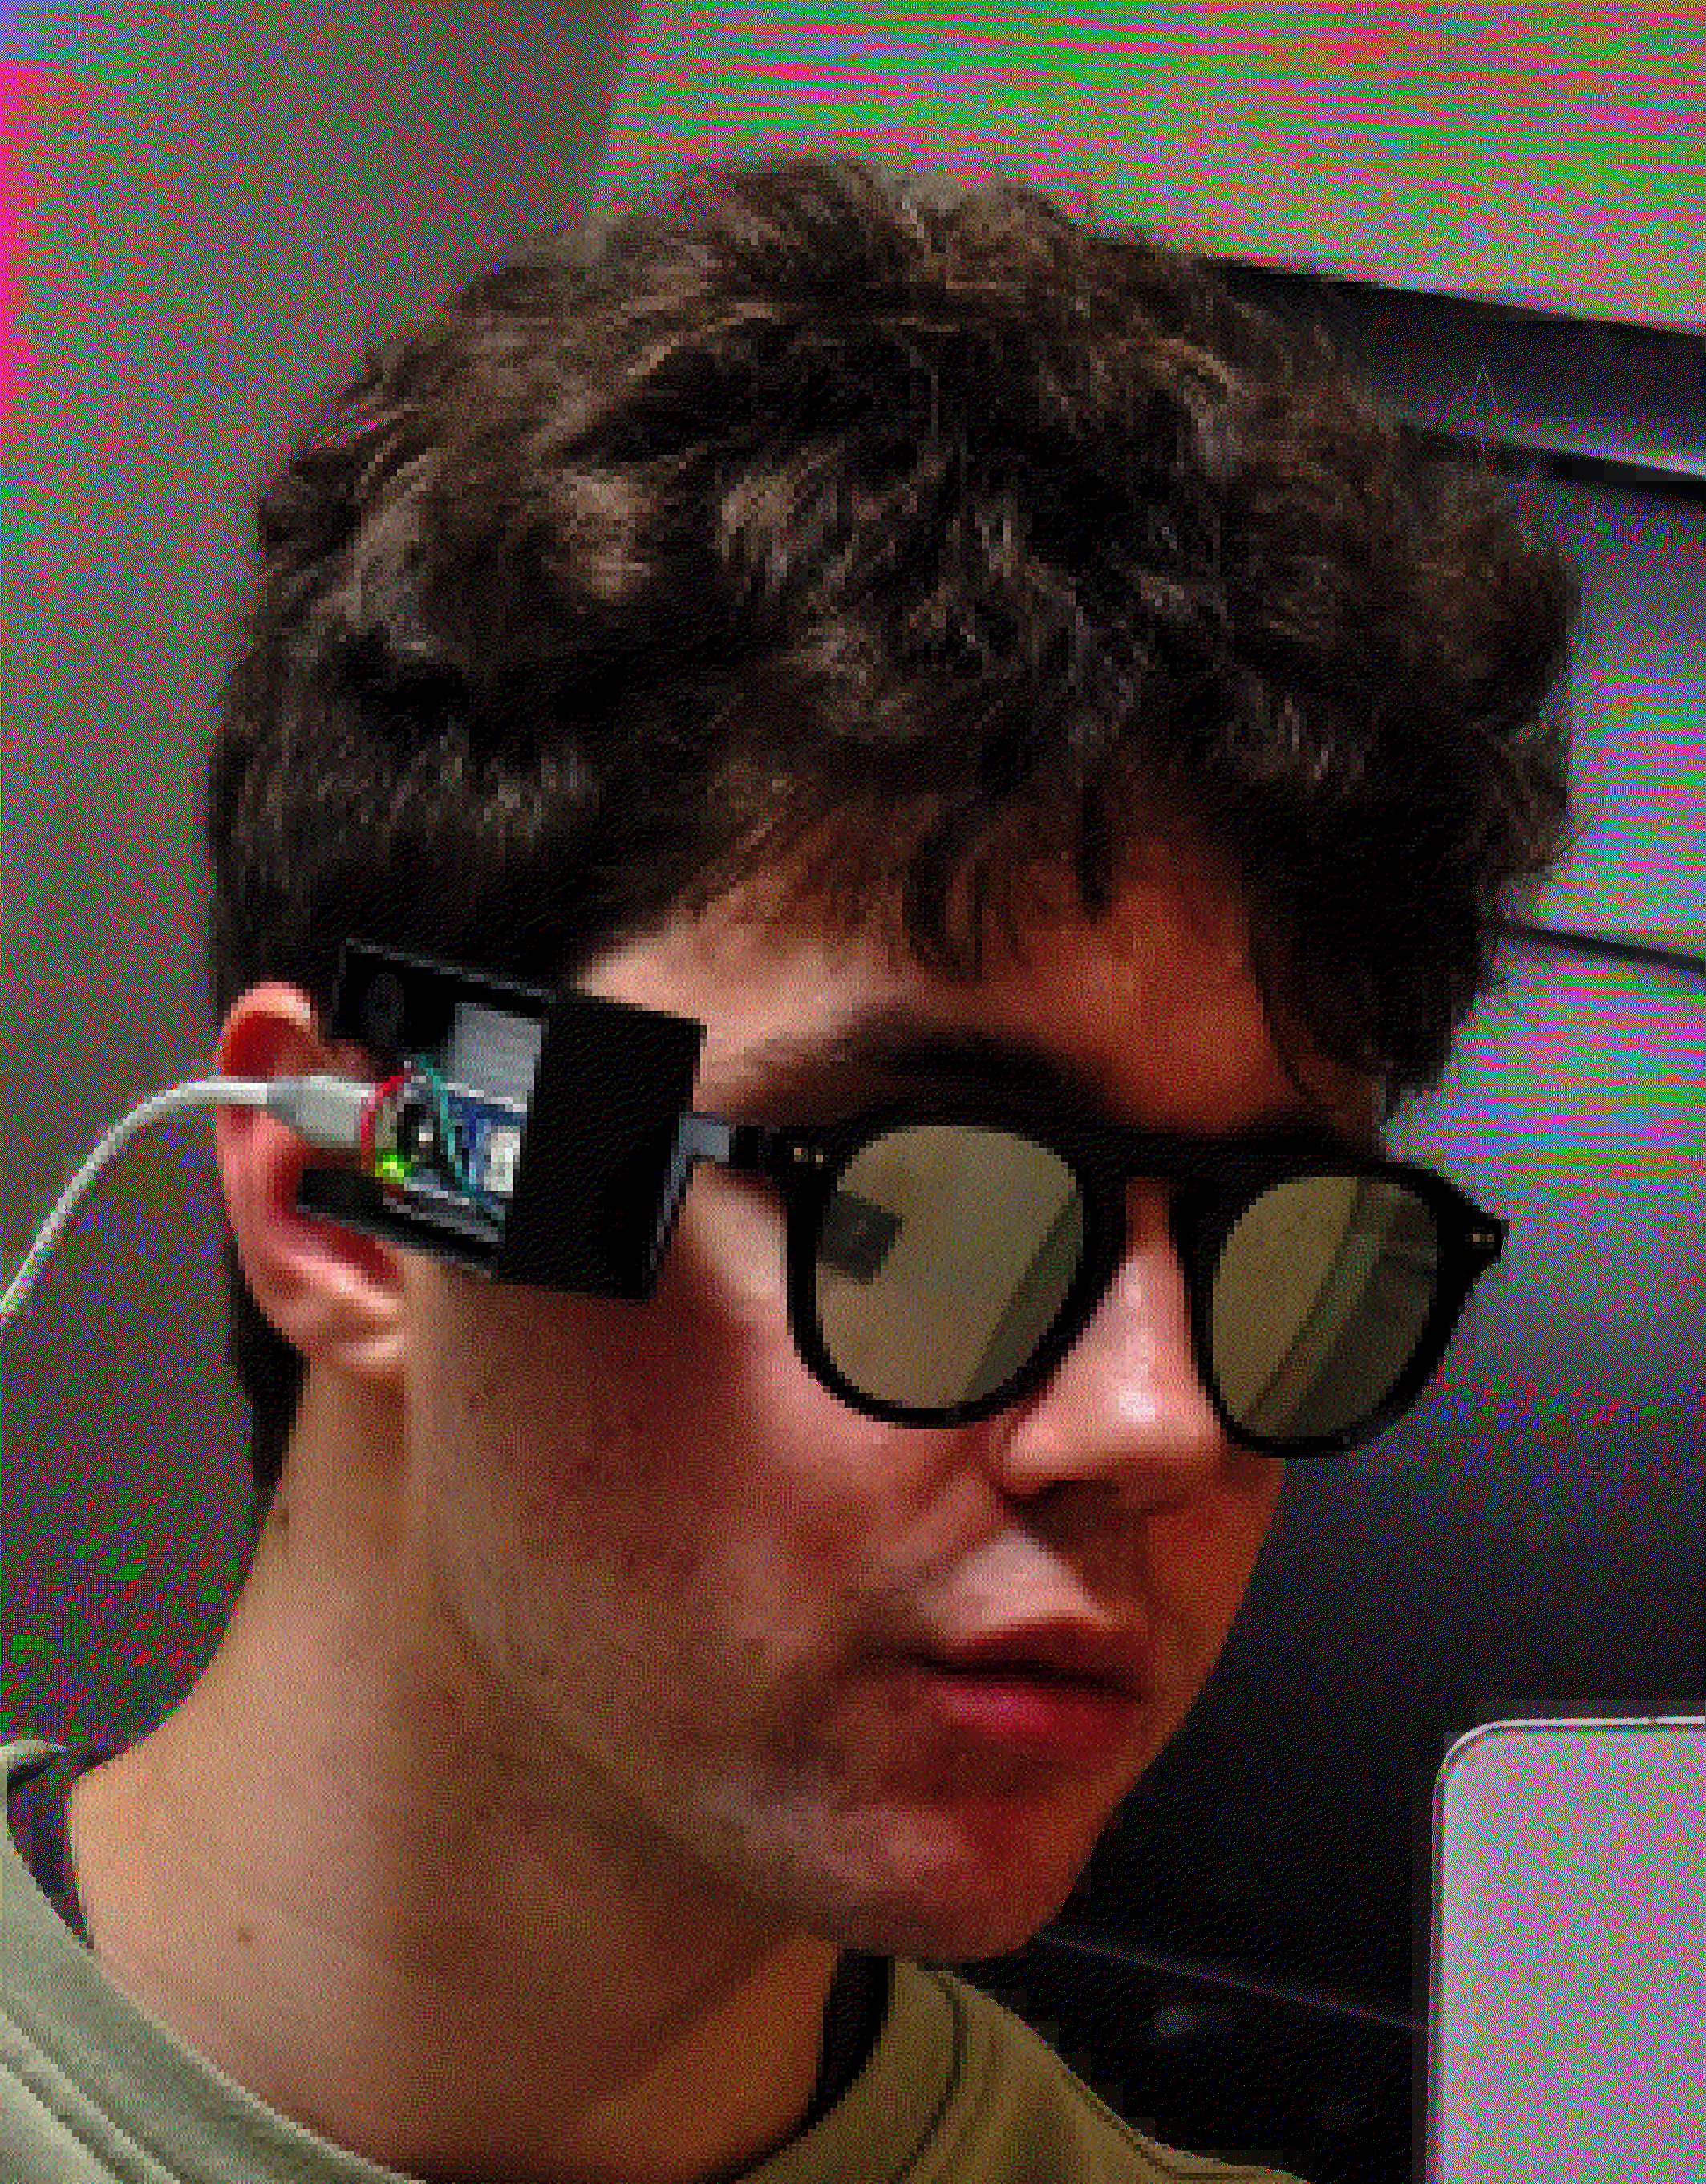 nullpxl/banrays
カメラを搭載したスマートグラスを検出するためのメガネ。Ray-BANNED
 joshuapassos/cmf-watch-pro-2-ble-protocol
CMF Watch Pro 2向けのリバースエンジニアリングされたBLEプロトコル。GATTレイアウト、AES-128-CBC暗号化コマンドフレーム、認証ハンドシェイク、および代替コンパニオンアプリ開発のためのヘルスデータ同期を文書化しています。
 spiritualmachines/buds-audit
Airoha SDKの脆弱性チェーン(CVE-2025-20700/20701/20702)の影響を受けるワイヤレスイヤーバッド向けの、ドングル不要・root不要のBluetoothセキュリティ評価ツール
 helgesverre/sony-vp-extract
Sony WH-1000XM4の暗号化された音声パックから音声ガイドMP3プロンプトを復号化および抽出します。AESキーはAiroha MT2811 SoCのBluetoothファームウェアダンプを介して抽出されました。
 fusion1110/ebpf-hid_guard
eBPFを使用したLinuxカーネル空間のHIDインジェクション攻撃検出器。USBおよびBluetooth HIDデバイスの異常なキーストロークタイミングを監視し、攻撃完了前に悪意のあるデバイスを自動的にアンバインドします。
 f4r3sx0/ios-bluetooth-ethernet-exploit
iOS Bluetooth PAN の脆弱性。アダプタなし(€0)で USB ポート 62078 を開放し、イーサネットアイコンを表示します。Apple は同じ結果を得るために €89.95 のアダプタを販売しています。スクリーンショットと Apple とのやり取りを含む完全開示。
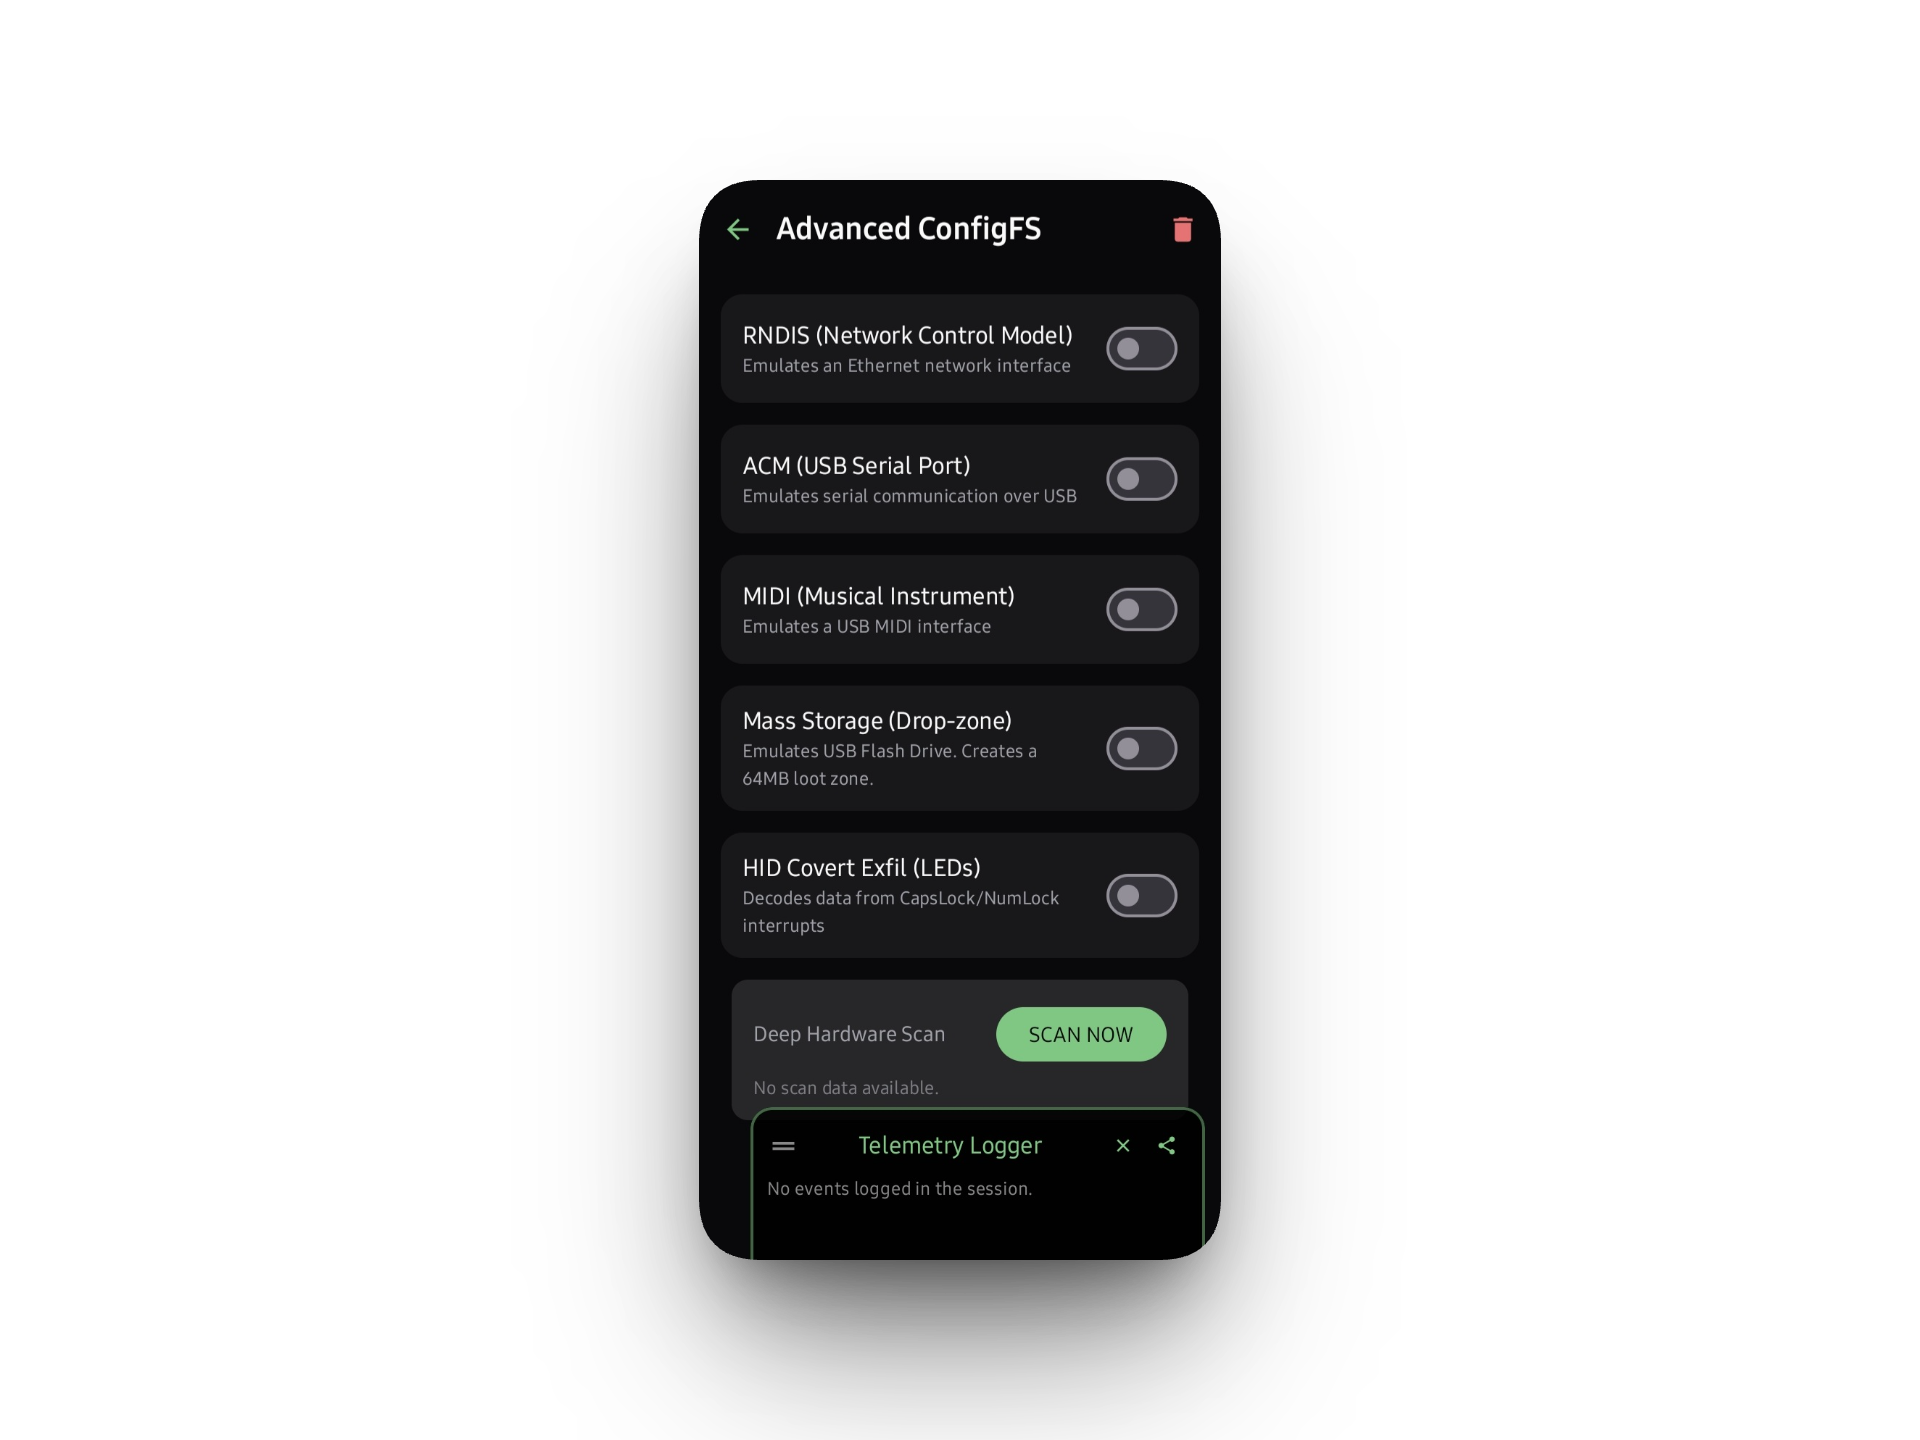 cipher-attack/chimera
Android向けペイロードインジェクターおよびHIDエミュレーター(Hak5やラバーダッキーのような)
 esperto-input/esperto-wiimote
高度なWiimoteリマッピングソフトウェア
 jiaoxianjun/btle
Software Defined Radio (SDR) に基づき、標準および非標準 (raw bit) の両方に対応した Bluetooth Low Energy (BLE) パケットスニファ兼トランスミッタ。
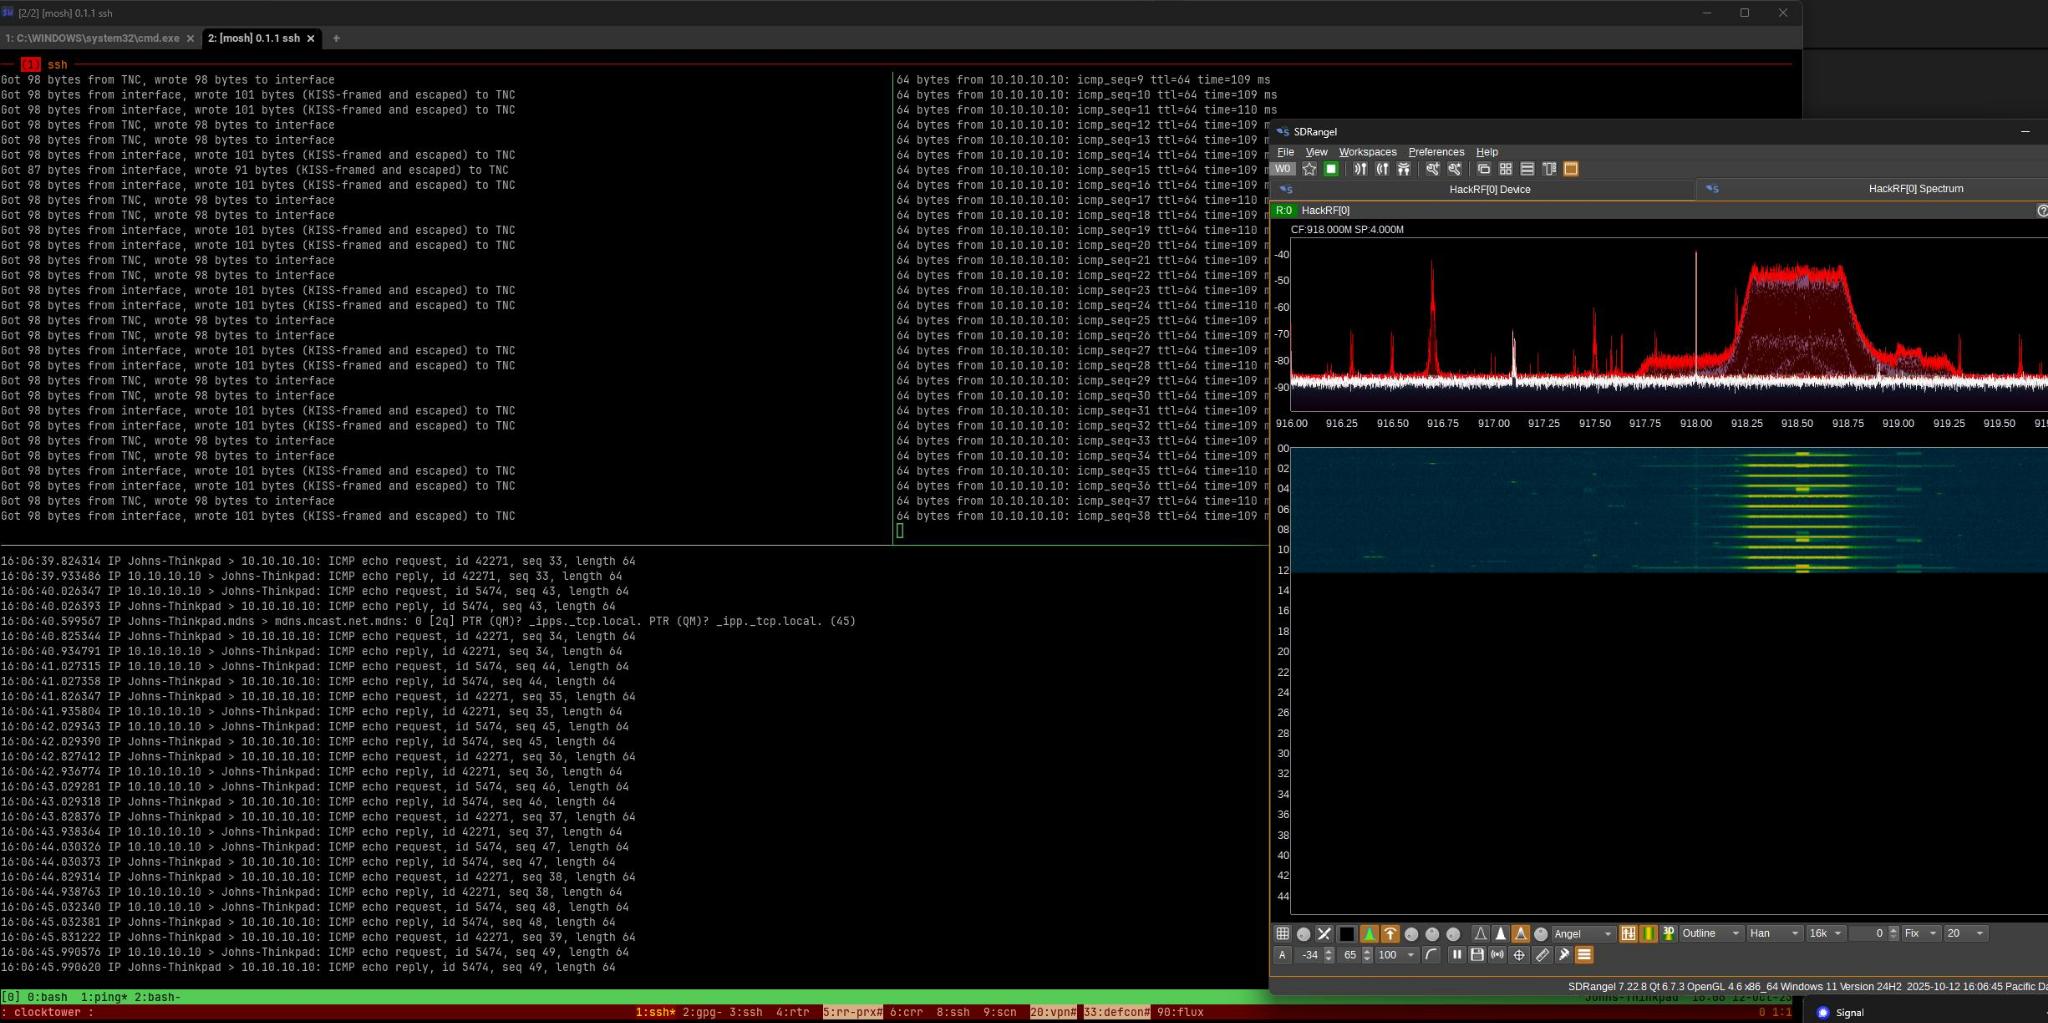 datapartyjs/meshtnc
消費者向けLoRa無線機をKISS TNCモデムに変換するファームウェア。シリアルCLI、BLEパケットスニッフィング、APRS/AX.25互換性を備え、パケット無線ネットワーク向け。