
 rajus-agent/orbit-tracer
インテリジェントなセキュリティ修復のためのOrbit Tracer Security Agent。 Orbitのナレッジグラフを使用して脆弱性のブラスト半径(影響範囲)をトレースし、リスクをスコアリングし、コード所有者を特定し、安全なコード生成をオーケストレーションします。分析時間を4時間以上から数分に短縮します。 脆弱性分析、リスク評価、安全なコード生成をヒューマン・イン・ザ・ループ承認付きで自動化します。あらゆるプロジェクト構造に対応し、7以上の言語をサポートします。

AI と Orbit のナレッジグラフを使用して、コードベース全体のセキュリティ脆弱性分析、リスク評価、修復を自動化


セキュリティチームは重大な課題に直面しています:脆弱性の発見は速い。しかし修正には永遠に時間がかかる。
Manual vulnerability remediation workflow:
1. SAST scan finds vulnerability         (~5 minutes)
2. Security engineer analyzes impact     (~2 hours)
3. Developer creates fix                 (~1 hour)
4. Code review and approval              (~30 minutes)
5. Merge and deploy                      (~30 minutes)

Total: 4+ hours per vulnerability
複数のコードベースにまたがる数百もの検出結果がある中、チームは手作業に追われ、その間にセキュリティリスクは累積していきます。
Orbit Tracer はセキュリティ修復の時間を数時間から 45 秒 に変えます。
Orbit Tracer automated workflow:
Finding → Blast Radius Analysis → Risk Scoring → MR Creation

45 seconds. End of story.
GitLab の Orbit ナレッジグラフ と Claude エージェント を活用して、Orbit Tracer は以下を実現します:
結果: 99.8% の時間削減。100% の人的監視。
| アプローチ | 手動 | SAST のみ | Orbit Tracer |
|---|---|---|---|
| 脆弱性の検出 | 数時間 | 数分 | 数分 |
| 影響の把握 | 数時間 | なし | 数秒 (Orbit) |
| 修正の生成 | 数時間 | なし | 数秒 (Claude) |
| MR の作成 | 手動 | なし | 自動 |
| 人の承認 | 手動 | N/A | ✅ 必須 |
| 合計時間 | 4 時間以上 | 30 分以上 | 45 秒 |
Orbit Tracer には 2 つの補完的なセキュリティエージェントが含まれています:
完全自動化されたセキュリティ修復ワークフロー
.agents/flows/orbit-tracer/v1.ymlセキュリティチーム向けの対話型セキュリティ分析エージェント
対話型エージェントをお試しください: セキュリティ検出結果について質問すると、ブラスト半径、影響を受けるサービス、リスクスコアリングを確認できます!
STEP 1: Get Finding
        Extract vulnerability from GitLab SAST scan
               ↓
STEP 2: Query Orbit Knowledge Graph
        3-hop dependency tracing → Blast radius analysis
               ↓
STEP 3: Analyze Risk with Claude Agent
        Risk scoring (1-10) + Business impact assessment
               ↓
STEP 4: Check Approval Threshold (Human-In-The-Loop)
        Critical findings require human approval
               ↓
STEP 5: Draft Secure Code
        Claude generates remediation in detected language
               ↓
STEP 6: Create Merge Request
        GitLab MR with secure code, description, labels
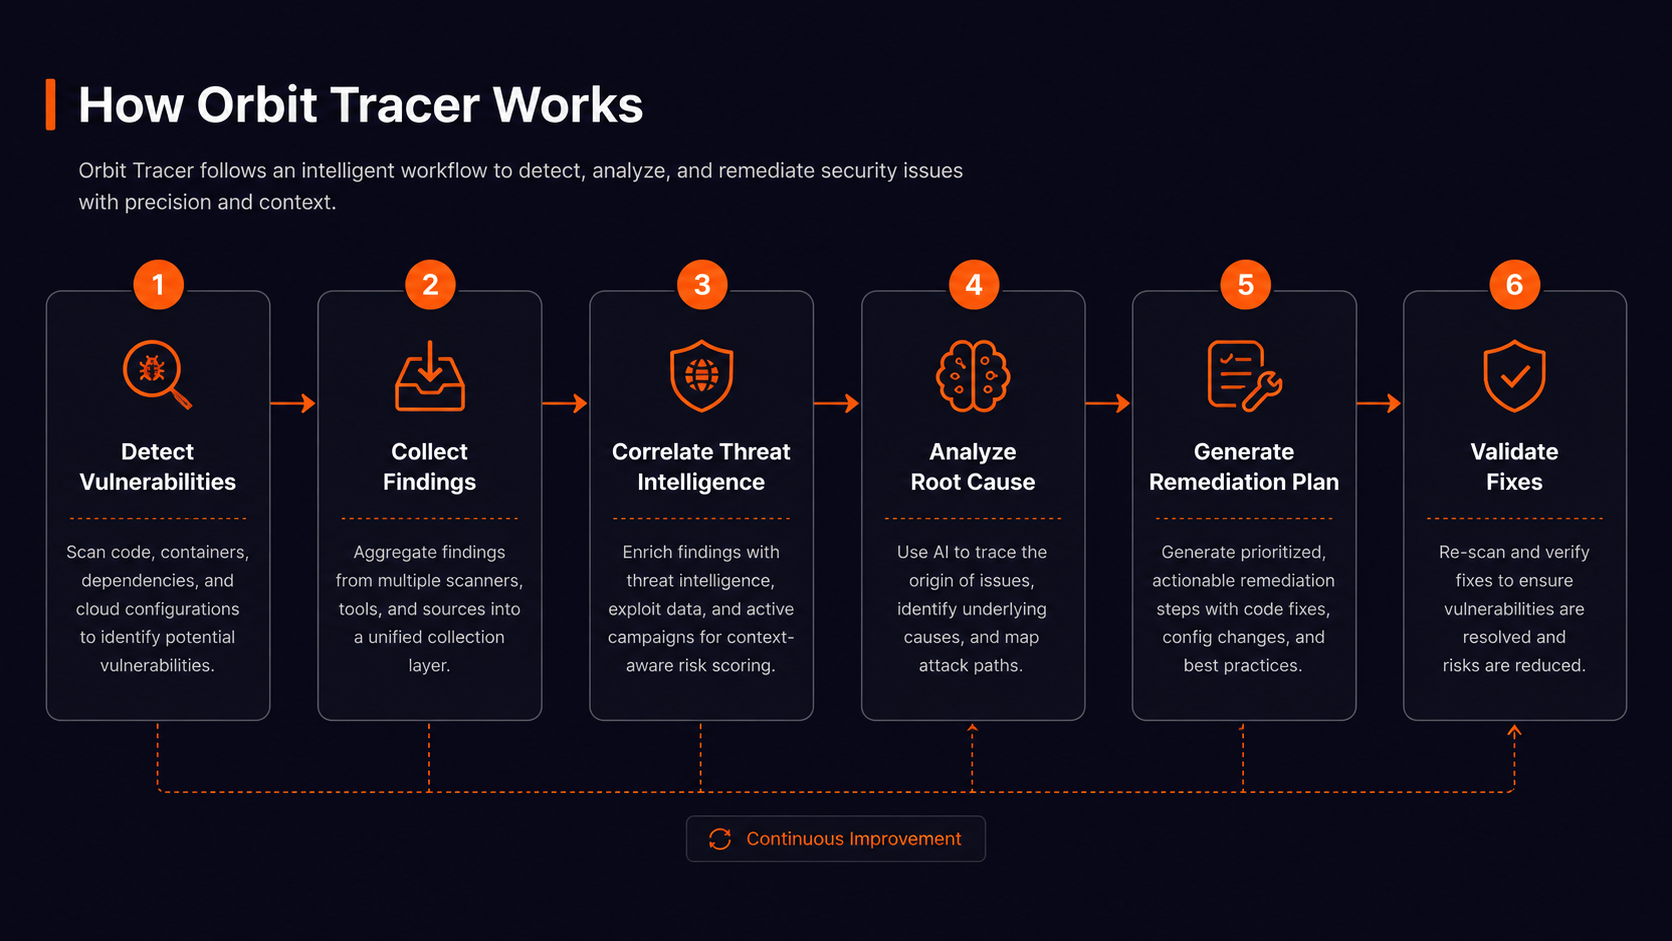
Orbit Tracer は主要な脆弱性タイプをすべて検出・修復します:
| # | 脆弱性 | リスク | 検出 | ステータス |
|---|---|---|---|---|
| TC-01 | SQL インジェクション | 🔴 9/10 | データベースクエリ | ✅ |
| TC-02 | コマンドインジェクション | 🔴 10/10 | OS コマンド | ✅ |
| TC-03 | ハードコードされたシークレット | 🟡 8/10 | 認証情報パターン | ✅ |
| TC-04 | 安全でないデシリアライゼーション | 🔴 9/10 | シリアライゼーション呼び出し | ✅ |
| TC-05 | パストラバーサル | 🟡 7/10 | ファイル操作 | ✅ |
| TC-06 | 脆弱な暗号化 | 🟡 6/10 | ハッシュアルゴリズム | ✅ |
| TC-07 | XXE 攻撃 | 🔴 8/10 | XML パース | ✅ |
| TC-08 | 安全でないファイル操作 | 🔴 8/10 | ファイル抽出 | ✅ |
| TC-09 | IDOR | 🟡 7/10 | アクセスチェック | ✅ |
| TC-10 | 安全でないロギング | 🟢 5/10 | ログステートメント | ✅ |
すべてのテストケースには、学習とテスト用の脆弱なコードと安全なコードの両方が含まれています。
Question: "Which services are affected by the SQL Injection
in database/user_service.py?"

Response:
✅ Affected services: Auth module, Payment processor, Admin dashboard
✅ Blast radius: 12 files across 3 services
✅ Risk score: 9/10 (CRITICAL)
✅ Teams notified: @database-team, @security-team
Question: "What's the business impact if we don't fix
the Command Injection?"

Response:
✅ Risk: Remote Code Execution on entire system
✅ Compliance: GDPR violation (4% revenue fine)
✅ Timeline: CRITICAL (fix in 4 hours)
✅ Proposed fix: Use subprocess.run() with arg list
Question: "Create a merge request to fix the XXE vulnerability"

Response:
✅ MR Created: security/fix-xxe-attack-#12345
✅ Secure Code: defusedxml implementation
✅ Status: ⏳ Awaiting human approval
✅ Link: https://gitlab.com/.../merge_requests/xyz
✅ Python        ✅ Go             ✅ Rust
✅ JavaScript    ✅ Java           ✅ Ruby
✅ TypeScript    ✅ C#/.NET        ✅ PHP
(Extensible to all languages)
✅ GDPR (EU)              ✅ PCI-DSS (Payment Cards)
✅ HIPAA (Healthcare)     ✅ SOC 2 (Coming)
Orbit Tracer は SKILL.md を通じて組織全体のセキュリティ標準を適用します:
結果: 組織全体で一貫したセキュリティ判断を実現。
Manual Security Remediation:
├─ Vulnerability detection:  ~5 min
├─ Impact analysis:         ~2 hours
├─ Code generation:         ~1 hour
├─ Code review:             ~30 min
└─ Deploy:                  ~30 min
    Total: 4+ HOURS per finding

Orbit Tracer:
├─ Vulnerability detection: ~5 min (SAST)
├─ Impact analysis:         ~5 sec  (Orbit)
├─ Code generation:         ~10 sec (Claude)
├─ MR creation:             ~5 sec  (GitLab)
└─ Human approval:          ~30 min (required)
    Total: 45 SECONDS (automated portion)

TIME SAVED: 99.8% ⚡
