mbrandner-group/juiceshopgl
意図的に脆弱性を含むWebアプリケーションで、セキュリティトレーニング、CTFコンテスト、セキュリティツールのテストに使用できます。OWASP Top Tenの脆弱性と現実世界の欠陥を網羅しています。


この世で最も信頼できるオンラインショップ。 (@dschadow) — インターネット全体で最高のジュースショップ! (@shehackspurple) — 実際に存在する中で最もバグの多い脆弱なアプリケーション! (@vanderaj) — 最初は😂😂、次は😢 (@kramse) — でも、これはジュースとは関係ありません。 (@coderPatrosの妻)
OWASP Juice Shop はおそらく、最も現代的で洗練された安全でない Web アプリケーションです!セキュリティトレーニング、啓発デモ、 CTF、セキュリティツールのモルモットとして使用できます!Juice Shop には OWASP Top Ten 全体の脆弱性に加え、 実世界のアプリケーションに見られる他の多くのセキュリティ上の欠陥が含まれています!
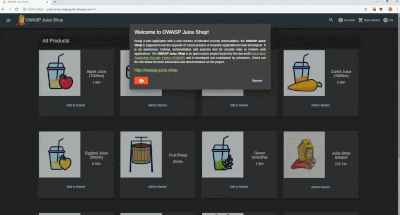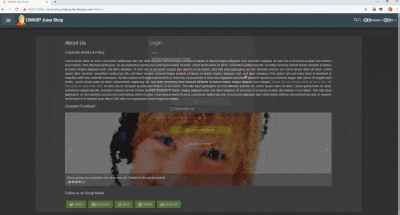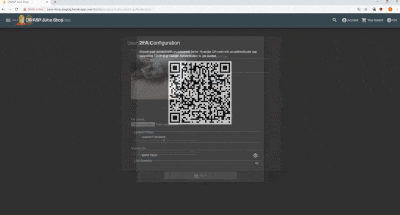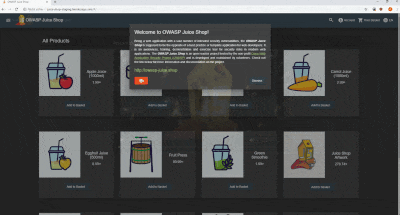
詳細な紹介、全機能一覧、アーキテクチャの概要については、 公式プロジェクトページをご覧ください: https://owasp-juice.shop
あまり一般的でないインストール方法については、 Running OWASP Juice Shop ドキュメント を参照してください。

これが Juice Shop の実行インスタンスを入手する最も迅速な方法です! このリポジトリをフォークした場合、デプロイボタンは自動的にあなたのフォークをデプロイ対象として選択します! DDoS 攻撃を実行しない限り、Heroku 上の Juice Shop インスタンスをハックするために任意のツールやスクリプトを自由に使用できます。

git clone https://github.com/bkimminich/juice-shop.git を実行するか、
自分のフォーク をクローンします。cd juice-shop でクローンしたフォルダに移動します。npm install を実行します(初回起動前またはソースコード変更時のみ必要)。npm start を実行します。

juice-shop-<version>_<node-version>_<os>_x64.zip(または .tgz)をダウンロードします。cd で移動します。npm start を実行します。各パッケージ版ディストリビューションには、
npm installが実行された OS と node.js バージョンにバインドされたsqlite3とlibxmljsのバイナリが含まれています。


docker pull bkimminich/juice-shop を実行します。docker run --rm -p 3000:3000 bkimminich/juice-shop を実行します。git clone https://github.com/bkimminich/juice-shop.git を実行するか、自分のフォーク をクローンします。cd vagrant && vagrant up を実行します。#!/bin/bash
yum update -y
yum install -y docker
service docker start
docker pull bkimminich/juice-shop
docker run -d -p 80:3000 bkimminich/juice-shop
az login)または Azure Portal にログインし、CloudShell を開いてから Bash(PowerShell ではありません)を選択します。az group create --name <group name> --location <location name, e.g. "centralus"> でリソースグループを作成します。az container create --resource-group <group name> --name <container name> --image bkimminich/juice-shop --dns-name-label <dns name label> --ports 3000 --ip-address public で新しいコンテナを作成します。http://<dns name label>.<location name>.azurecontainer.io:3000 で利用可能になります。EXTERNAL_IP をメモします。gcloud compute instances create-with-container owasp-juice-shop-app --container-image bkimminich/juice-shop
gcloud compute firewall-rules create juice-rule --allow tcp:3000
http://<EXTERNAL_IP>:3000/ で利用可能になります。