zidansec/cloudpeler
CloudFlareで保護されたウェブサイトの背後にある実際のオリジンIPを解決し、偵察用にホスト名、組織、地理位置情報、DNSデータを返すPHP CLIツールです。

CrimeFlareが帰ってきました!このツールは、CloudFlareで保護されたウェブサイトの背後にある実際のIPを確認するのに役立ちます




プロジェクト開発への寄付

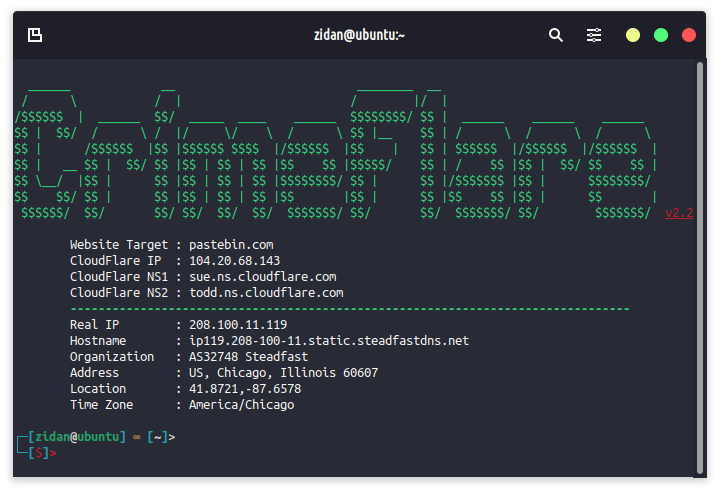
このツールは、CloudFlareによって保護されたウェブサイトの背後にある元のIPを特定するために使用されます。生成される情報は、さらなるペネトレーションに役立ちます。このツールが生成する情報は以下のとおりです。
このツールはPHPコードで作られており、複数のAPIを使用して最大限の結果を得る非常にシンプルなプログラミングになっていますが、CloudFlareによって保護されたウェブサイトを100%バイパスできることを保証するものではありません。一部のウェブサイトは、元のIPを検出できない場合があります。
WAF Cloudflareの背後にある実際のIPを確認するための追加の参照ツール
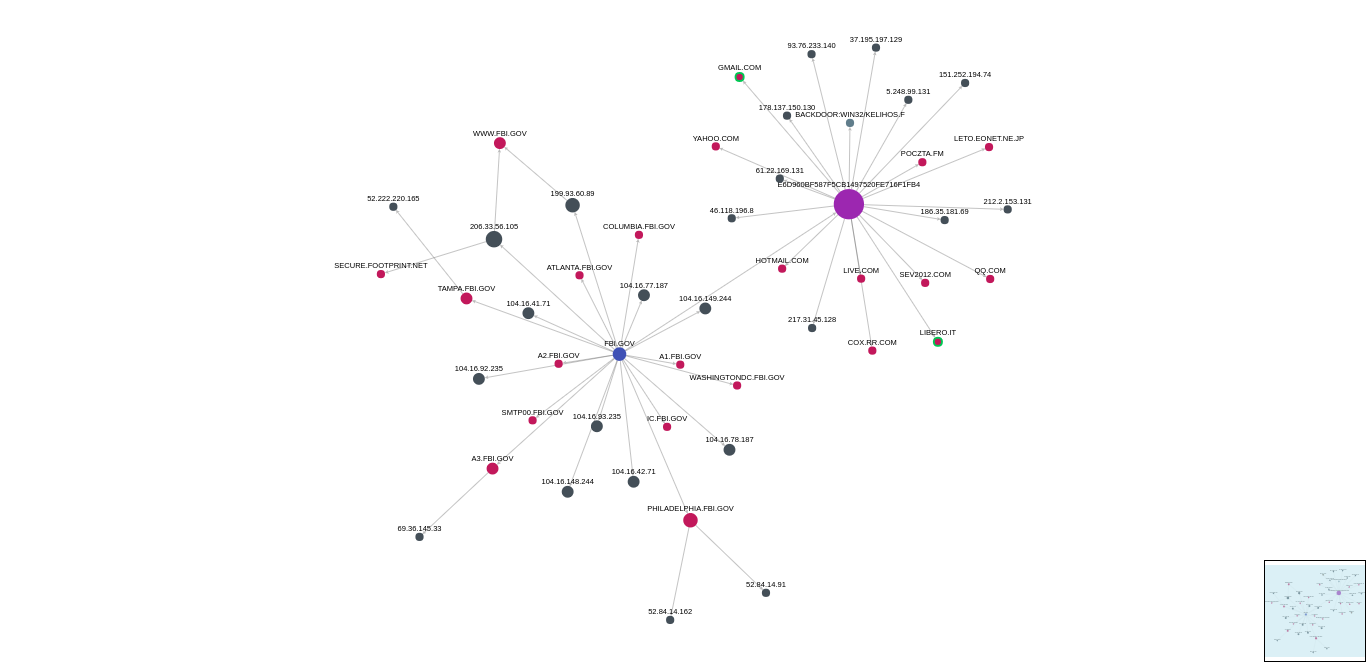
さらなるペネトレーションのためのシンプルなツールで、ドメイン、IP、メールなどからネットワークを可視化できます。
CrimeFlareを実行する前に、php-curlがインストールされていることを確認してください。コマンド sudo apt install php-curl でインストールし、次のインストール手順に従ってください。
git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com
Ubuntu に CrimeFlare を簡単にインストール:
sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare
実行コマンド: crimeflare または crimeflare exemple.com
Linux Ubuntu で crimeflare を簡単に実行したい場合は、以下のコマンドに従ってください。このコマンドは、Ubuntu OS の /bin/ ディレクトリに crimeflare.php ファイルを追加します。
cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare
今すぐ実行するには、Linux ターミナルで crimeflare コマンドを入力するだけです