
 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121(Certighost)の概念実証モジュール。不正なLDAP/SMBリスナーを介してAD CSの登録検証を悪用し、ドメインコントローラーになりすましてPKINIT経由で権限昇格を行う。

🛡 AI Security Tool モジュール
CVE-2026-54121: Active Directory Certificate Services なりすまし (Certighost)
AI Security Tool エコシステム向け公式セキュリティ監査モジュール





🌐 Web デモ • 📚 プロジェクトサイト • 💬 コミュニティチャット
ウェブサイトナビゲーション: ホーム • アップデート • ダウンロード • モジュール
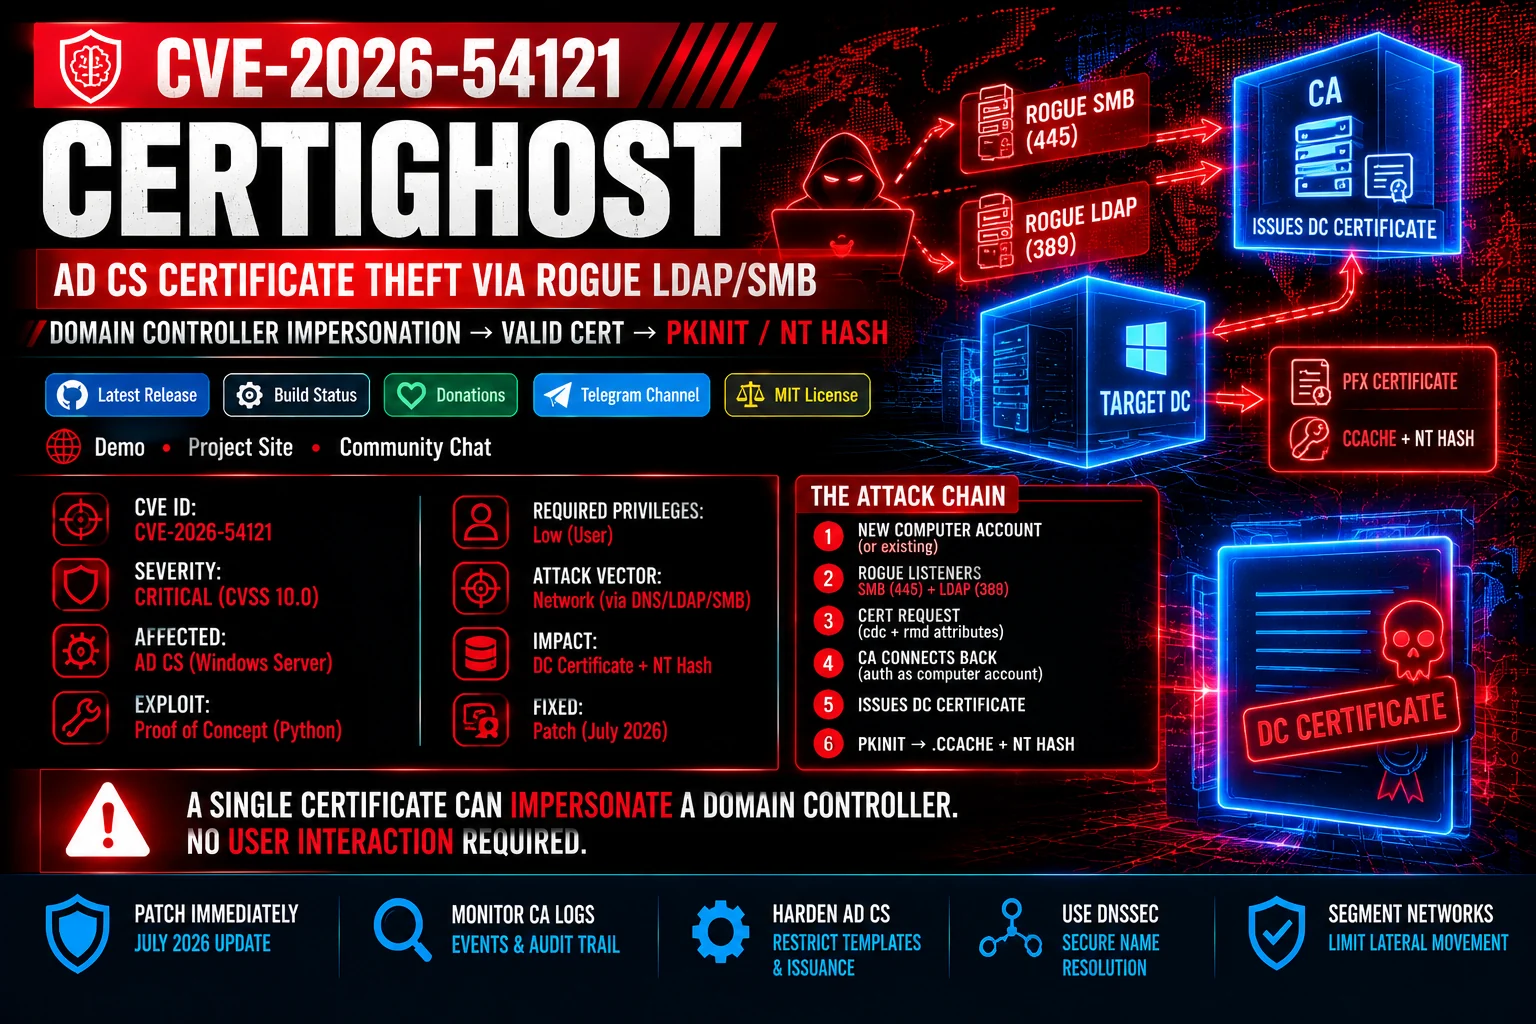
本モジュールは、Certighost と呼ばれる CVE-2026-54121 の診断機能を提供します。この脆弱性は、コンピューターアカウントの証明書登録の検証フェーズにおいて、Active Directory Certificate Services (AD CS) 内に存在します。
標準的な低権限のドメイン資格情報を持つ攻撃者は、新しいコンピューターアカウントを作成し、細工された cdc (制御された IP リスナー) および rmd (ターゲット DC の FQDN) 属性を含む証明書要求を送信します。Certificate Authority (CA) がマシンの ID を検証するために接続してくると、不正な LDAP (ポート 389) および SMB/LSA (ポート 445) リスナーがターゲットのドメインコントローラーの ID 属性 (sAMAccountName、SID、dNSHostName) を偽装します。これにより CA は正規のドメインコントローラー証明書を発行してしまい、PKINIT を介した完全なドメイン侵害が可能になります。
「マシンとして認証し、ドメイン全体へ昇格する。」
Certighost は、CA の ID 解決パイプラインを汚染することで、従来の AD CS テンプレートのアクセス許可を回避します。有効なドメインコントローラー証明書を取得すると、即座に PKINIT 認証が可能になり、TGT 資格情報キャッシュ (.ccache) とターゲット DC の NT ハッシュの両方が得られます。
| 仕様 | 割り当てられた値 | 備考 |
|---|---|---|
| CVE 識別子 | CVE-2026-54121 |
Active Directory Certificate Services なりすまし |
| 深刻度評価 | Critical (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 脆弱性の種類 | CWE-287 / CWE-290 |
不適切な認証 / なりすましによる認証バイパス |
| 影響を受けるコンポーネント | Active Directory Certificate Services (AD CS) | 証明書登録および ID 検証パイプライン |
| 攻撃ベクトル | ネットワーク | SMB、LDAP、RPC プロトコルを介してリモートで実行 |
| 必要な権限 | 低権限 | 標準のドメインユーザーアカウント (マシンアカウントを追加する権限) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota を 0 に設定し、非管理者ユーザーが新しいコンピューターオブジェクトを作成できないようにします。EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) がオフになっていることを確認します。⚠️ 重要: 本モジュールは AI Security Tool フレームワーク内での安全な診断テスト用に設計されています。昇格された管理者権限を持つ、許可されたターゲットに対してのみ実行してください。
診断および監視スクリプトを実行するには、コアとなる AI Security Tool フレームワークをインストールします:
