 zerodayevil/cve-2026-40369-exploit
CVE-2026-40369を対象としたPoCエクスプロイトコードで、研究および許可されたセキュリティテストのために脆弱性を実証します。

🛡️ AI セキュリティツールモジュール
CVE-2026-40369: NtQuerySystemInformation クラス 253 カーネルアドレスインクリメント LPE
AI セキュリティツールエコシステム向け公式セキュリティ監査・エクスプロイトモジュール





🌐 Web デモ • 📚 プロジェクトウェブサイト • 💬 コミュニティチャット
ウェブサイトナビゲーション: ホーム • アップデート • ダウンロード • モジュール
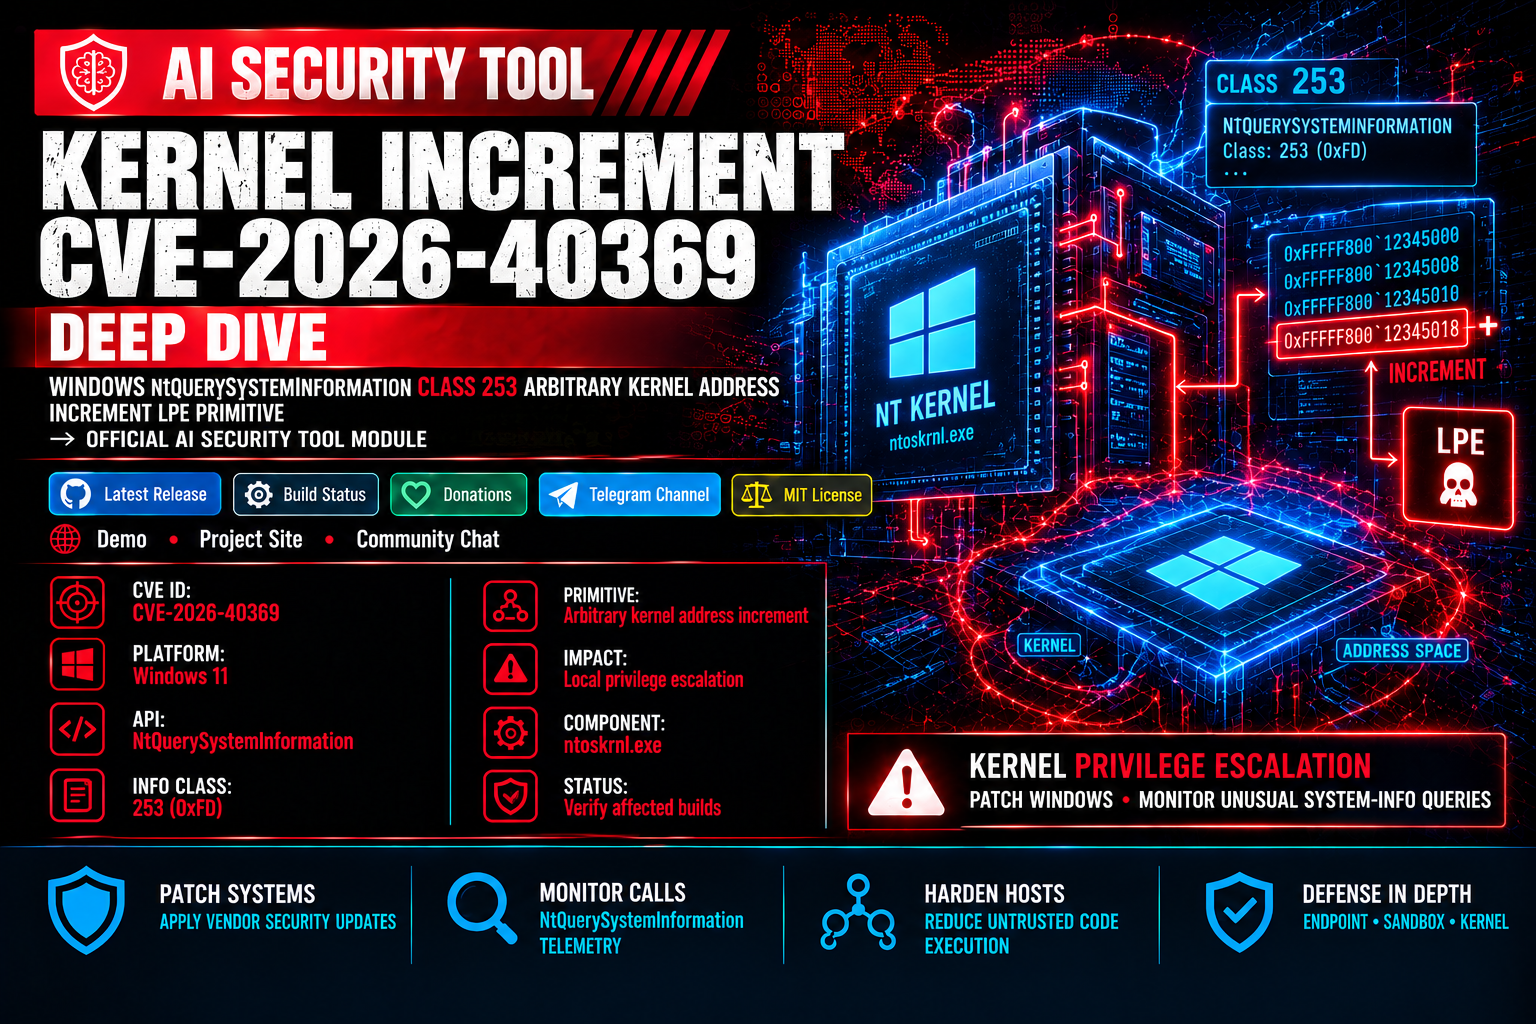
このモジュールは、Windows の ntoskrnl.exe における NtQuerySystemInformation(クラス 253 / SystemProcessInformationExtension)を介した任意のカーネルアドレスインクリメント(書き込みプリミティブ)脆弱性である CVE-2026-40369 に対する診断ツールと詳細な技術分析を提供します。
NtQuerySystemInformation は制限されたコンテキスト(Chrome ブラウザのサンドボックスを含む)から到達可能であるため、この脆弱性は非特権のローカルユーザーに決定的で 100% 信頼性の高い権限昇格プリミティブを提供します。



| 仕様 | 割り当て値 | 備考 |
|---|---|---|
| CVE識別子 | CVE-2026-40369 |
NtQuerySystemInformationを介した任意のカーネルアドレスインクリメント |
| コンポーネント | Windowsカーネル (ntoskrnl.exe) |
ExpGetProcessInformation |
| トリガーベクター | NtQuerySystemInformation(SystemProcessInformationExtension, kernelAddr, 0, &needed) |
Length=0 により ProbeForWrite をバイパス |
| Windowsバージョン | Windows 11 24H2–25H2 | Chromeサンドボックスから到達可能 |
| 影響とベクター | 任意のカーネルアドレスインクリメント (書き込みプリミティブ) | 決定論的な特権昇格の構成要素 |
| 認証要件 | なし (非特権ローカルユーザー / サンドボックス化) | 特別なトークンや特権は不要 |
ExpGetProcessInformation は、情報クラス 5、0x39、0x94、0xFC、および 0xFD (253 = SystemProcessInformationExtension) に対して ExpQuerySystemInformation から呼び出されます。クラス 253 を処理する際、変数 v95 はサニタイズや NULL チェックなしでバッファポインタから直接初期化されます。
__int64 ExpGetProcessInformation(unsigned int *buffer, unsigned int length, ..., int infoClass)
{
    v91 = buffer; // = NULL (when probing length=0)
    if (infoClass == 253) {
        v95 = v91; // BUG: sanitization for kernel address check missing!
        goto LABEL_11;
    }
    // ...
LABEL_11:
    while (NextProcess) {
        if (infoClass == 253) {
            ++*v95;          // CRASH / WRITE: Increments DWORD at target address
            v95[1] += ...;   // Adds thread count
            v95[2] += ...;   // Adds handle count
        }
    }
}
ExpQuerySystemInformation はディスパッチ前に ProbeForWrite(buffer, Length, alignment) を呼び出します。しかし、Length=0 での ProbeForWrite は完全な NO-OP です。これは内部の if (Length) チェックによって制御されているためです。Length=0 で任意のカーネルアドレスを渡すと、検証されていないポインタがそのままプロセス反復ループへと通過してしまいます。
システム上の各プロセスに対して、カーネルは対象メモリアドレスに3つの算術インクリメントを実行します:
[target+0] += プロセスごとに1 (システムプロセス総数)[target+4] += アクティブスレッド数の累積[target+8] += アクティブハンドル数の累積
クラス 253 を参照し、長さゼロの出力バッファや異常なアドレス範囲を使用する NtQuerySystemInformation への異常な呼び出しを監視してください。最新のベンダーアップデートとエンドポイントテレメトリ制御を適用してください。
⚠️ 重要: このモジュールは、AI Security Tool エコシステム内での安全な実行と診断のために特別に構築されています。常に公式リポジトリから取得した検証済みのモジュールを使用してください。
監視および診断スクリプトを実行するには、AI Security Tool のコアエンジンが、ビルド済みバイナリまたはソースからのビルドのいずれかでインストールされていることを確認してください:
