zerodayevil/cve-2026-21858-n8n-fullchain
🛡️ CVE-2026-21858 + CVE-2025-68613 対応の公式 AI セキュリティツールモジュール(n8n「Ni8mare」未認証任意ファイル読み取り & 式インジェクション RCE フルチェーン)。

🛡️ AI Security Tool モジュール
n8n フルチェーン (CVE-2026-21858 + CVE-2025-68613) — 「Ni8mare」
AI Security Tool エコシステム向け公式セキュリティ監査モジュール





🌐 Web デモ • 📚 プロジェクトサイト • 💬 コミュニティチャット
ウェブサイトナビゲーション: ホーム • アップデート • ダウンロード • モジュール
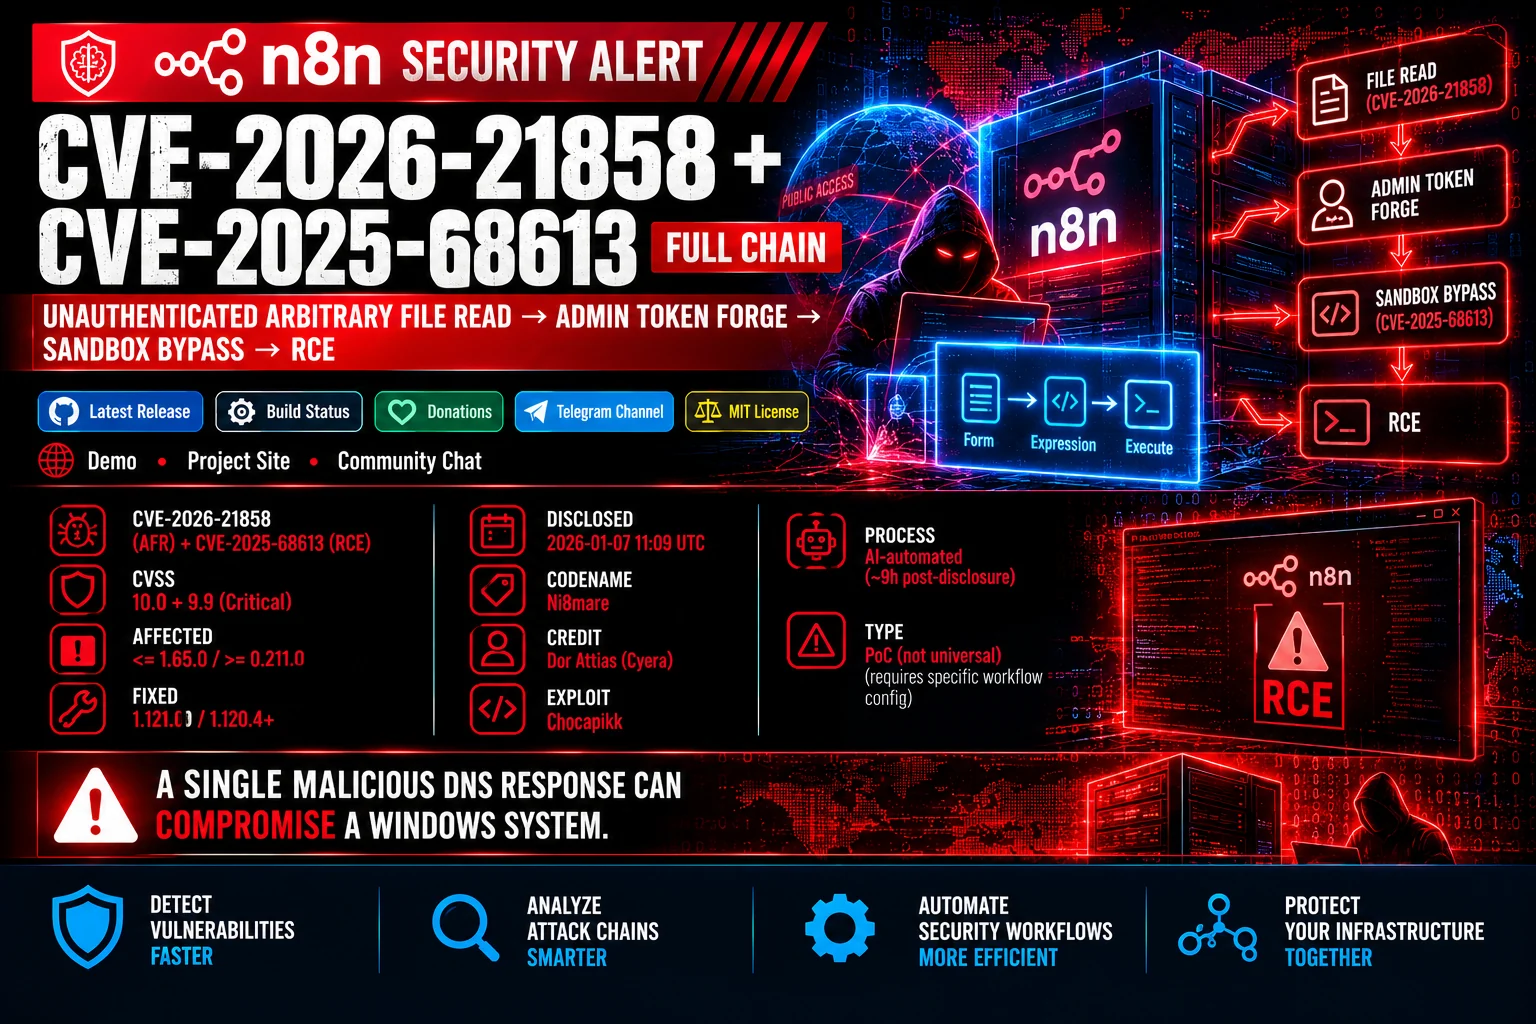
本モジュールは、n8n ワークフロー自動化インスタンスに対する診断ツールと完全なエクスプロイトチェーンを提供します。これは Ni8mare と呼ばれています。
この攻撃チェーンは、Content-Type の混同によって引き起こされる未認証の任意ファイル読み取り (CVE-2026-21858) と、認証済みの式インジェクションによるサンドボックスバイパス (CVE-2025-68613) を組み合わせたものです。公開されたファイルアップロードフォームに対して細工された Content-Type: application/json リクエストを送信することで、攻撃者は filepath 引数を制御し、内部システムファイル (/proc/self/environ、設定ファイル、SQLite DB) を読み取ることができます。取得した encryptionKey とパスワードハッシュにより、管理者 JWT Cookie をオフラインで偽造することが可能になります。認証後、this.process.mainModule.require を介した式インジェクションにより JavaScript サンドボックスを脱出し、任意のシステムコマンドを実行できます。
「ファイル読み取りからシステム全体の乗っ取りまで、わずか3ステップ。」
ファイル読み取りにはバイナリ出力を伴うアクティブなフォームワークフローが必要ですが、式インジェクションは特別なノードや明示的なシステム権限を必要とせず、デフォルトの n8n インストールで確実に機能します。
| 仕様 | 割り当て値 | 備考 |
|---|---|---|
| CVE 識別子 | CVE-2026-21858 + CVE-2025-68613 |
フルチェーン: 未認証ファイル読み取りから RCE まで |
| 深刻度評価 | Critical (CVSS v3.1: 10.0 + 9.9) | 未認証 RCE チェーン |
| 脆弱性の種類 | CWE-200 / CWE-94 |
Content-Type 混同 / コードインジェクション |
| 影響を受けるコンポーネント | n8n ワークフロー自動化エンジン | バージョン <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| 修正済みバージョン | 1.121.0 (AFR) / 1.120.4+ (RCE) | ベンダーによる公式パッチがリリース済み |
| 必要な権限 | なし | 公開フォームを介した未認証の初期アクセス |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 以上に更新してください。N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true を設定し、Docker コンテナ内のプロセス権限を制限してください。⚠️ 重要: 本モジュールは、AI Security Tool エコシステム内での安全な実行と診断のために特別に構築されています。常に公式リポジトリから取得した検証済みのモジュールを使用してください。
監視および診断スクリプトを実行するには、AI Security Tool コアエンジンがインストールされていることを確認してください: