🛡️ AIセキュリティツールモジュール
CVE-2026-20817: Windows Error Reporting (WER) ALPC ローカル権限昇格
AIセキュリティツールエコシステム向け公式セキュリティ監査・エクスプロイトモジュール





🌐 Webデモ • 📚 プロジェクトサイト • 💬 コミュニティチャット
サイトナビゲーション: ホーム • アップデート • ダウンロード • モジュール
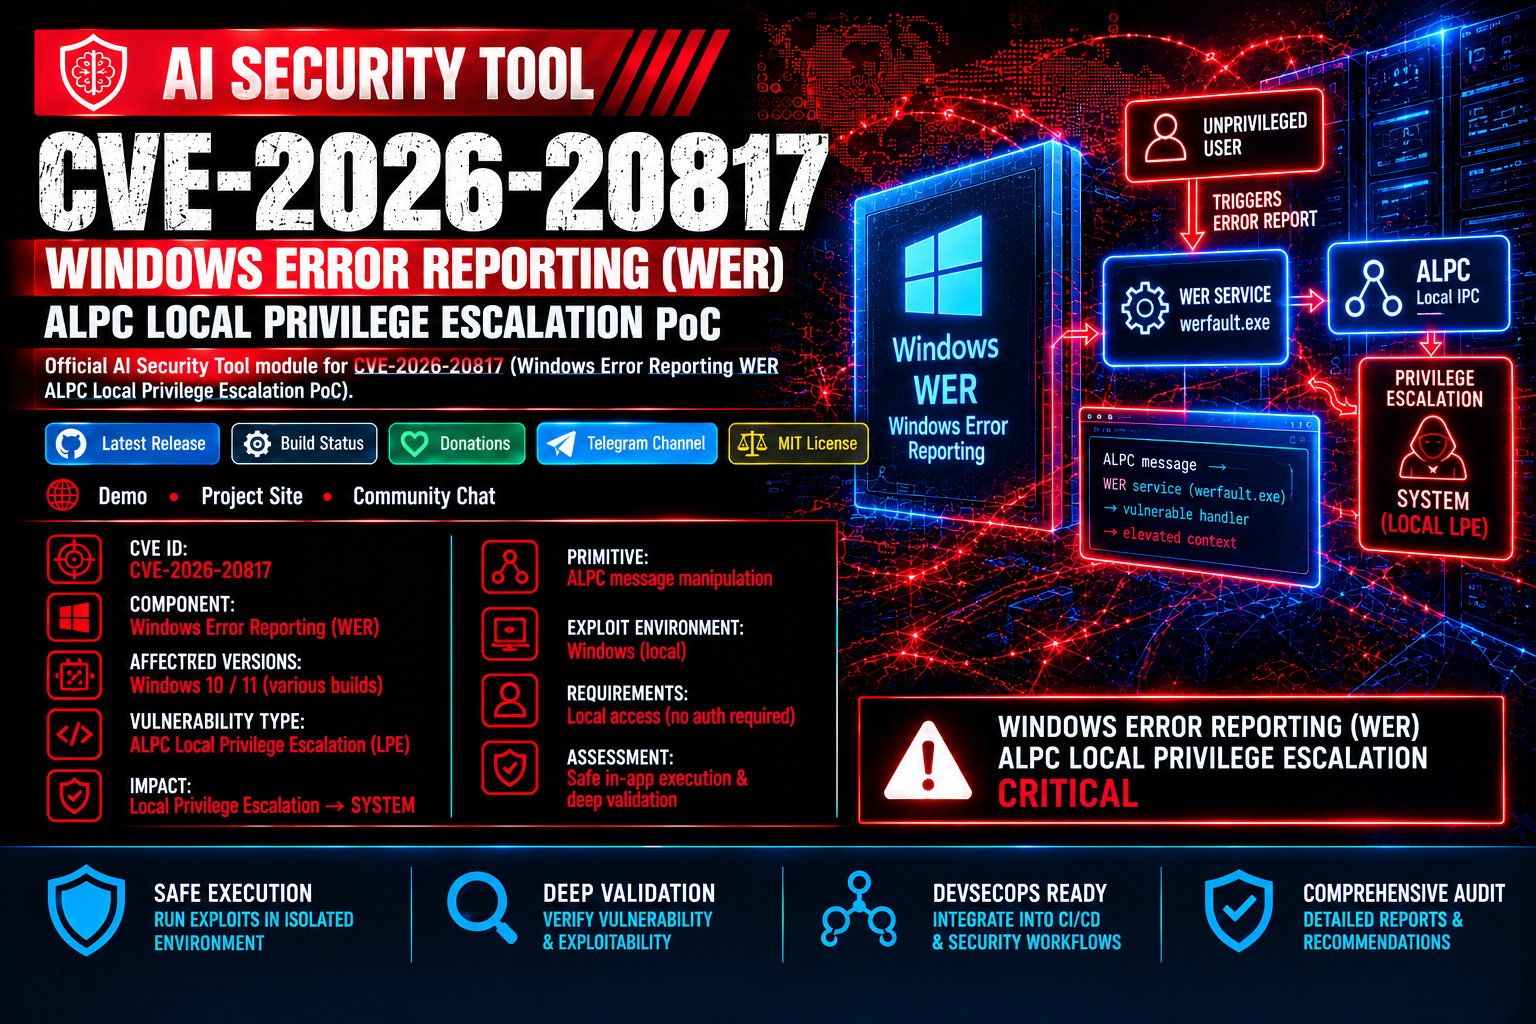
このモジュールは、Windows Error Reporting (WER) サービスにおけるローカル権限昇格の脆弱性であるCVE-2026-20817の診断ツールと概念実証 (PoC) を提供します。この脆弱性により、認証済みの低権限ユーザーが、細工された ALPC メッセージを WER サービスに送信することで、SYSTEM 権限で任意のコードを実行できるようになります。



| 仕様 | 割り当てられた値 | 備考 |
|---|---|---|
| CVE識別子 | CVE-2026-20817 |
Windows Error Reporting ALPC LPE |
| コンポーネント | Windows Error Reporting (WER) サービス | ALPCポート \WindowsErrorReportingService |
| 攻撃ベクトル | ローカル (ALPC) | 認証済みの低権限ユーザー |
| 脆弱なメソッド | SvcElevatedLaunch (0x0D) |
起動前に呼び出し元の権限を検証できない |
| 影響とベクトル | SYSTEMへの昇格 | ユーザー指定のコマンドラインでWerFault.exeを実行 |
| 影響を受けるシステム | Windows 10/11 & Server 2019/2022 | 2026年1月のセキュリティ更新プログラムより前のすべてのバージョン |
WERサービスは\WindowsErrorReportingServiceという名前のALPCポートを公開しています。この欠陥はSvcElevatedLaunchメソッド (0x0D) に存在し、サービスが共有メモリからユーザー指定のコマンドラインパラメータを使用してWerFault.exeを起動する前に、呼び出し元の権限を適切に検証できないことにあります。
0x0DのALPCメッセージを送信します。WerFault.exeを起動します。生成されたWerFault.exeプロセスは、以下を含むSYSTEMトークンで実行されます:
注: このトークンには
SeTcbPrivilege(オペレーティングシステムの一部として動作) は含まれません。
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ 重要: このモジュールは、AI Security Toolエコシステム内での安全な実行と診断のために特別に構築されています。常に公式リポジトリから取得した検証済みのモジュールを使用してください。
監視および診断スクリプトを実行するには、AI Security Toolのコアエンジンが、ビルド済みバイナリまたはソースからのビルドのいずれかでインストールされていることを確認してください: