
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ColorOS-CVE-2025-10184 — ColorOS SMS脆弱性、およびユーザー向け自己救済策 | Kitploit
ツール/GitHubGitHub/yuuouu/coloros-cve-2025-10184
Androidセキュリティ脆弱性分析エクスプロイトデータ流出ペネトレーションテストモバイルセキュリティ学習と教育データベースセキュリティラボと実践Archived
GitHubyuuouu/coloros-cve-2025-10184

ColorOS-CVE-2025-10184

ColorOS SMS脆弱性、およびユーザー向け自己救済策

386422411ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見る

情報源
脆弱性の原理と解決策の技術的解説

脆弱性の説明

  • タイプ:データベースインジェクション攻撃1=1 AND
  • 影響:任意のアプリがSMSデータを読み取る。権限不要、ユーザー操作不要、気付かれずに読み取り
  • 影響範囲:端末上のすべてのSMS情報、SMS認証コードの漏洩
  • 対象:OPPOおよびそのサブブランド(OnePlus、realme)
  • 影響範囲:maoyixuan が提出した端末モデルによると、2017年にリリースされたColorOS 6.0.1に脆弱性が存在し、この脆弱性はOPPOのOEMの歴史に長く付きまとった可能性がある
  • 修正状況:10月4日よりColorOS 15にシステムファイル更新をプッシュ開始:15.0.0.860Patch01|1.9MB、10月9日よりColorOS 12-14にプッシュ
  • 脆弱性テスト:国内ダウンロード yuu_v3.6.apk、SMS本文が表示されれば脆弱性あり。テストアプリにはネットワーク接続機能はありません。OPPOはパッケージ名の一致でリスクアプリと判定するため、オフラインでインストールしてください。疑わしい場合はソースコードを確認し、テスト後速やかにアンインストールしてください。
  • 一般ユーザー向け防御策:
    1. メーカーが脆弱性を修正するまで、SIMカードを他社ブランドの端末に挿入して使用する
    2. 端末上のSMSはすぐに削除し、完全に削除する。SMSがユーザープロファイリングに使用されるのを防ぐ
    3. Android仮想マシンやクラウドフォンでアプリをインストールする
    4. SMS認証コードを使用する際は、バックグラウンドアプリが動作していないことを確認する
  • 自己解決策:rootなしの自己解決策とroot安定ブロック方法

修正状況の更新(10月4日)

@C およびその他の熱心なユーザーより、更新前に Cross Profile Test App を無効にしてください。無効にしないとインストールが0.0%で止まります。

修正がプッシュされ始めたことを確認、10月4日午前よりプッシュ開始

  • システムバージョン:ColorOS 15.0.0、15.0.1、15.0.2
  • 実際の内容:com.android.providers.telephony 15.40.10 (35)
  • 更新パス:設定 → システムと更新 → ソフトウェア更新 → 自動更新設定 → システムファイル更新
  • システムファイル:15.0.0.860Patch01|1.9MB、端末によって異なるため、実際のプッシュに従ってください

  • 修正効果:

強制更新

15.0.0.860Patch01|1.9MB プッシュパッケージの 電話_短信保存_15.40.10.apkはColorOS 15.0.0、15.0.1、15.0.2のみ対応、プッシュパッケージの詳細 情報源 Telegram @SnowWolf725

ダウンロード 電話_短信保存.apk、注意:システムバージョンに合わせてください
adbコマンドを使用:adb install -t D:\xxx.apk
インストール成功後、端末を再起動して反映。エラーが発生した場合は、インストールしたバージョンをアンインストールしてください。

脆弱性の効果

プライバシーデータをモザイク処理して Issues にアップロード可能

一般ユーザー向け自己解決策

方法1:SMS迷惑メールブロックを使用(汎用方法)

v2ex@CoolMarket より
SMS迷惑メールブロックを有効にし、すべての番号をブロックすると、SMSは迷惑メールフォルダに格納され、テストアプリではSMSを読み取れなくなる

パス:SMS → 迷惑メールブロック → ブロックルール → メッセージブロック → カスタムブロックキーワード → 右上の➕ボタン → 以下の内容を1行ずつコピーして入力

0,1,2,3,4,5,6,7,8,9
#,*,+,@,.,【,(,(,,
-,/,!,码,中,余,元,退,
a,b,c,d,e,f,g,h,i,j,
k,l,m,n,o,p,q,r,s,t,
u,v,w,x,y,z,A,B,C,D,
E,F,G,H,I,J,K,L,M,N,
O,P,Q,R,S,T,U,V,W,X,
Y,Z,零,一,二,三,四,五,六,
七,八,九,十,百,千,万

確認:新しいSMSを受信(10086にメッセージを送信)、受信後、迷惑メールブロックにブロックされたメッセージが表示される。その後テストツールを開き、そのメッセージが表示されないことを確認。表示されなければこの方法は有効。

この方法が最も簡単。古い端末ではこの方法を優先してください

方法2:Shizukuを使用した変更

v2ex@Dawnnnnnn の提案に基づき改良。⚠️システム内容の変更にはリスクがあります!すべての端末で動作するわけではありません。

  1. Shizuku と Blocker をダウンロード(インストールできない場合はオフラインでインストール)。
  2. チュートリアルに従ってワイヤレスデバッグでShizukuを起動
  3. Blocker 設定で コントローラータイプ を Shizuku/Sui に変更、Shizuku に Blocker の権限を許可
  4. Blocker 設定で システムアプリを表示 をオン
  5. Blocker で telephony を検索、電話/短信保存 アプリを開く
  6. コンテンツプロバイダ を選択し、PushMessageProvider、PushShopProvider、ServiceNumberProvider の3つのオプションをオフにする
  7. ⚠️注意:ここで設定完了。効果は次回再起動まで持続。再起動後はSMSを受信できなくなります(送信は可能)。上記の3つのオプションを再度有効にしてから再起動しないと、正常にSMSを受信できません。SMSの送受信を確認したら3つのオプションを再度オフにすると、ブロック効果と正常な送受信の両方が維持され、次回再起動まで持続します。

効果がない場合の説明

com.android.providers.telephony 内の AndroidManifest.xml に android:testOnly="true" 属性が存在する場合のみ変更が有効になります。詳細はこちら)

root ブロック方法

rootなしでは、システム分身、マルチユーザー、Shelterワークアカウントでもこの脆弱性をブロックできませんでした。
root方法については ColorOS ファームウェア書き換え手順 を参照してください。

方法1:xposedモジュールを使用

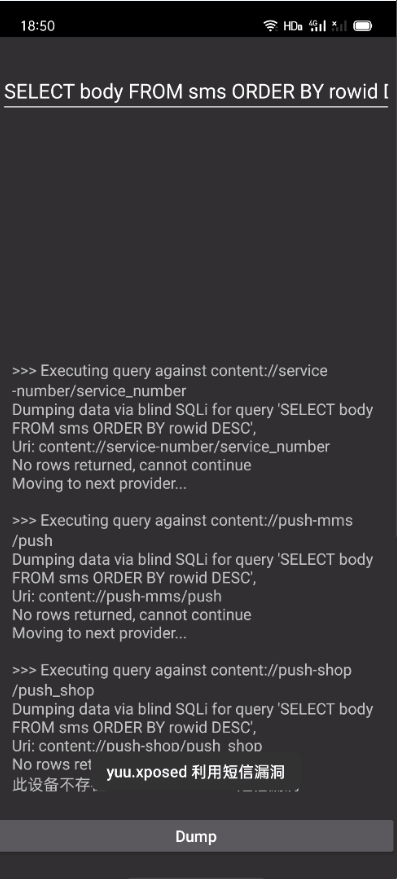
テストパッケージにはモジュール内容が含まれており、この脆弱性を呼び出すアプリをキャプチャし、ブロック結果をポップアップで表示し記録します。「電話/短信保存」アプリのみをチェックし、ログパスを保存します /storage/emulated/0/Android/data/com.android.providers.telephony/files/yuu.log
発見した場合は Issues または Telegramで報告 してください。
方法2:Provider の無効化

v2ex@Dawnnnnnn より

  1. Blocker をダウンロードしてインストール
  2. 設定で システムアプリを表示 をオン
  3. telephony を検索し、電話/短信保存 を開く
  4. コンテンツプロバイダ を選択し、PushMessageProvider、PushShopProvider、ServiceNumberProvider の3つのオプションをオフにする
  5. 注意⚠️:再起動後、SMSを受信できなくなります(送信は可能)。上記の3つのオプションを再度有効にしてから再起動しないと、正常にSMSを受信できません。SMSの送受信を確認したら3つのオプションを再度オフにすると、ブロック効果と正常な送受信の両方が維持され、次回再起動まで持続します。

方法3:データベースファイルの読み取り制限

酷安 @kkkkkcc より

  1. MTマネージャー を開き、ディレクトリ /data/data/com.android.providers.telephony/databases/ に移動
  2. 読み取り権限を無効化:mmssms.db を長押し → プロパティ → 権限変更 → 読み取り権限を削除(所有者とグループを含む)
  3. SMSの送信ができなくなります。自己責任でテストしてください。

開示タイムライン

ツールをダウンロード