
 yogeshojha/rengine
reNgineは、Webアプリケーション向けの自動偵察フレームワークであり、エンジンによる高度に設定可能な合理化された偵察プロセス、偵察データの相関と整理、継続的監視、データベースによるバックアップ、そしてシンプルでありながら直感的なユーザーインターフェースに重点を置いています。reNgineにより、ペネトレーションテスターは最小限の設定で偵察を収集でき、reNgineの相関機能の助けを借りることで、偵察作業が楽になります。


reNgine 2.2.0 には、HackerOneプログラムの同期とインポートが可能なバウンティハブ、アプリ内通知、サブドメイン列挙ツールとしてのChaos、複数のNucleiおよびGFパターンのアップロード機能、スコープ外サブドメイン設定における正規表現のサポート、追加のPDFレポートテンプレートなどが搭載されています。 reNgine 2.2.0の新機能をチェック!
従来の偵察ツールは、設定可能性と効率性の面で不足していることがよくあります。reNgineはこれらの欠点に対処し、既存の商用ツールに代わる優れた選択肢として登場しました。
reNgineは、従来の偵察ツールの限界に対処し、一部の商用製品を凌駕する優れた代替手段を提供するために作られました。バグ報奨金ハンター、ペネトレーションテスター、企業のセキュリティチームのいずれであっても、reNgineは情報収集の取り組みを自動化し強化するための頼りになるソリューションです。
reNgine 2.0-jasper リリーストレーラーはこちら!

詳細なドキュメントは https://rengine.wiki でご覧いただけます。
reNgineは単なる偵察スイートではありません。それはゲームチェンジャーです!私たちは、画期的な機能で従来のワークフローを強化し、偵察作業を容易にします。reNgineは、高度に設定可能なスキャンエンジン、偵察データの相関、継続的モニタリング、GPTによる脆弱性レポート、プロジェクト管理、ロールベースのアクセス制御などにより、偵察の技術を再定義します。
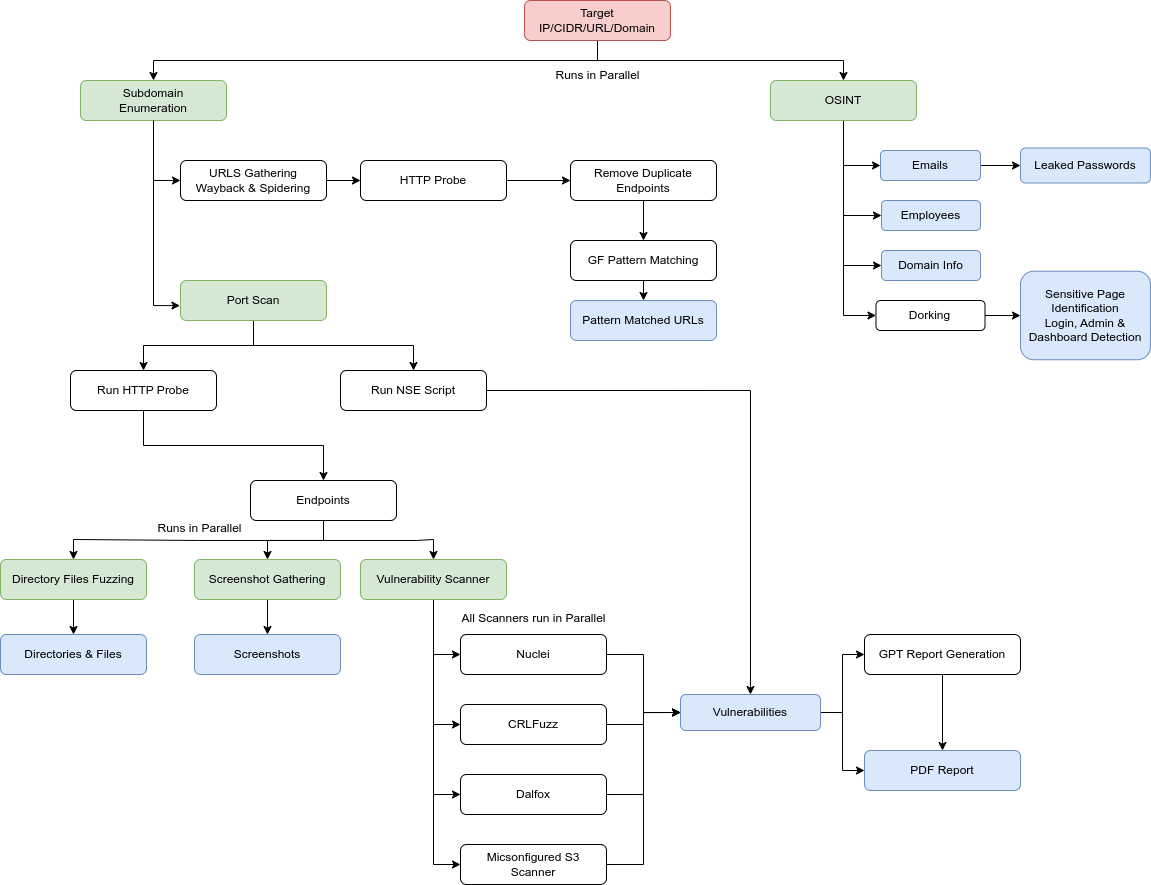
🦾 reNgineは高度な偵察機能を備え、さまざまなオープンソースツールを活用して包括的なWebアプリケーション偵察体験を提供します。直感的なユーザーインターフェースにより、サブドメインの発見、IPアドレスとオープンポートの特定、エンドポイントの収集、ディレクトリ/ファイルのファジング、スクリーンショットの収集、脆弱性スキャンを得意とします。要約すると、エンドツーエンドの偵察を行います。WHOIS識別とWAF検出により、ターゲットドメインに関する深い洞察を提供します。さらに、reNgineは誤設定されたS3バケットを特定し、特定のキーワードに基づいて興味深いサブドメインやURLを見つけ出し、次のターゲットを特定するのに役立ちます。これにより、効率的な偵察のための頼りになるツールとなっています。
🗃️ 偵察データの混乱にさようなら!reNgineはデータベースとシームレスに統合し、比類のないデータの相関と整理を提供します。json、txt、csvファイルをgrepする手間はもう必要ありません。さらに、カスタムクエリ言語により、http_status=200 のような自然言語に似た演算子を使って、すべての生存サブドメインをフィルタリングしたり、http_status=200&name=admin のように生存していて名前にadminを含むサブドメインをフィルタリングしたりと、偵察データを簡単にフィルタリングできます。
🔧 reNgineは、YAMLベースの設定による高度に設定可能なスキャンエンジンを通じて、比類のない柔軟性を提供します。あらゆる要件に基づいて偵察スキャンエンジンを作成およびカスタマイズする自由を提供し、スレッド管理からタイムアウト設定、レート制限設定まで、すべてをカスタマイズできます。さらに、reNgineは、フルスキャン、パッシブスキャン、スクリーンショット収集、OSINTスキャンエンジンなど、すぐに使える設定済みのスキャンエンジンを多数提供します。これらのすぐに使えるエンジンは、広範な手動設定の必要性を排除し、偵察プロセスを簡素化するというreNgineのコアミッションに完全に適合し、ユーザーが最小限の労力で適切な偵察データにアクセスできるようにします。
💎 サブスキャン:サブスキャンはreNgineの革新的な機能であり、この機能を提供する唯一のオープンソースツールとして際立っています。サブスキャンにより、パイプライン全体の完了を待つ必要はもうありません。偵察中に新たな発見があれば、ユーザーは迅速に対応できます。興味深いサブドメインを見つけて特定のポートスキャンを実行したい場合や、脆弱性評価でより深く掘り下げたい場合でも、reNgineが対応します。
📃 PDFレポート:堅牢な偵察機能に加えて、reNgineはレポート生成プロセスを簡素化するために一歩進んでおり、エンドツーエンドの偵察におけるPDFレポートの重要性を認識しています。ユーザーは自分のニーズに合わせてPDFレポートを簡単に生成およびカスタマイズできます。フルスキャンレポート、脆弱性レポート、簡潔な偵察レポートのいずれであっても、reNgineは調査結果を最も効果的に伝えるレポートタイプを選択する柔軟性を提供します。さらに、カスタマイズのレベルは比類がなく、レポートの色の選択、エグゼクティブサマリーの調整、会社名やフッターなどのパーソナライズされたタッチの追加が可能です。GPT統合により、レポートは単なるレポートではなく、修復手順と影響を含め、発見した脆弱性の360度のビューを提供します。
🔖 プロジェクトにこんにちは!reNgine 2.0では、Webアプリケーション偵察の取り組みを効率的に整理できる強力な機能を導入しています。この機能により、個人のバグ報奨金ハンティング、クライアント業務、その他の特殊な偵察タスクなど、特定の目的に合わせた個別のプロジェクトスペースを作成できます。各プロジェクトには個別のダッシュボードがあり、すべてのスキャン結果はプロジェクトごとに分離されますが、スキャンエンジンと設定はすべてのプロジェクトで共有されます。
⚙️ ロールと権限!reNgine 2.0では、Webアプリケーション偵察をまったく新しいレベルの制御とセキュリティに引き上げました。チームメンバーに、Sys Admin、Penetration Tester、Auditorという明確に定義された権限を持つ異なるロールを割り当て、reNgineエコシステム内でのアクセスと操作を調整できます。
🚀 GPT脆弱性レポート生成:reNgineの画期的な機能「GPT搭載レポート生成」で、ペネトレーションテストレポートの未来に備えましょう!OpenAIのGPTの力により、reNgineは人間のセキュリティ専門家が書いたように読める詳細な脆弱性の説明、修復戦略、影響評価を提供します。それだけではありません! GPT駆動のレポートはさらに一歩進んで、関連するニュース記事、ブログ、参考文献をウェブで検索し、発見した脆弱性の360度のビューを提供します。reNgine 2.0でペネトレーションテストを革新し、インパクト評価と修復戦略に関する詳細な分析を含む、情報豊富で魅力的かつ包括的なレポートでクライアントを感動させましょう。
