 ynsmroztas/wpsniper
CVE-2026-87902 検出ツール。WordPress get_page_template LFI クラス。検出専用。許可されたラボ環境向け。

WordPress Core 向けの CVE-2026-87902 検出ツール。
get_page_template() は、ページテンプレートの解決時に、有効なテーマ外にある読み取り可能なローカル .php ファイルを含めてしまうように誘導される可能性があります。WPSniper はサイトをフィンガープリントし、公開済みの page_id を選び、インクルードクラスをプローブし、プローブ本文に固有の強力な PEAR バナーが確認された場合にのみ VULN を出力します。
検出のみ。ウェブシェルなし。pearcmd の config-create なし。OS コマンド実行なし。
python3 WPSniper.py -u https://lab.wordpress.local --shell
パイプライン:
subfinder -d lab.example -silent | httpx -silent | python3 WPSniper.py -t 8
記述された範囲。自分のラボ。それが実行するためのライセンスのすべてです。
WordPress は、URL 由来で URL デコードされた pagename クエリ変数からページテンプレート名を構築します:
page-{$pagename}.php
次に locate_template() がそのファイルをインクルードします。影響を受けるビルドでは、解決されたパスが許可されたテーマディレクトリ内に留まるよう強制されません。pagename 内の二重エンコードされたトラバーサルは、sanitize_title を通過して get_page_template() が一度デコードし、テーマツリーの外へ抜け出すのに十分な状態で残ります。
閉じたインクルードの前には 2 つの前提条件があります:
page- で始まるトップレベルディレクトリが存在すること(WordPress が文書化している page-templates/ — Twenty Twelve、Twenty Fourteen、Neve、Hestia、Sydney など)。.php ターゲットが存在すること。検出ツールはインクルードのオラクルとして標準の PEAR CLI バナーを使用します。検出ツールはそれを書き込みません。RCE は、これらの条件に加えて書き込み可能/実行可能なガジェットが揃った場合に 起こりうる 後続事象です。その後続事象は このリポジトリには含まれていません。
CVE の発見者クレジット: Robert (ressl)、WordPress HackerOne 経由。アドバイザリ: GHSA-7hp8-65ch-5whp。
バージョンテーブルは組み込みです。4.7.0–7.1.1 が影響を受ける範囲です。修正済みポイント: 7.1.2、7.0.6、6.9.9、6.8.10 … 4.7.37 まで遡ります。
ブログ記事に「pearcmd」と書かれたマーケティングページはヒットではありません。
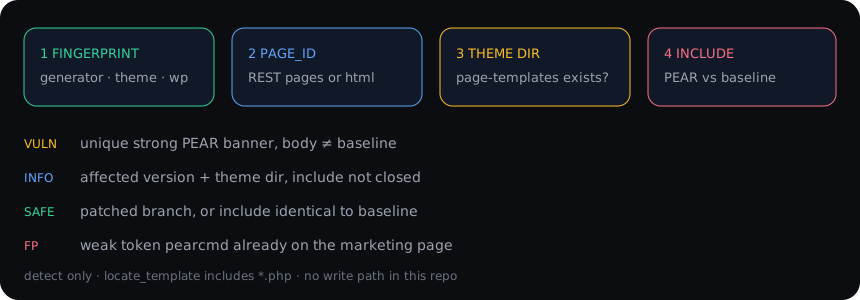
VULN となるのは、以下のすべてが真である場合のみです:
?page_id= ダイジェストPEAR Version:、Usage: pear、PEAR_Config、Commands for pear、config-create、DEPRECATED: PEAR commands、pear.php)pearcmd / PEAR のみは破棄される。特にそれが既にベースライン HTML に含まれていた場合はなおさらですINFO = 影響を受けるバージョンおよび/または page-templates ディレクトリが存在するが、インクルードが閉じていない。INFO でクリティカルを報告しないでください。
SAFE = 修正済みブランチ、またはインクルードがベースラインと同一。
SKIP = WordPress ではない、不正な URL。
/etc/passwd はこの CVE にとって誤ったオラクルです。locate_template() は .php を付加します。対話型の passwd コマンドは、それを自分の目で確認するために存在します。root:x:0:0: のスタンザが現れるのは異例であり、手作業で検証する必要があります。
python3 -m pip install -r requirements.txt
python3 WPSniper.py -u https://lab.wordpress.local
requests が必要です。
--shell はパイプラインでは無視されます。これは意図的なものです。
python3 WPSniper.py -u https://lab.wordpress.local --shell
[email protected] ▶
  1 fp        version / theme / patched?
  2 pages     REST published pages
  3 theme     page-templates directory
  4 probe     PEAR include + baseline diff   (no write)
  5 diff      same, print Δ + tokens
  6 passwd    try …/etc/passwd               (this class includes *.php)
  7 include P include a .php path without suffix
  8 save      last body → /tmp/wpsniper-probe.html
  9 help
  0 exit
すべてのプローブは完全な URL とコピー&ペースト可能な curl を出力します。それをレポートで使用してください。2 つ目のリクエストをでっち上げないでください。
7 include は、あなたが既に配置した許可されたラボファイル用です。ヘルプテキスト内の例の名前は目撃マーカーであり、ドロッパーではありません。
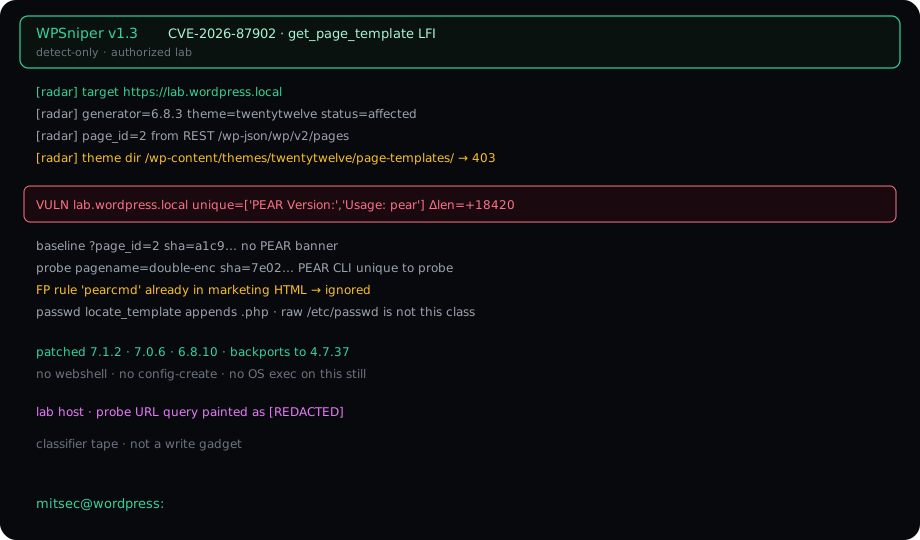
WPSniper v1.3   CVE-2026-87902  get_page_template LFI
[radar] target  https://lab.wordpress.local
[radar] generator=6.8.3  theme=twentytwelve  status=affected
[radar] page_id=2
[radar] theme dir /wp-content/themes/twentytwelve/page-templates/ → 403

VULN  lab.wordpress.local  unique=['PEAR Version:','Usage: pear'] Δlen=+18420

patched  7.1.2 · 7.0.6 · 6.8.10 · backports to 4.7.37
このページのホストはラボのラベルです。実際の顧客ホスト名は公開のスチルに含めるべきではありません。
7.1.2 またはあなたのブランチ用のバックポートにアップグレードしてください:
7.0.6 · 6.9.9 · 6.8.10 · 6.7.9 · 6.6.9 · 6.5.12 · 6.4.12 · 6.3.12 · 6.2.13 · 6.1.14 · 6.0.16 · 5.9.18 … 4.7.37 まで遡ります。
7.1.2 はまた、解決されたテンプレートパスが許可されたテーマディレクトリ内に留まることを要求します。それが実際の修正であり、WAF ルールではありません。
pearcmd config-create なし、system() ラッパーなし/etc/passwd なし所見が必要な場合: WPSniper が既に出力した curl、固有の強力なトークン、およびベースラインダイジェストの不一致を添付してください。
許可されたセキュリティテストのみ。あなたが所有していない、または書面による許可を持っていないホストに対してこれを実行することは、ツールではなくあなた自身の問題です。
mitsec · Yunus Emre Öztaş
| ステップ | アクション | シグナル |
|---|
| 1 | ホーム + generator + /feed/ | WordPress? バージョン? テーマスラッグ? |
| 2 | REST /wp-json/wp/v2/pages または HTML 内の page_id= | テンプレートパスが実際に実行されるための公開済みページ |
| 3 | GET /wp-content/themes/{slug}/page-templates/ | 200 / 401 / 403 = ディレクトリが存在 |
| 4 | ベースライン ?page_id=N とプローブ pagename= の比較 | 本文ダイジェスト + 固有の強力な PEAR トークン |
| フラグ | 意味 |
|---|
-u URL | 単一ターゲット |
-l file | URL リスト |
| stdin | subfinder | httpx | WPSniper |
-t N | リストに対するスレッド数(デフォルト 6) |
-q | 静かな行 + サマリー |
--shell | 単一の -u に対する対話型プローブ |
--timeout | 秒(デフォルト 14) |
